OpenSSL 취약성으로부터 보호
다음은 OpenSSL 버전 3,0 이상의 심각도가 높은 취약성에 대해 알아야 할 사항입니다.
조직에 영향을 미칠 수 있는 방법
에 11월 1일OpenSSL은 버전 3,0 이상에서 발견되는 심각도가 높은 취약성을 해결하기 위해 버전 3,0,7 을 발급했습니다. 조직의 위험을 줄이는 핵심은 영향을 받는 구현을 가능한 한 빨리 찾고 패치를 적용하고 복구하는 것입니다. 그러나 OpenSSL과 같은 타사 오픈 소스 라이브러리를 패치하는 것은 어려울 수 있습니다.
또 다른 Log4Shell입니까?
아니요. 취약성이 광범위하거나 심각하지는 않지만, CVE-2022-3786 과 CVE-2022-3602 모두 가능한 한 빨리 패치해야 합니다.
이것이 널리 퍼질까요?
OpenSSL이 IoT 장치에서 엔터프라이즈 애플리케이션으로 사용되더라도 익스플로잇에 필요한 상황은 구체적이므로 널리 퍼질 것으로 예상되지 않습니다.
이것이 왜 찾기 어렵습니까?
OpenSSL은 정적 또는 동적으로 배포될 수 있는 소스 코드로, 기존 취약성 스캐너가 찾기 어렵고 때로는 불가능한 종속성을 초래합니다.
Tanium SBOM을 사용하여 OpenSSL 취약성을 신속하게 찾고 수정
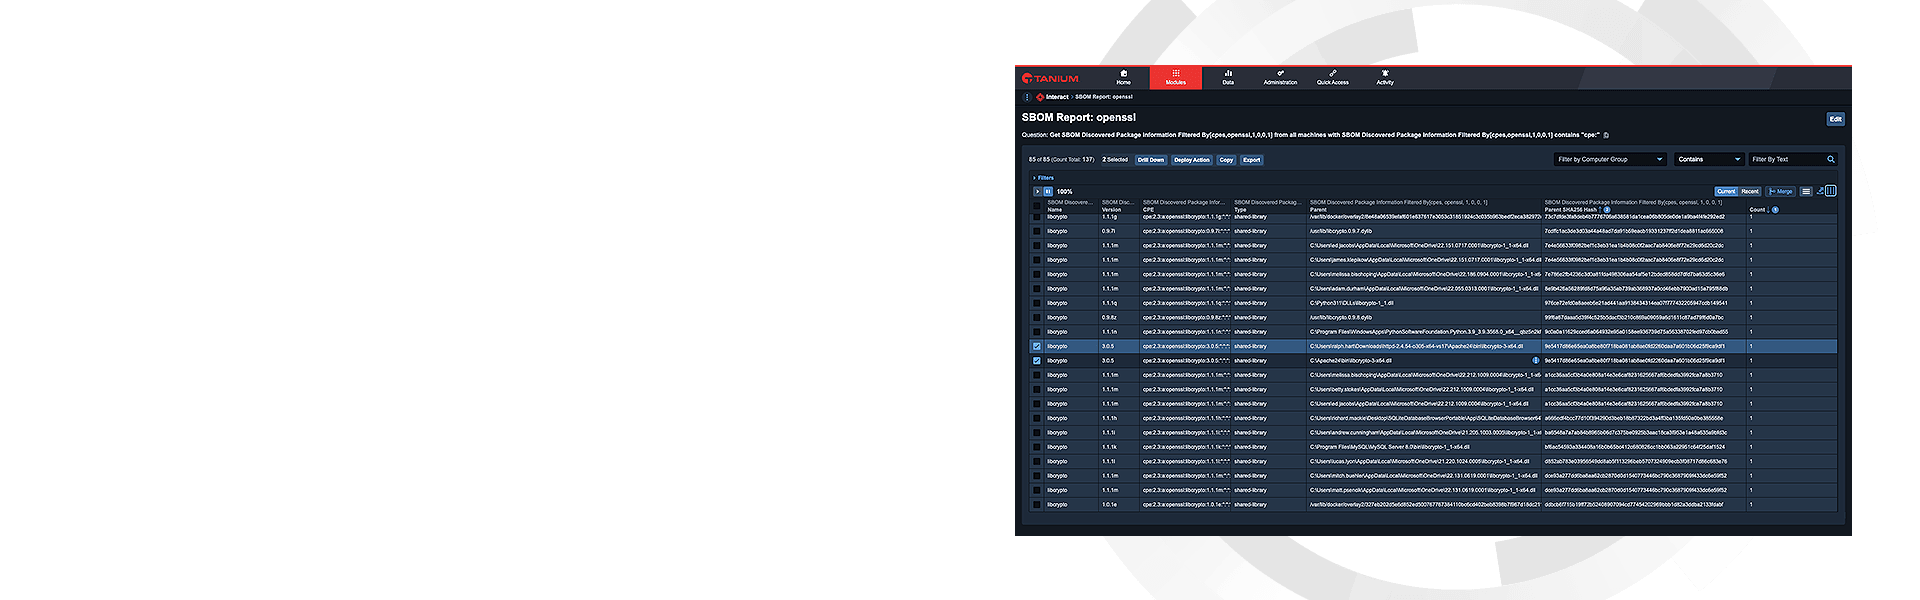
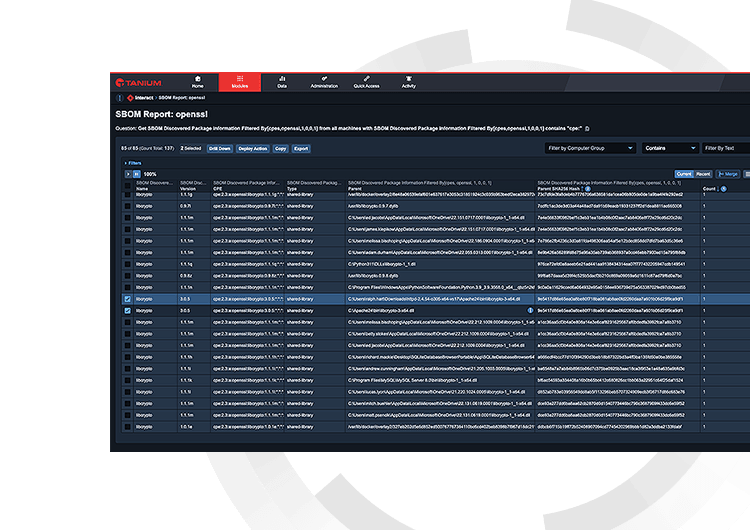
조직 전반에 걸쳐 OpenSSL과 같이 널리 사용되는 타사 오픈 소스 라이브러리를 패치하려면 다중 계층 접근 방식이 필요합니다. Tanium SBOM은 취약한 패키지가 존재하는 환경 및 엔드포인트에서 모든 소프트웨어 애플리케이션을 식별하도록 설계되었습니다.
찾기
자체 서비스로 설치되든 종속성으로 다시 패키지화되든 관계없이 취약한 OpenSSL 패키지를 찾습니다.
통제권 확보
조직의 위험 허용 오차에 따라 애플리케이션에 대한 세분화된 결정을 내립니다.
수정
그들을 찾는 것은 전투의 절반에 불과합니다. 동일한 Tanium 콘솔 내에서 OpenSSL 취약성을 패치합니다.
노출되었다고 생각하십니까?
저희가 도와드릴 수 있습니다. Tanium은 취약한 소프트웨어 패키지를 신속하게 찾고 패치를 적용하며 상황이 진행됨에 따라 지속적으로 모니터링할 수 있습니다.
더 많은 리소스
Tanium SBOM을 사용하여 최신 OpenSSL 심각 취약점으로부터 보호하는 방법
오픈 소스 툴킷 개발자들이 OpenSSL v3에서 두 가지 "높음" 심각도 취약점을 발표했으며, Tanium은 이를 해결할 솔루션을 보유하고 있습니다.
Tanium이 OpenSSL을 식별하는 데 도움이 되는 방법 3,0.X
Tanium 소프트웨어 자재 명세서(SBOM)를 사용하여 OpenSSL 3,0.X를 식별하는 방법에 대한 안내를 확인하세요
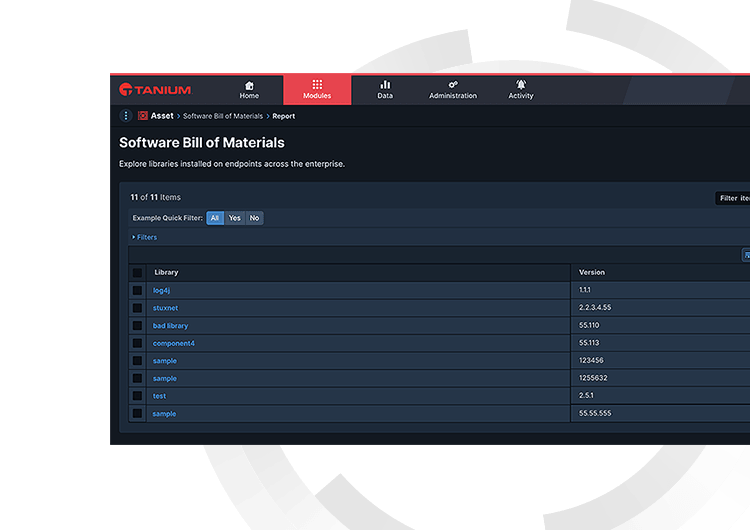
Tanium SBOM
다음 공급망 취약점이 무엇인지 알 수 없지만, Tanium을 통해 발생하기 전에 애플리케이션이 어떤 영향을 받는지 파악하여 실제로 발생했을 때 즉시 조치를 취할 수 있습니다.

