Tanium Cloud 워크로드
컨테이너화된 애플리케이션 배포 및 관리와 관련된 전반적인 위험을 줄입니다.
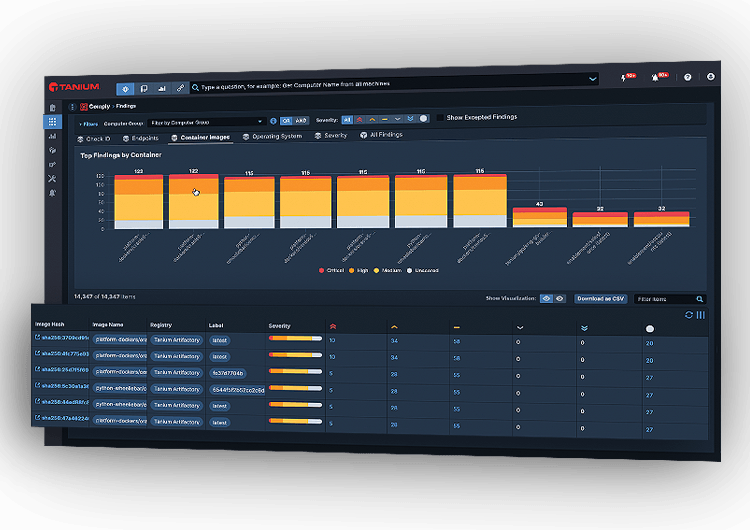
컨테이너화된 애플리케이션 배포 및 보호
Tanium Cloud Workloads는 이미지 레지스트리 가시성 및 취약성 스캐닝, 불량 컨테이너 식별 및 Kubernetes 런타임 정책 시행을 통한 런타임 컨테이너 분석을 포함한 컨테이너화된 환경에 대한 가시성과 보호를 제공합니다.
강화된 보안
취약성을 사전에 관리하고 불량 컨테이너를 탐지합니다.
위험 감소
상세한 가시성 및 취약성 스캐닝 – 비즈니스에 영향을 미치기 전에 위협을 식별합니다.
운영 복원력
IT 인프라의 보안과 안정성을 강화합니다.
향상된 DevOps 효율성
배포 프로세스에 보안을 통합하여 지연과 오류를 줄입니다.
확실한 규정 준수
Kubernetes 클러스터 런타임 정책을 시행하여 업계 규정 및 표준 준수를 보장합니다.
포괄적인 클라우드 워크로드 가시성
완전한 컨테이너 환경 가시성을 통해 보안 및 위험 상태를 지속적으로 모니터링할 수 있으며, 정보에 기반한 수정 결정을 내릴 수 있습니다.
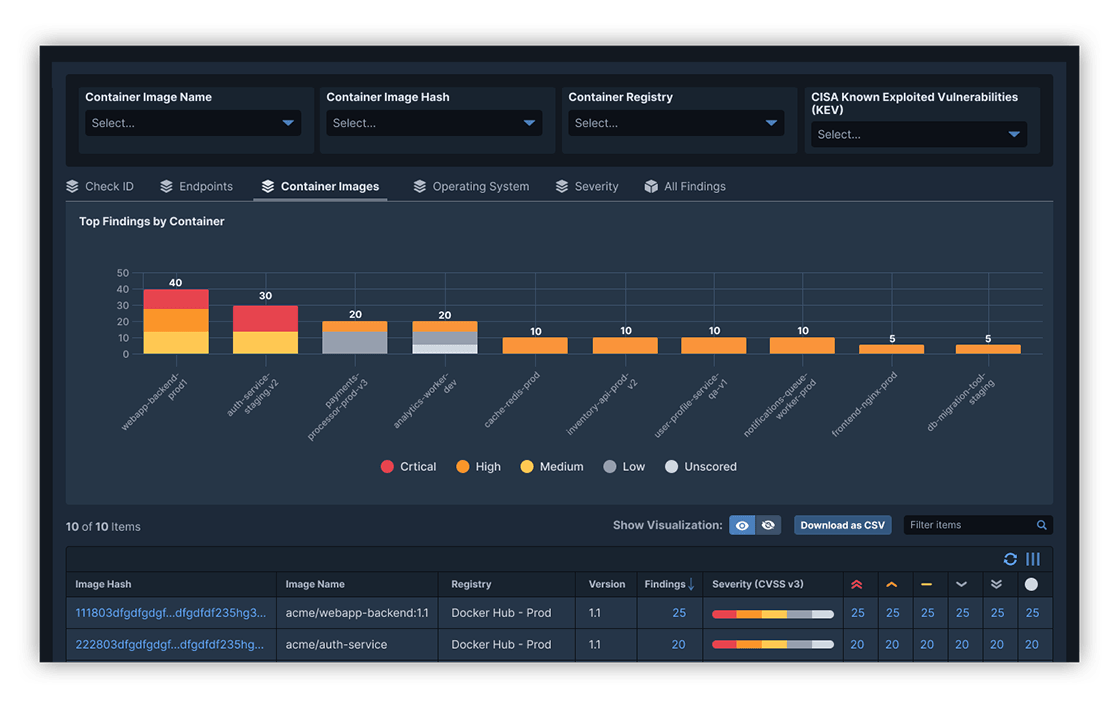
컨테이너 이미지 취약점
이미지 레지스트리에 대한 상세한 취약점 스캔을 통해 보안 및 DevOps 팀이 잠재적인 컨테이너 익스플로잇을 식별하고 해결할 수 있습니다.
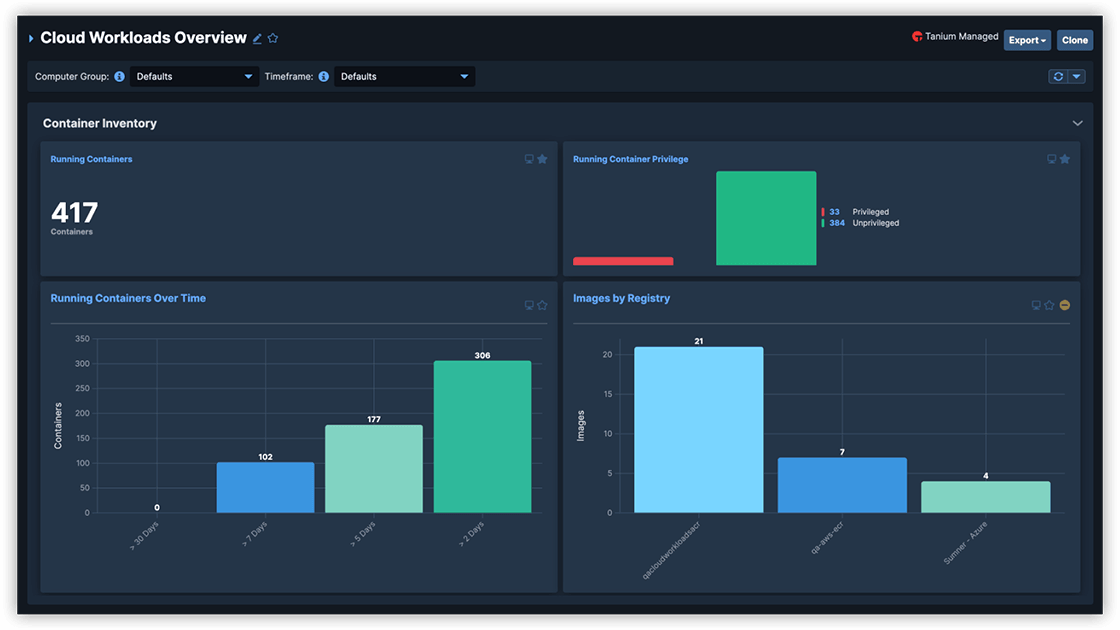
이미지 및 런타임 컨테이너의 가시성
컨테이너 & 이미지 인벤토리는 클러스터 전반에 걸쳐 가시성과 분석을 제공하여 잠재적으로 악의적인 불량 컨테이너를 식별할 수 있게 합니다.
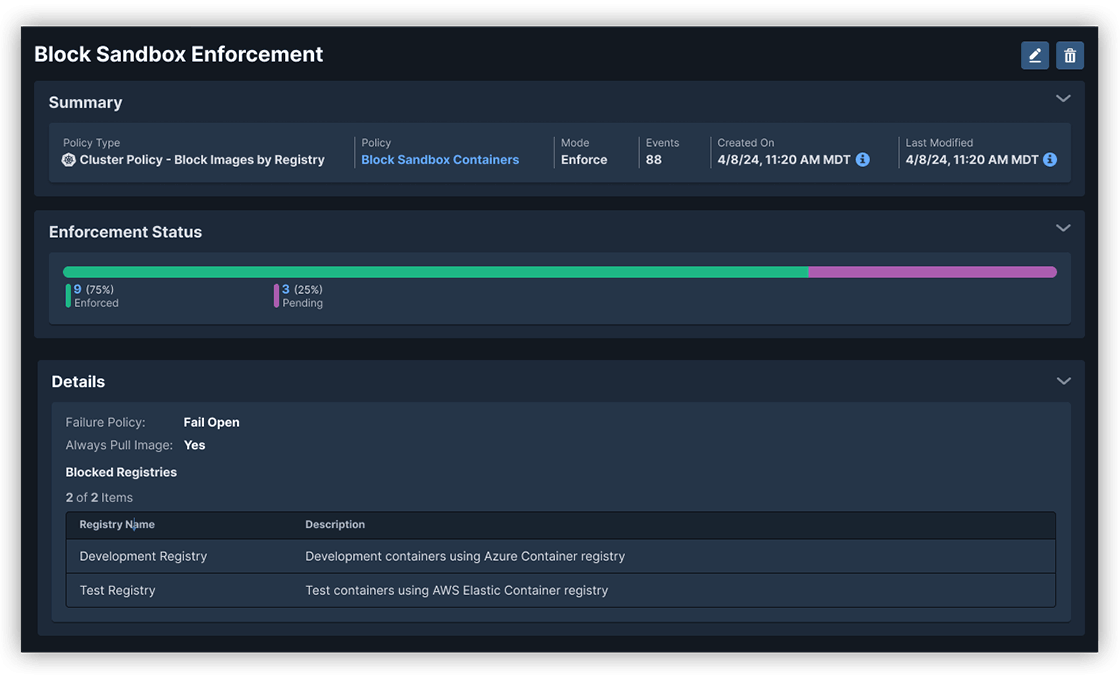
런타임 정책 시행
Kubernetes 런타임 정책의 실시간 모니터링 및 시행은 보안 표준 준수를 보장하고 운영 위험을 최소화합니다.
컨테이너와 관련된 위험은 실재합니다
컨테이너 보안은 공격 표면을 최소화하고 위험을 줄이며 데이터 침해, 서비스 중단 및 시스템 악용을 완화하는 데 필수적입니다.
Kubernetes 보안 우려로 인한 배포 지연
컨테이너 또는 Kubernetes 보안 사고로 인한 수익 손실
컨테이너 전략에서 보안을 최우선 과제로 언급
컨테이너 중 심각하거나 높은 수준의 취약점을 보유한 비율

