보이지 않는 것은 지킬 수 없다
네트워크의 엔드포인트를 검색, 관리 및 제어하십시오.
포괄적인 가시성 및 제어
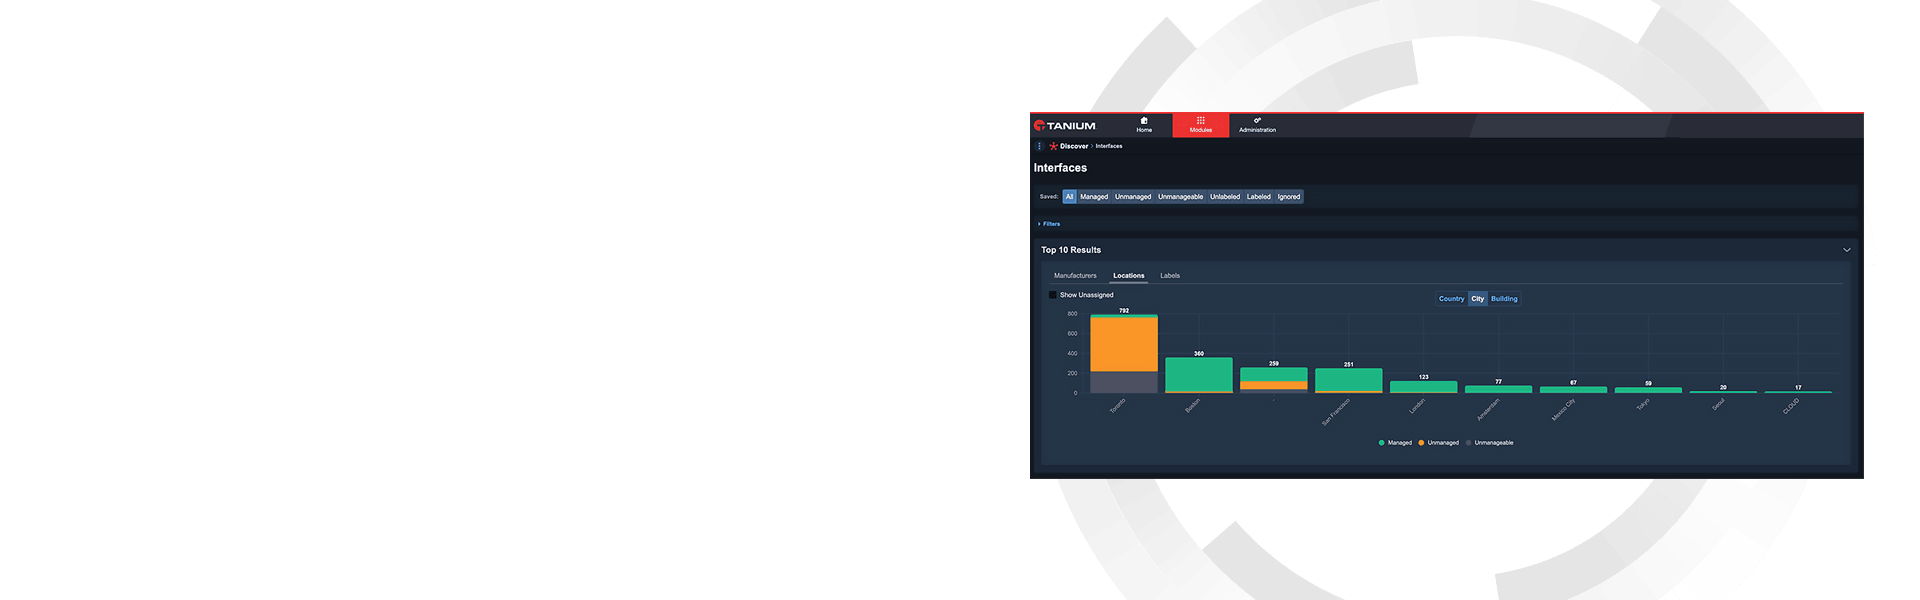
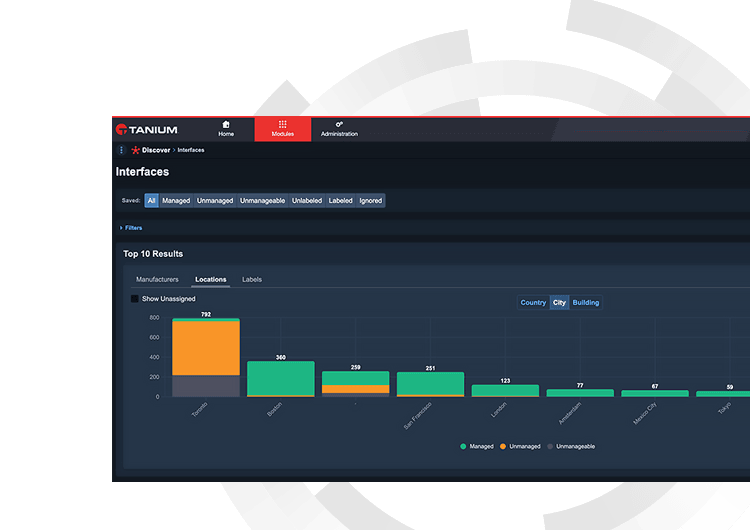
위치에 관계없이 관리되는 엔드포인트와 관리되지 않는 엔드포인트에 대한 포괄적인 가시성과 제어권을 확보하십시오.
통찰력 있는 의사 결정
장치에 대한 상세한 정보를 활용하여 정보에 입각한 관리 결정을 내리십시오.
더 나은 사이버 위생을 통한 위험 완화
관리되지 않는 자산을 발견하고 신속하게 관리되고 안전한 상태로 전환하십시오.
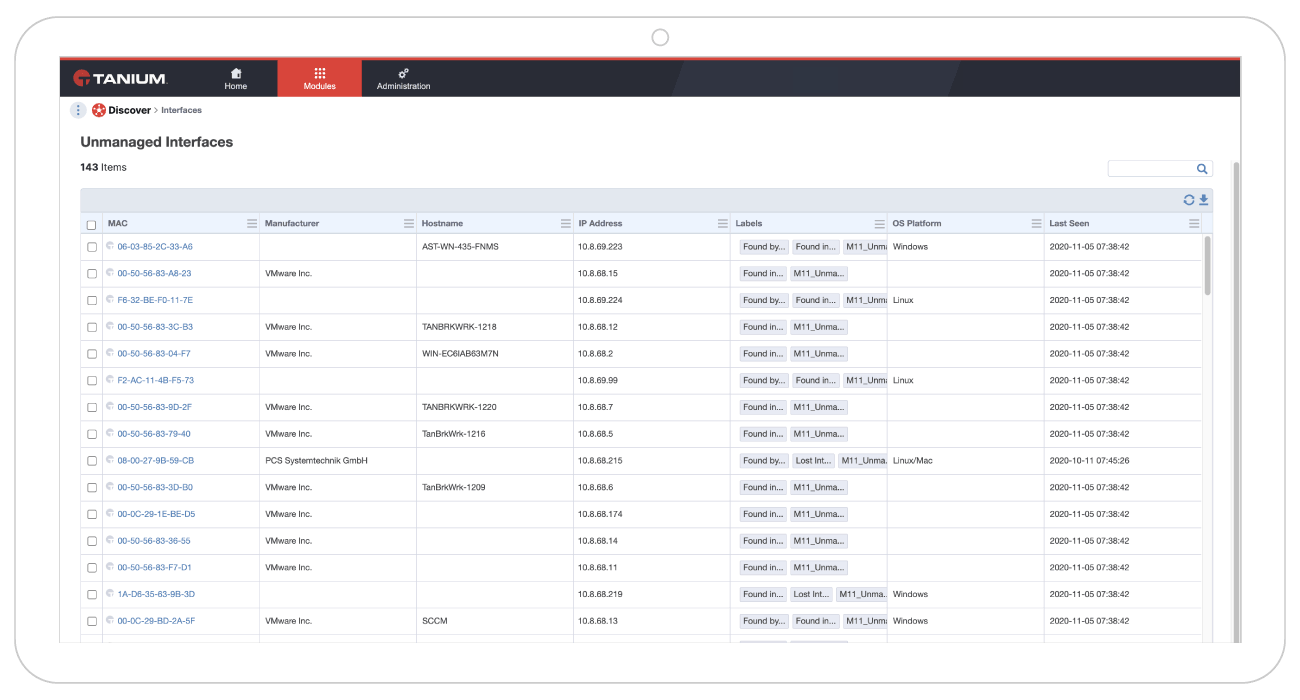
관리되지 않는 자산 식별
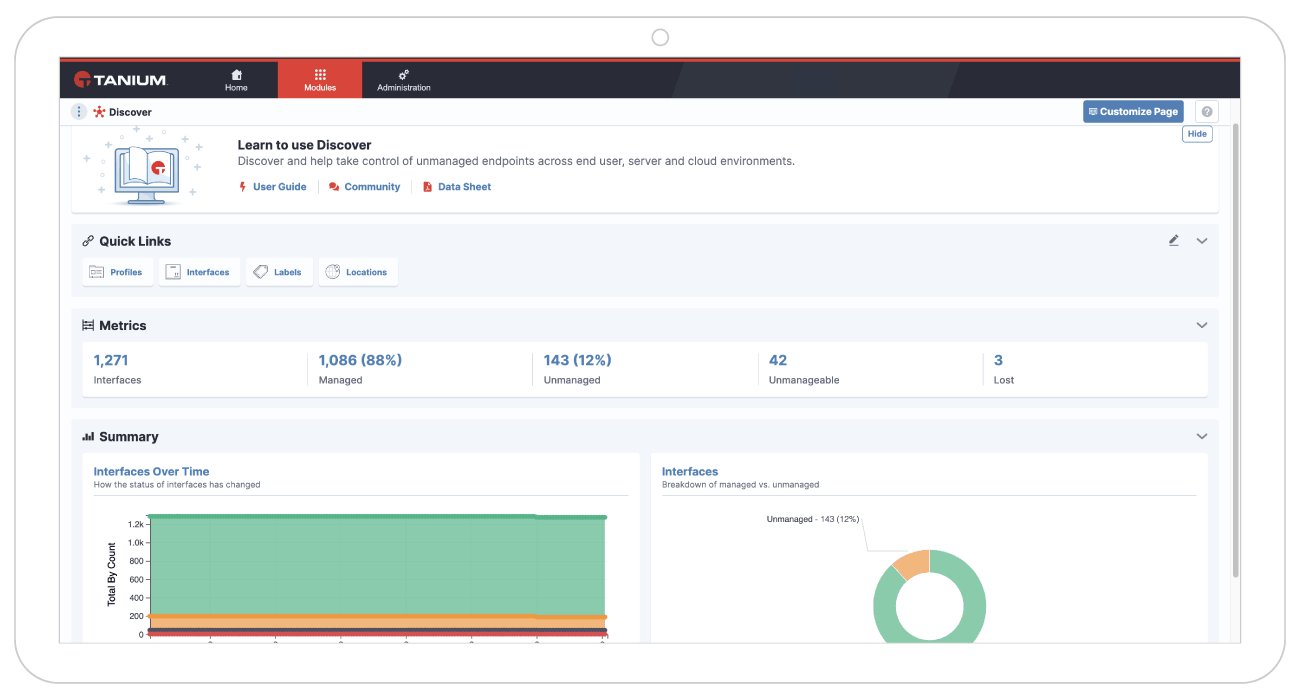
완료하는 데 몇 시간 또는 몇 주가 걸리는 광역 네트워크(WAN) 링크에 의존하는 방식과 달리, Tanium 플랫폼은 관리되지 않는 자산을 위해 로컬 서브넷을 능동적으로 모니터링하고 스캔합니다. 이전에 관리되었던 새로 발견된 자산과 손실된 자산을 보고합니다.
상세한 엔드포인트 데이터
Tanium Discover는 발견된 모든 장치에 대해 호스트 이름, MAC 및 IP 주소, 장치 제조업체, OS, 열린 포트, 그리고 관리되지 않는 자산이 네트워크에서 처음 및 마지막으로 확인된 시간과 같은 기록 정보를 표시합니다.
관리되지 않는 자산 보안
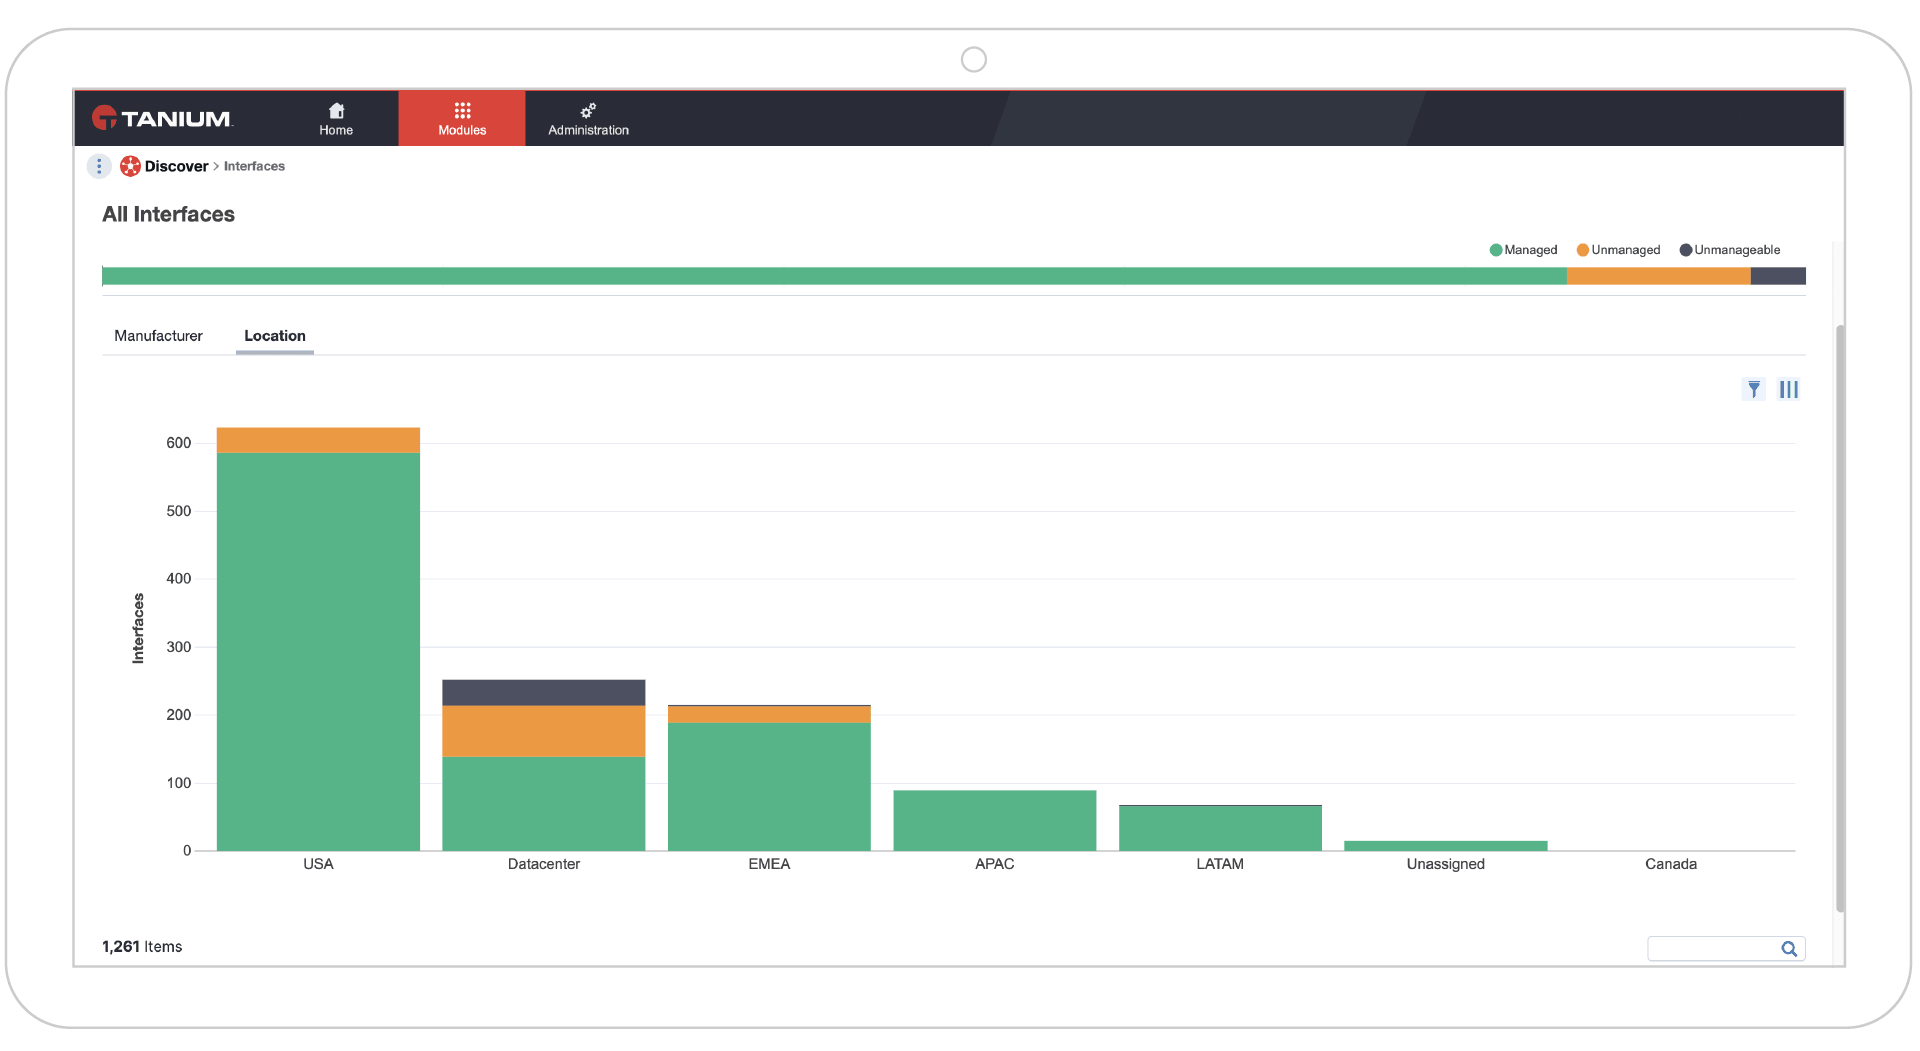
관리되지 않는 장치가 발견되면, 관리자는 불법 엔드포인트에 Tanium 에이전트를 배포하여 관리 하에 두거나 네트워크에서 차단할 수 있습니다. 이러한 이벤트는 추가 분석을 위해 SIEM 또는 인시던트 관리 시스템으로 내보낼 수 있습니다.
Tanium 가치 지표
Tanium은 장치에 대한 포괄적이고 실시간 분석 인사이트를 통해 조직이 위험, 복잡성 및 비용을 줄이면서 IT 위생, 직원 생산성 및 운영 효율성을 측정 가능하게 개선할 수 있도록 지원합니다.
추가 자료
솔루션 브리프: Tanium 자율 엔드포인트 관리(AEM)
Tanium AEM은 모든 Tanium 클라우드 관리 엔드포인트의 실시간 인사이트를 활용하여 고객 환경 내 엔드포인트에 대한 변경 사항을 안전하고 확장 가능한 방식으로 권장하고 자동화합니다.
Gartner® 혁신 인사이트: 자율 엔드포인트 관리
이 Gartner 보고서는 IT 리더들이 자율 엔드포인트 관리를 통해 엔드포인트 관리를 가속화하고, 규정 준수를 보장하며, 디지털 직원 경험을 향상시킬 수 있는 방법을 탐구합니다.
데이터 시트: Tanium HuntIQ
Tanium HuntIQ는 보안 팀이 정교한 위협을 사전에 탐지하고, 보안 플랫폼을 최적화하며, 보안 태세를 지속적으로 개선할 수 있도록 설계되었습니다.
eBook: 엔드포인트 관리 완벽 가이드
모든 경험 수준의 전문가를 위해 설계된 이 가이드는 명확하고 접근하기 쉬운 개요를 통해 엔드포인트 관리의 기본 사항을 소개합니다.

