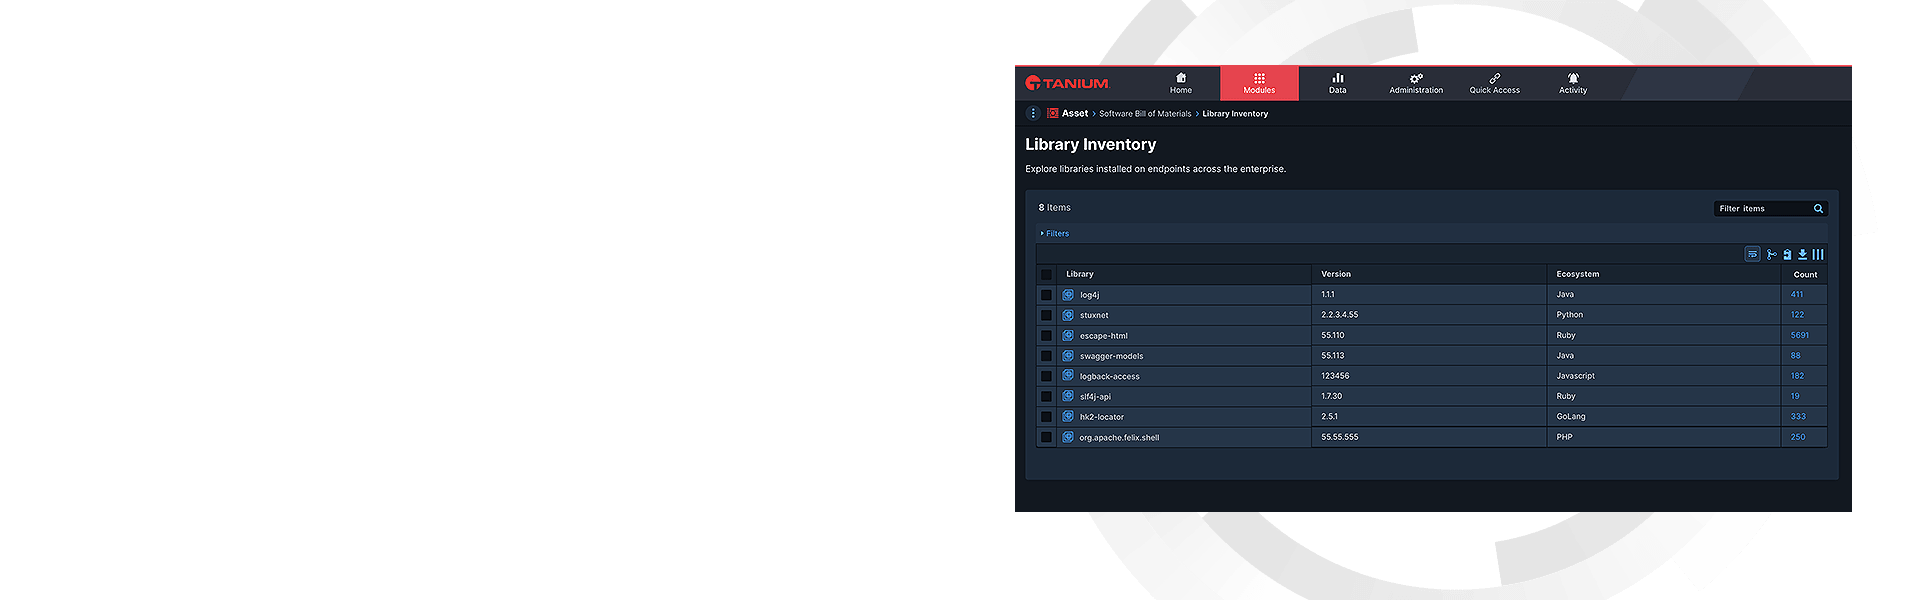
Tanium SBOM
몇 초 만에 소프트웨어 공급망의 모든 취약점을 파악하세요.
다음 공급망 취약점이 무엇인지 알 수 없지만, Tanium을 통해 발생하기 전에 애플리케이션이 어떤 영향을 받는지 파악하여 실제로 발생했을 때 즉시 조치를 취할 수 있습니다.
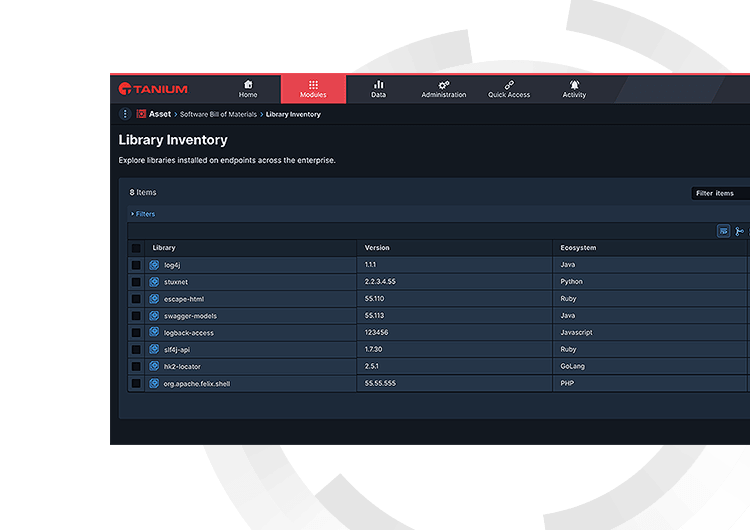
조직은 모든 애플리케이션에서 어떤 오픈 소스 소프트웨어가 사용되는지 알지 못합니다
현재 SBOM 도구는 최신의 정확한 정보를 신속하게 제공할 수 없습니다. 이는 IT 및 보안 리더들이 다음 질문에 답할 수 없다는 것을 의미합니다:
취약점은 어디에 있는가
환경 내 소프트웨어 공급망에서?
얼마나 걸릴 것인가
모든 엔드포인트에서 Log4j와 같은 제로데이 또는 OpenSSL과 같은 심각한 취약점을 찾는 데?
얼마나 빠르게
이러한 취약점을 해결할 수 있는가?
리더들은 조직을 신속하게 평가하고 보호하기 위해 Tanium SBOM이 필요합니다
취약한 소프트웨어 패키지의 이름과 버전을 알게 되는 즉시, 환경 내 모든 소프트웨어 애플리케이션과 이 취약한 패키지가 존재하는 엔드포인트를 식별하고 조치를 취할 수 있습니다.
모든 소프트웨어 패키지 파악
버튼 클릭 한 번으로 모든 런타임 라이브러리, 오픈 소스 프리웨어 및 소프트웨어 패키지를 식별하세요.
세분화된 의사 결정 지원
조직의 위험 허용 범위를 기반으로 애플리케이션에 대한 세밀한 결정을 내리세요.
필요에 따라 조치 수행
Tanium의 유연성을 활용하여 조직에 가장 적합한 방식으로 SBOM 항목을 수정하세요.
Tanium 가치 지표
Tanium은 위험, 복잡성 및 오버헤드를 줄이면서 IT 위생 및 조직 효율성을 측정 가능한 수준으로 개선하는 데 도움을 드릴 수 있습니다. Tanium 고객은 SBOM에서 최대한의 가치를 얻기 위해 자산 검색 및 인벤토리 솔루션 영역 모듈이 필요합니다. 이러한 솔루션 영역 모듈을 통해 Tanium SBOM은 다음 가치 지표에 따라 신속하게 성과를 달성하고 지속적으로 유지할 수 있습니다:
추가 자료
Tanium SBOM을 사용하여 최신 OpenSSL 심각 취약점으로부터 보호하는 방법
오픈 소스 툴킷 개발자들이 OpenSSL v3에서 두 가지 "높음" 심각도 취약점을 발표했으며, Tanium은 이를 해결할 솔루션을 보유하고 있습니다.
Tanium, 공급망 위협에 대응하기 위한 전례 없는 가시성을 위한 소프트웨어 자재 명세서 출시
Tanium은 오늘 OpenSSL을 포함한 오픈 소스 소프트웨어에서 비롯된 외부 위협으로부터 디지털 자산을 보호하기 위해 Tanium 소프트웨어 자재 명세서(SBOM)를 출시했습니다 v3. Tanium은 IT 및 보안 팀이 런타임 시 모든 엔드포인트의 모든 애플리케이션에 대한 소프트웨어 패키지를 세밀하게 파악하고 실시간으로 수정할 수 있도록 지원하는 최초이자 유일한 솔루션입니다.
Tanium이 OpenSSL을 식별하는 데 도움이 되는 방법 3,0.X
Tanium 소프트웨어 자재 명세서(SBOM)를 사용하여 OpenSSL 3,0.X를 식별하는 방법에 대한 안내를 확인하세요

