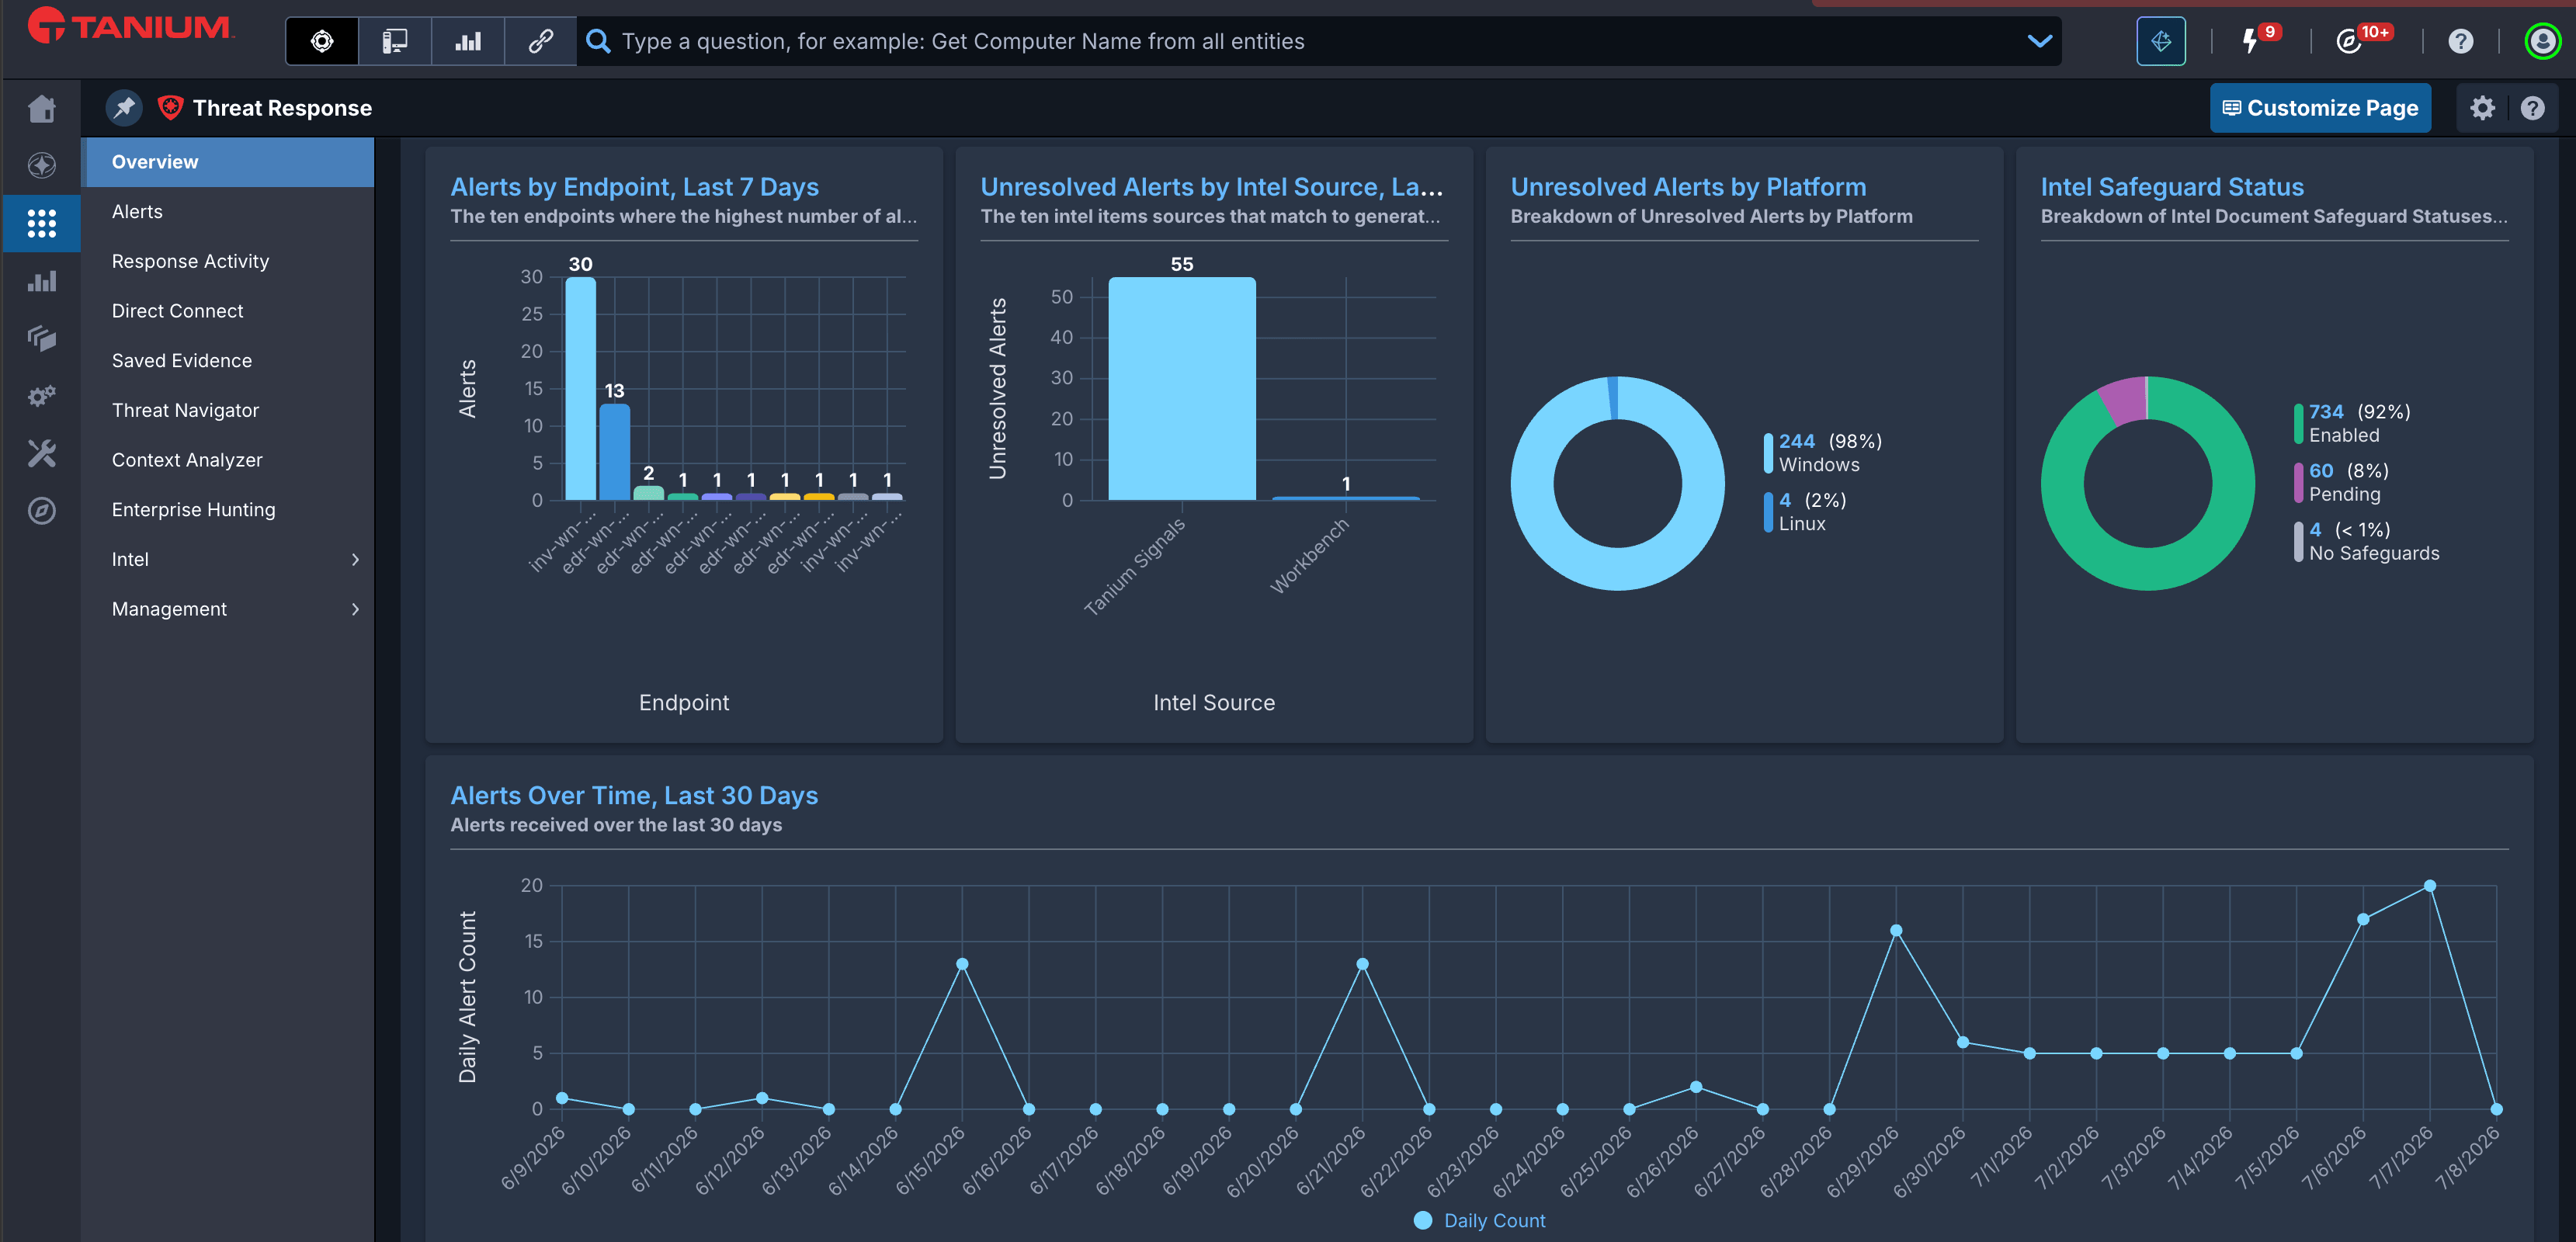
실시간 엔드포인트 보안
위협이 사고로 번지기 전에 차단 — 대규모로
대부분의 보안 팀은 SIEM과 EDR이 현재 존재하는 엔드포인트가 아닌 사전 수집된 오래된 데이터를 기반으로 분석하면서 사후 대응적인 인시던트 대응에 갇혀 있습니다. Tanium Threat Response는 이를 바꿉니다: 단일 플랫폼에서 실시간 엔드포인트 인텔리전스, 통합 조사, 내장된 해결 기능을 제공하며, 이미 사용 중인 도구를 보완합니다.
추가 에이전트 없이 완전한 엔드포인트 가시성 확보
Tanium의 단일 경량 에이전트는 엔드포인트 관리와 보안을 함께 처리합니다. 보안 팀은 실행 중인 프로세스, 네트워크 연결, 레지스트리 변경, 로그온 이벤트와 같은 실시간 포렌식 컨텍스트를 기존 도구와 함께 배포, 관리 또는 유지해야 하는 두 번째 에이전트 없이 확인할 수 있습니다.
사후 대응에서 사전 예방적 헌팅으로 전환
분석가에게 통합 데이터 환경, 실시간 엔드포인트 컨텍스트, 모든 검색에서 AI가 강화된 헌팅 컨텍스트를 제공하여 인시던트 범위를 며칠이 아닌 몇 초 만에 파악할 수 있습니다. 근본 원인을 더 빠르게 파악하고 단절된 도구 간 전환으로 낭비되는 시간을 제거하여 팀이 사후 대응에서 사전 예방적 헌팅으로 전환할 수 있도록 지원합니다.
단일 플랫폼에서의 통합 탐지 및 해결
대부분의 스택은 탐지와 해결을 분리하여 공격자가 악용하는 인계 지연을 발생시킵니다. Tanium은 이를 제거합니다 — 보안과 IT가 동일한 플랫폼에서 협력하여 위협을 추적하고, 엔드포인트를 격리하며, 티켓이나 지연 없이 수십만 개의 장치에서 동시에 해결합니다.
도구 확산 감소
기존 스택을 교체하는 대신 보완하세요. Tanium은 경고와 해결 사이의 루프를 닫는 실시간 엔드포인트 레이어를 추가하며, 공유 작업 공간과 세분화된 역할 기반 액세스 제어를 통해 보안 및 IT 운영 팀이 단일 뷰에서 작업할 수 있습니다.
역량
신속하게 대응하는 데 필요한 모든 도구
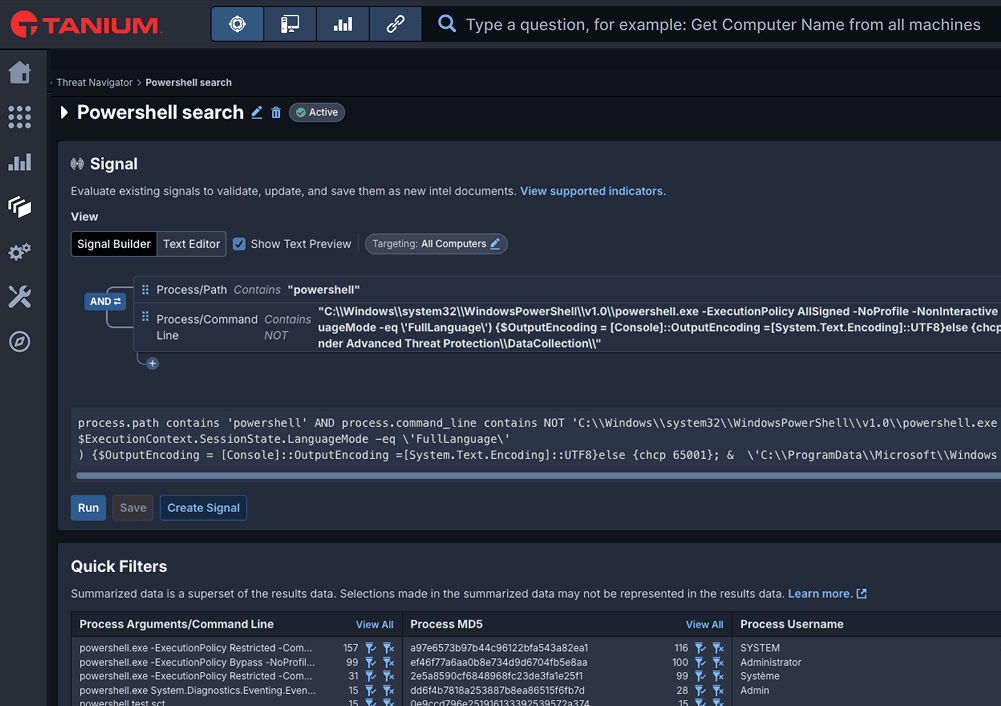
Threat Navigator
Threat Navigator는 Tanium Threat Response에 구조화된 가설 기반 헌팅을 제공합니다. 분석가는 명명된 조사를 생성하고, 검색 및 위협 인텔리전스를 첨부하여 프로덕션 알림을 트리거하지 않고 과거 또는 실시간 엔드포인트 텔레메트리에 대해 실행합니다. 모든 검색 및 가설은 MITRE ATT&CK® 전술 및 기법에 매핑되어 탐지 커버리지 격차를 드러냅니다. 검증된 헌트 결과는 단일 작업으로 탐지로 전환되어 각 조사를 지속적이고 반복 가능한 커버리지로 만듭니다.
TANIUM 플랫폼 제공 사항
하나의 플랫폼. 엔드포인트에 필요한 모든 것.
서로 연동되지 않는 도구에 비용을 낭비하지 마세요. Tanium은 가시성, 패치, 컴플라이언스, 위협 대응 및 AI 기반 운영을 위한 단일 플랫폼입니다.
솔루션
보안 옵션
자동화된 지속적인 취약성 및 위협 탐지와 remediation으로 보안 전문가의 역량을 강화하세요.
ACTIVE DIRECTORY 가시성
Tanium Impact
Active Directory 권한에 대한 완전한 가시성을 확보하여 위험을 줄이고 위협을 더 빠르게 억제하세요.
전문가 주도 위협 헌팅
HuntIQ
Tanium HuntIQ는 Tanium Atlas를 기반으로 구축된 보안 연구, 실무 전문가 및 에이전틱 AI를 결합하여 응답을 가속화하고 조직적 위험을 최소화하는 실시간 맞춤형 위협 식별을 제공합니다.

