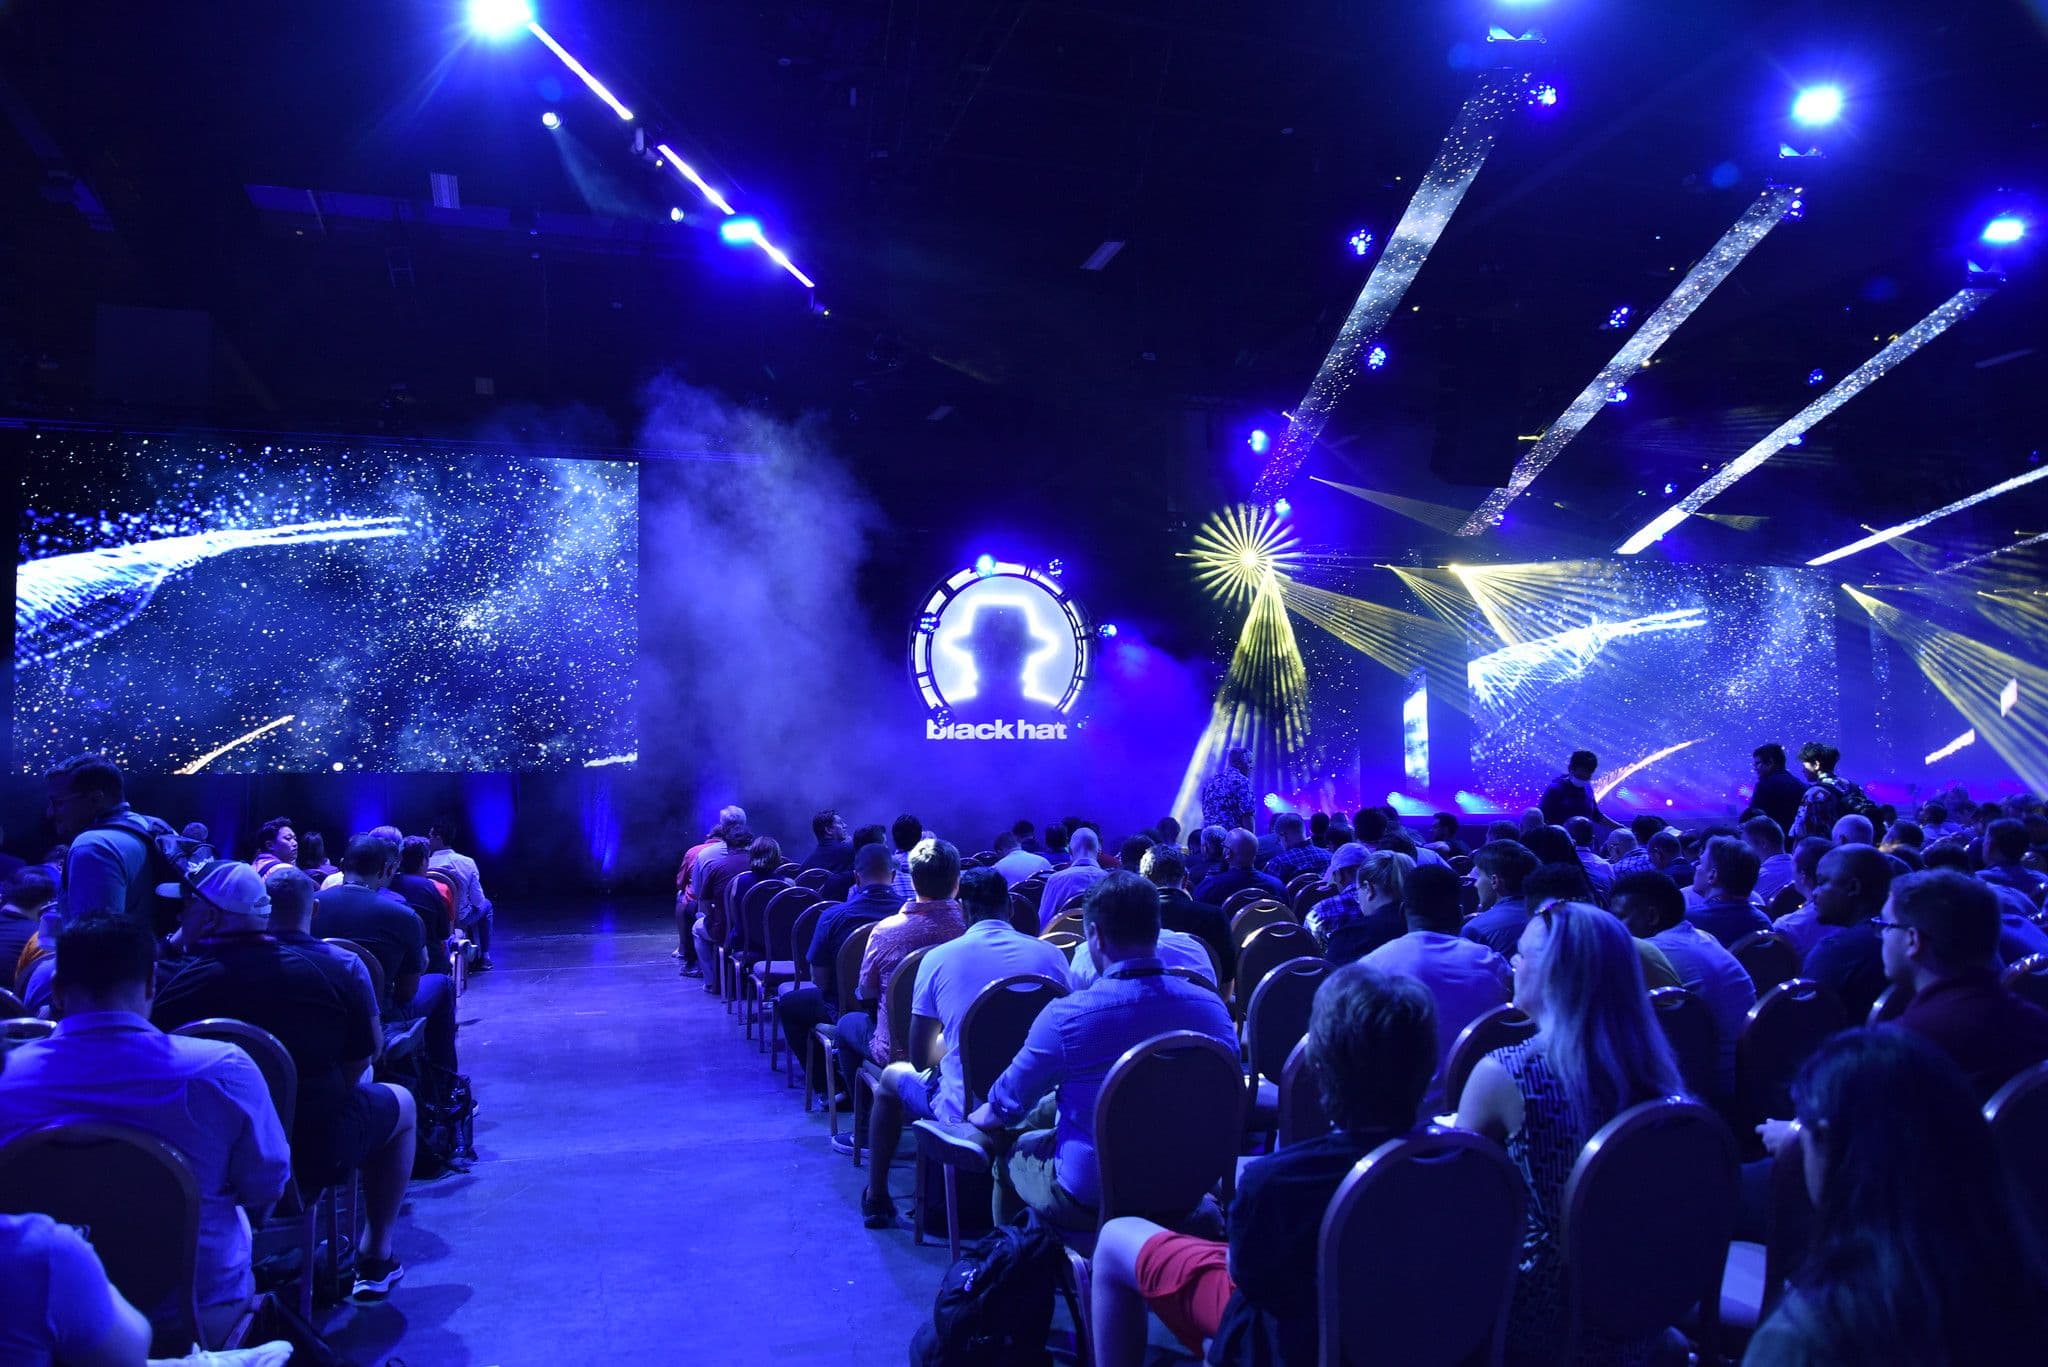
다시 블랙햇 시즌이 돌아왔습니다! 토요일, 만달레이 베이 컨벤션 센터에서 ‘블랙햇 USA 2024 ’이 개막함에 따라 라스베이거스는 다시 한번 세계 최고의 사이버 보안 전문가들이 모이는 중심지가 될 것이다. 아래에는 꼭 봐야 할 세션 중 저희가 엄선한 추천 목록과, 놓치지 말아야 할 중요한 마감일 정보가 정리되어 있습니다.
올해로 27회째를 맞이하는 이 기대되는 행사는 의 윤리적 해커들, 의 기술 혁신가들부터 정부 관계자 및 기업 보안 책임자에 이르기까지 보안 전문가들을 한자리에 모으는 행사입니다.
8월 3-8일 동안 열리는 블랙햇(Black Hat)에서는 100 건 이상의 심도 있는 연구 브리핑, 120회 이상의 흥미로운 토론 세션, 그리고 수많은 오픈소스 도구 시연이 마련될 예정입니다. 또한 연사 라인업에는 CISA 국장 젠 이스터리(Jen Easterly)와 마이크로소프트 부 CISO 앤 존슨(Ann Johnson) 등 사이버 보안 분야의 저명한 인사들이 포함되어 있으며, 이들은 변화하는 위협 환경과 혁신적인 방어 전략에 대한 통찰력을 공유할 예정입니다.
이번 컨퍼런스의 주요 볼거리 중 하나는 ‘ ’ 아스날( Arsenal,)로, 참가자들이 실제 보안 과제를 해결하는 데 필요한 실무 경험을 쌓을 수 있도록 설계된 다양한 인터랙티브 실습과 체험형 워크숍으로 구성되어 있습니다. ‘블랙햇 아스날(Black Hat Arsenal, 8월 7일 및 8에서 개최)’에서는 최신 오픈소스 도구들도 선보이며, 사이버 보안의 미래를 이끌어갈 최첨단 기술을 엿볼 수 있는 기회를 제공할 예정입니다.
그 밖의 주요 행사로는 사이버 보안 교육 (8월 3일 – 8월 6), 보안 주제 브리핑 (8월 7일 및 8), 비즈니스 홀 (8월 7일 및 8)에서의 벤더 네트워킹, 그리고 유익한 정보가 가득한 이슈 세션 (8월 7일 및 8) 등이 있습니다. 아래에서 놓쳐서는 안 될 5가지 추천 행사를 확인해 보세요.
직접 참석하지 못하는 분들을 위해, 블랙햇은 여전히 다양한 온라인 참여 기회를 제공하고 있습니다. 작년의 하이브리드 형식 행사에는 사상 최대 규모의 참가자가 몰렸는데, 총 22.750 명 이상의 참가자가 있었으며, 이 중 현장 참가자는 약 20.000 명, 온디맨드 시청을 신청한 참가자는 3.000-plus 명이었습니다. 가상 접속을 통해 라스베이거스 현장에 계시든 집에서 시청하시든, 경기의 어떤 순간도 놓치지 않으실 수 있습니다. 게다가 미루는 습관이 있는 분들에게도 (그런 분들이 계시다는 걸 잘 알고 있습니다) 막판에 선택하기 좋은 옵션입니다. 다만, 에 나와 있듯이 마감일이 이제 코앞으로 다가왔다는 점을 유의하시기 바랍니다.
Black Hat USA 2024의 마감일(마지막 순간)
대면 이용 마감일:
- 8월 2일 (온라인으로 진행되는 “늦은” 등록의 경우); 3.099달러: 이 금액에는 모든 대면 브리핑, 아스날 시연, 비즈니스 홀 활동 및 세션 등에 대한 참가 권한이 포함됩니다. 이 패스를 소지하시면 8월 16일 – 2024년 9월 16일에서 제공될 다양한 컨퍼런스 콘텐츠도 이용하실 수 있습니다.
- 8월 8일 (현장 등록용); 3.299달러: 이 금액에는 앞으로 진행될 상기 행사 중 어느 것이든 참여 권한과 온라인 녹화 영상이 포함됩니다.
주문형 이용 마감일:
- 8월 2일 (온라인으로 등록하는 경우); 1.659달러: 여기에는 라이브 행사 종료 1주일 후부터 9월 16일까지 진행되는 모든 녹화 브리핑, 아스날 프레젠테이션, 비즈니스 홀 활동 및 세션이 포함됩니다.
- 8월 8일 (현장에 직접 방문하여 등록하는 경우); $1.769: 위와 동일합니다.
Black Hat USA 2024에서 놓쳐서는 안 될 5 개의 세션
가상 참가에 대한 자세한 내용과 등록을 원하시면 Black Hat 웹사이트( )의 페이지를 방문해 주세요. 그렇다면 기업 리더와 보안 전문가들에게 꼭 필요한 핵심 주제를 다룬 다음 5가지 세션을 꼭 확인해 보세요.
1. 주요 쟁점 – CISO의 생존 전략
- 내용: ‘토네이도를 피하기: 대규모 사이버 공격 발생 후 CISO가 정부의 여파를 피하기 위한 필수 전략’
- 일시: 수요일, 8월 7일, 오후 3:20 – 오후 4시 (태평양 표준시)
- 참가자: 베이커 맥켄지(Baker McKenzie, LLP)의 파트너 제스 날(Jess Nall)
법률 전문가 날(Nall)은 중대한 사이버 사고 발생 후 CISO들이 헤쳐 나가야 하는 점점 더 복잡해지는 상황을 다룬다. 규제 당국의 감시가 강화되고 있는 시점에서, 이번 세션은 사이버 공격 발생 후 정부의 제재를 피하는 방법( )에 초점을 맞추고 있어 특히 주목을 끌고 있습니다.
참가자들은 피해를 최소화할 뿐만 아니라 그 여파를 선제적으로 관리하여, IT 규정 준수 를 확보하고 이해관계자의 신뢰를 유지할 수 있는 실질적인 전략을 습득하게 될 것입니다. 위기 관리 역량을 강화하고자 하는 CISO들에게 이번 브리핑은 해당 분야의 최고 전문가들로부터 배울 수 있는 놓쳐서는 안 될 기회입니다.
2. 주제 – AI / ML
- 내용: HAL에서 HALT로: 생성형 AI 코딩 시대에 스카이넷과 그 유사 기술들을 저지하기
- 일시: 수요일, 8월 7일, 오후 1:30 – 오후 2:10 (태평양 표준시)
- 참가자: 크리스 와이소팔(Chris Wysopal), 베라코드(Veracode) 최고기술책임자(CTO) 겸 공동 창업자
이번 세션에서는 AI 기반 시스템의 보안이라는 시급한 현안을 심도 있게 다룹니다. AI 기술이 점점 더 정교해지고 일상 업무에 통합됨에 따라 이 분야는 그 중요성이 날로 커지고 있습니다.
Wysopal은 에 소개된 AI 취약점이 현실 세계에 미치는 영향에 주된 초점을 두고 있습니다. 그는 영화 《터미네이터》( )에 등장하는 스카이넷(Skynet)과 유사한 첨단 AI 시스템이 초래할 수 있는 잠재적 위협을 분석함으로써, 참석자들에게 AI 기반 공격을 예방하고 완화할 수 있는 실질적인 전략을 제시하고자 합니다. 이번 토론에서는 급변하는 이 분야의 과제와 해결 방안을 심도 있게 다룰 예정입니다.
[관련 기사: 보안 전문가 크리스 와이소팔(Chris Wysopal)과의 단독 인터뷰 – 그의 다가오는 세션과 취약한 코드를 무시하는 것이 사실 그리 터무니없는 일이 아닌 이유]
3. 주제 – 사이버 보험
- 내용: 사이버 보험의 도덕적 해이 및 윤리적 고려 사항
- 일시: 수요일, 8월 7일, 오후 4:20 – 오후 5시 (태평양 표준시)
- 출연자: 콘스탱지, 브룩스, 스미스 & 프로페트(Constangy, Brooks, Smith & Prophete, LLP)의 파트너이자 사이버보안 및 데이터 개인정보 보호 부문 부의장인 린지 니클(Lindsay Nickle)
사이버 보험 의 끊임없이 변화하는 세계를 탐구해 보세요. 이번 전문가 패널 토론에서는 위험 이전의 핵심 영역과 해당 분야의 최신 동향에 대해 논의합니다.
이번 패널 토론에서는 포괄적인 보호 범위와 강력한 사이버 보안 관행에 대한 인센티브 제공 간의 균형과 같은, 조직이 직면한 윤리적 딜레마에 초점을 맞출 예정입니다. 참가자들은 또한 사이버 보험 청구 환경의 변화 양상과, 윤리적 고려 사항이 보험 인수 결정 및 보험료 조정에 어떤 영향을 미치고 있는지에 대해서도 알아볼 수 있을 것입니다.
[함께 읽어보세요: Tanium의 위험 평가 솔루션이 보험 인수 업무의 부담을 어떻게 덜어주고(보험사와의 신뢰도를 높이는지) 알아보세요]
4. 주요 이슈 – 위협 탐지 및 사고 대응
- 내용: ‘사실의 수호: 정보 위협에 맞서는 기준 수립’
- 일시: 목요일, 8월 8일, 오전 10:20 – 오전 11시 (태평양 표준시)
- 참가자: 텍사스주 마리코파 카운티의 CISO 레스터 고드시
사이버 보안 전문가, 정책 입안자, 그리고 정보 관리에 종사하는 모든 분께 꼭 참석해야 할 이 세션은, 딥페이크 및 기타 정보 위협에 맞서 싸우는 과정에서 직면한 현재의 과제와 혁신적인 해결책에 대한 포괄적인 이해를 제공하는 것을 목표로 합니다.
자신이 속한 카운티에서 쏟아진 엄청난 양의 허위·왜곡·오정보 공세에 대응한 후, 고드시는 이제 정보 위협에 대비하기 위한 강력한 공통 기준을 마련해야 한다고 주장하고 있다. 참가자들은 허위 정보를 탐지하고 무력화하는 최신 방법론, 사실을 보호하는 데 있어 기술의 역할, 그리고 이러한 노력에 수반되는 윤리적 고려 사항에 대한 통찰력을 얻게 될 것입니다. 이번 세션은 점점 더 복잡해지는 디지털 환경에서 정보의 무결성을 보호하기 위한 실용적인 도구와 전략을 참가자들에게 제공할 것으로 기대됩니다.
[관련 기사: 대기업부터 중소기업까지(그리고 그 밖의 모든 조직)가 왜 더 이상 오정보, 허위 정보, 악의적 정보를 무시할 수 없는지]
5. 문제점 – 랜섬웨어 정찰 활동
- 내용: 관계가 중요하다: 랜섬웨어 조직의 조직적·사회적 구조 재구성
- 일시: 수요일, 8월 7일, 오후 2:30 – 오후 3시 (태평양 표준시)
- 참가자: 인디애나 대학교 박사 과정생 달야 마나토바(Dalya Manatova)와 인디애나 대학교 교수 L. 진 캠프(L. Jean Camp)
“조직화된” 사이버 범죄는 어떻게 그렇게 체계적으로 조직될 수 있는 것일까? 악명 높은 ‘ ’ 랜섬웨어 그룹에서 유출된 채팅 기록을 광범위하게 분석한 결과를 바탕으로, 연사들은 사이버 범죄의 인간적 측면에 대해 논의합니다. 참가자들은 이러한 갱단 내부의 대인 관계와 조직 구조가 갱단의 효율성과 회복탄력성에 어떤 영향을 미치는지 배우게 될 것입니다. 또한 이번 세션에서는 이러한 네트워크를 매핑하고 분석하기 위한 혁신적인 기법들을 다루며, 사회기술적 관점에서 랜섬웨어에 대응하는 방법에 대한 포괄적인 이해를 제공할 것입니다.
사이버 범죄에 대한 이해를 높이고 랜섬웨어 대응 전략을 강화하고자 하는 분들을 위해, 이번 브리핑에서는 해당 분야의 저명한 전문가 두 분이 제공하는 귀중하고 실질적인 통찰력을 전해드립니다.
[관련 기사: 자율적 사고 대응이 사이버 공격을 더 효과적으로 차단하고 엔드포인트를 복구하는 방법]
블랙햇 USA 2024 의 TANIUM – 2550번 부스
이 잡지를 발행하는 Tanium은 Black Hat USA에서 (여러분이 바쁘시다는 점을 잘 알고 있기에) 다양한 간결한 콘텐츠 발표와 짧은 데모를 진행할 예정입니다.
2550번 부스를 찾아주세요. 이곳에서 Tanium 플랫폼 및 Tanium 솔루션의 최신 동향에 대한 최신 정보를 확인하실 수 있으며, 주요 내용은 다음과 같습니다:
- XEM 및 자율 엔드포인트 관리(AEM)
- 가디언
- 취약점 관리
- 사고 대응
- Tanium과 함께하는 Microsoft Copilot for Security
- ServiceNow와 연동된 Tanium 보안 옵션

