December 2025년 초, 인기 있는 무료 오픈소스 텍스트 편집기인 Notepad++의 개발자는 보안 권고문 을 발표하며, 일부 사용자의 트래픽이 악성 서버로 리디렉션되어 해당 애플리케이션의 업데이트 과정을 통해 악성코드에 감염된 사실이 드러났다고 밝혔습니다.
On December 2, 2025, 보안 연구원 케빈 보몬트(Kevin Beaumont, )는 자신의 블로그에 라는 글을 게시하여, “Notepad++ 업데이터가 탈취되는 것을 방지한다”고 설명된 보안 강화 사항이 포함된 Notepad++ v8,8,8 변경 로그에 대한 소문과 분석을 다뤘다.
Notepad++의 개발자인 돈 호(Don Ho)는 소프트웨어 웹사이트의 ‘ 2026년 2월 2일’ 업데이트를 통해 이번 사고 대응 결과에 대한 요약을 제공했다. Ho의 문서와 보안 연구원 케빈 보몬트(Kevin Beaumont)가 제시한 일정은 다음과 같습니다:
2025년 6월 – 9월 2일, 2025:
- Notepad++가 사용하는 호스팅 제공업체 및 인프라가 해킹당했습니다
- 9월 2일 의 커널/펌웨어 업데이트로 인해 공격자의 접근이 차단되었습니다.
2025년 9월 2일 – 12월 2일, 2025:
- 공격자들은 호스팅 제공업체의 내부 서비스에 대한 도용된 인증 정보를 이용해 계속해서 Notepad++ 업데이트 트래픽에 접근하고 이를 자신의 악성 서버로 우회시켰습니다.
11월 2025:
- V 8,8,8 이 “Notepad++ 업데이트 프로그램이 악용되는 것을 방지”한다는 변경 내역과 함께 출시되었습니다.
1-2, 2025년 12월:
- Notepad++ 개발자가 서비스를 새로운 호스팅 업체로 이전했습니다.
- 이전 호스팅 제공업체는 추가적인 접근이나 재공격을 방지하기 위해 인증 정보를 주기적으로 변경하고 취약점을 수정합니다.
- 케빈 보몬트의 블로그에는 2025년 10월 에서 위협 행위자가 키보드를 직접 조작하는 모습을 초기 피해자들이 목격했다는 주장(“두 달 전”)을 비롯한 추가적인 세부 내용이 실려 있습니다.
12월 9일, 2025:
- V8,8,9 버전이 보안 강화 기능이 추가되어 출시되었습니다.
2월 2일, 2026:
- 돈 호는 이번 공격이 국가 주도로 이루어졌다는 점에 대해 더 자세한 내용을 담은 업데이트를 게시했다.
- Rapid7 Labs와 Rapid7 MDR 팀 은 해당 캠페인과 공격 성공 후의 행동 양상에 대한 세부 정보를 에 공개하고 게시했습니다.
이 문제는 에서 12월에로 수정되었으나, 이후 Notepad++ 개발자인 Don Ho가 를 통해 2026년 2월 2일에 해당 보안 침해에 대한 추가 세부 정보를 게시했습니다.
Ho가 2월 업데이트에서 언급했듯이, 공격자의 표적 선정은 “매우 선택적”이었으며, 이는 대부분의 조직에 있어 반가운 소식입니다.
이 취약점을 검토할 때 유의해야 할 몇 가지 핵심 사항이 있습니다:
- 공격자들은 2025년 7월경부터 12월경까지 Notepad++의 지원 인프라에 접근할 수 있었습니다.
- 2025년 12월 9일는 지원 인프라에 발생한 보안 침해 문제를 해결하고, 애플리케이션 내에 추가적인 보안 조치를 적용했습니다.
- 2025년 12월 9일 이후에도 이 공격이 계속되었다는 것을 시사하는 추가 연구 결과는 발표된 바 없다.
이번 공격이 ‘구식’일지 모르지만, 향후 귀사에서 이와 같은 공급망 공격이 성공할 가능성을 줄이기 위해 배워야 할 교훈과 도입해야 할 모범 사례가 있습니다.
Tanium이 어떻게 도움이 될 수 있는지
다음 Tanium 질문을 통해 환경 범위를 파악하여 Notepad++의 버전을 확인할 수 있습니다:
<code>모든 엔티티에서 설치된 애플리케이션 버전[Notepad++] < 8,8,9
</code>특정 날짜에 사용자의 환경에 어떤 버전이 설치되었는지에 대한 추가적인 세부 정보를 확인하려면, Tanium Asset에서 제공하는 제품 사용 내역 정보를 참조하십시오. 다음 질문:
<code>‘Asset SIU - 설치된 제품 사용 내역[Notepad++, Notepad++ Team]’을 가진 모든 엔티티 중에서 ‘Asset SIU - 설치된 제품 사용 내역[Notepad++, Notepad++ Team]: 이름에 Notepad++가 포함된’ 항목을 가져옵니다.</code>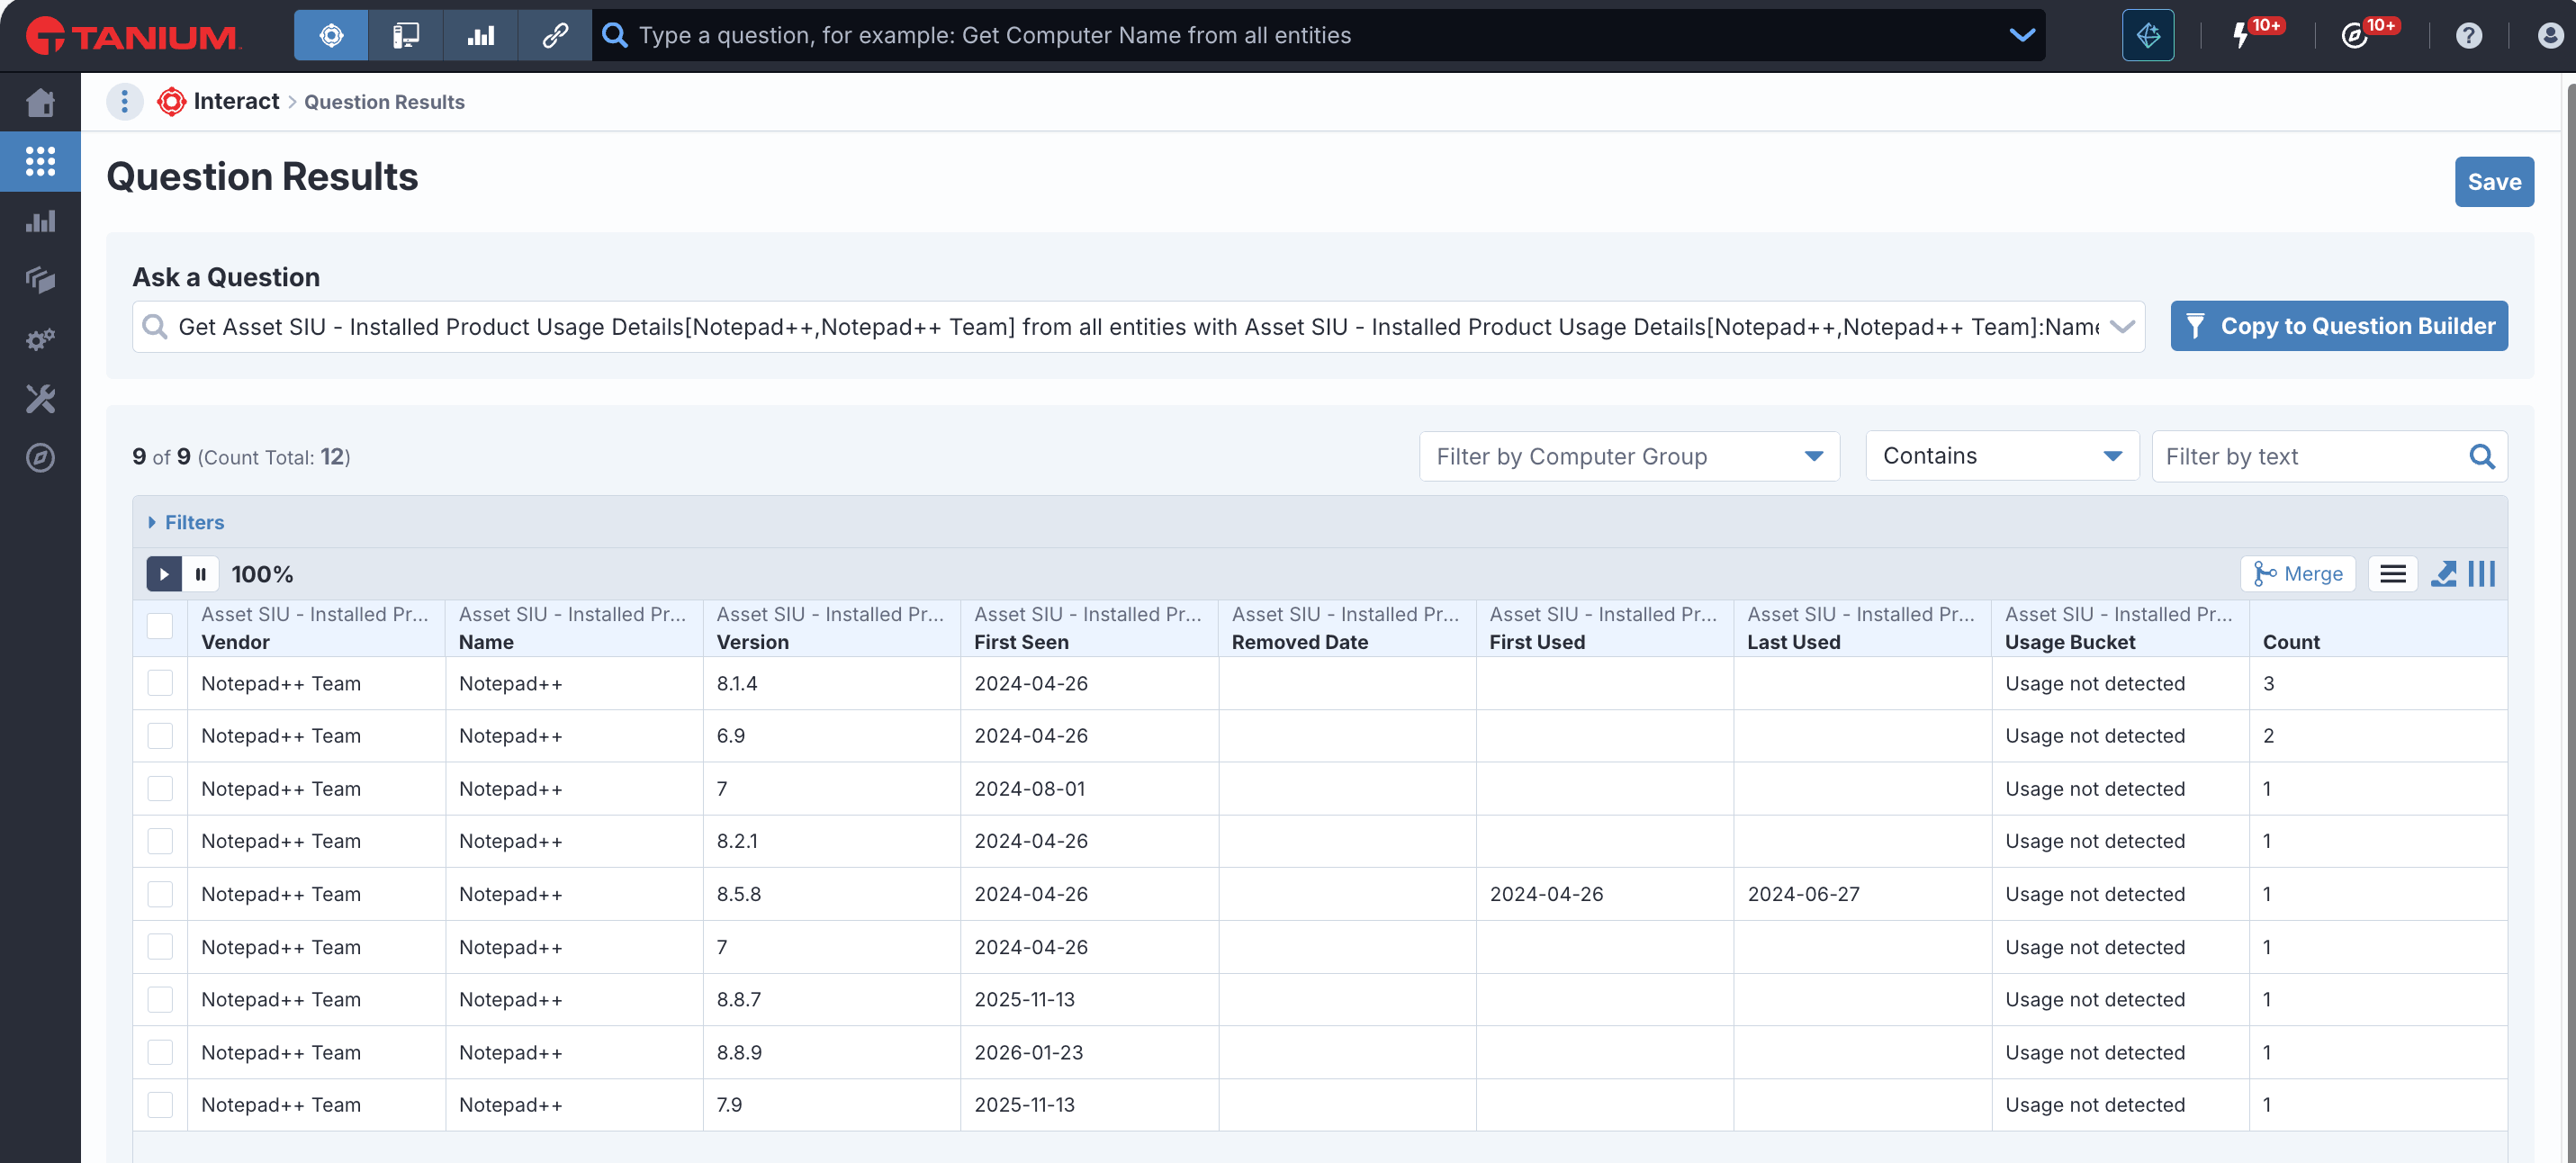
Tanium Ask
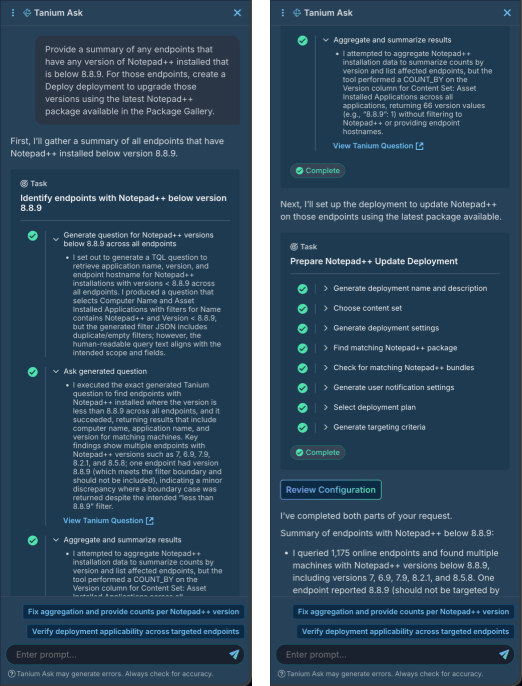
Tanium Ask는 다음과 같은 프롬프트를 통해 사용자의 환경 상태를 요약하고, 취약한 버전에 대한 세부 정보를 파악할 수 있습니다:
<code>“Notepad++”가 포함된 애플리케이션 이름이 설치되어 있고 버전이 8,9,1 미만인 Windows 엔드포인트를 식별합니다.</code>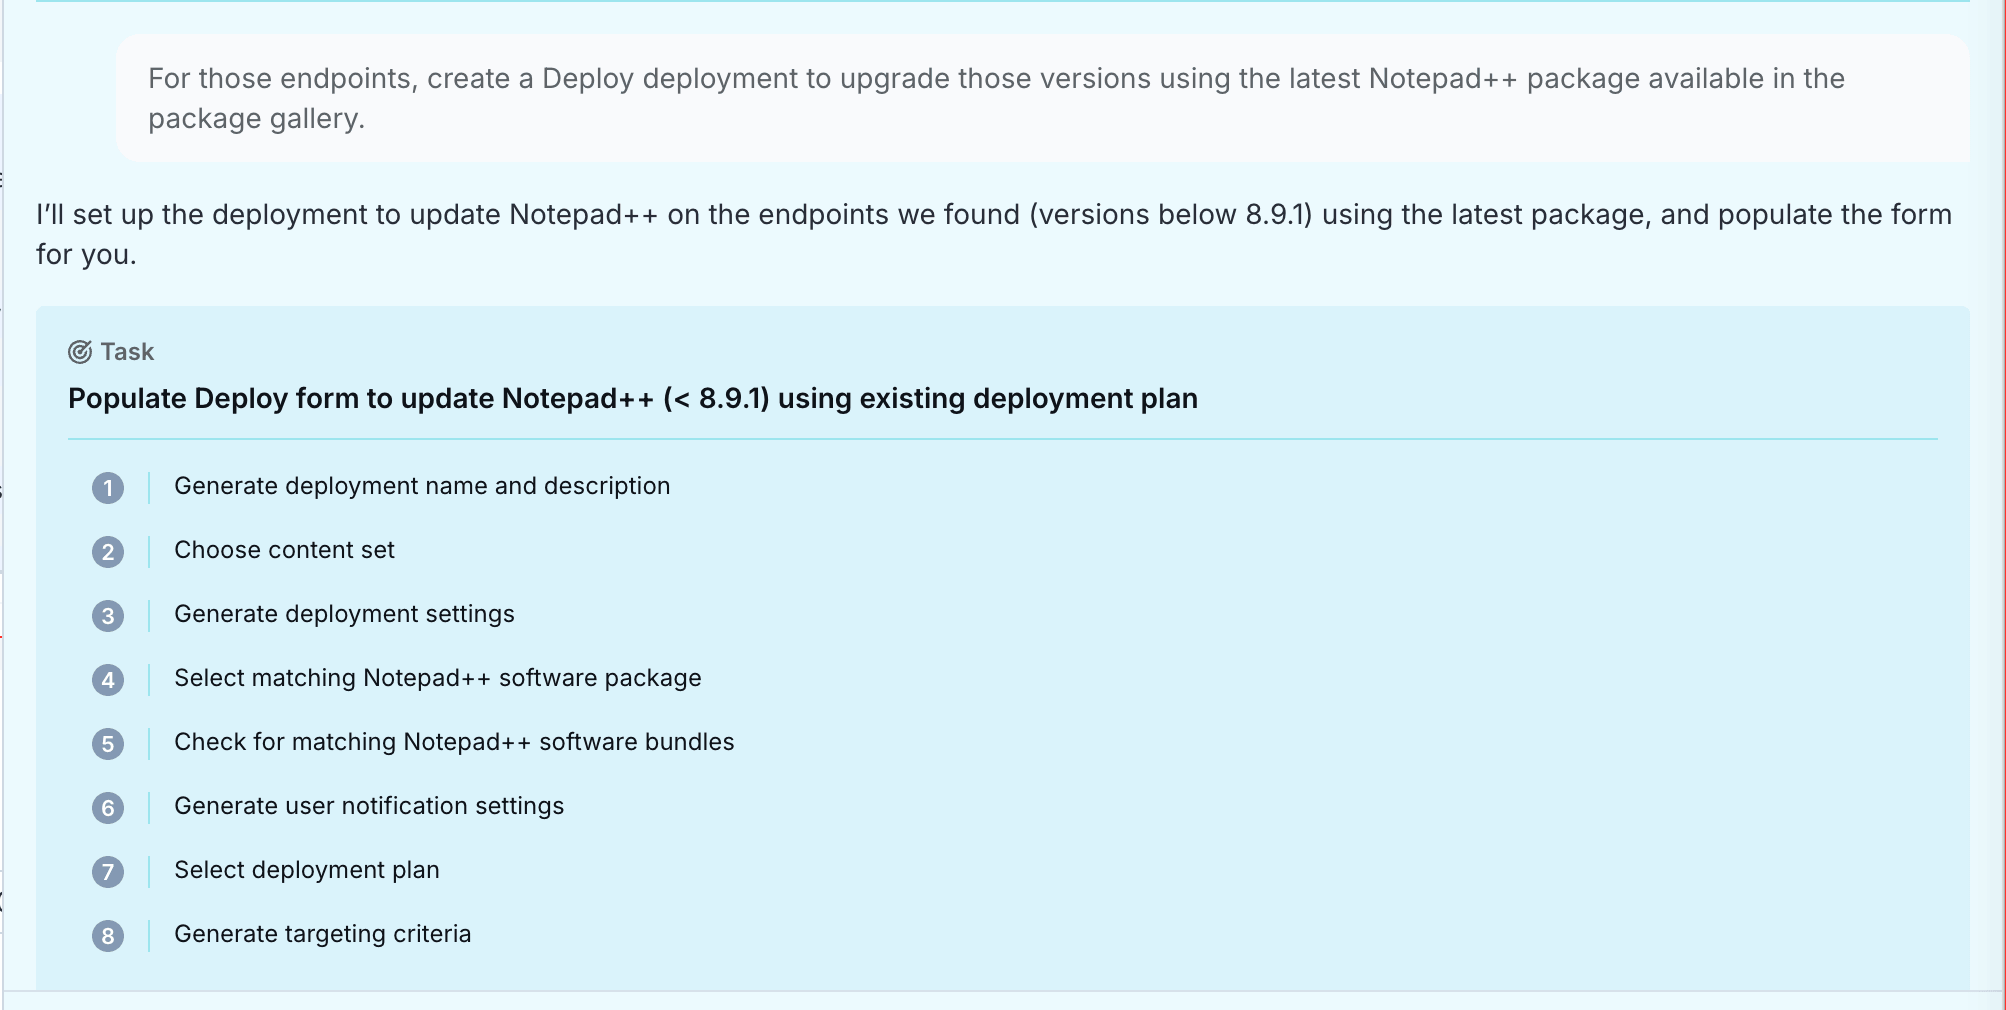
Tanium Ask를 사용하면 구버전의 Notepad++를 업데이트하고 적절한 대상을 지정하도록 소프트웨어 배포를 구성하는 과정을 신속하게 자동화할 수 있습니다. 취약점이 있는 버전을 파악한 후, Ask에 요청하여 Deploy Package Gallery에서 Notepad++ 패키지의 최신 버전으로 소프트웨어를 업그레이드할 수 있는 Tanium Deploy 배포를 생성할 수 있습니다:
<code>해당 엔드포인트에 대해, 패키지 갤러리에서 제공되는 최신 Notepad++ 패키지를 사용하여 해당 버전을 업그레이드할 수 있도록 ‘Deploy’ 배포를 생성하십시오.</code>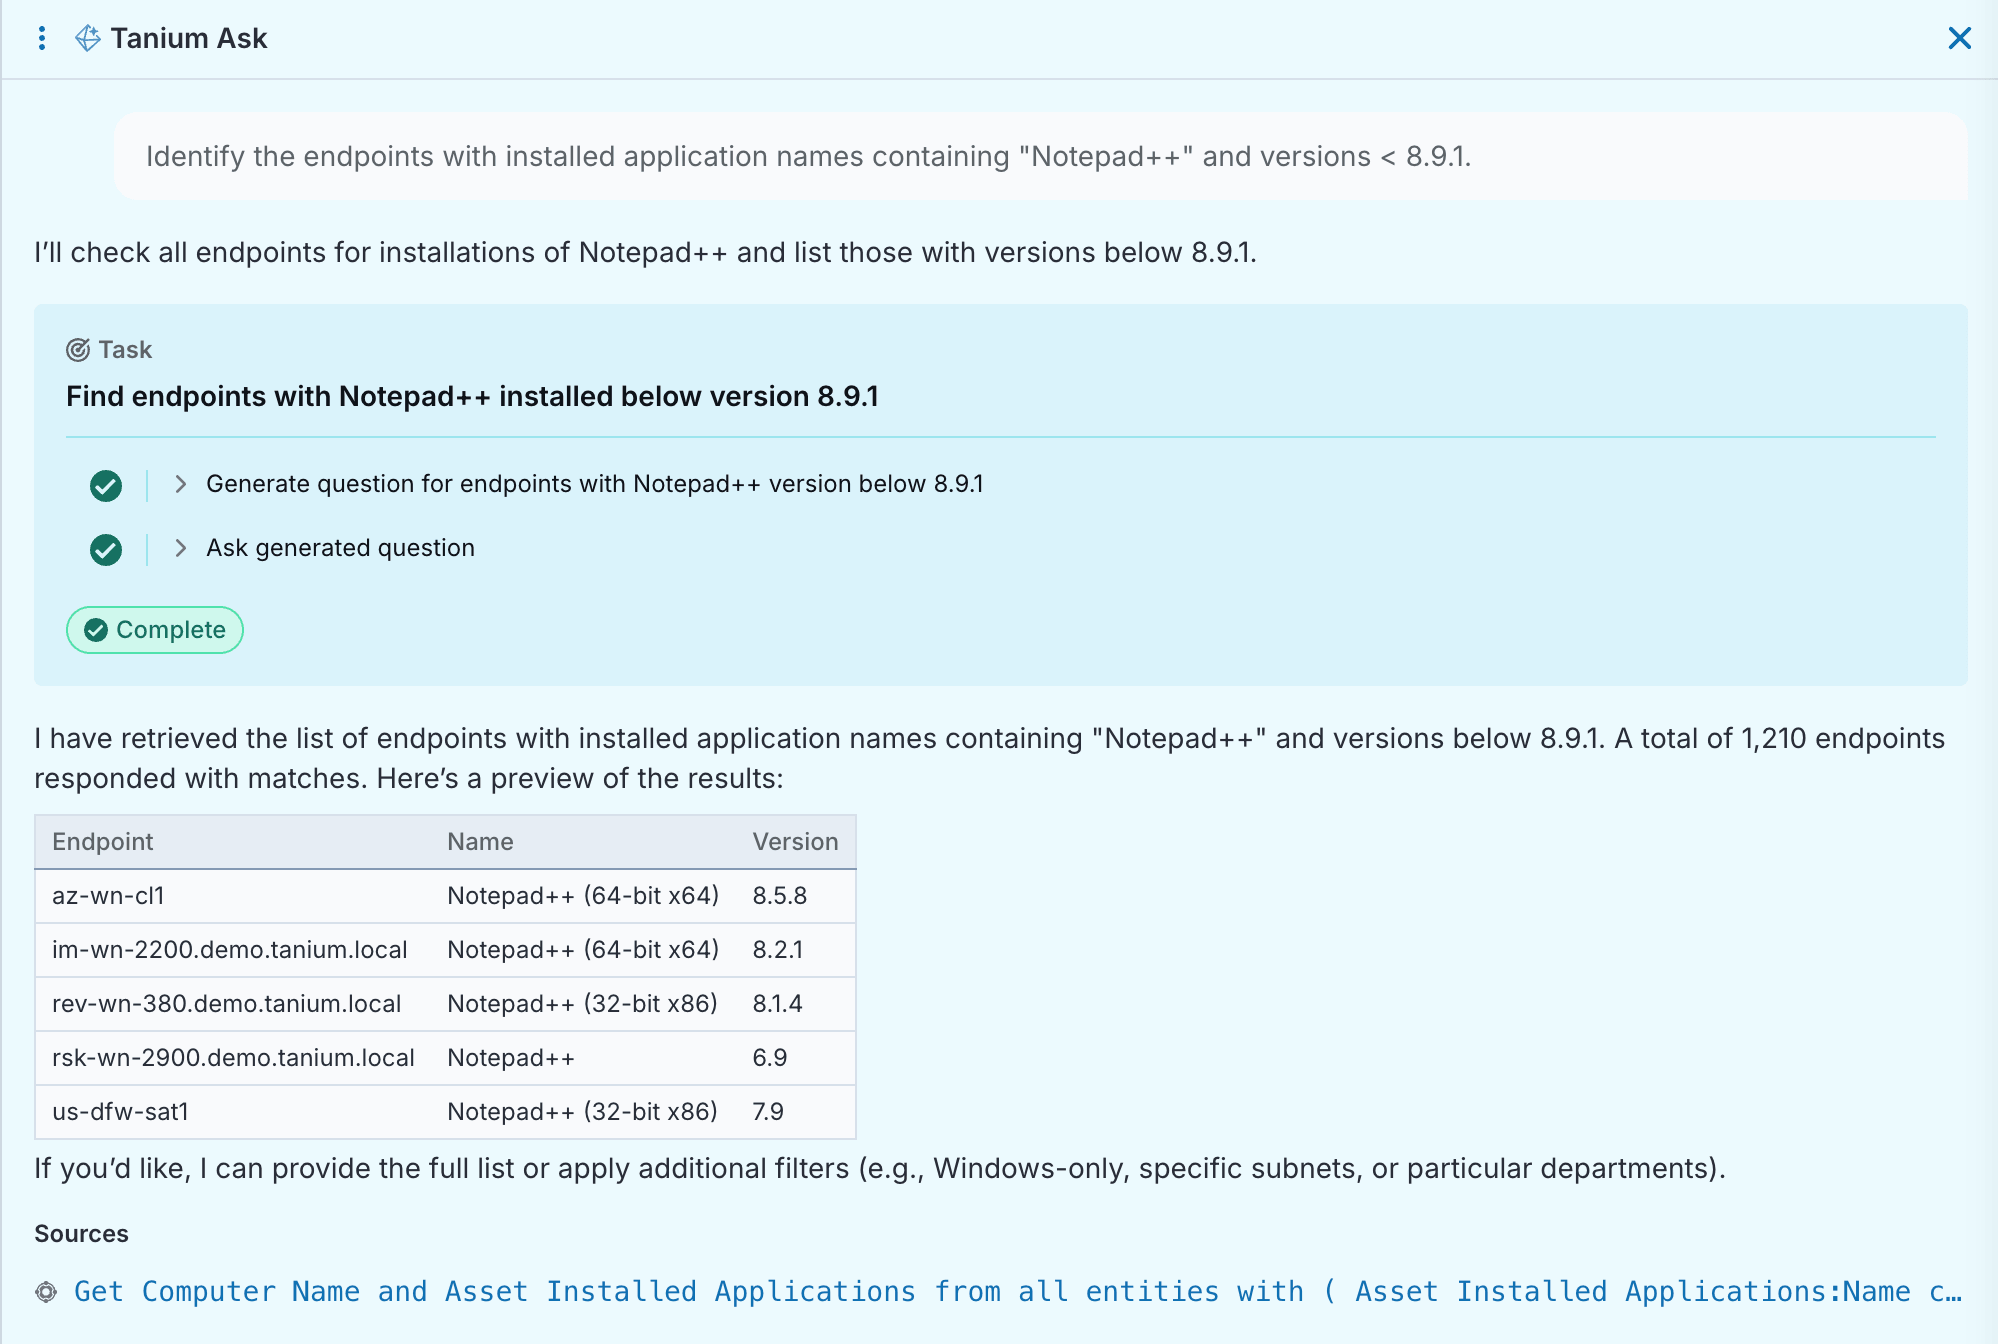
Tanium Ask에 대한 자세한 내용은 ‘ ’의 Tanium Cloud용 Tanium 콘솔 사용자 가이드에서 확인하십시오.
Tanium 자산 소프트웨어 인벤토리 및 사용 현황(SIU)
이번 공격이 발생한 지 꽤 시간이 지났고, 관련 정보가 7월로 거슬러 올라가는 점을 감안할 때, 7월( 2025년 12월) 동안 공격이 활발히 진행되던 시기에 귀사의 시스템이 어떤 위험에 노출되었는지 더 잘 파악하기 위해 환경을 점검해 보시는 것이 좋을 것입니다.
Tanium Asset Software Inventory and Usage(SIU)는 조직 내 모든 Notepad++ 버전에 대한 ‘최초 확인일’, ‘최초 사용일’ 및 ‘최종 사용일’ 정보를 파악할 수 있게 해줍니다. 이 정보를 확인하려면 Asset > Software Inventory & Usage > All Products 로 이동한 후, Notepad++를 필터링하십시오.
두 번째 열을 클릭하여 결과를 펼치면 추가 세부 정보를 확인할 수 있습니다.
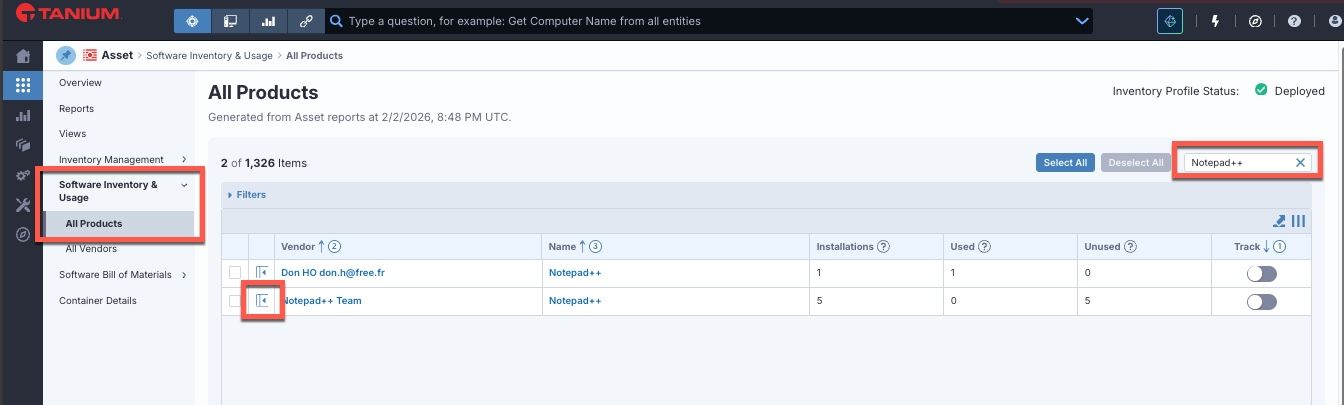
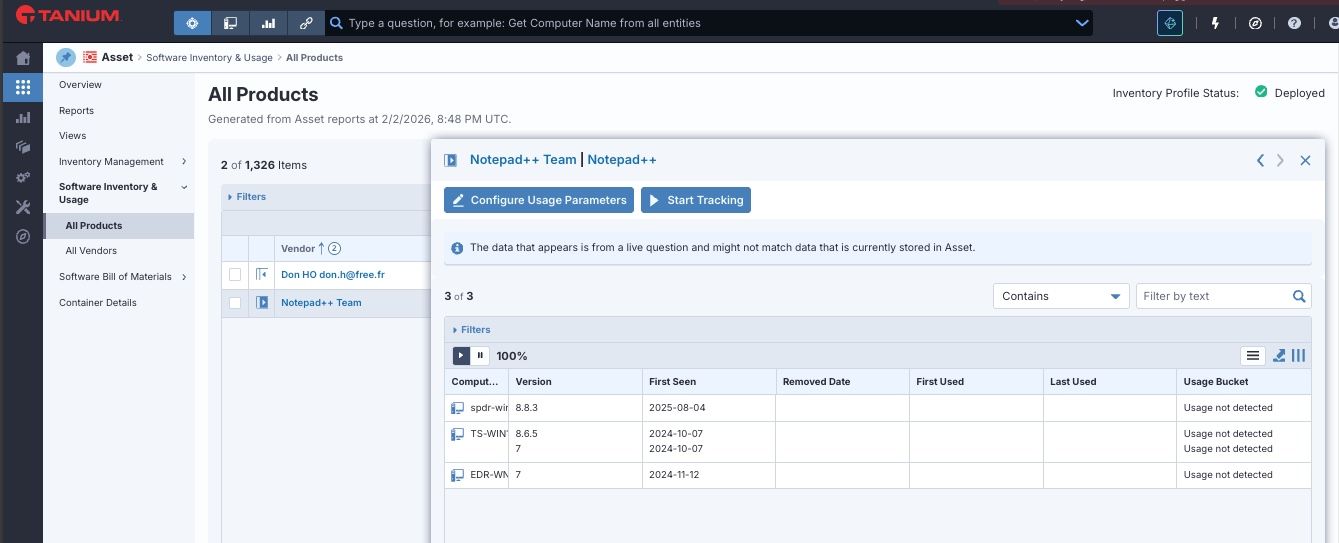
참고: Asset SIU는 레지스트리의 기존 경로를 통해 설치된 제품을 감지하고, 실행 파일 자체를 통해 휴대용 제품을 감지합니다. 대부분의 경우, 실행 파일 메타데이터와 레지스트리 항목 모두에서 공급업체 이름이 일치하지만, Notepad++는 이에 대한 예외가 될 수 있습니다. Asset SIU에서는 때때로 공급업체가 “Don HO don.h@free.fr”인 Notepad++ 제품을 표시하기도 합니다. 이는 Notepad++의 컴파일 방식에서 비롯된 현상으로, 별도의 독립형 또는 휴대용 애플리케이션이 아니며, 이 시나리오에서 보안 침해 사실을 나타내는 것도 아닙니다.
Interact를 통해 이 정보를 확인하려면 다음 Tanium 질문을 실행하십시오:
<code>‘Asset SIU - 설치된 제품 사용 내역[Notepad++, Notepad++ Team]’을 가진 모든 엔티티 중에서 ‘Asset SIU - 설치된 제품 사용 내역[Notepad++, Notepad++ Team]: 이름에 Notepad++가 포함된’ 항목을 가져옵니다.</code>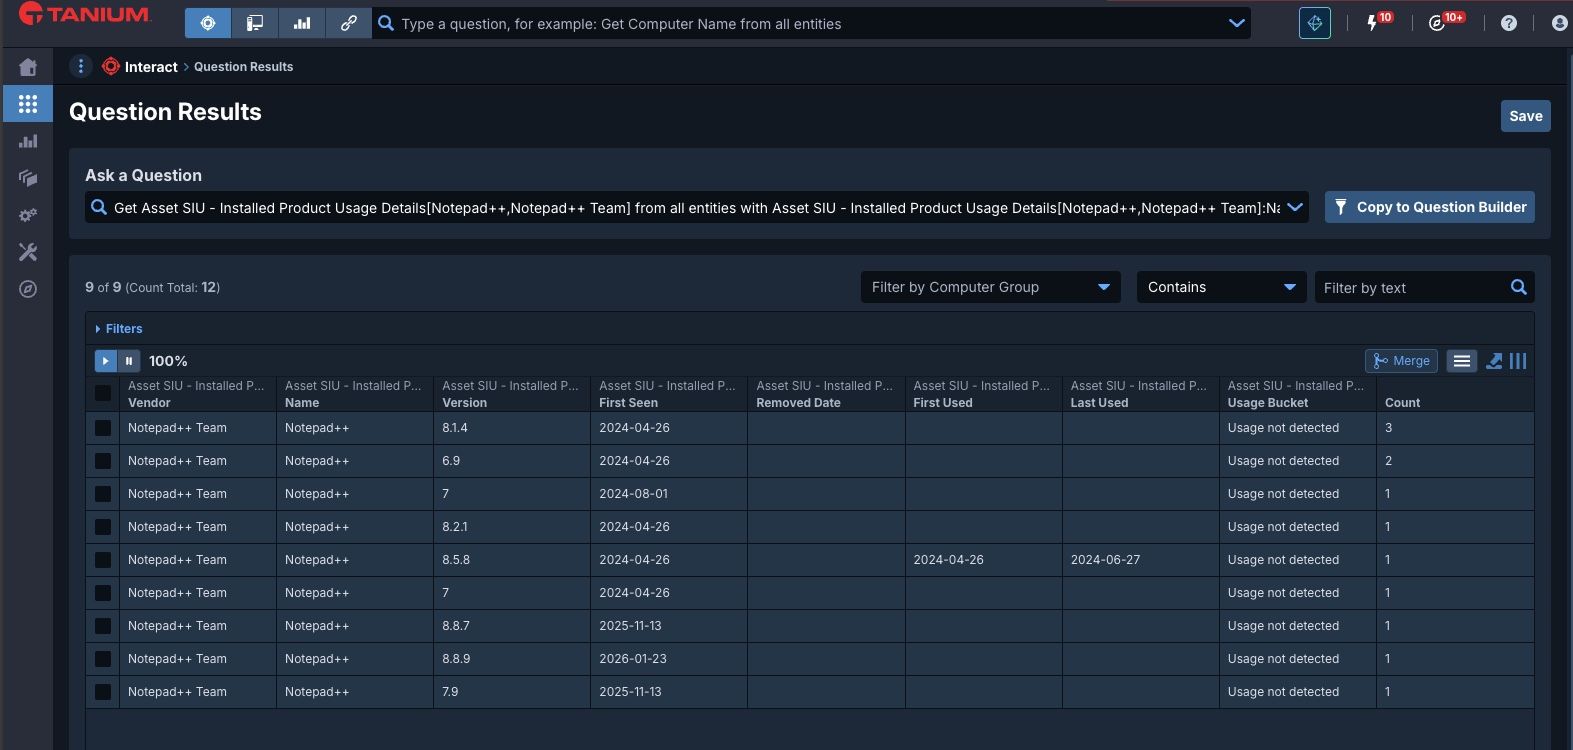
배포
Tanium Deploy에는 Notepad++를 업그레이드하고 제거하는 데 필요한 내용이 포함되어 있습니다. 해당 패키지를 가져온 다음, 환경 내 엔드포인트에서 애플리케이션을 설치, 업데이트 또는 제거하도록 구성할 수 있습니다. Tanium Deploy 활용에 대한 자세한 내용은 의 ‘Tanium Deploy 사용자 가이드’를 참조하십시오.
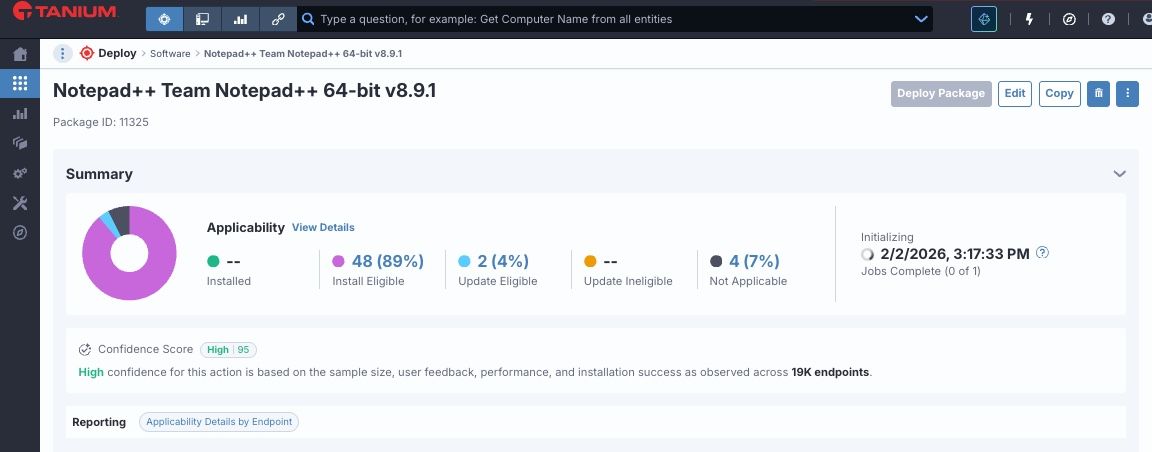
Tanium 제품 보안팀의 공지
수동 설정이나 변경 사항을 제외하면, Notepad++ 업데이트를 위해 Tanium Deploy를 사용하는 고객들은 현재로서는 위험에 노출되지 않습니다. 타늄은 계속해서 상황을 주시할 것입니다. 자세한 내용은 고객 지원팀에 문의해 주시기 바랍니다.

