먼저, 지능형 지속적 위협(APT) 공격자와 상용 멀웨어군이 초기 침입 벡터로 Excel 애드인 파일(.XLL 파일)을 점점 더 많이 활용하는 추세가 증가하고 있습니다. 다음으로, “PurpleUrchin”으로 추적된 프리재킹 캠페인의 클라우드 중심 공격자인 Automated Libra에 대한 최신 정보를 다룹니다. 마지막으로, 악명 높은 러시아 국가 지원 위협 그룹인 Turla에 기인한 악성 활동에 대한 Mandiant의 최근 보고서를 자세히 살펴보겠습니다.
1. APT 해커는 초기 침입 벡터로 악성 Excel 추가 기능을 사용합니다.
Cisco Talos의 위협 스포트라이트 블로그에 따르면, 지능형 지속적 위협(APT) (새 탭에서 열림) 공격자와 상용 멀웨어군은 초기 침입 벡터로 Excel 애드인 파일(.XLL 파일)을 점점 더 많이 활용하고 있습니다.
XLL 파일 사용에서 관찰된 증가는 기본적으로 VBA 매크로 (새 탭에서 열림) 의 실행을 차단하기로 Microsoft가 결정한 후 발생합니다. Microsoft Office 응용 프로그램은 이제 더 엄격한 결정 프로세스를 거치며 문서에 MOTW(웹 표시) 태그가 있을 때 사용자가 매크로를 실행하지 못하도록 제한합니다. 매크로 차단에 대한 Microsoft의 결정은 많은 위협 범죄자들이 VBA 매크로를 초기 경로로 활용하여 악성코드와 랜섬웨어를 배포했다는 사실로 인한 것이었습니다.
Microsoft 및 추가 기능: 간략한 개요
애드인은 다양한 형식으로 제공되며 다양한 기능을 가진 실행 가능한 코드입니다. 기능을 향상시키기 위해 Microsoft Office 애플리케이션에 추가할 수 있습니다.
- Word: Microsoft Word의 경우 레지스트리 값에 의해 지정된 특정 위치에 추가 기능을 삭제해야 합니다. 공격자가 파일 확장자 .wll을 사용하여 DLL을 신뢰할 수 있는 위치에 배치하는 경우 Word는 DLL을 자체 프로세스 공간에 로드하려고 시도합니다.
- Excel: Microsoft Excel의 경우 사용자가 Windows Explorer에서 .XLL 파일러를 열려고 시도하면 셸은 자동으로 Excel을 실행하여 파일을 열려고 시도합니다. XLL 파일을 로드하기 전에 Excel은 악성 코드가 포함될 가능성에 대한 경고를 표시합니다. 이는 VBA 매크로 코드가 포함된 문서를 연 후 표시되는 유사한 경고/접근 방식입니다. 이는 이론상 좋은 것처럼 들리지만, 대부분의 사람들은 이를 지나고 생각하지 않고 경고를 무시하는 경향이 있습니다.
XLL 파일이란 무엇입니까?
XLL 파일은 표준 Windows 동적 로드 라이브러리(DLL)입니다. XLL 파일을 차별화하는 요소는 Excel 애드인 관리자가 호출할 특정 내보낸 기능을 구현하는 기능입니다. 애드인은 기본 코드로 생성되며 개발자는 이를 통해 Excel의 기능을 확장할 수 있습니다.
- C/C++ 기반 XLL: 기본 XLL 추가 기능은 Microsoft Excel XLL 소프트웨어 개발 키트(SDK)를 사용하여 개발됩니다. 추가 관리자가 추가 기능을 로드하려면 XLL은 xlAutoOpen이라는 하나 이상의 내보낸 기능을 구현해야 합니다. 그러면 추가 기능이 Excel에 의해 로드될 때 코드를 호출할 수 있습니다. Excel XLL SDK는 XLL 파일이 Excel API를 사용하여 통합 문서 데이터에 액세스하고 Excel 기능을 호출할 수 있는 C/C++ 헤더 파일 및 라이브러리로 구성됩니다.
- Excel-DNA 기반 XLL: 두 가지 인기 프레임워크인 Add-In Express 및 Excel-DNA (새 탭에서 열림)를 통해 개발자는 .NET 언어를 사용하여 XLL 추가 기능을 생성할 수 있습니다. Excel-DNA 는 무료 프레임워크이기 때문에 많은 악성코드 작성자가 이를 채택하여 악성 XLL 파일을 생성했습니다.
악성 XLL의 진화
Cisco Talos는 시간이 지남에 따라 제출된 VirusTotal 네이티브 및 Excel-DNA 기반 악성 파일의 수를 추적할 수 있었습니다.
또한 Cisco Talos는 2017년 중반에 XLL 파일을 벡터로 활용하여 악성 코드를 실행하는 위협 범죄자의 시작이라고 판단했습니다. XLL 파일의 사용은 Dridex와 같은 상용 악성코드군이 사용하기 시작한 2021년까지 산발적으로 나타났습니다.
Tanium의 사이버 위협 인텔리전스 팀의 분석가 의견
“VBA 매크로를 차단하는 Microsoft의 결정이 감염 벡터로서 XLL이 증가하는 유일한 이유는 아닌 것 같습니다. 지난 몇 년 동안 이러한 상당한 증가가 관찰되었으며 Microsoft가 매크로 차단 결정을 내리기 훨씬 전에 시작되었습니다. 추론과 타임라인에 관계없이 점점 더 많은 범용 악성코드군과 위협 범죄자들이 XLL을 채택하고 있습니다. XLL과 관련된 최근 예는 Ekipa RAT입니다. Ekipa RAT는 원격 액세스 트로이 목마를 삭제하기 위해 Microsoft Publisher 매크로를 활용하는 것과 함께 공격에 XLL Excel 추가 기능을 통합했습니다.”
2. PurpleUrchin은 CAPTCHA를 우회하고 클라우드 플랫폼 리소스를 유출합니다
Palo Alto의 Unit 42 은 최근 프리재킹 캠페인 PurpleUrchin의 클라우드 위협 범죄자인 Automated Libra에 대한 심층 분석 (새 탭에서 열기) 을 수행했습니다.
Automated Libra는 클라우드 리소스에 대한 한시적 체험을 제공하는 클라우드 플랫폼을 대상으로 하는 것으로 알려진 남아프리카 기반 프리재킹 그룹입니다. 그런 다음 공격자는 무료 평가판을 사용하여 암호화 작업을 수행합니다. 위협 범죄자는 PurpleUrchin이라는 프리재킹 캠페인의 배후에 있다고 합니다.
자동화된 라이브러리는 새로운 CAPTCHA 해결 시스템을 사용하여, 암호화 및 혼합 기술을 위해 CPU 리소스를 보다 적극적으로 사용하여 무료 클라우드 리소스를 남용한 후에 관찰되었습니다.
PurpleUrchin이란 무엇입니까?
PurpleUrchin 암호화 캠페인 (새 탭에서 열림) 은 에서 프리재킹 작업 2022년 10월 으로 관찰되었습니다 (새 탭에서 열림). 이 캠페인은 무료 계층 클라우드 계정을 제공하는 리소스의 남용에 의존하여 각 무료 계정에서 작은 수익을 창출했으며, 이를 결합하면 더 많은 금액을 지출할 수 있었습니다.
PurpleUrchin의 공격자들은 위조되거나 도난 가능성이 있는 신용카드를 사용하여 가짜 클라우드 계정을 생성하고 사용함으로써 Play 및 Run 작업을 사용했습니다. 가짜 계좌로 인해 클라우드 서비스에 대한 미지급 잔액이 발생했습니다.
Palo Alto의 Unit 42 은 컨테이너 데이터 및 시스템 액세스 로그를 포함하여 250GB 개 이상의 데이터를 분석했습니다. 공격자가 사용하는 인프라 아키텍처는 CI/CD 기술을 사용하며, 여기서 작업의 각 개별 소프트웨어 구성 요소는 컨테이너 내에 배치됩니다. CI/CD 아키텍처를 사용하면 작업의 일부 구성 요소가 더 큰 환경에 영향을 주지 않고 실패/업데이트/종료할 수 있습니다. 연구자는 분석을 통해 이 공격자의 활동을 까지 추적할 수 있었습니다 2019년 8월. 또한 기존 가상 서비스 제공업체 또는 VSP를 통해 클라우드 서비스를 사용하는 위협 범죄자의 선호도도도 드러났습니다.
GitHub 워크플로를 통한 채광
GitHub에 대한 공격자의 작전은 플레이 및 실행과 프리재킹 전술의 조합을 사용했습니다. 공격자들은 분당 평균 3~5개의 속도로 GitHub 계정을 자동으로 생성했습니다. 계정 기반을 설정한 후 프리재킹 활동이 시작되었습니다.
이후 각 GitHub 계정은 각 계정이 해당 계정에 제공된 컴퓨팅 리소스를 사용하는 재생 및 실행 전략에 관여했지만, 결과 청구서는 미지급 상태로 남아 있었습니다. 연구자들은 다양한 가상 사설 서버 제공업체와 클라우드 서비스 제공업체에서 130.000 개 이상의 계정을 생성하는 공격자의 증거를 발견했습니다.
GitHub 계정 생성 자동화
공격자가 최근에 관찰한 배포 중 하나는 AHP 서비스를 사용하여 Togglebox를 실행하는 것과 관련이 있었습니다. Togglebox는 완전히 관리되는 솔리드 스테이트 드라이브 클라우드 VPS 및 애플리케이션 호스팅 플랫폼입니다. 공격자는 이 플랫폼을 활용하여 일련의 컨테이너를 실행했습니다. 각 컨테이너는 GitHub 계정을 자동으로 생성할 수 있습니다. 연구자들은 또한 사용자 계정 생성 Python 프로세스 내에서 “이름 지정” 기반 계정이라는 스위치를 식별했습니다. 이 프로세스는 Md5 개의 해시를 기반으로 무작위로 생성된 명명된 계정을 사용했습니다.
자동 계정 생성 프로세스에 필요한 도구는 컨테이너로 배송되었습니다. 최신 버전의 컨테이너를 통해 공격자는 Iron Browser, xdotool 및 ImageMagick을 포함하여 공개적으로 사용 가능하고 합법적인 여러 도구를 결합했습니다. 툴이 배치된 후, 공격자는 계정 생성을 시작할 수 있습니다.
CAPTCHA 약점 활용
GitHub 계정을 생성하려면 CAPTCHA 테스트를 해결해야 합니다. 이를 위해 위협 범죄자는 ImageMagick 도구 키트의 전환 및 식별을 포함한 두 가지 도구를 사용합니다.
CAPTCHA 이미지는 변환 도구를 사용하여 먼저 빨간색, 녹색 및 파란색 보완 이미지로 변환됩니다.
이미지가 변환된 후 각 이미지에 대해 식별 명령이 실행되어 “비뚤림” 기능을 추출합니다. 그 결과 오름차순으로 정렬된 목록이 표시되며 정확한 답변이 최소 값으로 표시됩니다.
CAPTCHA가 해결되면 GitHub는 계정 이메일로 전송되는 시작 코드가 필요합니다. 이 샘플에서 공격자는 Gmail 계정을 사용하여 수신 IMAP 메시지를 읽음으로써 시작 코드를 가져오는 프로세스를 자동화했습니다.
액세스 코드를 입력하면 자동화는 워크플로 권한이 있는 개인 액세스 토큰을 생성합니다. 명명 규칙은 위협 범죄자가 현재 MD5 개의 해시를 기반으로 하는 저장소에 무작위 이름을 사용하는 최신 작업에서 변경되었습니다.
생성된 계정
유닛 42 은 GitHub 생성 계정의 수를 추정했습니다.
GitHub에서 리포지토리가 생성된 후 bash 스크립트가 호출되어 원하는 워크플로로 업데이트합니다. 워크플로 자체는 PHP 스크립트를 사용하여 생성됩니다. 워크플로 메커니즘을 통해 공격자는 외부 애플리케이션을 실행할 수 있습니다. 관찰된 한 인스턴스에서 생성된 워크플로는 총 64 개의 작업을 실행했으며, 여기서 각 작업은 사용 가능한 5 개의 고유한 구성 중 1개를 무작위로 선택했습니다.
2021 년 동안 위협 범죄자가 선호하는 클라우드 서비스 중 하나는 Heroku였습니다. Heroku는 사용자가 호스팅 인프라를 유지 관리하지 않고 애플리케이션을 생성하고 배포할 수 있는 클라우드 애플리케이션 플랫폼입니다. 연구자들은 Heroku 플랫폼에서 생성된 100.000 개 이상의 고유한 계정을 식별했습니다.
Tanium의 사이버 위협 인텔리전스 팀의 분석가 의견
“Automated Libra의 CAPTCHA 해결 시스템을 사용하여 수동 개입 없이 GitHub 계정을 생성하는 것은 매우 인상적입니다. 공격자가 암호화 작업을 수행하는 데 심각한 돈을 벌 수 있다는 것은 비밀이 아닙니다. 이 자동화된 계정 생성 프로세스는 사이버 범죄자에게 훨씬 더 쉽게 만들어 줍니다. 이 CAPTCHA 우회 기법은 공격자가 운영을 더 잘 수행하기 위해 이러한 방법론을 지속적으로 개선하고 성숙시키는 방법의 또 다른 예입니다.”
3. 러시아의 Turla APT 피기백이 다른 해커의 USB 감염에 대해
선도적인 사이버 위협 인텔리전스 회사인 맨디언트가 발표한 새로운 글은 러시아의 지능형 지속적 위협(APT) (새 탭에서 열림) 그룹인 Turla가 러시아의 FSB 인텔리전스 서비스에서 가장 중요한 역할을 한다고 확신하는 것으로 알려진 최신 활동을 강조합니다.
Mandiant는 Turla가 등록한 새로운 명령 및 제어(C2) 도메인과 그룹의 KOPILUWAK 및 QUIETCANARY 악성코드의 표적 배포에 관한 정보를 제공하는 것 외에도, 감염된 USB 드라이브를 통해 악성코드를 확산시키는 거의 10년 된 사이버 범죄 캠페인과 이전에 관련된 만료된 도메인을 등록하여 Turla가 어떻게 피해자 네트워크에 대한 액세스를 얻었는지 설명합니다.
USB 피기백킹
맨디언트의 보고서는 우크라이나에서 흥미로운 네트워크 침해를 2022년 9월 발견한 결과입니다. 우크라이나에서는 누군가 USB 드라이브를 장치의 열린 포트에 삽입한 후 해당 네트워크의 여러 컴퓨터가 감염되었습니다.
맨디언트는 결국 공격자가 만료된 ANDROMEDA C2 도메인을 3개 이상 재등록할 수 있었던 Turla 작업과 관련된 활동이라고 판단했습니다. 이를 통해 Turla는 비교적 오래된 악성코드(ANDROMEDA는 2010s년 초에 인기 있는 상용 악성코드였음), 프로필 표적의 피해자를 조사하고 우크라이나 피해자를 대상으로 KOPILUWAK 정찰 유틸리티와 QUIETCANARY 백도어를 선택적으로 배포할 수 있었습니다.
ANDROMEDA에 대한 참고 사항
위에서 언급한 바와 같이, ANDROMEDA는 2010s년 초에 최고 인기에 도달한 광범위한 상용 멀웨어였습니다. 이 사건에서 Turla는 2013년에 VirusTotal에 처음 업로드된 변종의 인프라를 하이재킹했습니다. 이 ANDROMEDA 변종은 감염된 USB 키를 사용하여 확산됩니다.
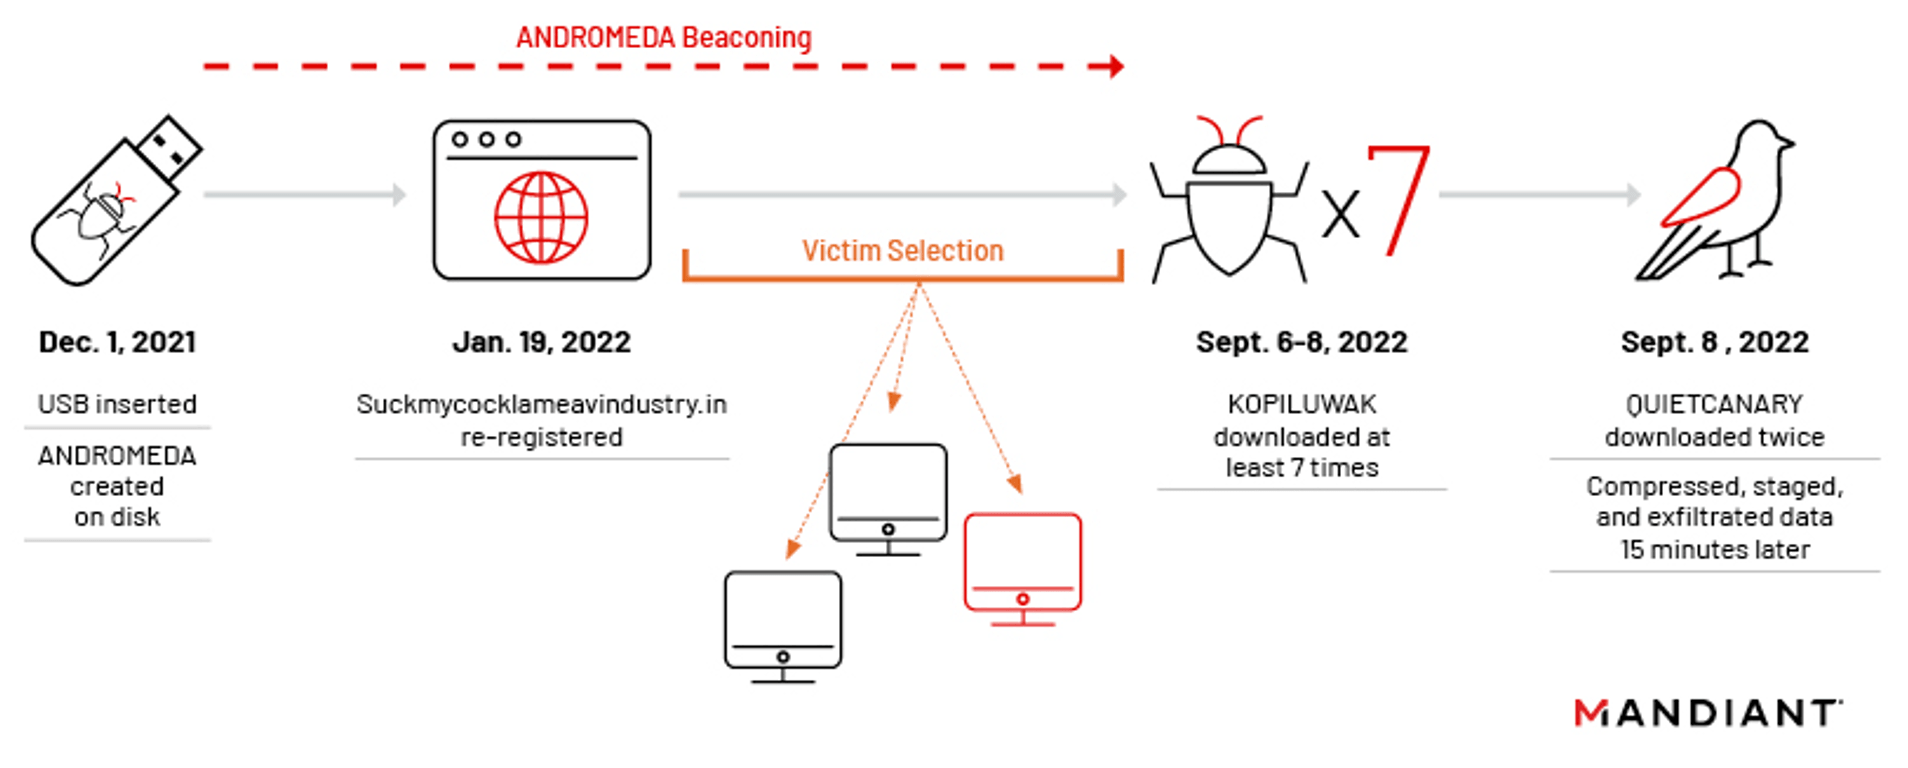
이 사고는 년 우크라이나 조직에 삽입된 몇 가지 오래된 멀웨어 균주에 감염된 USB 키에서 기인합니다 2021년 12월. Mandiant에 따르면, 표적 시스템의 사용자가 USB 드라이브에 포함된 폴더로 위장된 악성 링크(LNK) 파일을 두 번 클릭했을 때, \"레거시 ANDROMEDA 샘플\"이 자동으로 설치되었고, 그 시점에 탐지되기 시작했습니다.
ANDROMEDA의 이 버전은 2013년에 VirusTotal에 업로드되었기 때문에, 악성코드의 C2 개 도메인 대부분이 연구자들에 의해 싱크홀되었거나 거의 10년 후에 만료되었습니다. 이 특정 바이너리가 실행되면 또 다른 ANDROMEDA 샘플을 C:\ProgramData\Local Settings\Temp\mskmde.com 에 드롭하여 지속성을 설정하고 시스템 사용자가 로그인할 때마다 실행 레지스트리 키를 추가했습니다. Mandiant는 만료된 C2 개 도메인 중 하나가 2022 년 1월에 개인정보 보호 등록자에 의해 재등록되었음을 확인할 수 있었으며, Dynadot는 수용 등록자입니다.
이 C2 을 활용하여 이 악성코드 샘플의 기존 피해자를 프로파일링함으로써 Turla는 1단계 KOPILUWAK 드롭퍼로 흥미로운 사용자를 선별적으로 타겟팅할 수 있었습니다.
KOPILUWAK와의 조정
Mandiant에 따르면, Turla는 KOPILUWAK가 포함된 WinRAR 자체 추출 아카이브(WinRAR SFX)를 다운로드하여 년에 피해자의 장치에 실행했으며 2022년 9월, 몇 달 동안 ANDROMEDA 비콘을 사용했는데, 이는 심각한 활동이 관찰되지 않은 결과를 초래했습니다.
Mandiant의 연구원들은 공격자들이 “ C2 manager.surro[.]am”에게 상당한 양의 데이터를 전송하려고 할 때마다 해당 월의 7배에 달하는 동일한 WinRAR SFX KOPILUWAK 드롭퍼를 다운로드하고 실행하는 것을 관찰했습니다.
공격자가 이러한 행동을 한 이유는 아직 알려지지 않았습니다. KOPILUWAK의 피해자 프로파일링 명령은 하드코딩되므로 동일한 대상 호스트에서 기원하는 다른 데이터 세트를 생성하지 않습니다.
맨디언트가 설명한 사고에서, 프로세스 “wauclt.exe”는 ANDROMEDA에 의해 주입되었고 이후 대상 URL이 “yelprope.cloudns[.]cl’인 “yelprope.cloudns[.]cl’에 대한 GET 요청을 발급했습니다.” 이 도메인은 ClouDNS가 호스팅하는 동적 DNS 하위 도메인이며 이전에 ANDROMEDA 활동에 연결되었고 Turla가 다시 등록한 또 다른 도메인이었습니다.
기본적으로 Turla는 KOPILUWAK를 1단계 표적 프로파일링 리소스로 활용했으며, KOPILUWAK는 ANDROMEDA 이후 공격자가 사용한 최초의 맞춤형 Turla 악성코드를 대표합니다. KOPILUWAK는 Turla가 피해 호스트에서 네트워크 정찰을 촉진하고, whoami, netstat, arp 및 net과 같은 유틸리티를 사용하여 PID와 활성 TCP 연결을 찾고, 논리적 디스크와 현재 실행 중인 프로세스를 열거하기 전에 네트워크 공유를 찾는 것을 지원했습니다. 모든 명령의 결과를 %TEMP%\result2.dat로 파이프 처리한 후 POST 요청이 있는 KOPILUWAK의 C2 'manager.surro[.]am'에 업로드했습니다.
QUIETCANARY가 사진을 입력합니다
KOPILUWAK의 초기 실행 후, Turla는 가벼운 .NET 백도어 QUIETCANARY를 호스트에 두 번 다운로드하는 것이 관찰되었습니다(두 번째 인스턴스에서만 명령이 실행되었음). Turla는 QUIETCANARY를 주로 사용하여 피해자 데이터를 수집, 압축, 준비 및 궁극적으로 유출했습니다. QUIETCANARY가 디스크에 기록되었습니다.
Mandiant는 QUIETCANARY로 전송되고 백도어에서 실행되는 대화형 명령을 관찰할 수 있었습니다.
참고: 발급된 명령과 후속 수정 및 재발급에서 가끔 오타가 발생하면 자동 데이터 수집이 아닌 수동 프로세스임을 시사합니다.
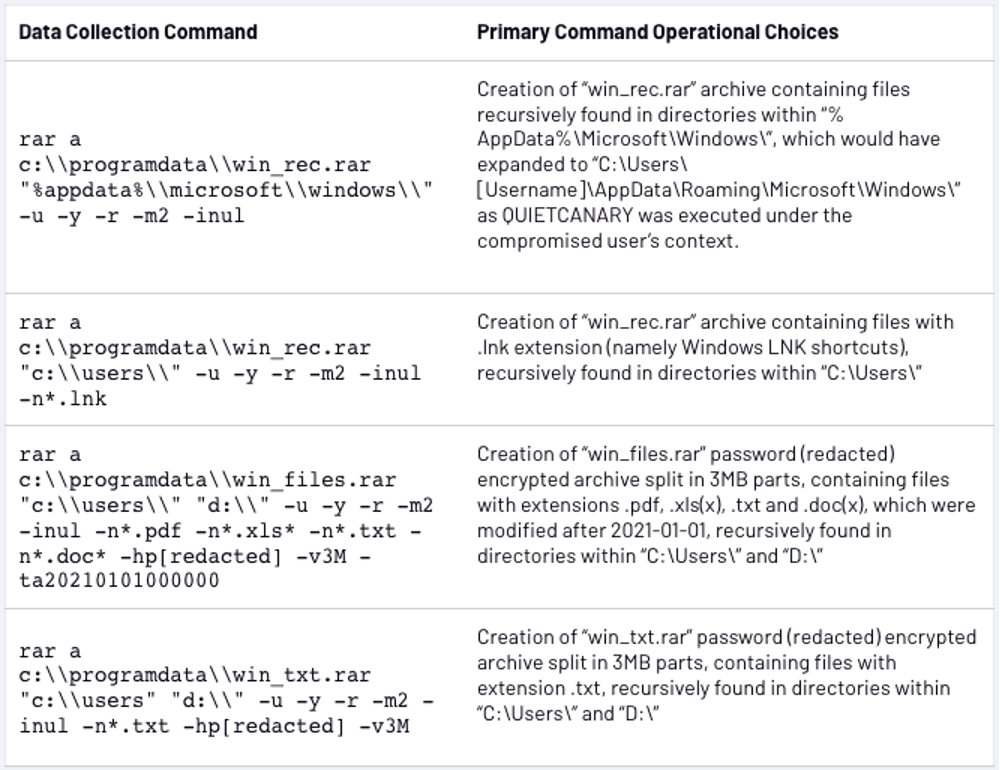
흥미롭게도 Turla는 이후에 생성된 파일의 유출에만 관심이 있는 것으로 보였습니다 2021년 1월 1일.
Tanium의 사이버 위협 인텔리전스 팀의 분석가 의견
“보고서에서 맨디언트는 이 사고와 관련된 Turla 페이로드가 우크라이나에서만 관찰되었음을 인정합니다. 실제로 Mandiant는 이 단일 사례의 ANDROMEDA 감염만 Turla 멀웨어 배포에 사용되는 것을 관찰했습니다. 그러나 우크라이나가 Turla가 이러한 유형의 작업을 수행한 유일한 장소라는 결론을 도출하는 것은 현명하지 않습니다. Turla가 ANDROMEDA 감염을 피기백으로 공격하는 것이 단지 하나의 표적으로 제한되었다는 결론을 내리는 것도 마찬가지로 현명하지 않을 것입니다. 또한 Turla가 자체 목적을 위해 기존 감염을 활용하는 유일한 행위자라고 가정하는 것도 무모합니다. 동기가 다른 다른 공격자는 여기에 설명된 활동과 일치하는 방식으로 이전 침입을 활용하려고 할 가능성이 높습니다.
사실 이것은 Turla가 다른 공격자의 공격 인프라를 납치한 첫 번째 사례가 아닙니다. 주제에 대한 유선 문서에 명시된 바와 같이:
Turla는 Mandiant가 가장 최근 사례에서 보았던 것처럼 똑똑한 트릭을 사용하여 악성코드의 통제를 숨기고 심지어 다른 해커의 통제를 도용한 오랜 역사를 가지고 있습니다. 사이버 보안 회사인 Kaspersky는 2015 년에 Turla가 위성 인터넷 연결 (새 탭에서 열림)을 제어하여 명령 및 제어 서버의 위치를 가리지 않았다고 발표했습니다. 2019년 영국의 GCHQ 인텔리전스 기관은 Turla가 이란 해커의 서버 (새 탭에서 열림)를 은폐하고 탐지자를 식별하려고 할 때 혼란을 일으키도록 조용히 명령했다고 경고 했습니다.
USB 기반 해킹 기법은 최근 몇 년 동안 부활을 경험한 것으로 보이며, 이 사고에서 Mandiant가 Turla의 은밀한 방법론을 관찰한 것은 보안 전문가에게 이 특정 침입 벡터가 노후화되지 않았음을 상기시키는 역할을 해야 하며, Turla만큼 정교하고 리소스가 풍부한 운영자의 손에 넣었을 때 여전히 상당한 위협이 될 수 있습니다.”
자세한 내용은 최신 사이버 위협 인텔리전스 라운드업을 참조하십시오.

