2025년 9월 24일에서 시스코는 시스코 기기에 영향을 미치는 일련의 CVE에 대한 정보를 공개했습니다. 그중에는 고도로 정교한 위협 행위자가 주도한 악성코드 공격 캠페인과 관련이 있는 것으로 보이는, 특히 우려되는 세 가지 취약점이 포함되어 있었다. 시스코의 보고서에 따르면, 해당 캠페인이 2024 의 ArcaneDoor 캠페인과 관련이 있다고 높은 신뢰도로 평가하고 있습니다(, 자세한 내용은에서 확인하세요).
시스코와 NCSC는 ASA-5500-X 시리즈 플랫폼(이 중 상당수는 지원이 종료된 상태)에 대한 공격 사례만 보고하고 있지만, 해당 취약점은 ASA 5500-X 플랫폼에만 국한된 것은 아닙니다.
| 속성 | CVE-2025-20333 | CVE-2025-20362 | CVE-2025-20363 |
|---|---|---|---|
| 취약점 유형 | VPN 웹 서버 원격 코드 실행 | VPN 웹 서버 무단 접근 | 웹 서비스 원격 코드 실행 |
| 영향을 받는 하드웨어 | ASA, FTD | ASA, FTD | ASA, FTD, IOS, IOS XE, IOS XR (ASR 9001) |
| 영향을 받는 소프트웨어 버전 | ASA: 9,12–9.23x FTD: 7,0–7.7x | ASA: 9,12–9.23x FTD: 7,0–7.7x | ASA: 9,12–9.23x FTD: 7,0–7.7x IOS/IOS XE: 원격 액세스 SSL VPN 사용 시 IOS XR: ASR 9001에서 HTTP 서버 활성화 |
| CVSS 점수 | 9,9 (중요) | 6,5 (중급) | ASA/FTD에서 9,0 (중대) (IOS에서는 8,5 ) |
| 인증 필요 | 예 (VPN 인증 정보) | 아니요 | ASA/FTD: 없음, IOS: 있음 (낮은 권한) |
| Impact | 루트 코드 완전 실행, 기기 완전 장악 | 인증 없이 접근이 제한된 URL에 접속하기 | 루트 코드 완전 실행, 기기 완전 장악 |
다행히도 시스코는 영향을 받는 모든 ASA 및 FTD 소프트웨어 버전의 수정된 버전에 대한 훌륭한 참조 표도 제공했습니다:
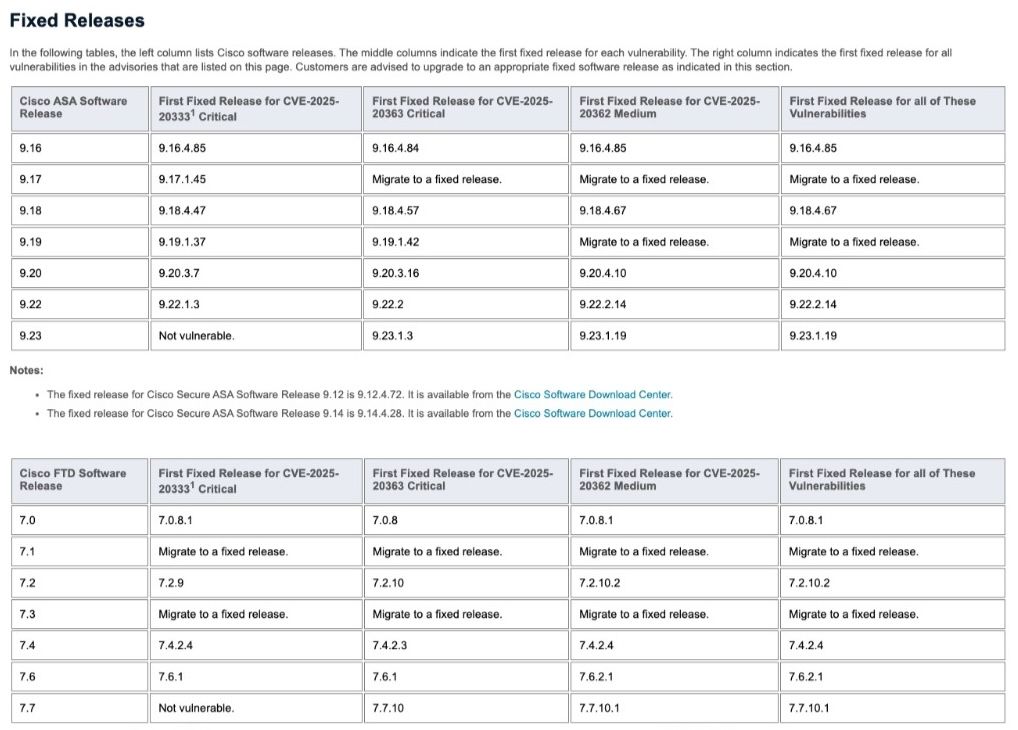
그림 1: 출처 - https://sec.cloudapps.cisco.com/security/center/resources/asa_ftd_continued_attacks
Tanium 고객은 Tanium Comply의 원격 인증 스캔( ) 기능을 사용하여 Cisco 장치의 취약점을 검사할 수 있습니다.
이러한 취약점이 공개된 후 몇 시간 및 며칠 동안, 여러 정부 기관들은 해당 기기를 표적으로 삼은 정교한 악성코드 여러 개를 활용한, 현재 진행 중인 고도의 공격 캠페인에 대한 보다 상세한 지침과 분석 결과를 발표했습니다.
LINEVIPER 및 RayInitiator에 대한 NCSC 악성코드 분석 보고서
참고: NCSC 악성코드 분석 보고서에 따르면, 이번 공격은 9,12(4)67 및 9,14(4)24 버전을 실행 중인 ASA 장치를 표적으로 삼은 것으로 나타났습니다. 시스코는 이번 공격 캠페인에서 확인된 기기들이 SecureBoot나 TrustAnchor 기술을 실행할 수 없기 때문에, 이로 인해 이번 캠페인에서 공격이 성공적으로 이루어질 수 있었다고 지적합니다. 현재 초기 부트 로더 침해의 직접적인 원인이 된 취약점이 무엇인지 명확하지 않습니다.
관련 악성코드 탐지
이 섹션에서는 2025년 9월에서 처음 보고된 공격 캠페인과 관련된 침해 탐지에 대해 설명합니다. 이는 본 문서의 ‘개요’ 섹션에서 앞서 설명한, 취약한 소프트웨어 버전을 실행 중인 엔드포인트 탐지와는 다릅니다.
영국 국가사이버보안센터(NCSC)는 ASA 5500-X 장치를 노리는 악성코드에 대한 매우 상세한 기술 보고서를 발표했다. 이 종합 보고서는 에서를 통해 다운로드할 수 있습니다. 이 악성코드는 ‘RayInitiator’라는 부트킷과 ‘LINE VIPER’로 알려진 로더, 총 두 가지 구성 요소로 이루어져 있습니다. 특히 LINE VIPER는 약 1년 전 발견된 일부 기존 Cisco ASA 악성코드 와 유사한 특성을 보이는 것으로 보이지만, 이러한 비교는 본 분석의 범위를 벗어납니다.
이러한 공격에 악용된 취약점은 시스코 파이어파워 위협 방어(Cisco Firepower Threat Defense) 장치에도 영향을 미치지만, 해당 장치들은 보안 부팅 기능을 지원하고 있으므로 이 악성코드가 해당 장치에서 탐지되지 않은 채로 지속될 가능성은 낮습니다.
RAYINITIATOR
RayInitiator는 지원 기간이 만료되었거나 2025년 9월 30일에 따라 지원 종료 예정인 Cisco ASA 장치를 표적으로 삼는, 지속적이고 다단계로 작동하는 부트킷을 말합니다. 이는 특히 보안 부팅을 지원하지 못하는 기기를 대상으로 하고 있습니다. RayInitiator가 FTD 기기에 대한 즉각적인 위협으로 인식되지는 않을지라도, 해당 기기들은 가능한 한 빨리 패치를 적용하거나 하드웨어를 업그레이드해야 합니다.
RayInitiator는 부팅 과정을 변조하고 시스템 테이블 깊숙한 곳에 후크를 설치하여, 일반적인 관리 도구를 통해 탐지되지 않도록 합니다.
LINE VIPER
LINE VIPER는 2024’s , LINE DANCER , , LINE RUNNER의 후속 버전으로 보이지만, 고급 난독화 기술과 pcap 수집, 표적형 로그 삭제, 포렌식 대응 기술 등을 포함한 모듈식 확장 기능을 통해 한층 더 발전한 모습을 보이고 있습니다.
LINE VIPER의 정교함은 피해자별 토큰 사용 및 암호화된 통신 등 다양한 기능에서 드러나며, 이로 인해 트래픽이 가로채여도 분석하기 어렵습니다.
전문적인 도구와 기법을 사용하지 않는 한, 기존의 포렌식 방법(디스크 또는 메모리 분석)은 효과적이지 않을 수 있습니다. NCSC 보고서와 CISA 웹사이트에서는 기술적 지침과 함께 분석을 위한 다양한 스크립트 및 YARA 규칙을 제공하고 있습니다.
탐지 과정에는 대개 해당 기기에 물리적으로 접근해야 하며, 코어 덤프를 분석하여 특정 후크를 찾아내거나 NCSC에서 제공하는 파이썬 스크립트 및 YARA 규칙을 활용하는 등 고급 포렌식 기법이 필요합니다. 이 악성코드에 대한 보고서는 포렌식 분석을 방해하는 기법과 휘발성 메모리의 사용을 강조하고 있으며, 이에 따라 분석은 신중하게 수행되어야 하며 기기의 전원을 끄지 말아야 합니다. 기기의 전원을 끄면 휘발성 메모리가 초기화되어 중요한 포렌식 증거가 삭제될 수 있습니다.
법의학적 증거 수집
미국 사이버보안 및 인프라 보안국(CISA)은 시스코 ASA 장치를 준비하고, 코어 덤프를 수행하며, 출력 결과를 분석하여 침해 징후를 파악하는 방법에 대한 포괄적인 지침을 발표했습니다. Cisco ASA 장치 에 대한 자세한 지침은에서 확인하실 수 있습니다.
CISA의 공지문에서는 포렌식 증거를 신중하게 수집하는 것의 중요성을 다루고 있지만, 반포렌식 조치를 유발하지 않도록 하기 위한 매우 구체적인 지침들이 있다는 점을 다시 한 번 강조할 필요가 있습니다:
나열된 단계들은 나열된 순서대로, 그리고 정확히 기재된 대로 완료해야 합니다. 아래 지침에서 조금이라도 벗어나면 위협 행위자의 포렌식 방해 조치가 발동될 수 있으며, 이로 인해 포렌식 데이터가 훼손되고 진행 중인 수사가 차질을 빚을 수 있습니다. CISA는 해당 위협 행위자가 수립한 모든 포렌식 방해 및 운영 보안 조치를 파악하고 있지는 않지만, 아래 내용은 지금까지 관찰된 내용을 바탕으로 한 예시입니다.
- 에서 “탭” 키나 자동 완성 기능, 그 밖의 어떤 자동 완성 기능도 사용하지 마십시오. 이 위협 행위자는 기기를 다운시키기 위해 이러한 명령을 연결해 두었습니다.
- CISA와 먼저 협의하지 않고는 아래에 설명된 내용(예: IP 차단 등) 이외의 다른 대응 조치를 절대 취하지 마십시오. 이 위협 행위자는 변화를 면밀히 주시하고 있으며, 새로운 인프라로 신속하게 전환할 수 있습니다.
참고: 기기를 강제 종료하면 재부팅이 이루어져 메모리와 모든 잔여 데이터가 지워질 것으로 보입니다. 이는 분석가가 귀중한 포렌식 증거를 놓치도록 속이는 매우 교묘한 방법일 수도 있고, (공격자에게는) 편리한 부수적 효과를 가져오는 예상치 못한 버그일 수도 있다.
위험 완화 및 업그레이드
이러한 취약점과 악성코드의 결합은 영향을 받은 시스템을 운영 중인 조직에 심각한 위협이 되고 있습니다. 조직은 조사 과정에서 실사 절차를 철저히 수행해야 하지만, 마치 보안 침해 사실이 확인된 것처럼 암호화 키와 비밀번호를 갱신하고 이를 적용해 나가는 것이 현명한 조치입니다.
시스코의 자체 지침에 따르면, “시스코 방화벽 장치에서 보안 침해 의심 또는 확인된 경우( ), 해당 장치의 모든 구성 요소는 신뢰할 수 없는 것으로 간주해야 합니다.” 시스코는 정식 릴리스로 업그레이드한 후 모든 구성(특히 로컬 암호, 인증서 및 키)을 새로 설정할 것을 권장합니다. "이를 가장 효과적으로 수행하려면, 고정 릴리스로 업그레이드한 후 전역 구성 모드에서 ` configure factory-default ` 명령을 사용하여 장치를 공장 초기 설정으로 재설정한 다음, 새로운 비밀번호, 인증서 및 키를 사용하여 장치를 처음부터 다시 구성해야 합니다." `configure factory-default` 명령을 지원하지 않는 경우, 대신 ` ` `write erase` ` ` 명령을 사용한 다음, `` `reload` ` ` 명령을 사용하십시오.
CISA의 ED 25-03 지침을 준수해야 하는 기관 및 단체의 경우, 포렌식 증거용 코어 덤프를 생성하고 제출하는 방법에 대한 자세한 지침은 ‘ ’ 문서()에서 확인할 수 있습니다.
ASA가 아닌 하드웨어의 경우, 조직에서는 시스코에서 제공하는 ‘ 2025년 9월 ’ 업데이트를 적용할 수 있습니다.

