20 년 전 Active Directory 그룹 정책과 같은 정책 관리 도구가 처음 등장했을 당시, 주요 엔드포인트 컴퓨팅 기기는 직원들이 사무실에 출근하여 사용하는 것이었으며, 항상 네트워크에 연결되어 있어야 하는 것으로 여겨졌습니다.
당시 기업들은 처음으로 Active Directory(AD)를 구축하고 있었으며, 단일 도메인이나 단일 AD 포리스트만 계속 관리할 수 있을 것이라는 큰 기대를 품고 있었습니다. 하지만 시대가 변했습니다.
오늘날 직원들은 재택근무를 하고 있으며, 상당수의 컴퓨터가 AD 도메인에 가입되어 있지 않고, IaaS(인프라 서비스)로 인해 서버가 클라우드로 이전되었으며, 기업들은 유기적 및 비유기적 성장에 따라 여러 AD 도메인과 포레스트를 구축하고 있습니다.
엔드포인트 환경은 대부분의 기반 도구가 따라잡을 수 없을 정도로 빠르게 변화하고 있습니다. 기업들은 엔드포인트 정책을 아예 관리하지 않거나, 이 작업을 수행하기 위해 여러 가지 개별 도구를 도입하고 있다.
통합 정책 구성 관리
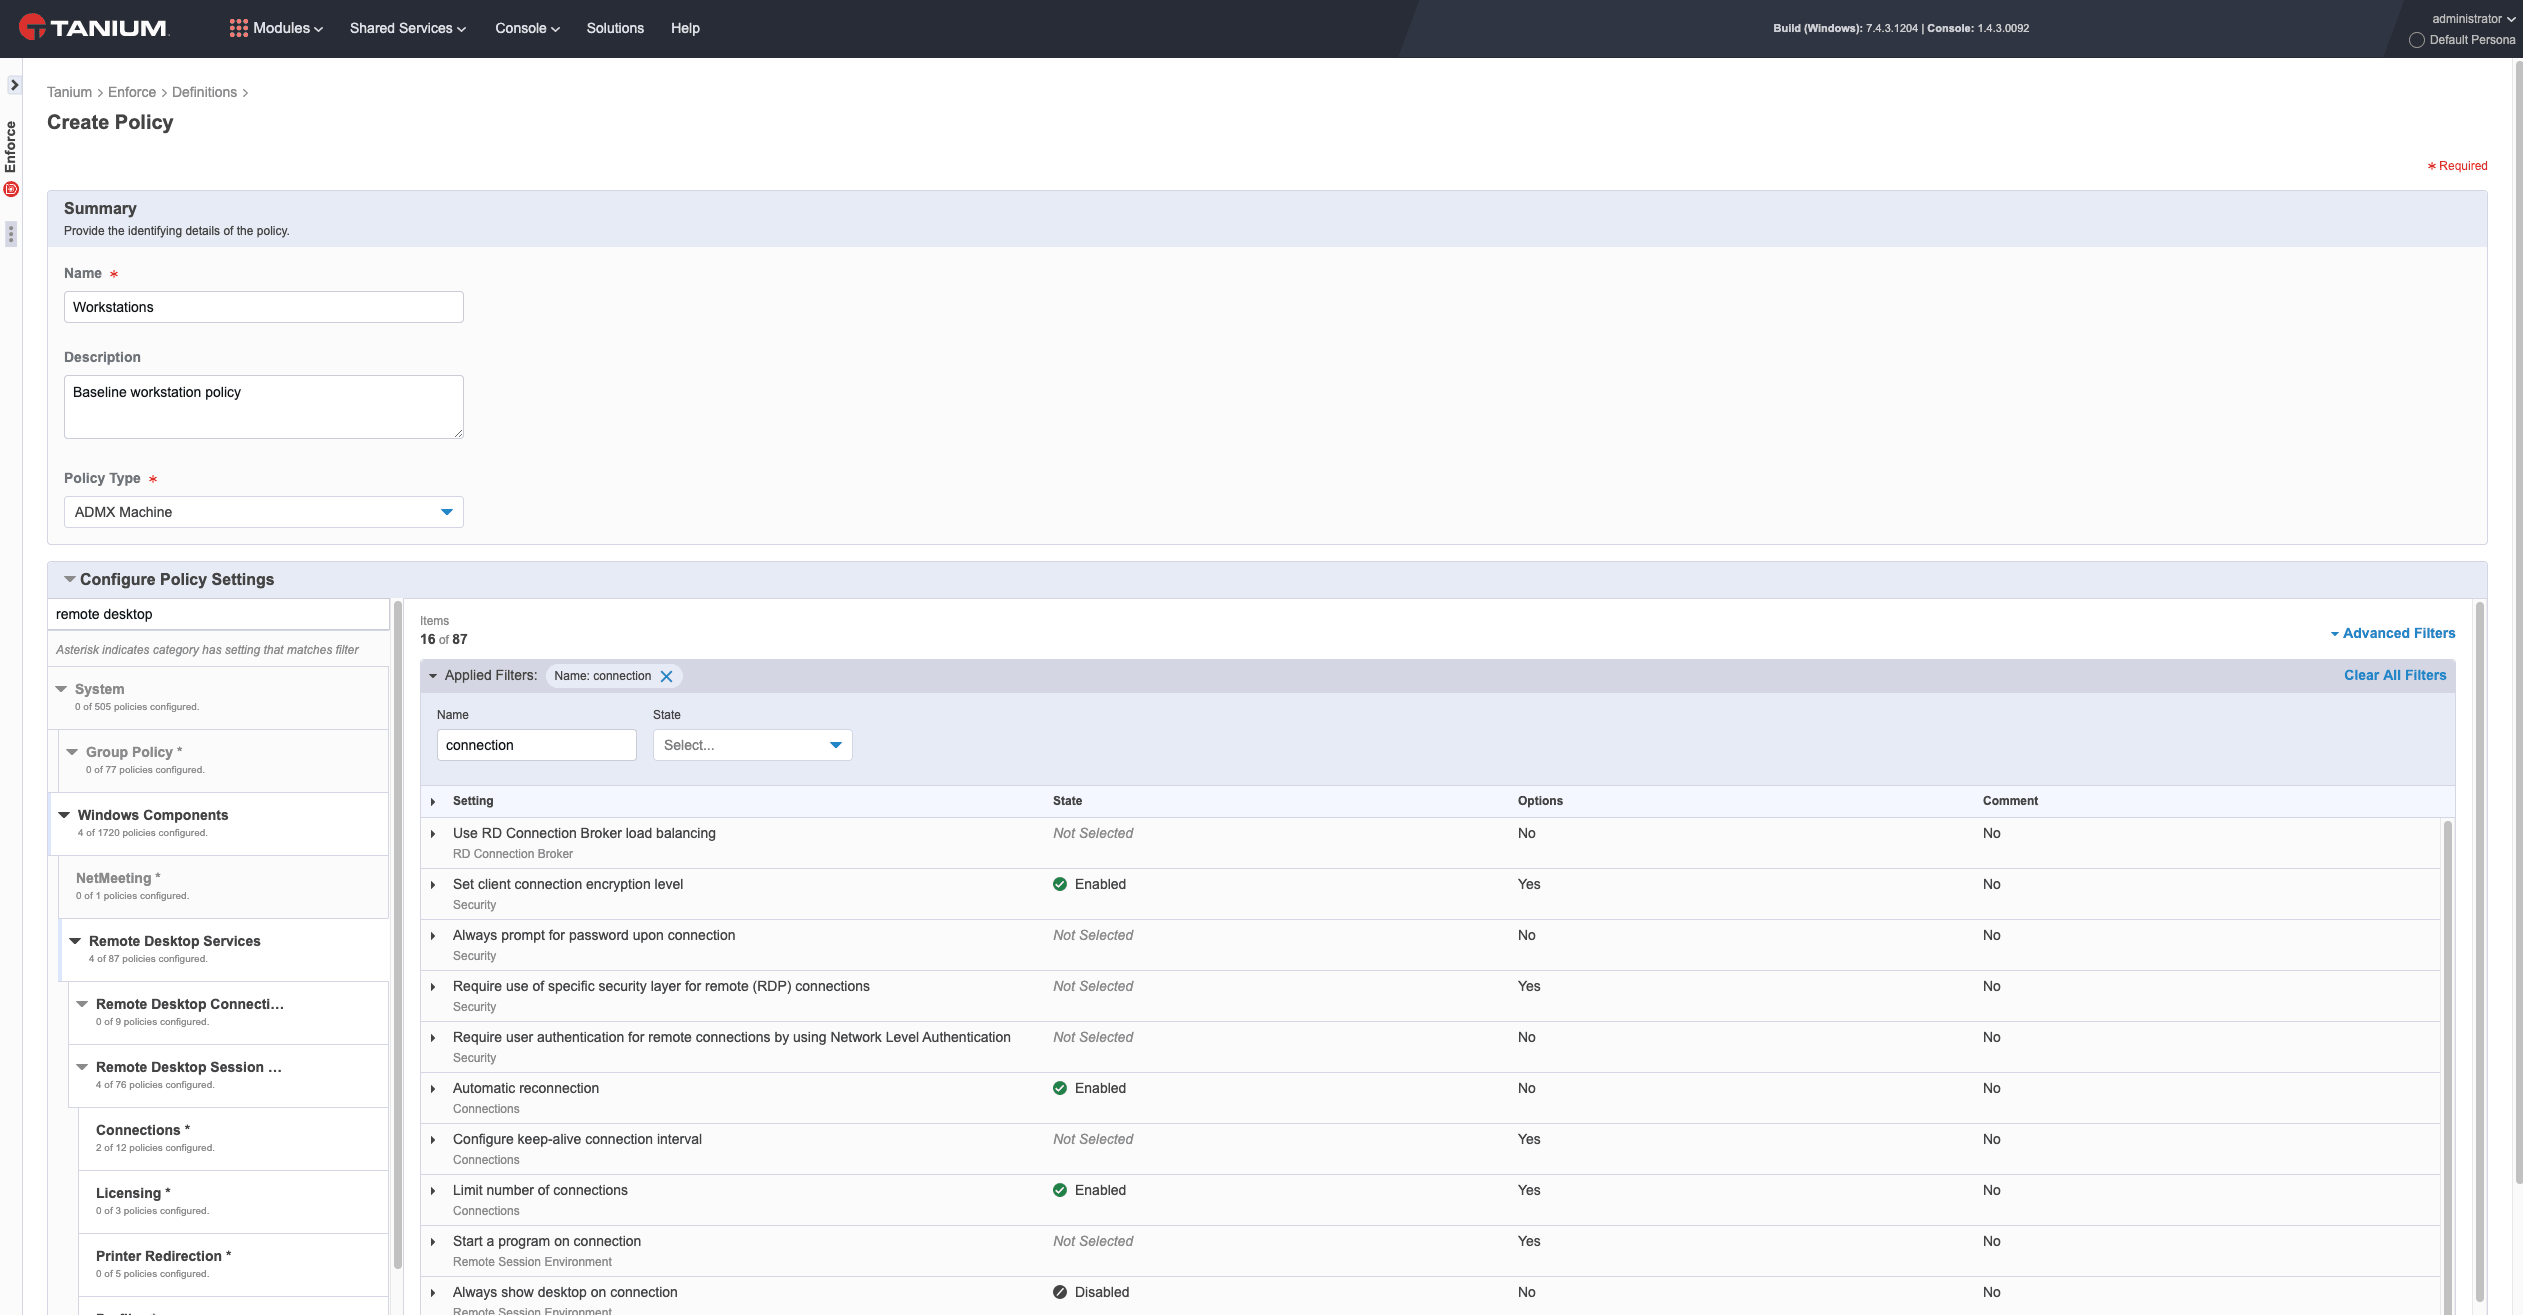
엔드유저 컴퓨팅 기기의 정책 관리를 간소화하고 중앙 집중화하여 취약점과 비즈니스 위험을 제거하거나 완화하고자 하는 조직을 위한 새로운 솔루션이 등장했습니다. 바로 ‘Tanium Enforce’입니다.
Tanium Enforce는 엔드포인트 환경의 복잡성을 해결하기 위해 개발되었으며, Tanium 플랫폼과 아키텍처를 한층 더 확장하여 단일 인터페이스를 통해 기기가 어디에 있든 관계없이 이를 관리할 수 있도록 합니다.
IT 효율성 향상
Tanium Enforce를 통해 조직은 전체 환경에 걸쳐 대규모로 단순하고 자동화된 중앙 집중식 정책 관리를 수행함으로써 IT 효율성을 높일 수 있습니다.
즉, 단일 도구 하나로 온프레미스, 클라우드 기반, 도메인에 가입된, 도메인에 가입되지 않은, 재택근무용 엔드포인트 전반에 걸친 정책을 관리할 수 있습니다. 아무리 복잡한 AD 환경을 갖춘 조직이라도 정책 설정을 한 곳에서 신속하게 관리할 수 있어 시간을 절약하고 IT 효율성을 높일 수 있습니다.
복잡성과 비용을 줄이세요
Enforce는 정책을 설정하는 것 외에도, 해당 정책이 적용되었는지 여부를 중앙에서 보고하고 확인할 수 있습니다. 많은 정책 관리 솔루션은 정책을 적용한 후, 중앙 집중식 보고 기능이 부족하기 때문에 해당 정책이 올바르게 이행되기를 기대할 뿐입니다. Enforce는 모바일 기기 관리(MDM) 기술과 Tanium Client를 결합한 솔루션으로, 정책 설정을 구성할 뿐만 아니라 그 효과에 대한 중앙 집중식 보고 기능도 제공합니다.
Tanium Enforce는 Tanium의 통합 엔드포인트 관리 및 보안(UEM 및 UES) 플랫폼을 기반으로 하며, 이를 통해 조직은 원격, 온프레미스, 클라우드 등 위치에 관계없이 환경 내 관리 가능한 엔드포인트를 식별, 측정, 우선순위 지정하고 이에 대한 조치를 실행함으로써 확신을 가지고 의사결정을 내리고, 효율적으로 운영하며, 위험을 줄일 수 있습니다.
위험을 한층 더 줄이세요
Enforce는 당사의 제품 라인업에서 Tanium Protect를 대체할 예정이며, 동시에 기존 기능 세트를 지속적으로 강화해 나갈 것입니다. Tanium Protect는 원래 Applocker, Bitlocker, Windows Defender와 같은 보안 기능에 대해 제한된 수의 정책을 구성하기 위해 개발되었습니다. Enforce의 출시와 함께, 당사는 동일한 Tanium 콘솔 내에서 관리 및 시스템 정책을 포함하여 5.000 개 이상의 보안 및 구성 설정을 설정할 수 있는 기능을 더욱 확장했습니다.
Tanium Enforce에 대해 더 자세히 알아보시려면 다음 사이트를 방문해 주세요. https://www.tanium.com/products/tanium-enforce/
Tanium이 실제로 어떻게 작동하는지 궁금하신가요? 의 1:1 데모를 예약하거나, ‘’ 행사()에서 Tanium 전문가와 상담해 보세요.

