저희 는 에서 전 세계 해킹 사고 현황에 대한 최신 소식을 접하고, 국가 주도의 해킹이 야기하는 문제점 등 다양한 주제에 대해 논의했습니다. 하루 종일 세 가지 주요 주제가 부각되는 것을 볼 수 있었습니다.
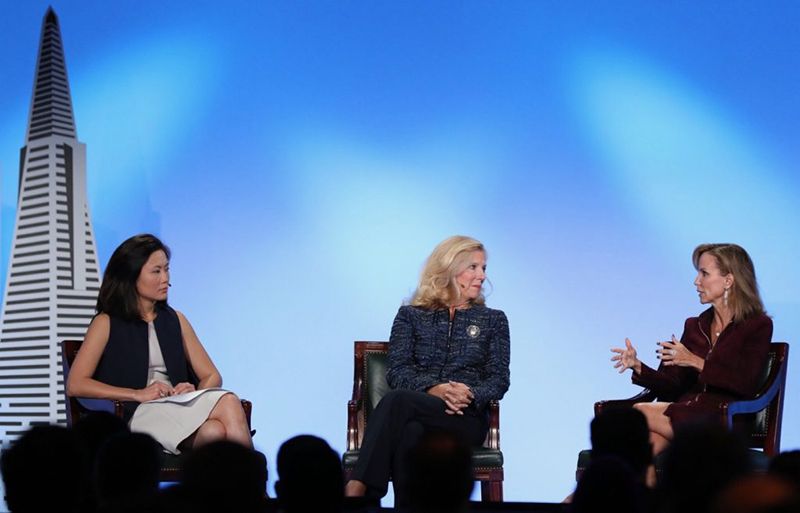
(데니스 정(왼쪽), 수잔 스폴딩(가운데), 프랜 타운센드(오른쪽)가 CONVERGE1717호실에서 국가 주도의 해킹에 대해 논의했다.)
CONVERGE17에서 열린 2 일차 일반 세션에서 연사들은 핵심 인프라, 국가 주도의 해킹, 그리고 사이버 보안 기초의 중요성을 가장 중요한 주제로 다뤘다. 하루 종일 세 가지 주요 주제가 부각되는 것을 볼 수 있었습니다:
- 국가 후원 해커들은 핵심 인프라를 주로 노린다
- 인간은 우리에게 있어 가장 취약한 “엔드포인트”이며; 그리고
- 기업들은 여전히 사이버 보안의 기본을 제대로 갖추는 데 어려움을 겪고 있다.
국가 후원 해커들은 핵심 인프라를 주로 노린다
이 주제에 대한 패널 토론을 진행한 비즈니스 라운드테이블(The Business Roundtable)의 데니스 정(Denise Zheng) 부사장에 따르면, 국가 주도의 해킹은 모든 조직에 있어 문제이지만, 핵심 인프라 소유주와 운영자들이 가장 큰 위협에 직면해 있다고 한다.
“핵심 인프라에 대한 사이버 위협은 더 이상 가상의 상황이 아닙니다,”라고 그녀는 말했다. “그들은 실재하며, 민간 부문과 정부를 표적으로 삼고 있습니다.” 그렇다면 문제는 다음과 같습니다. 이러한 기관들의 안전을 보장하는 데 있어 정부의 역할은 무엇일까요? 정 씨는 “만약 그들이 자원이 풍부하고 정교하며 정부의 법적 보호를 받는 국가 주도의 사이버 공격자들과 맞서고 있다면,”이라며, “정부가 위협을 감시하는 데 어느 정도 역할을 하는 이스라엘식 모델을 우리가 채택해야 할까요?”라고 말했다.
기술계와 미국 정부 간의 관계를 “어색하다”고 표현한 패널리스트이자 맥앤드루스 앤 포브스(MacAndrews & Forbes)의 프랜시스 타운센드(Frances Townsend) 부사장은 “그것이 실현될 수 있을지 회의적이다”라고 말했다. 민간 기업 내에 정부 관계자가 상주하는 이스라엘식 모델을 도입하는 것은 가능성이 낮을 뿐만 아니라, 솔직히 말해 불편한 일입니다. 상장기업은 정부와의 관계로 인해 평판 리스크를 평가해야 합니다. “이는 사생활 보호와 시민의 자유 문제를 야기하며, 미국에서는 실현하기 어려울 수도 있다.”
타운센드는 “더 편안한 체계라면, 위협 정보를 익명으로 공유할 수 있는 제3자 기관을 통해 이루어지는 것이 될 것”이라고 말했다. 그녀는 이 단체가 “민간 부문과 정부 사이의 감시자” 역할을 할 수 있을 것이라고 말했다.
정부와 기업들이 이러한 문제와 그 밖의 여러 과제에 대처하는 가운데, 국가 주도의 공격 양상은 변화하고 있다. “In 2011, when I started at DHS, we’d think about nation-state actors in terms of capability and intent,” said Suzanne Spaulding, Former Under Secretary, Department of Homeland Security. “우리는 상당한 능력을 갖추고 있지만 파괴 의도는 낮은 중국과 러시아 같은 몇몇 주요 국가 행위자들과, 능력은 상대적으로 낮지만 파괴 의도는 더 높은 [ 북한, 이란과 같은] 국가들이 존재한다는 점에 대해 논의하곤 했습니다.”
스폴딩은 “그 이후로, 우리에게 해를 끼치려는 세력의 역량이 점점 더 정교해지고 있으며, 상당한 역량을 보유한 세력들과의 긴장도 고조되고 있다”고 말했다.
한편, 금전적 이익을 목적으로 한 범죄 행위와 첩보 활동을 목적으로 한 국가 차원의 활동 사이의 경계가 모호해지고 있다. 스폴딩은 “북한의 경우를 보면 그 점이 가장 명확하게 드러나는데, 북한은 사이버 위협을 통해 정권의 재원을 부분적으로 조달하려 하고 있다”고 말했다. “국가들이 비국가 행위자들을 계약자로 활용하는 모습을 목격하고 있습니다.” “경계가 확실히 모호해지고 있다.”
물리적 보안과 사이버 보안의 경계가 점차 모호해지고 있으며, 특히 핵심 인프라를 운영하는 기관들의 경우 이러한 현상이 두드러지고 있다. 스폴딩에 따르면, 조직의 물리적 보안을 담당하는 사람들과 사이버 보안을 담당하는 사람들은 스스로를 하나의 팀으로 인식하는 것이 필수적이다.
사실, 사이버 보안 논의에 다양한 이해관계자들을 폭넓게 참여시키는 것이 보안 침해 사고가 비즈니스에 미치는 전반적인 영향을 파악하는 데 핵심입니다. 스폴딩은 “전기 기술자가 정전 시 비즈니스에 미칠 연쇄적인 영향을 설명해 줄 수 없는 것처럼, IT 전문가 역시 사이버 공격이 비즈니스에 미칠 연쇄적인 영향을 설명해 줄 수는 없다”고 말했다. “IT라는 틀에 갇히지 말고 더 넓은 관점으로 팀 전체를 바라봐야 합니다.”
인간은 우리에게 가장 취약한 ‘엔드포인트’입니다.
직원들이 어떻게 행동할지 냉철하게 파악하는 것 또한 마찬가지로 중요합니다. 버라이즌 위협 연구 자문 센터(Verizon Threat Research Advisory Center)의 공동 설립자이자 글로벌 디렉터인 크리스 노박(Chris Novak)은 “취약한 시스템이 없다 해도, 취약한 사람은 언제나 존재한다”고 “사이버 위협 현황 분석(A View Into the Cyber Threat Landscape)”이라는 제목의 발표에서 말했다.
그는 14 명의 사용자 중 1명 이 의 소셜 엔지니어링 또는 의 피싱 공격 에 속아 넘어가며, 이들 중 4분의 1은 한 번 이상 속아 넘어간다고 지적했다. 노박은 예를 들어, 최근 함께 일했던 한 기관에서 직원들을 대상으로 분기별 사이버 보안 인식 교육을 실시한 뒤 피싱 모의 공격을 진행했을 때, 피해율이 3%에서 4% 사이였다고 말했다. 하지만 훈련을 몇 달간 중단하자 피해 발생률이 38%로 급증했다. “일부 기관들은 그 비율이 60% 대 70%에 가깝다고 말합니다,”라고 그는 말했다.
스폴딩은 피싱을 통해 조직으로 유입되는 공격의 수를 고려할 때, 조직들은 직원 교육에 지속적으로 투자하고 다단계 인증, 세분화, 애플리케이션 화이트리스트와 같은 기본적인 도구를 도입해야 한다고 지적했다.
“가장 중요한 건 기본입니다,”라고 노박이 말했다. “조직들은 지나치게 첨단 기술과 정교한 방식에만 집중하고 있는 나머지, 문과 창문은 활짝 열어둔 채로 두고 있습니다. 기본적인 요소들을 제대로 챙기지 않으면, 모든 것이 창밖으로 날아가 버릴 것입니다.”
사이버 위생의 기본을 제대로 다지는 것 은 많은 조직에게 여전히 어려운 과제로 남아 있는 듯합니다. “기본적인 위생 관행을 당연시해서는 안 된다고 생각합니다.”라고 타운센드가 말했다. “기업들은 많은 노력을 기울여 왔지만, 기본적인 사항 중 일부조차 제대로 이행하지 않은 점에 대해서는 여전히 의아할 따름입니다.”
기업들은 여전히 사이버 보안의 기본을 제대로 갖추는 데 어려움을 겪고 있다.
기본을 제대로 다지는 것은 쉽지 않은 일이며, 특히 기업 규모의 조직에서는 더욱 그렇습니다. 예를 들어, 단일 요소 인증에서 다중 요소 인증으로 전환하는 것은 조직에 수많은 어려움을 초래할 수 있는데, 그중에서도 특히 이 방식에 거부감을 느끼는 사용자들의 반발이 큰 문제 중 하나다. 노박은 “하지만 사실, 다단계 인증만 도입된다면 이러한 공격의 대부분을 저지하거나 그 속도를 극적으로 늦출 수 있다”고 말했다. “그리고 여러 곳에 마련해 두어야 합니다.” 모두가 우리에게 “네, 우리한테 있어요.”라고 말합니다. 하지만 자세히 파고들어 보니, 조직 내 모든 부서에서 그런 제도가 시행되고 있지는 않았다는 사실을 알게 되었습니다. “예를 들어, 관리자용으로는 그런 기능이 없었기 때문에, 표적이 될 취약 계층이 흩어져 생겨나게 됩니다.”
패치 적용은 자주 언급되는 중요한 사이버 위생 수칙 중 하나이지만, 노박은 “단순히 패치를 적용할 수 있는 것보다 자신이 무엇을 보유하고 있는지 파악하는 것이 더 중요하다”고 말했다. 패치 작업은 자산 현황 파악과 병행되어야 합니다. 만약 모든 것에 대한 패치를 99% 완료한다면, 그 ‘모든 것’이란 정확히 무엇을 의미할까요? 모든 조직 내부에는 해커들이 마음껏 활동할 수 있는 공간이 마련되어 있다. “조직이 자신도 모르게 가지고 있는 바로 그 부분들입니다.”
보안 침해 조사가 시작되면, 노박과 그의 팀이 가장 먼저 취하는 조치 중 하나는 자산 목록을 요청하는 것이다. “우리는 한 건의 보안 침해 조사에 착수했는데, 해당 측에서 우리에게 세 가지 서로 다른 자산 목록을 제시했으나 그 중 어느 것도 사실이 아니었습니다,”라고 그는 말했다.
일본에서 진행된 또 다른 조사에서 그는 “우리는 현장에 투입되어 위협 행위자들의 활동을 추적하기 시작했는데, 갑자기 그들이 레이더에서 사라진 것을 확인했지만, 데이터 유출은 여전히 진행되고 있는 것으로 나타났습니다.”라고 말했다. 우리는 그 환경에서 그 누구도 설명할 수 없는 자산을 발견했습니다. 그들이 기록으로 남기지 않은 자산 30.000 건을 발견했습니다. 우리가 그들에게 물어보았을 때, 그들은 “한 달에 두세 개 회사를 인수한다”고 말했습니다. “그러니까, 그들이 자신의 소유라고 인식하는 것에 대해서는 어느 정도 오차 범위가 있습니다.”
조직들이 기본적인 부분조차 제대로 처리하는 데 어려움을 겪는 동안, 해킹 산업은 계속해서 성숙해 가고 있다. 노박에 따르면, 다크웹에서 활동하는 대부분의 단체는 기업처럼 운영된다고 한다. “우리 모두가 이곳에 모인 이유는, 우리 회사들이 시장에서 성공하고, 수익을 창출하며, 고객을 만족시키기 위해 존재하기 때문입니다,”라고 그는 말했다. “이 사람들은 정확히 똑같은 짓을 하고 있다.” 그들은 돈을 벌고 고객을 만족시키고 싶어 합니다. 다음 사이트에 접속하여 악성코드에 대한 RFP를 제출할 수 있습니다. 사람들이 말 그대로 서로 앞다퉈서 당신에게 그 악성코드를 제공하려고 할 겁니다. 이 사이트들에서는 봇넷은 물론, 필요한 모든 것을 구매할 수 있습니다. “사람들이 지하 커뮤니티가 이런 종류의 데이터와 정보에 얼마나 쉽게 접근할 수 있는지 인식하는 것이 중요합니다.”
국가 차원의 공격은 언론의 헤드라인과 우리 모두의 불안감을 부추기는 소재가 되지만, “보통은 그다지 흥미롭지 않다”고 타늄(Tanium)의 CEO 오리온 힌다위(Orion Hindawi)는 ‘ ’ 행사 첫날, 포춘(Fortune)지의 로버트 해켓(Robert Hackett)과 진행한 파이어사이드 채팅 에서 말했다. 그는 “대부분의 경우, 누군가가 이미 알려진 취약점을 악용하는 것”이라며, 그 취약점은 몇 달 전에 이미 패치되었어야 했다고 말했다.
다행인 점은, 이 업계의 누구도 이러한 과제들을 고립된 상태에서 해결하려고 노력하고 있지 않다는 것입니다. CONVERGE와 같은 행사나 ‘ ’ 및 ‘Tanium Community’에서의 토론을 통해 서로 정보와 주요 인사이트를 공유할 수 있습니다. 우리는 직원 교육을 지속적으로 개선하여, 가장 취약한 ‘엔드포인트’인 직원들이 안전을 유지하는 데 필요한 지식을 갖출 수 있도록 할 수 있습니다. 또한 사이버 보안에 대한 투자의 필요성에 대해 최고 경영진 및 이사회와 소통할 수 있는 새로운 방법을 모색할 수 있습니다. 왜냐하면 결승선이 없는 일을 하고 있다면, 할 수 있는 최선은 그 과정을 즐기는 법을 배우는 것이기 때문입니다.
‘Tanium CONVERGE17’의 다른 내용:
- CONVERGE17: 첫날에 알게 된 세 가지
- CONVERGE17: 당신의 잠재력을 깨우다
궁금한 점이 있으신가요? 저희가 해답을 가지고 있습니다. 지금 바로 대화에 참여하여 ‘ ’ 및 Tanium 사용자 커뮤니티에서 동료 사용자들과 Tanium 기술 전문가들과 소통해 보세요.
Tanium이 실제로 어떻게 작동하는지 궁금하신가요? 와 1:1 데모를 예약하거나 주간 웨비나에 참여해 보세요. 에서 개최될 예정인 행사()에서 Tanium 전문가들과 상담해 보세요.
저자 소개: 스콧 루빈은 타늄(Tanium)의 최고마케팅책임자(CMO)로, 마케팅, 커뮤니케이션, 대외협력 및 공공정책 업무를 총괄하고 있습니다. 타늄에 합류하기 전, 스콧은 벤처 캐피털 회사인 안드레센 호로비츠의 파트너로 재직하며, 포트폴리오 기업들의 커뮤니케이션 및 브랜드 전략에 대해 자문을 제공했습니다. 앤드레센 호로위츠에 합류하기 전, 스콧은 구글에서 이사직을 역임하며 공공 정책 팀과 커뮤니케이션 팀에서 모두 근무했고, 가장 최근에는 글로벌 기업 커뮤니케이션 업무를 총괄했습니다.

