5월 4일 이 날은 ‘스타워즈’와 관련된 모든 것을 사랑하는 팬들이 이 SF 미디어 프랜차이즈를 함께 축하하는 날로 마련된 것입니다. 하지만 델이 다양한 데스크톱, 노트북, 태블릿에 영향을 미치는 5가지 ‘고위험’ 결함에 대한 패치를 발표한 후, 시스템 관리자들은 더 시급한 다른 업무로 분주해졌다.
비록 원격 코드 실행(RCE) 취약점은 아니지만, 이러한 버그로 인해 서비스 거부 현상이 발생하거나 시스템 소유자의 허락 없이 정보가 유출될 수 있습니다. 다시 한번, 조직의 취약점 및 패치 관리 프로세스가 주목받고 있습니다..
다음은 여러분이 알아야 할 사항과 Tanium이 어떻게 도움을 줄 수 있는지입니다.
어떤 단점이 있나요?
의 SentinelLabs()가 최초로 발견한 이 취약점은 2009 버전으로 거슬러 올라가는 Dell의 펌웨어 업데이트 드라이버 v2,3 (dbutil_2_3.sys)에 존재합니다. 이 취약점이 12 년 동안 공개되지 않았던 점을 감안할 때, 해당 취약점이 포함된 드라이버는 그간 수억 대의 델 제품에 설치되어 왔습니다.
이 5가지 취약점은 모두 CVE-2021-21551로 추적되며, CVSS 점수는 8,8점입니다. 자세한 내용은 다음과 같습니다:
- Memory corruption — CVE-2021-21551: Local Elevation of Privileges #1
- 메모리 손상 — CVE-2021-21551: 로컬 권한 상승 #2
- 입력 검증 누락 — CVE-2021-21551: 로컬 권한 상승 #3
- 입력 검증 누락 — CVE-2021-21551: 로컬 권한 상승 #4
- 코드 논리 문제 — CVE-2021-21551: 서비스 거부
공격은 어떻게 이루어질 수 있을까?
다행인 점은 이 결함들이 RCE(원격 코드 실행) 결함이 아니기 때문에, 이를 이용해 시스템을 직접 침해할 수는 없다는 것입니다.
하지만 우려되는 점은, 다른 취약점을 악용해 원격 접속에 성공한 공격자가 처음 네 가지 버그를 이용해 로컬에서 권한을 상승시켜 커널 모드에서 코드를 실행할 수 있다는 것이다. 이 전술은 사용자의 환경에서 실행 중인 보안 도구를 우회하는 데 사용될 수 있습니다.
현재까지 해당 버그가 실제 환경에서 악용되고 있다는 보고가 없는 만큼, 조직들이 이를 해결할 수 있는 기회는 매우 제한적입니다.
그러나 잠재적으로 영향을 받을 수 있는 기기의 수가 방대하다는 점을 고려할 때, 위협 행위자들이 조만간 이러한 취약점을 악용할 수 있는 익스플로잇 개발에 주력할 가능성이 높아 보인다.
Tanium이 어떻게 도움이 될 수 있는지
에서 이전에 다룬 바와 같이(), 공급업체의 패치가 공개된 지 불과 몇 시간 만에 위협 행위자들이 개념 증명(PoC) 악성코드를 제작해 낼 수 있습니다. 그러면 취약한 엔드포인트를 찾아서 수정할 시간이 그리 많지 않습니다.
오늘날의 분산된 인력 구조를 고려할 때, Tanium과 같은 플랫폼을 통해 신속하고 광범위하게 가시성과 제어력을 확보하지 않는 한 이는 점점 더 큰 과제가 될 수 있습니다.
화요일, 델( )은 CVE-2021-21551번 문제를 해결하기 위한 업데이트된 유틸리티를 공개했습니다. 따라서 조직은 두 가지 필수적인 과제를 수행해야 합니다. 바로 문제를 파악하고 이를 해결하는 것입니다.
이를 실현하는 데 도움이 되는 Tanium 솔루션은 다음과 같습니다:
- Tanium Interact 를 사용하면 수천 개, 심지어 수십만 개에 달하는 IT 자산 전반에 걸쳐 취약한 엔드포인트(예: CVE-2021-21551이 탑재된 Dell 컴퓨터)가 있는지 신속하고 간편하게 조회하고, 실시간으로 결과를 확인할 수 있습니다.
- Tanium Deploy 는 IT 운영 팀의 업무 복잡성을 줄이고 비즈니스 복원력을 강화합니다. 이를 통해 환경 전반에 걸쳐 소프트웨어를 신속하고 대규모로 설치, 업데이트 또는 제거할 수 있습니다.
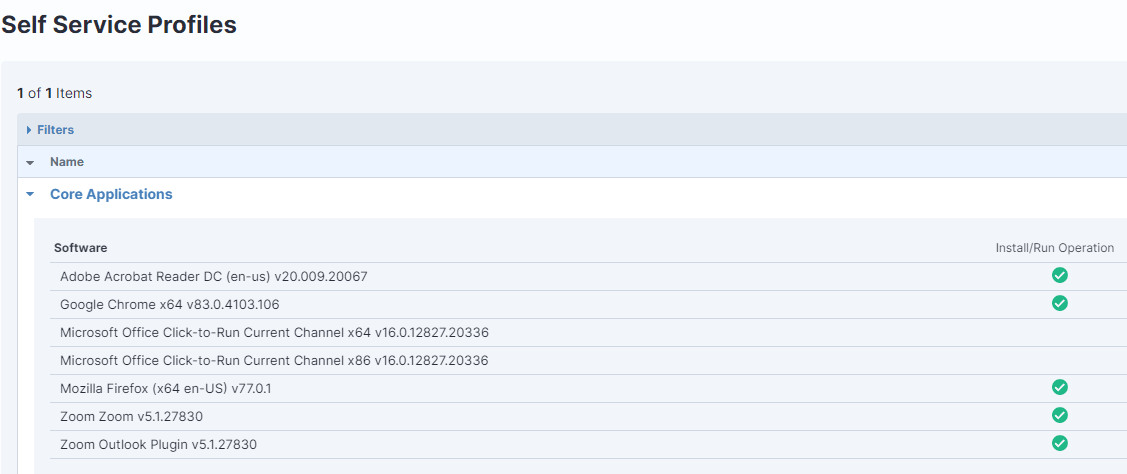
- Tanium Enforce 를 통해 조직은 최종 사용자 기기의 정책 관리를 간소화하고, 중앙 집중화하며, 통합할 수 있습니다. 이를 통해 취약점 과 비즈니스 위험을 제거하고 완화하는 데 도움이 됩니다.
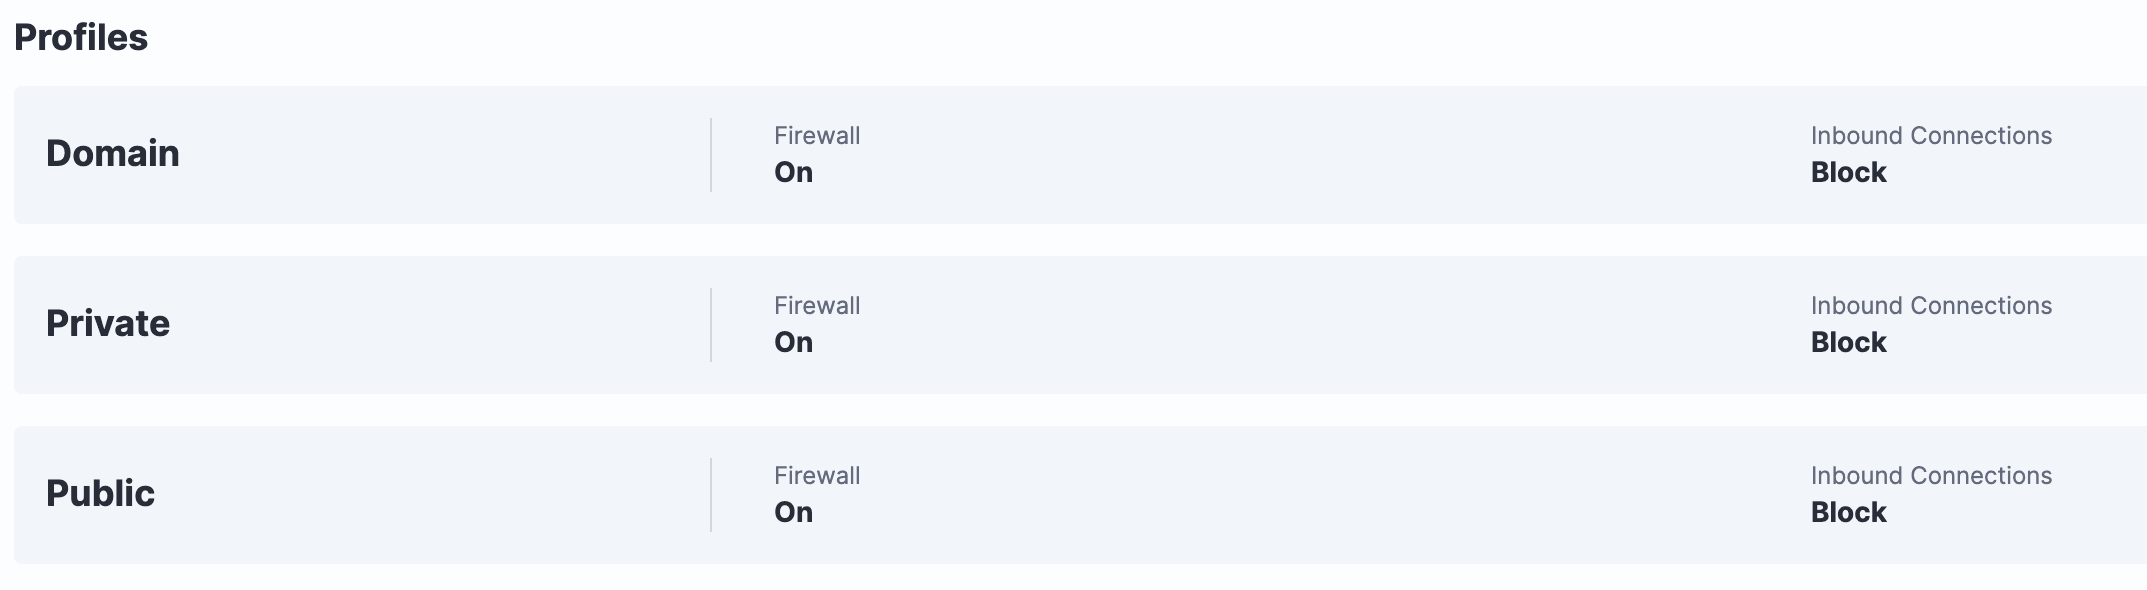
다음과 같이 하세요:
- 커뮤니티 문서()에 설명된 대로 Tanium Interact를 사용하여 영향을 받은 엔드포인트를 확인하십시오.
- Tanium Interact를 사용하여 새로운 Tanium 코어 패키지를 통해 ‘ ’ Dell 보안 권고 업데이트 – DSA-2021-088 유틸리티를 배포하십시오.
- 취약점이 있는 파일을 삭제하기 위해 Tanium Enforce 수정 정책을 생성합니다.
- Tanium Deploy를 사용하여 기존 Dell 드라이버 유틸리티를 업데이트할 소프트웨어 패키지를 생성하십시오. 이를 통해 취약점이 있는 드라이버 파일이 다시 도입되는 것을 방지합니다.
커뮤니티 게시물()에서 더 자세한 기술 정보를 확인하실 수 있습니다. 오늘날 취약점은 일상적인 현상이 되었습니다. 중요한 것은 그 상황에 어떻게 대응하느냐입니다.
의 Tanium 플랫폼( )이 취약점을 발견하고 해결하는 데 어떻게 도움이 되는지 자세히 알아보세요.

