엔드포인트 탐지 및 대응(EDR) 도구는 에서 알려진 악성 활동을 탐지하도록 설계되었습니다. 하지만 요즘 공격자들이 숨어 있는 사각지대를 무엇이 지켜주고 있을까요?
귀사의 조직에는 공격자들이 저지른 행위와 (새 탭에서 열림) 심지어 현재 IT 환경 내 어디에 숨어 있는지까지 찾아내고 해결할 수 있는 도구가 필요합니다. 적절한 솔루션은 귀사의 기기 엔드포인트 에 대해, 그 위치에 상관없이 가시성, 조사 및 문제 해결 기능을 제공합니다.
이 기사에서는 다음 내용을 다룹니다:
- EDR이란 무엇이며, EDR이 어떤 요건을 다루는가
- Tanium Incident Response는 EDR이 메우지 못하는 어떤 공백을 메워주는가
- EDR을 이미 사용하고 있는데도 왜 Tanium Incident Response가 필요한가
EDR이란 무엇인가요?
대부분의 EDR 솔루션은 휴리스틱 기법(규칙과 신경망 기반 머신러닝[ML] 알고리즘의 정교함 수준이 중간 정도인)을 사용하는 엔드포인트 로깅 엔진으로, “알려진” 악성 활동을 탐지합니다.
하지만 이러한 유형의 공구에는 몇 가지 한계가 있습니다. 첫째, EDR 도구는 실행 중인 특정 유형의 활동만을 “감지”하도록 설계되었기 때문에, 환경 내에는 공격자가 숨을 수 있는 사각지대가 많습니다. 이 도구들은 알려진 악성 활동을 탐지하는 데 목적이 있습니다.
또한, 대부분의 EDR 솔루션은 대역폭 및 저장 공간 사용량을 줄이기 위해 기록 및 보존 대상 활동을 제한하며, 여기에는 기록 기간(일 수)도 포함됩니다.
이를 염두에 두고, EDR이 충족하는 요구 사항 을에서 개괄적으로 정리해 보겠습니다:
- 알려진 악성 공격 유형에 대한 자동화된 간편한 패턴 탐지를 통해 해당 경보에 대한 우선순위 분류 및 조사를 수행합니다.
- 예: 휴지통에서 파일을 여는 경우, PowerShell을 통한 실행, 파일리스 익스플로잇, “리빙 오프 더 랜드(Living Off the Land)” 방식의 공격 등
- 탐지 규칙을 통해 자동화된 조치를 구성할 수 있다는 의미에서의 자동 응답
- 예: 차단, 프로세스 종료, 격리된 엔드포인트에 대한 셸 생성, 파이썬 패키지 전송 등
- 엔드포인트 로그 및 원격 측정 데이터는 분석에 앞서 대개 클라우드에 중앙 집중화됩니다.
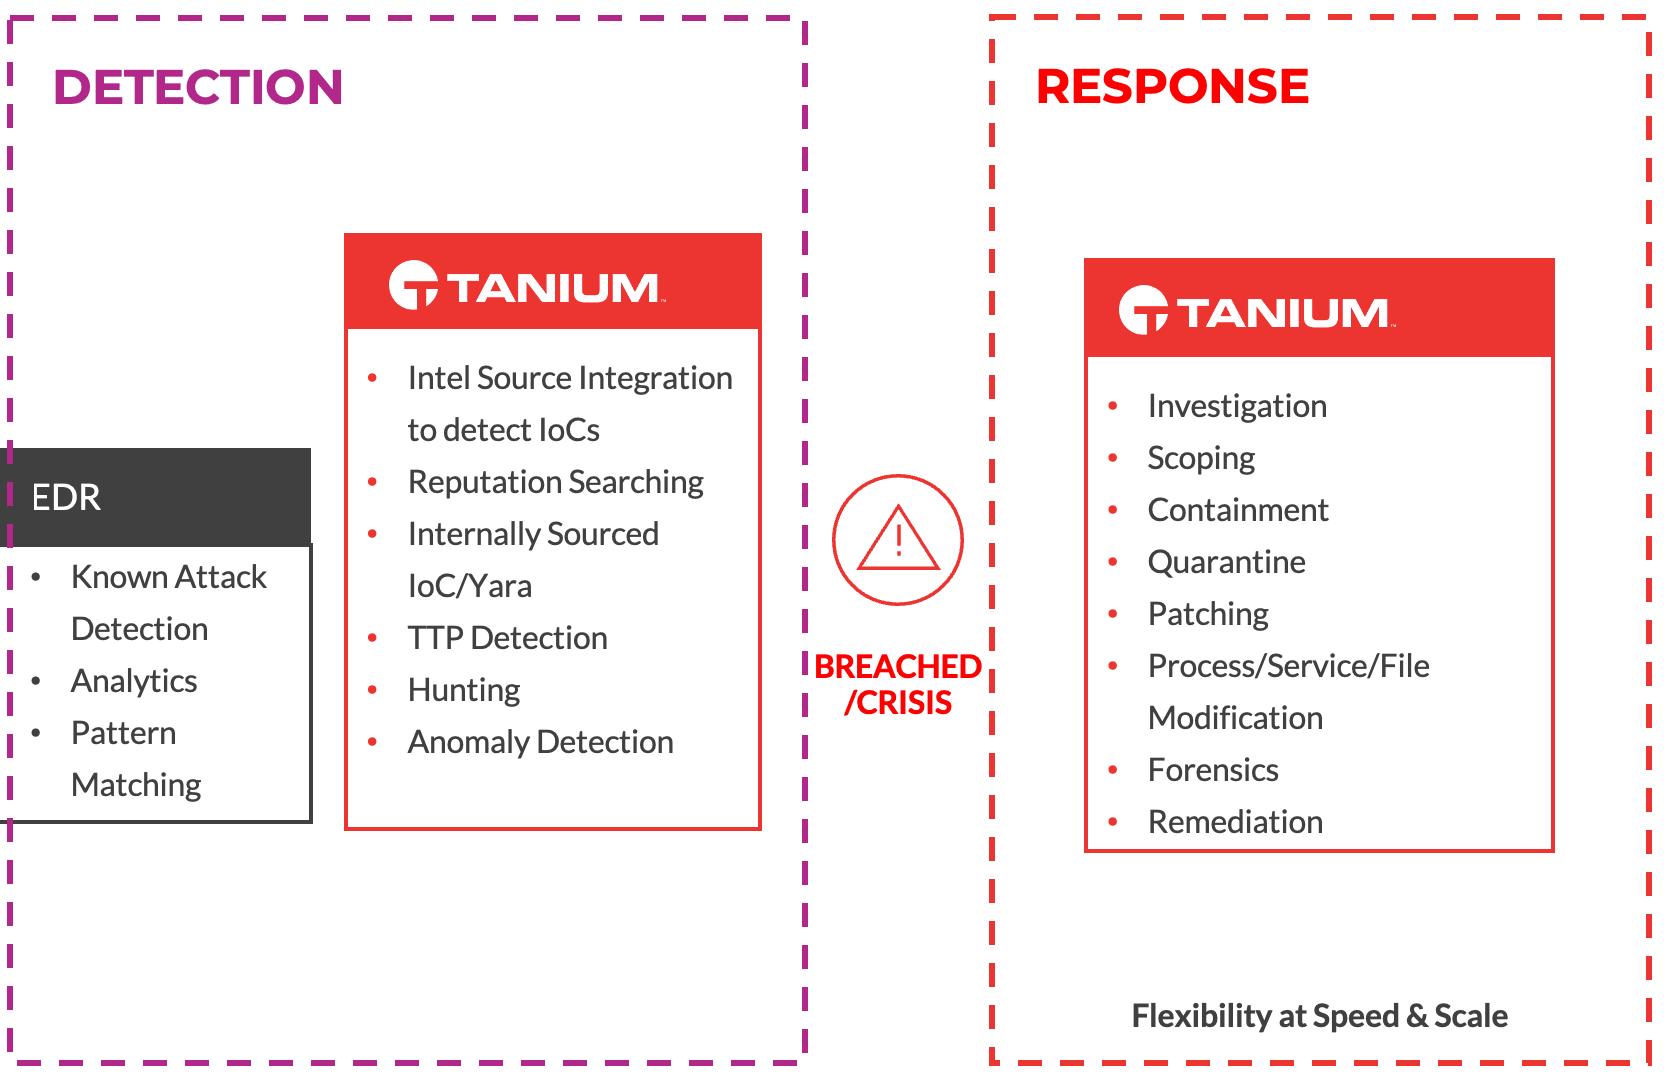
Tanium Incident Response는 EDR이 메우지 못하는 어떤 공백을 메워주는가
Tanium Incident Response 는 사용자가 엔드포인트에서 임의의 아티팩트를 검색하고 찾을 수 있도록 지원하는 포괄적인 실시간 및 이력 기반 조사 솔루션입니다.
이점으로는, 이러한 아티팩트가 EDR 솔루션의 경우와 달리 미리 정의될 필요가 없다는 점입니다. Tanium 장비는 에지에 배치되어 있으므로, Tanium을 통해 필요한 순간에 모니터링 대상 중 관심 있는 항목을 즉시 파악할 수 있습니다.
사고 대응 라이프사이클()의 조사 단계에서 Incident Response를 사용한 후에는, Tanium 플랫폼 전체가 제공하는 속도와 확장성을 활용하여 맞춤형 수정 조치를 실행할 수 있습니다.
인시던트 대응(Incident Response)은 EDR이 도저히 제공할 수 없는 여러 가지 기능을 갖추고 있지만, 여기서는 그중 가장 일반적인 세 가지에 초점을 맞춰 보겠습니다:
- IOC, STIX, Yara 및 Tanium의 독자적인 인텔 유형을 포함하여, 자체 개발된 인텔과 구독 기반 인텔을 활용할 수 있는 엔드포인트 스캐닝 . 사고 발생 시 임의의 침해 징후를 검색할 수 있는 능력은 매우 중요하며, 이를 통해 보안 팀은 필요한 시정 조치를 취할 수 있는 확신을 갖게 됩니다.
- 조사 단계에서 사용자가 개별 시스템을 심층적으로 분석할 수 있도록 하고, 동일한 사용자가 여러 엔드포인트에 걸쳐 동시에 조치를 취할 수 있게 함으로써 포괄적인 대응 전략 을 실행합니다. 예를 들어, 사용자는 하나 또는 수십만 대의 시스템에서 동시에 프로세스를 강제 종료하거나, 레지스트리 키를 삭제하거나, 서비스를 제거하는 등의 작업을 수행할 수 있습니다.
- 공격자가 탐지를 피할 만큼 교묘할 때, 악의적인 행동 을 파악하는 것. 인시던트 대응 팀이 수집하고 보존하는 포렌식 분석에 유용한 엔드포인트 원격 측정 데이터의 범위가 광범위하기 때문에, 사용자에게 공격자가 초기 접근 권한을 획득한 후 어떤 행동을 했는지에 대한 상세하고 정확한 정보를 제공합니다. 숙련된 공격자들은 트립와이어를 비교적 쉽게 피할 수 있기 때문에, 보안 팀은 Tanium을 활용해 어떤 공격이 발생했는지 파악하고 위협을 가장 효과적으로 제거하는 방법을 모색합니다.
EDR을 이미 사용하고 있는데도 왜 Tanium Incident Response가 필요한가
EDR은 모든 공격 시나리오를 감지할 수는 없지만, 상당수를 감지할 수 있도록 설계되었습니다. 이것들은 정교하게 설계된 발동 장치로 만들어졌습니다. EDR 도구의 탐지 기능을 잘 파악하고 있는 숙련된 공격자는, 비록 짧은 시간일지라도 이러한 탐지 장치를 우회할 수 있습니다.
EDR은 설계 시 탐지 대상으로 지정된 항목, 즉 에서 악성 코드로 확인된 에 대해서만 경고를 보낼 수 있습니다. 조직에 있어 이 솔루션의 가치는 지적 재산권 유출과 같은 공격이 실제로 발생하고 있을 때, 또는 공격자가 실수를 저질렀을 때만 이를 경고해 준다는 점에 있습니다.
하지만 EDR을 뚫고 들어오는 위협이 발생하면 어떻게 될까요? 네트워크에 ‘ ’이 발생하거나, ‘unknown’ 또는 ‘ ’ 오류가 발생하면 어떻게 되나요? 공격자가 어떤 행동을 했는지, 어떤 시스템이 영향을 받았는지, 그리고 조직에 어떤 위험이 있는지 파악하기까지 얼마나 오래 기다릴 수 있습니까? 그보다 더 중요한 건, 그 공격을 막기 위해 얼마나 오래 기다릴 수 있겠는가?
EDR은 이러한 모든 사항에 대해 대규모로 가시성을 제공할 수 없을 뿐만 아니라, 정밀하고 신속한 문제 해결도 불가능합니다.
Tanium Incident Response는 설계상 더 깊고 포괄적인 가시성을 제공합니다. EDR이 의심스러운 활동을 감지하고 경보를 발생시키면, 팀은 Tanium을 활용해 영향을 받은 시스템을 심층적으로 분석합니다.
이들은 Tanium을 활용해 위협을 더 잘 파악하고, 영향을 받았을 가능성이 있는 추가 기기를 찾아내며, 피해를 더 이상 확산되지 않도록 조치를 취합니다. 귀사에 있어 인시던트 대응의 가치는, 초기 경보가 발생하기 전, 발생 중, 그리고 발생 후의 ‘체류 시간’ 동안 공격자를 추적하고 조사하도록 완벽하게 설계되어 있으며, 공격자를 완전히 제거하는 데 필요한 확신을 제공한다는 점에 있습니다.
Tanium의 속도와 성능은 엔드포인트의 수나 전 세계 어디에 위치해 있든 상관없이 결코 흔들리지 않습니다.
, Tanium Incident Response에 대해 자세히 알아보세요. (새 탭에서 열림) 또한 데모를 신청하여 Tanium이 귀사에 적합한지 확인해 보세요.

