2015년, 애쉬 카터 국방장관은 미국의 사이버 보안을 강화하기 위한 야심 찬 전략을 발표했다.
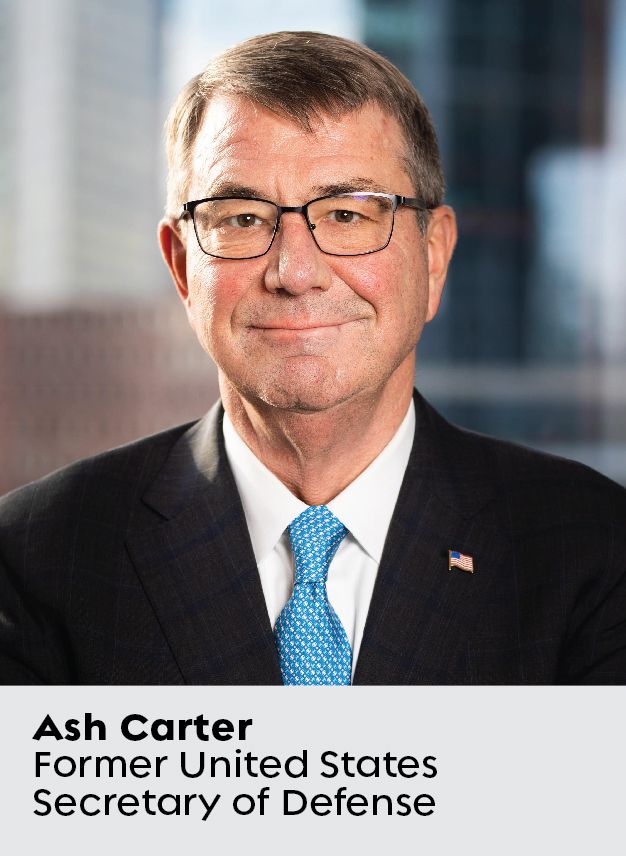
그가 발표한 여러 계획 중 하나로서( ), 국방부는 군인, 민간인, 방산 계약업체로 구성된 ‘ 6.200-strong 사이버 임무 부대(101 Cyber Mission Force)’를 창설하고, 실리콘 밸리의 최고 인재들과 협력하여 ‘국방혁신단-실험부( Defense Innovation Unit-Experimental, , DIUx)’와 같은 연구개발(R&D) 인큐베이터를 설립할 것이라고 밝혔다.
이는 큰 진전이었지만, 그 기세는 이후 주춤해졌다. The Pentagon’s investment in cybersecurity remained flat at $9,8 billion annually during the Trump years, and President Biden’s budget only boosted it to $10,4 billion—a paltry 6%—in 2021.
한편, 미국의 공공 및 민간 부문에 대한 사이버 공격이 급격히 증가했다. 마이크로소프트에 따르면, 중국, 이란, 러시아 등이 2020 년 대선에 해킹을 시도했다. Corporate payments for ransomware attacks reached $400 million in 2020, more than four times the amount in 2019, according to the U.S. Treasury.
무엇보다 심각한 것은, 러시아 해외정보기관이 실행한 것으로 알려진 ‘ ’ SolarWinds 해킹 사건()으로 인해 국방부와 국토안보부를 비롯한 여러 정부 기관이 악성코드 침해( )에 노출되었으나, 이 침해는 수개월 동안( ) 탐지되지 않은 채 방치되었다는 점이다.
2017년에 국방부(DoD)를 떠난 이후, 카터는 사이버 환경을 면밀히 주시해 왔다. 기술 전문가이자 의 과학자 로서의 배경(그는 옥스퍼드 대학교에서 물리학 박사 학위를 취득했다)은 물론, 30년 넘게 미국 시민의 안전을 지키는 데 헌신해 온 점을 고려하면 이는 전혀 놀라운 일이 아니다.
2021년 4월에서 카터는 이사회에 합류하며 사이버 보안 분야의 경험을 타늄에 기여했다. 17년 11월, 그는 타늄(Tanium)이 주최하는 3일간의 ‘Converge 2021 ’ 컨퍼런스에서 기조 연사로 나설 예정이다. 그에 앞서, 바이든 행정부가 연방 기관들에 수백 건의 사이버 취약점을 패치하도록 지시하기 직전, 카터는 Endpoint 와 만나 솔직하고 폭넓은 대화를 나누었다. 그는 오늘날 미국이 직면한 사이버 보안 위협, 팬데믹으로 인해 엔드포인트 보안의 중요성이 더욱 커진 이유, 그리고 자신이 타늄(Tanium) 이사회에 합류하게 된 계기에 대해 이야기했다.
이 대화는 분량을 줄이기 위해 요약하고 약간 수정했습니다.
현재 미국이 직면한 가장 큰 사이버 보안 위협은 무엇이라고 생각하십니까?
우리 자신이야말로 우리 자신의 가장 큰 적이다. 현재 많은 기업과 정부 기관은 적절한 사이버 보안 투자를 하지 않으면 막대한 위험에 직면하게 된다는 사실을 충분히 인식하고 있습니다. 하지만 사실은 그들이 아주 오랫동안 이에 대한 투자를 소홀히 해왔으며, 이로 인해 두 가지 결과가 초래되었다. 우선, 이들의 네트워크는 준비가 미흡합니다. 투자 부족으로 인한 또 다른 결과는 보안 업무를 담당할 인력이 충분히 확보되지 못한다는 점입니다.
”어떤 사람들은 사이버 공격을 ‘공격’이라고 부르기를 꺼린다. 그건 실수예요.”
우리는 외국으로부터 공격을 받고 있는데, 사이버 공격을 ‘공격’이라고 부르기를 꺼리는 일부 사람들은 그 위협을 과소평가하고 있습니다. 그건 실수예요. 국방장관으로서 저는 항상 ‘공격은 공격일 뿐’이라고 말해왔습니다.
러시아든 중국이든 미국 정부 직원들에 대한 정보나 산업 기밀을 훔치든, 랜섬웨어를 조장하거나 방치하든, 우리 국내 정치에 개입하든—그 모든 것이 공격입니다. 제 생각에, 오바마 행정부의 일원으로서 우리는 결코 충분한 노력을 기울이지 못했고, 트럼프도 결코 충분한 노력을 기울이지 못했습니다. 바이든 대통령은 이 분야에서 뛰어난 인재들과 탁월한 판단력을 갖추고 있음에도 불구하고, 아직은 충분한 조치를 취하지 못하고 있다.
팬데믹 초기, 국방부(DoD) 직원과 민간 계약직 근로자의 87%가 하룻밤 사이에 재택근무로 전환했다. 20 개월이 지난 지금도, 100만 명의 국방부 직원이 재택근무를 하고 있습니다. 그것이 엔드포인트 보안에 어떤 영향을 미쳤나요?
정말 큰 일이에요. 정부를 포함한 모든 종류의 기업에서 이루어지는 일상적인 활동의 상당 부분이, 개인용 및 모바일 기기를 사용하는 사람들을 통해 새로운 엔드포인트로 이전되었습니다. 이것들은 보안을 염두에 두고 구입 및 구성된, 여러분에게 지급된 사무실용 데스크톱과는 [다릅니다]. 정의상 이들은 준비가 부족하고 취약한 상태입니다.
우리는 팬데믹에 더 잘 대비했어야 했을까?
개인적으로, 전 세계적 대유행병이 발생할 가능성은 지난 25 년 동안 제가 계속 주시해 온 문제였습니다. 9/11 이전에도 몇 가지 경고 신호가 있었습니다. 기억하시겠지만, 1990s 지역에 도쿄의 한 옥상에서 탄저균 포자를 살포하려 했던 일본인 사이비 종교 단체가 있었습니다. 그들은 실패했고, 지하철에 사린을 살포하는 ‘플랜 B’로 전환했다.
우리는 생물학을 무기화할 가능성이 있다는 것을 알고 있었으며, 거기서부터 더 멀리 갈 필요도 없이, 그 대상이 반드시 적일 필요는 없다는 사실을 깨닫게 됩니다. 병원체를 퍼뜨리는 주체가 신이든 대자연이든 간에, 호흡기 병원체가 자연적으로 전파되기 때문에 가장 위험하다는 사실은 우리가 항상 알고 있었습니다.
9/11번 사건 이후, 에볼라, 지카, H1N1번, 사스, 메르스 등 대유행으로 번질까 우려되는 여러 감염병이 발생했습니다. 우리 국방부(DoD)는 정부로부터 지원을 요청받아 이에 응했으며, 그 결과 그들을 성공적으로 제압했습니다. 진압되지 않은 그 바이러스는 2019 년 말 우한에서 발생하여 전 세계로 퍼져 나갔다.
사람들은 오랫동안 팬데믹에 대해 생각해 왔지만, 사회에 미칠 모든 파급 효과까지 고려하지는 않았던 것 같습니다. 4년 전, 누군가 호흡기 질환으로 인한 팬데믹이 발생해 우리 모두가 재택근무를 해야 할 것이라고 말했다면, 여러분은 “흥미롭네요”라고 말하며 5분 정도는 생각해 봤을지 모르지만, 그것이 고용과 경제, 사이버 보안에 얼마나 깊은 영향을 미칠지는 실감하지 못했을 것입니다.
랜섬웨어와 관련하여 정부와 업계 간의 협력에 대해 어떻게 생각하십니까? 정부가 이를 적극적으로 예방하는 데 어떤 역할을 해야 할까요?
네. 이를 억제하기 위해서는 정부와 산업계의 협력이 필요하다. 랜섬웨어는 사이버 보안 전반을 축소판으로 보여주는 사례라고 할 수 있는데, 그 이유는 결국 책임이 있는 이들은 보안 수칙을 제대로 지키지 않아 이 악의적인 세력에게 걸려든 사람들이기 때문이다.
”이 게임은 양쪽 다 할 수 있다. 그게 논란의 여지가 있는 견해라는 건 알지만, 맞서 싸우는 게 상식이라고 생각합니다.”
동시에, 정부에게도 몇 가지 중요한 책임이 있다고 생각합니다. 첫째는 올바른 위생 관행을 위해 필요한 기준과 관행을 널리 알리고, 이를 정부 차원에서 시행함으로써, 정부가 이를 산업계에 전파할 수 있도록 하는 것입니다. 바로 이것이 국방부(DoD), 국토안보부 산하 사이버보안정보국(CISA), 상무부 산하 국립표준기술연구소(NIST)가
모두 하고 있는 일입니다.
이러한 랜섬웨어 공격은 러시아와 벨라루스에서 비롯됩니다.
정부가 [해당 국가들]에 압력을 가해 주었으면 합니다.
우리 정부가 해야 할 또 다른 일은 암호화폐 거래소를 통해 지불된 몸값을 회수하거나, 적어도 범죄 활동을 조장하는 거래소를 폐쇄함으로써
악의적인 세력이 그 돈을 챙기지 못하게 막는 것입니다.
정부가 도움을 줄 수 있는 마지막 분야는, 이러한 핵심 인프라 기업들에게 공급업체를 통해 공급망의 취약점이 어디에 있는지 파악할 수 있도록 지원하는 것입니다. 노점상들이 위생 관리를 소홀히 하여 위생 문제가 발생할 수 있는 온상이 된다면, 이는 큰 문제입니다. 분명히, 타늄의 직원들은 이 점을 잘 알고 있으며, 이에 대해 어떻게 대처해야 할지도 잘 알고 있습니다.
미국 정부는 랜섬웨어 및 악성코드와 관련해 러시아나 벨라루스 같은 국가들에 어떻게 압력을 가할 수 있을까요?
제재는 언제나 좋은 조치이지만, 그런 수단은 상대방도 똑같이 쓸 수 있는 법이며, 개인적으로는 우리가 공격적인 측면에서 충분히 적극적으로 나서지 않았다고 생각합니다. 그게 논란의 여지가 있는 견해라는 건 알지만, 맞서 싸우는 게 상식이라고 생각합니다.
수십 년에 걸쳐 쌓아온 러시아와 중국, 특히 러시아와의 경험을 바탕으로 볼 때, 단호하게 맞서야 합니다. 반격하면 적의 진격을 늦출 수 있습니다. 그렇지 않으면, 결국 그들이 우리가 용납할 수 없는 행동을 저지르게 될 것이고, 상황이 정말로 통제 불능 상태로 치달을 가능성도 있습니다.
SolarWinds 해킹 사건에 대해 어떻게 생각하시나요? 우리가 그 사실을 알아차리기 몇 달 전에 해킹이 발생했을 수 있는 건 도대체 어떻게 된 일인가요?
저희는 매우 훌륭한 정보 시스템을 갖추고 있습니다. 하지만 이 시스템은 잠재적 적들의 비밀과 계획에 맞춰져 있다. 이 시스템은 사이버 보안 수준이 시대에 훨씬 뒤처진 미국의 가엾고 무력한 병원에서 돈을 뜯어내려고 하는 러시아나 벨라루스의 무뢰한 무리들을 겨냥한 것이 아닙니다.
“비록 더 이상 펜타곤에 있지는 않지만, 저는 여전히 이 나라와 그 안보를 개선하기 위한 대의에 헌신하고 있습니다.”
스노든 사태의 여파로—이로 인해 많은 시민들이 자국 정부와 정보 기관이 자신들에게 위협이 된다고 믿게 되었기 때문에—우리는 국민과 그들의 네트워크 및 시스템에 대한 어떠한 형태의 감시도 철저히 피하고 있습니다. 이것이 바로 귀국 정부가 사이버 보안의 특정 분야에서 뛰어난 역량을 갖추고 있음에도 불구하고, 귀하가 기대하는 만큼 사이버 보안 분야에서 산업계에 큰 도움을 주지 못하는 근본적인 이유입니다.
마지막으로 한 가지 질문이 있습니다. 분명히 이사회에 참여할 기회가 많았을 겁니다. 왜 타늄(Tanium) 이사회에 합류해야 할까요?
저는 여러 이사회에 참여해 달라는 요청을 자주 받습니다. 하버드와 MIT에서 약속이 잡혀 있어서, 이를 진지하게 받아들이고 있기 때문에 제가 세상 모든 시간을 다 가질 수는 없습니다. 남은 시간에만 기업 활동에 참여할 수 있습니다.
저는 10 년 전쯤에 타늄을 알게 되었습니다. 그것이 하는 일에 대해 저는 깊은 존경심을 느낍니다. 제가 협력하는 기업들의 이해관계가 우리 나라에 도움이 되는지 여부는 저에게 매우 중요합니다. 비록 더 이상 국방부에 근무하지는 않지만, 저는 여전히 이 나라와 그 안보를 개선하는 일에 헌신하고 있기 때문입니다. 그리고 타늄(Tanium)은 정부 내부와 외부 모두에서 바로 그 일을 해내고 있습니다. 저는 그 사명이 고귀하다고 생각합니다.

