‘측면 이동’이란 사이버 공격 시 도난당한 인증 정보를 이용해 컴퓨터에서 컴퓨터로 이동하는 것을 의미합니다.
거의 모든 사이버 공격에는 횡방향 이동이 수반됩니다. 공격자는 한 대의 컴퓨터에 침투하여 해당 컴퓨터에서 사용 중인 로그인 자격 증명을 확보한 뒤, 그 자격 증명을 이용해 노트북, 데스크톱 또는 서버와 같은 다른 컴퓨터로 이동합니다.
측면 이동은 공격자들이 자신의 임무, 즉 가능한 한 많은 컴퓨터에 랜섬웨어를 설치하거나 서버에 저장된 신용카드 정보와 같은 기업 네트워크 내의 귀중한 데이터를 찾아내는 것을 가능하게 합니다.
일부 공격의 경우, 측면 이동은 원격에 있는 공격자가 관리하는 느리고 신중하며 은밀한 과정입니다. 다른 공격의 경우, 관리 권한이 느슨하거나 패치가 적용되지 않은 취약점을 악용하여 악성코드가 자동으로 엔드포인트를 번개처럼 빠르게 횡단하는 방식입니다.
When the NotPetya worm struck the computer network of Moller-Maersk, the world’s largest shipping container company, in 2017, the malware spread across the international company’s global computer network within minutes, shutting down operations and eventually costing the company $300 million.
IT 조직이 횡방향 이동을 방지할 수 있는 한 가지 방법은 사용자 권한을 제한하는 것입니다. 이상적으로는 각 사용자의 접근 권한이 업무 수행에 필요한 권한으로만 제한되어야 합니다. 사용자는 명백한 사유가 없는 한 계정이나 엔드포인트에 접근해서는 안 됩니다.
안타깝게도, 특히 수천 명의 사용자와 엔드포인트, 그리고 수십 개에서 수백 개에 달하는 사용자 그룹을 보유한 조직에서는 사용자 권한을 관리하기가 어려울 수 있습니다. 대부분의 조직에서 누가 어떤 정보에 접근할 수 있는지 결정하는 일은 시간이 많이 걸리고 오류가 발생하기 쉬운 작업입니다. 게다가 너무 자주, 이는 사후에나 생각나는 일입니다.
Tanium Impact는 보안 팀이 횡방향 이동 경로를 파악하고 이를 줄이는 데 도움을 줍니다.
IT 조직이 접근 권한과 이로 인해 발생할 수 있는 취약점을 분석하는 데 필요한 가시성을 확보할 수 있도록, Tanium은 ‘Impact’라는 새로운 모듈을 개발했습니다. 이 소프트웨어는 타의 추종을 불허하는 가시성과 제어 기능을 바탕으로 엔드포인트를 관리하는 ‘ ’ Tanium 플랫폼( )에 포함된 솔루션입니다.
Tanium Impact는 사용자, 그룹 및 엔드포인트 간의 관계를 신속하고 광범위하게 분석하여 횡방향 이동 가능성을 파악합니다. 이를 통해 관리 영역 및 횡방향 이동 위험을 시각화하고 맥락을 파악할 수 있어, 문제 해결 조치의 우선순위를 효과적으로 설정할 수 있습니다.
다음은 Tanium Impact가 IT 조직이 사이버 공격 시 발생하는 횡방향 이동을 방어하는 데 도움을 주는 5가지 방법입니다.
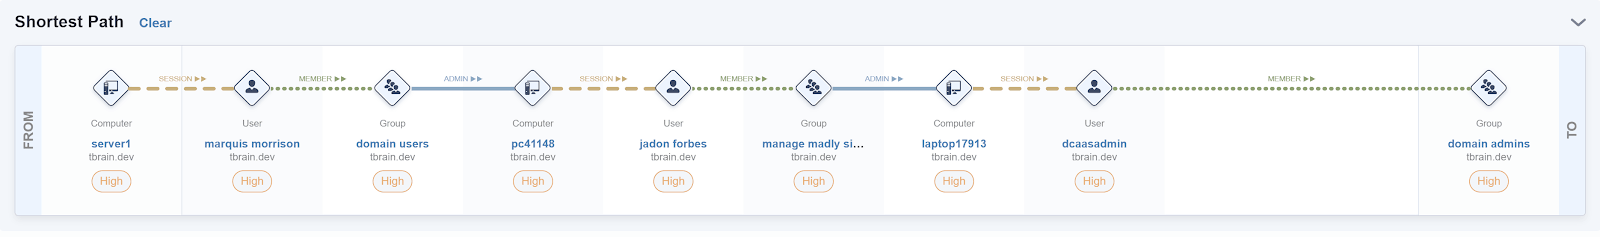
1. Tanium Impact는 분석 대상인 사용자, 그룹 및 엔드포인트로 향하거나 그곳에서 출발하는 잠재적인 측면 이동 경로를 보여줍니다.
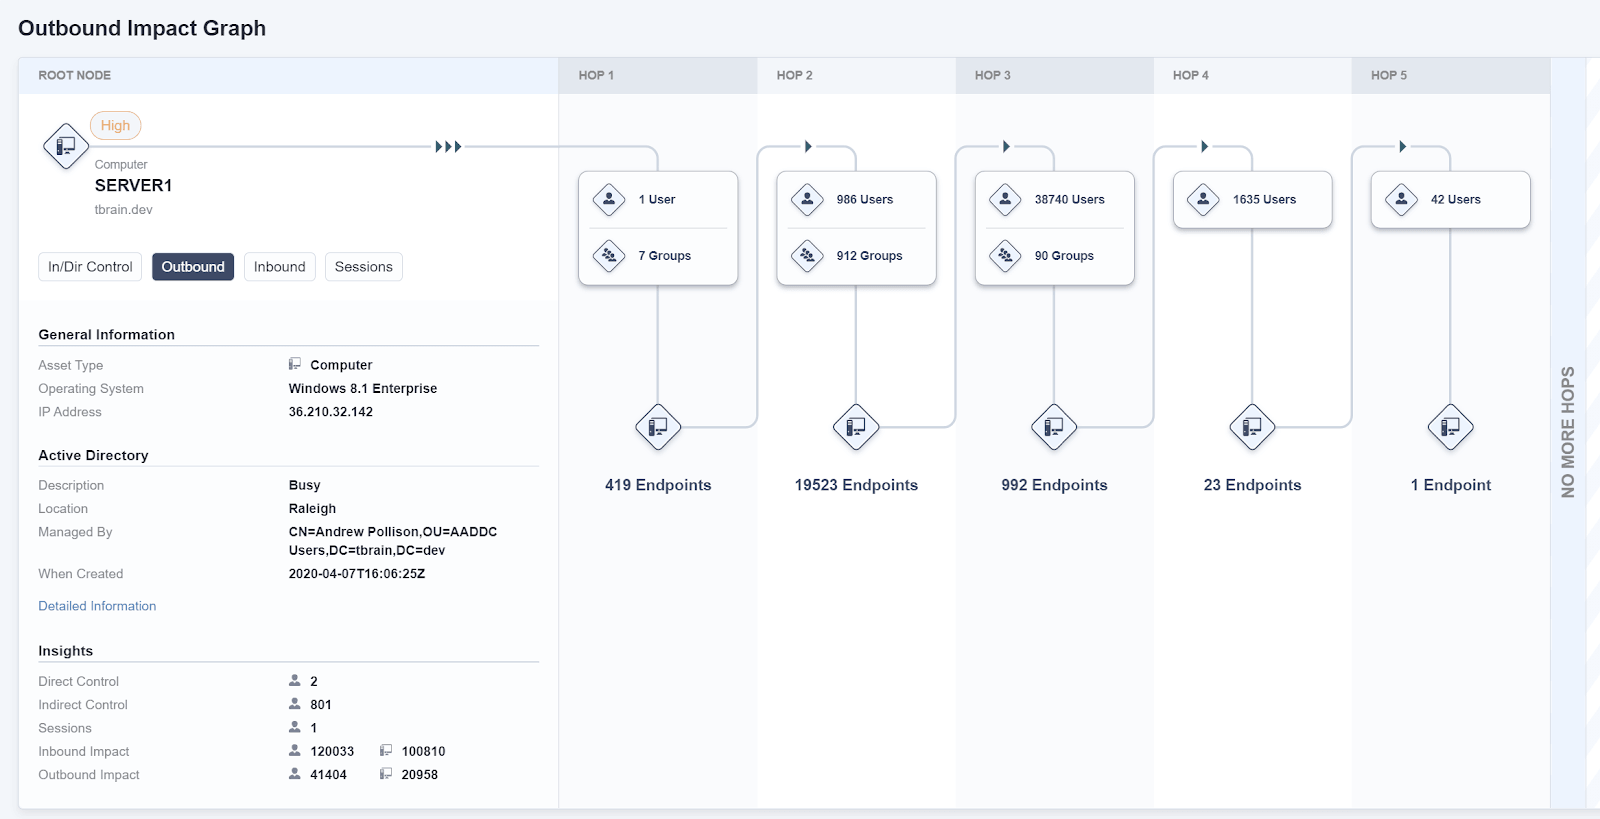
Impact는 횡방향 이동 가능성을 직관적으로 파악할 수 있는 그래픽으로 보여줍니다. Impact는 보안 분석가와 운영 엔지니어가 복잡한 네트워크 다이어그램을 확대하거나 화면을 이동하며 살펴볼 필요가 없도록, 각 사용자, 그룹 및 엔드포인트와 연결된 일련의 링크를 명확하게 보여줍니다.
측면 이동에 대한 포괄적인 분석을 위해, Impact는 유입 경로와 유출 경로 모두에 대한 보고서를 제공합니다. 인바운드 경로는 네트워크 내의 다른 엔드포인트에서 특정 엔드포인트로 로그인할 수 있는 다른 계정 및 엔드포인트를 나타냅니다.
아웃바운드 경로는 특정 엔드포인트가 접근할 수 있는 다른 계정 및 엔드포인트를 나타내며, 따라서 해당 엔드포인트가 침해될 경우 어떤 다른 엔드포인트가 취약해질 수 있는지를 보여줍니다.
특정 사용자 계정이나 엔드포인트와 관련된 보안 위험을 이해하기 위해서는 두 가지 관점 모두 필수적입니다.
2. Tanium Impact는 단순히 로컬 네트워크뿐만 아니라 기업 전체의 액세스 데이터를 보고합니다.
대기업에서는 보안 팀이 특정 위치에 있는 엔드포인트뿐만 아니라 전체 엔드포인트에 걸친 횡방향 이동의 위험을 파악해야 합니다. 결국, 공격자가 로그인 자격 증명을 확보하면 한 사무실 네트워크에서 다른 사무실 네트워크로 순식간에 이동할 수 있습니다.
Impact는 기업 전체에 걸친 액세스 경로를 표시합니다. 이 도구는 여러 사무실, 지역 및 데이터 센터에 분산된 수천 개, 심지어 수십만 개에 달하는 엔드포인트를 포괄할 수 있도록 확장 가능한 단일 통합 보고 도구입니다.
네트워크 규모가 아무리 크더라도, IT 팀은 Impact를 활용하여 관리 대상 엔드포인트에서 발생하는 측면 이동과 관련된 위험을 파악하고 관리할 수 있습니다.
3. Tanium Impact는 측면 이동 분석에 세션 데이터를 포함함으로써, 분석가가 몇 시간 또는 며칠 전에 시작된 공격과 관련된 위험을 파악할 수 있도록 지원합니다.
사용자가 엔드포인트에서 계정에 로그인하면, 해당 로그인 자격 증명은 엔드포인트가 재부팅될 때까지 엔드포인트의 메모리에 남아 있을 수 있습니다. 공격자들은 , Mimikatz 와 같은 자격 증명 탈취 도구를 사용하여 메모리에서 로그인 자격 증명, 해시, 토큰 및 PIN을 읽어내어, 이를 다른 엔드포인트에 접근하는 데 활용합니다.
Impact는 어떤 인증 정보가 엔드포인트에 노출되었는지 추적함으로써, 보안 분석가가 해당 사용자나 엔드포인트와 관련된 보안 위험을 파악할 수 있도록 지원합니다.
이러한 정보를 수집하는 것은 진행 중인 측면 이동을 차단하는 데 중요합니다. 보안 분석가가 네트워크 침입을 탐지하면, 어떤 엔드포인트가 침해되었는지, 그리고 해당 엔드포인트에서 어떤 사용자 권한이 다른 엔드포인트를 침해하는 데 악용될 수 있는지 파악하기 위해 가능한 한 신속하게 대응해야 합니다.
Tanium Impact는 지난 72 시간 동안의 정보를 수집하여, 공격이 시작된 지 하루나 이틀이 지난 후에야 탐지된 공격의 경우에도 분석가가 횡방향 이동을 신속하게 추적할 수 있도록 지원합니다.
4. Tanium Impact는 엔드포인트, 사용자 또는 그룹의 잠재적 이동을 평가할 때 직접적 제어와 간접적 제어를 모두 분석합니다.
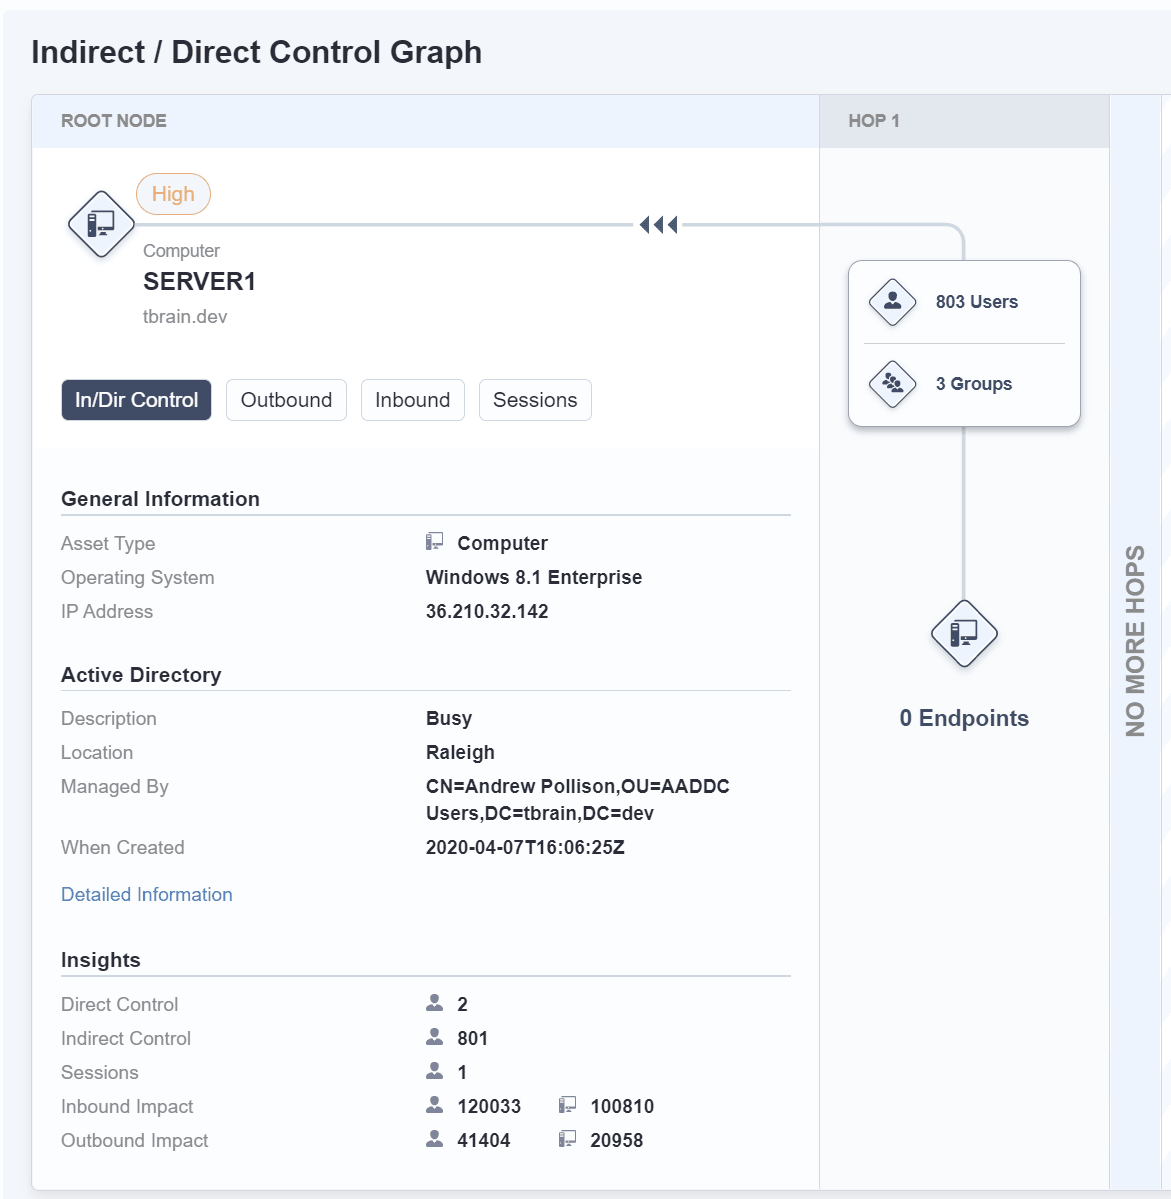
직접 제어란 사용자가 엔드포인트에 대한 관리 권한을 갖는 것을 의미합니다.
간접 제어란 사용자가 엔드포인트에 대한 관리 권한을 가진 하나 이상의 그룹에 속해 있는 것을 의미합니다.
측면 이동의 위험을 파악하기 위해서는 보안 분석가들이 엔드포인트에 대한 직접적 및 간접적 제어 방안에 대한 통찰력을 확보해야 합니다.
많은 조직에서 접근 권한은 시간이 지남에 따라 점점 더 복잡해집니다. 사용자들은 그룹에 배정되며, 이러한 그룹 중 일부는 나중에 다른 그룹에 배정되고, 이 그룹들은 다시 다른 그룹에 배정될 수도 있습니다.
중첩된 그룹 구조는 복잡할 수 있지만, 보안 분석가는 특정 사용자, 엔드포인트 또는 그룹과 관련된 위험을 효과적으로 관리하려면 이를 이해해야 합니다.
Impact는 사용자가 엔드포인트에 대해 행사하는 직접적 및 간접적 제어 권한과 세션 데이터를 종합적으로 분석함으로써, 보안 팀이 횡방향 이동의 위험을 평가하고 해당 위험을 최대한 줄이는 데 필요한 포괄적인 가시성을 제공합니다.
'간접/직접 제어' 보기는 대상 엔드포인트의 관리 영역을 보여줍니다.
5. Tanium Impact는 사용자/그룹/엔드포인트에 영향도 등급을 부여하므로, IT 부서는 위험 완화를 위해 주의를 기울여야 할 엔드포인트와 사용자 계정의 우선순위를 쉽게 정할 수 있습니다.
Tanium Impact는 권한을 분석하고, 횡방향 이동을 이용한 공격에 대해 각 엔드포인트, 사용자 및 그룹이 초래하는 노출 위험을 바탕으로 영향도 등급을 부여합니다.
충격 등급에는 다음 네 가지 요인이 영향을 미칩니다:
- 사용자에 의한 잠재적 유입 영향
- 엔드포인트별 잠재적 유입 영향
- 사용자에 의한 잠재적인 외부 영향
- 엔드포인트별 잠재적 외부 영향
사용자/그룹/엔드포인트에 영향도 등급을 부여하면 보안 팀에 두 가지 측면에서 도움이 됩니다.
- 첫째, 이를 통해 기업들은 측면 이동 위험에 대한 선제적 대응을 우선순위로 삼을 수 있습니다.
- 둘째, 보안 분석가들이 Tanium Threat Response나 기타 보안 보고 도구에서 수신하는 경보의 우선순위를 정하는 데 도움이 됩니다. 한 보안 분석가가 두 건의 경고를 확인했는데, 그중 하나는 횡방향 이동 가능성에 대한 점수가 낮고, 다른 하나는 매우 높은 점수를 기록했다고 가정해 봅시다. 이 경우, 분석가는 점수가 높은 기기의 경보부터 조사해야 한다는 것을 알고 있습니다.
Tanium Impact는 효과적인 사이버 방어에 필수적인 가시성을 제공합니다.
최근 발생한 사이버 공격 사례에서 드러났듯이, 범죄자들은 침투한 거의 모든 기업 네트워크 내에서 신속하게 이동할 수 있다. 공격자들은 횡방향 이동을 통해 공격 범위를 확대하고, 기업의 귀중한 디지털 자산을 발견할 가능성을 높일 수 있습니다.
공격자가 이러한 활동을 수행할 수 있는 능력을 줄이기 위해, IT 조직은 사용자, 엔드포인트 및 그룹에 대한 명확하고 상세하며 실행 가능한 보고서를 확보해야 합니다.
Tanium Platform의 일부로 추가 비용 없이 이용할 수 있는 Tanium Impact는 IT 조직이 횡방향 이동을 방어하는 데 필요한 통찰력을 제공합니다.
Tanium Impact는 IT 조직이 선제적으로 위험 관리를 수행하든, 위협에 신속하게 대응하든 상관없이 효과적으로 대응할 수 있도록 돕는 명확한 시각화 자료와 위험 분석을 제공합니다.
실제로 작동하는 모습을 볼 준비가 되셨나요? 지금 바로 데모를 신청하세요..

