델의 인증 기관(CA)
최근 에 따르면, 델이 다양한 Windows 기반 시스템에 자체 서명된 루트 인증 기관(CA) 인증서와 해당 개인 키를 함께 제공했다는 소식이 보도되었습니다. 이로 인해 공격자들은 CA를 이용해 인기 있는 웹사이트에 대한 위조 인증서를 생성하고, 이후 (커피숍과 같은) 개방형 네트워크에서 해당 사이트로 오가는 트래픽을 가로챌 수 있는 기회를 얻게 되었습니다. 영향을 받는 Dell 시스템의 사용자들은 자신의 세션을 암호화하는 SSL/TLS 인증서가 가짜라는 경고를 전혀 받지 못했을 것입니다. 해당 인증서는 신뢰할 수 있는 인증 기관(CA)에 의해 서명되었기 때문입니다. 크롬이나 파이어폭스와 같은 브라우저가 시스템에 설치된 루트 인증서를 의도적으로 신뢰한다는 점 때문에, 이 기법은 HTTP 공개 키 고정(HTTP Public Key Pinning)을 사용하는 사이트에서도 효과가 있습니다.
안타깝게도 이러한 상황은 델에만 국한된 것이 아닙니다. 레노버는 올해 초 ‘슈퍼피쉬(Superfish)’로 불리는 유사한 문제를 겪은 바 있으며, 다른 업체들 역시 인증 기관(CA)의 보안 침해나 실수로 인해 신뢰할 수 있지만 불법적인 인증서가 발급되어 온라인 보안이 위협받는 상황에 직면해 왔다.
이것이 Tanium 고객들에게 어떤 영향을 미치나요?
다행히도, Tanium 고객들은 서버, 워크스테이션, 노트북 또는 태블릿에 무단 인증서가 있는지 확인하기 위해 단 몇 초 만에 환경을 점검할 수 있는 강력한 도구를 보유하고 있습니다. 타늄(Tanium)의 기술 계정 관리 이사인 제이슨 모라스(Jason Moras)는 “eDellRoot” CA에 대한 공개 정보를 타늄의 인증서 관리 기능과 결합하여, 기업 전체를 대상으로 해당 CA의 존재 여부를 확인하는 간단한 검색을 수행했습니다.
아래 스크린샷에서 볼 수 있듯이, 약 1400 대의 컴퓨터 중 12 대에서 eDellRoot CA가 발견되었습니다. (개인정보 보호를 위해 이 출력물에서는 호스트 이름이 생략되었습니다). 다른 Tanium 쿼리와 마찬가지로, 이 검색도 이전에 캐시된 오래된 데이터에 의존하지 않고 단 몇 초 만에 완료되었습니다.
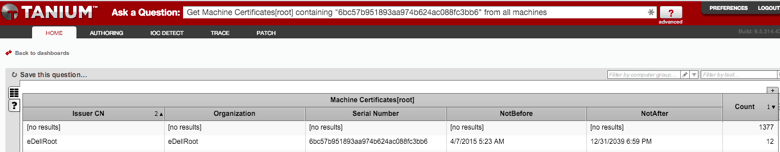
이 예제에서는 인증서의 일련번호를 검색 조건으로 사용했지만, 인증서 발급자 CN이나 조직명을 입력값으로 사용해도 마찬가지였을 것입니다.
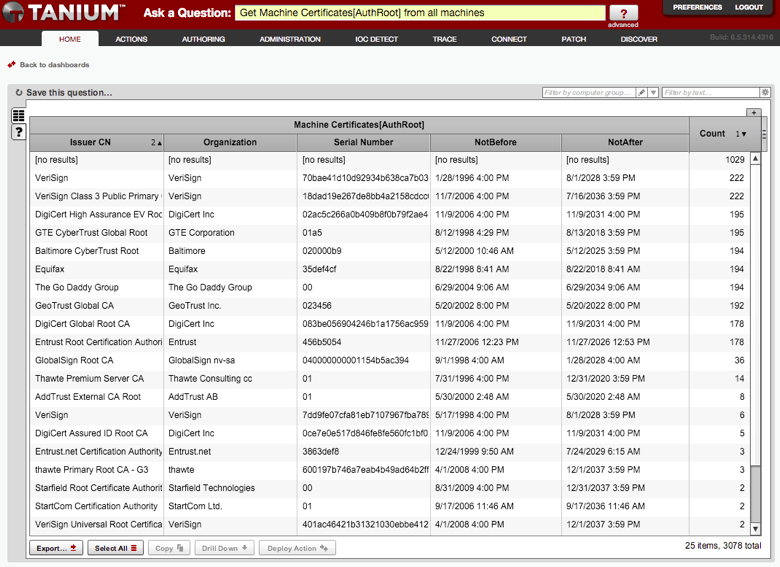
Tanium은 특정 인증서를 검색하는 것 외에도, 모든 엔드포인트의 인증서 “저장소”에 포함된 모든 인증서를 열거하여 이상치나 예상치 못한 항목을 식별하는 데 도움을 줄 수 있습니다. 아래 스크린샷은 AuthRoot 저장소에 있는 모든 인증서를 나열하는 Tanium 쿼리의 실행 결과를 보여줍니다. 환경 내에서 발견된 인증서의 총 개수는 이상 징후를 파악하는 데 손쉽게 활용될 수 있습니다.
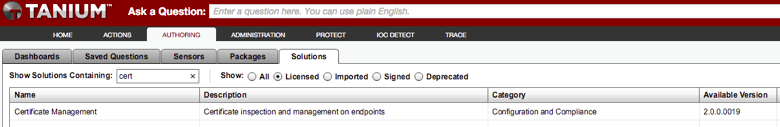
이 콘텐츠를 사용하려면 Tanium 관리자는 Tanium 콘솔에서 “Authoring” 탭으로 이동한 후 “Solutions”를 클릭하고 “Certificate Management”라는 이름의 솔루션을 가져오면 됩니다.
Tanium의 인증서 관리 기능은 Tanium 플랫폼의 유연성과, 온라인 보안을 위협하는 광범위한 위협을 탐지하고 대응하며 방어하는 능력을 보여주는 훌륭한 사례입니다.
데이브 헐, 이사
Tanium이 실제로 어떻게 작동하는지 궁금하신가요? 와 1:1 데모를 예약하거나 주간 웨비나에 참여해 보세요. 에서 개최될 예정인 행사()에서 Tanium 전문가들과 상담해 보세요.

