인텔이 수백만 개의 칩셋에 영향을 미치는 자사 원격 관리 시스템의 결함을 다루는 중대한 보안 권고문 5월 1일 을 발표하자, 타늄(Tanium)의 기술 계정 관리 팀은 고객들을 지원하기 위해 즉각 행동에 나섰습니다. 여기서 TAM 이사인 크리스 카치기안은 이 취약점이 귀사의 비즈니스에 어떤 의미를 지니는지, 그리고 Tanium을 활용해 해당 문제를 신속하게 파악하는 방법을 설명합니다._
인텔의 원격 관리 시스템에 있는 취약점( )으로 인해 공격자가 사용자의 네트워크를 완전히 장악할 수 있는 경로가 생길 수 있습니다( (새 탭에서 열림)). The vulnerability, which has existed in millions of Intel chipsets since 2010, affects its Active Management Technology, Intel Small Business Technology and Intel Standard Manageability.
해커들은 이 취약점을 악용하여 컴퓨터의 하드웨어를 제어하고, 시스템을 원격으로 관리하며, 네트워크 전체로 공격을 확대할 수 있습니다. 보안 전문가 매튜 개럿( ) (새 탭에서 열림)에 따르면, 취약점이 발견된 AMT 서비스는 인텔의 vPro (새 탭에서 열림) 프로세서 기능 모음의 일부입니다. 그러나 개럿은 “단순히 ‘vPRO’ CPU와 칩셋을 탑재하는 것만으로는 충분하지 않다. 시스템 공급업체가 AMT 코드에 대한 라이선스를 취득해야 한다”고 지적한다.
기본적으로 특정 vPro 및 AMT 기능이 탑재된 기기를 사용하는 사람이라면 누구나 위험에 노출되어 있습니다. 인텔 칩을 사용하지만 AMT 펌웨어가 기본으로 탑재되지 않은 최신형 애플 맥은 위험에 노출되지 않습니다.
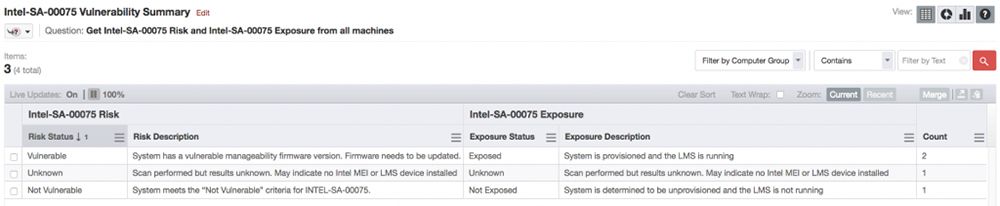
5월 1일에서 인텔은 의 보안 권고문 (새 탭에서 열림) 을 발표하고, CVE-2017-5689로 식별된 해당 취약점을 해결하기 위한 펌웨어 업데이트를 제공했습니다. 저희는 인텔 SA-00075 탐지 가이드를 신속하게 검토한 후, Tanium을 활용하여 인텔 SA-00075 위험 센서(Risk Sensor)와 인텔 SA-00075 노출 센서(Exposure Sensor)를 통해 해당 취약점을 파악할 수 있도록 지원하는 대응 방안을 마련했습니다. Tanium은 이 취약점과 관련된 아티팩트를 기업 전체에서 신속하고 광범위하게 검색할 수 있는 기능을 제공합니다. 인텔은 사용자의 환경에서 AMT 펌웨어가 포함된 CPU를 탑재한 vPro 시스템을 찾아보려면 자사의 탐지 가이드를 활용할 것을 권장합니다. Tanium은 인텔 SA-00075 탐지 가이드에 설명된 방법을 사용하고 있습니다.
다음은 꼭 알아두셔야 할 사항입니다.
‘취약한’이란 무엇인가?
시스템이 취약점으로 간주되려면, Active Management SKU가 탑재된 인텔 CPU를 장착하고, 펌웨어 버전이 6 에서 11,6 사이이며 빌드 번호가 3으로 시작하지 않아야 합니다. (예: 9,5,22.1760, 2페이지, Intel SA-00075 탐지 가이드). 인텔(Intel)은 5월 5일에 게시된 의 업데이트된 권고 사항 (새 탭에서 열림) 에서, 소비자용 펌웨어가 탑재된 소비자용 PC와 E3 및 E5 제온(Xeon) 프로세서 및 SPS 펌웨어를 사용하는 기업용 워크스테이션 및 서버는 이 문제의 영향을 받지 않는다고 밝혔습니다.
Tanium을 사용하여 인텔의 취약점을 어떻게 탐지하나요?
Intel-AMT 콘텐츠를 가져옵니다(TAM이 Tanium 고객에게 제공함).
MSI를 사용할 때 (고객이 새 소프트웨어 설치를 허용하는 경우):
- MSI 파일을 다음 주소에서 다운로드하세요: https://downloadcenter.intel.com/download/26755
- MSI 파일을 “Install Intel SA-00075 Discovery Tool MSI” 패키지로 가져오기
- 참고: 이 패키지는 MSI 파일의 이름에 관계없이 사용할 수 있도록 작성되었습니다. 필드 수정이 필요하지 않습니다. MSI 확장자가 있어야만 작동합니다. 그렇지 않으면 작동하지 않습니다.
- “권장 대상 설정을 사용하여 ‘Install Intel SA-00075 Discovery Tool MSI’ 설치 프로그램을 배포하십시오”:
- ( Virtual = “No”이고, CPU에 “Intel”이 포함되며, 운영 체제에 “Windows”가 포함된 ) 모든 컴퓨터에서 인터넷에 접속할 수 있습니다.
- “스캔 패키지를 실행하십시오: “Install Intel SA-00075 Discovery Tool Scan””: -(Virtual 속성이 “No”이고, CPU에 “Intel”이 포함되며, 운영 체제에 “Windows”가 포함된) 모든 컴퓨터에서 온라인으로 접속하십시오.
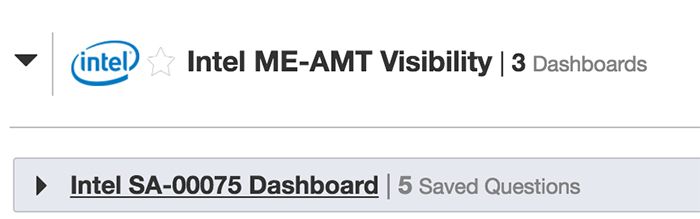
- 데이터를 확인하려면 Intel AMT SA-00075 대시보드로 이동하거나 센서를 수동으로 실행하십시오.
zip 파일과 원래 패키지를 사용할 때 (새로운 소프트웨어 설치는 허용되지 않습니다)
- MSI 파일을 다음 주소에서 다운로드하세요: https://downloadcenter.intel.com/download/26755
- 명령 프롬프트를 열고 다운로드한 MSI 파일이 있는 디렉터리로 이동합니다.
- “MSI 파일에서 파일을 추출하려면 다음 명령을 실행하되, 경로는 상황에 맞게 수정하십시오:”:
- “msiexec /a discoveryToolInstaller_1,0,1,39.msi /qb TARGETDIR=C:\Users\chris\Desktop\test\extracted\”
- “추출된 파일 폴더(3 단계 깊이)로 이동하여 다음 샘플 경로를 확인하십시오:”:
- C:\Users\chris\Desktop\test\extracted\PFiles\Intel\Intel-SA-00075 디스커버리 도구\
- “Licenses” 및 “Windows” 폴더를 선택한 다음, 이를 ZIP 파일로 압축하세요.
- 빌드 22 (1,0,0,0052-g3df15d8) 이상을 사용할 경우, “ “Intel-SA-00075 Scan”이라는 이름의 원래 스캔 패키지에 zip 파일을 추가하거나 교체하기만 하면 됩니다.
- “권장 대상 설정을 사용하여 ‘ “Intel-SA-00075 Scan’ 패키지를 배포하십시오”: -(Is Virtual = “No”이고, CPU에 “Intel”이 포함되며, 운영 체제에 “Windows”가 포함된) 모든 컴퓨터에서 온라인으로 접속하십시오
- 데이터를 확인하려면 Intel AMT SA-00075 대시보드로 이동하거나 센서를 수동으로 실행하십시오.
참고: 이 내용은 Intel SA-00075 Discovery Tool 버전 1,0,1,6 및 1,0,1,39를 사용하여 테스트 및 검증되었습니다.
자세히 알아보기:
- 인텔 권고 사항 (새 탭에서 열림)
- 인텔 SA-00075 탐지 가이드 (새 탭에서 열림)
- 인텔 SA-00075 완화 가이드 (새 탭에서 열림)
- 인텔 vPro 기반 PC를 찾는 방법 (새 탭에서 열림)
Tanium 고객 여러분께: 자세한 내용은 담당 TAM에게 문의해 주시기 바랍니다.
(편집자 주: 이 블로그 게시물은 새로운 지침을 반영하기 위해 5월 22일 에서 업데이트되었습니다.)
Tanium이 실제로 어떻게 작동하는지 궁금하신가요? 와 1:1 데모를 예약하거나 주간 웨비나에 참여해 보세요. 에서 개최될 예정인 행사()에서 Tanium 전문가들과 상담해 보세요.

