이제 모든 기업이 잠재적인 공격 대상이 된 만큼, 사이버 공격을 방지하는 것이 귀사의 새로운 최우선 보안 목표가 될 수 있습니다. 그리고 옛말에 “예방은 치료보다 낫다”라고 하듯이. 사이버 보안의 관점에서 볼 때, 이 격언은 너무나도 타당하기 때문에 우리는 이를 ‘ ’ 사이버 위생이라고 명명했습니다. (새 탭에서 열림)
이 용어는 악성코드나 랜섬웨어 공격의 표적이 될 위험을 크게 줄이기 위해 실천해야 할 건강한 습관을 가리키는 말로, 자주 듣게 될 것입니다. 올해 5월, 대통령마저 ‘ ’ 행정명령( (새 탭에서 열림) )을 발표하여 민간 부문이 보안 모범 사례에 주력할 것을 장려했습니다.
효과적인 사이버 위생 관리를 위해서는 끊임없는 경계와 관리가 필요합니다. 다행히도, 조직의 인력, 프로세스 및 도구 세트가 이러한 기본 원칙을 충실히 따를 경우, 이러한 지속적인 업무의 부담이 훨씬 덜해집니다. Tanium은 최근 Deep Instinct (새 탭에서 열림) 와 파트너십을 체결하여, 위협이 피해를 입히기 전에 엔드포인트에서 이를 효율적이고 효과적으로 차단하고 예방할 수 있도록 지원합니다.
문과 창문을 잠그기
등 뒤에 표적이 붙는 것을 막는 가장 쉬운 방법은 침입자가 주택에 쉽게 들어올 수 있는 길을 차단하는 것, 즉 “문과 창문을 잠그는 것”입니다. 이 개념은 환경에 존재하는 모든 엔드포인트를 정확히 파악하고, 엔드포인트를 적절하게 구성하며, 피싱( ) 및 인증 정보 오용과 같은 보안 문제에 대해 직원 교육을 실시하고, 대부분의 해커들이 노리는 취약점을 제거하기 위해 소프트웨어 패치 및 업데이트( ) 를 철저히 수행하는 등, 올바른 위생 관행을 의미합니다.
하지만 이러한 디지털 문과 창문을 더욱 안전하게 보호하기 위해 우리가 할 수 있는 일은 더 많습니다. 이에 따라 당사는 Deep Instinct와 파트너십을 맺고, 귀사의 엔드포인트를 보호하기 위해 사용하는 프레임워크의 핵심 영역에서 Deep Instinct의 ‘ ’ 엔드포인트 보안 방지 플랫폼 (새 탭에서 열림) 을 활용하고 있습니다.
저택을 지키기 위해 경비병을 배치하다
Tanium이 Deep Instinct와 협력하여 귀사의 자산을 보호하고 방어하는 방식을 설명하기 위해서는, 이를 보안 라이프사이클의 관점에서 생각해 보는 것이 도움이 됩니다. 이 라이프사이클은 다섯 단계로 진행됩니다.
귀사는 모든 문과 창문을 잠그고, 각 출입구에 경비원을 배치할 수도 있겠지만, Deep Instinct의 경량 에이전트는 지속적으로 위협을 스캔하여 엔드포인트를 보호합니다. 위협이 탐지되면, 피해를 입히기 전에 해당 위협이 실행되는 것을 차단합니다. 마지막으로, Deep Instinct는 Tanium Threat Response 콘솔로 알림 텔레메트리 데이터를 전송하여, 나머지 인프라 전반에서 유사한 위협을 탐지하는 데 활용할 수 있는 악성코드에 대한 세부 정보를 제공합니다.
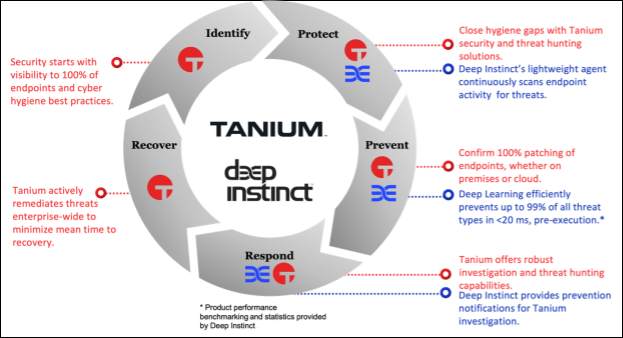
Deep Instinct를 통해 Tanium 플랫폼을 강화함으로써 얻을 수 있는 보안 효과를 이해하기 위해, 다음의 예시 시나리오를 살펴보겠습니다:
- “보이지 않는 것은 보호할 수 없다”는 점을 잘 알고 있는 귀사의 IT 팀은 Tanium의 ‘ ’ 자산 탐지 및 인벤토리 도구 (새 탭에서 열림) 를 활용하여 모든 엔드포인트를 식별하고 인벤토리를 관리합니다.
- 보안 팀은 직원들이 사이버 위생 수칙을 준수할 수 있도록 보안 인식 및 정책에 대한 교육을 실시합니다. 네트워크와 엔드포인트를 효율적이고 효과적으로 보호하기 위해, 해당 팀은 Tanium의 ‘ ’ 보안 솔루션 (새 탭에서 열림) 및 ‘ ’ 리스크 및 규정 준수 솔루션 (새 탭에서 열림) 과 함께 Deep Instinct의 ‘’ 엔드포인트 보안 소프트웨어 (새 탭에서 열림)을 활용하고 있습니다.
- 해커가 악성 코드가 포함된 PDF 문서가 담긴 이메일을 보내거나, 사용자를 인터넷에 노출된 웹 서버의 웹 양식으로 연결하는 링크를 보내 귀사의 비즈니스를 표적으로 삼는다고 가정해 봅시다. 사용자가 양식의 ‘제출’ 버튼을 클릭하면, 명령 및 제어 서버에 접속하여 추가적인 악성 파일을 다운로드하는 코드가 실행됩니다.
- Deep Instinct의 엔드포인트용 경량 에이전트는 딥러닝 AI 예측 인텔리전스를 활용하여 이러한 유형의 악성코드가 디스크에 기록되기 전에 탐지함으로써, 해당 코드의 실행을 차단합니다. 그런 다음 Deep Instinct는 보안 팀에 악성코드에 대한 세부 정보를 담은 경보 및 원격 측정 데이터를 전송합니다.
- 해당 정보는 Tanium Threat Response 콘솔에 표시됩니다. 보안 팀은 이 정보를 활용하여 전체 인프라 전반에서 유사한 파일 해시 값을 검색함으로써, 해당 악성코드가 다른 곳에도 나타나지 않았는지 확인할 수 있습니다.
- 드물게 공격 캠페인이 공격 라이프사이클을 성공적으로 시작하는 경우, Tanium을 사용하여 해당 엔드포인트 또는 엔드포인트 그룹을 즉시 격리함으로써 공격이 수평으로 확산되는 것을 막을 수 있습니다. 그런 다음 Tanium 도구를 원하는 만큼 활용하여 공격을 해결하고, 파일 삭제, 패치 설치 또는 기타 조치를 취할 수 있으며, 이 모든 작업은 필요한 규모에 맞춰 수행됩니다.
Deep Instinct에 대해 더 알아보기
Deep Instinct는 엔드포인트에서 함께 작동하여 기존 또는 차세대 안티바이러스 소프트웨어를 훨씬 뛰어넘는 기능을 제공함으로써, 알려진 위협과 알려지지 않은 위협이 피해를 입히기 전에 99% 차단합니다.
의 딥러닝 인공지능 기술을 활용하여, Deep Instinct 에이전트는 시간이 지남에 따라 새로운 연관성을 발견하고 새로운 공격 유형을 예측함으로써 탐지 능력을 지속적으로 확장합니다. Deep Instinct은 제로데이, 랜섬웨어, 파일 기반, 파일리스, 공급망 공격 등 놀라울 정도로 다양한 악성 공격을 단 20 밀리초 만에 탐지할 수 있으며, 이는 공격이 엔드포인트를 암호화하고 감염시키는 데 일반적으로 소요되는 시간보다 750 배 더 빠른 속도입니다.
또한, Deep Instinct의 벤치마크 결과에 따르면 탐지 및 차단률은 99% 이상(다른 엔드포인트 보호 플랫폼보다 훨씬 높은 수치)이며, 오탐률은 0,1%로 나타났습니다. 이는 보안 팀이 ‘신호’와 ‘잡음’을 구분하기 위해 조사하는 데 소요되는 시간이나, 오탐을 줄이기 위해 소프트웨어를 조정하는 데 드는 시간을 훨씬 덜 할애할 수 있음을 의미합니다.
평온함을 더하다
At the end of the day, no cyber hygiene solution is 100% foolproof, but with Tanium and Deep Instinct, you have stronger protection on your endpoints, clear visibility across your estate, and a single source of truth from which to examine prevented threats and respond immediately at scale.
당사의 파트너십에 대해 더 자세히 알아보고 맞춤형 데모를 신청하려면, 의 Deep Instinct 파트너 페이지( , 새 탭에서 열림)를 방문해 주십시오..

