먼저 공격적이고 빠른 Qakbot 멀웨어 공격이 크게 증가하여 랜섬웨어(Black Basta, 구체적으로는)가 배포되는 경우를 살펴보겠습니다. 다음으로, CTI는 중국 벤더 Huawei, Hikvision, ZTE 및 Dahua가 제조한 장치의 수입 및 미국 판매에 대한 연방통신위원회(FCC)의 금지에 대한 개요를 제시합니다. 마지막으로, 최근 Google Threat Analysis Group(TAG) 보고서의 요약으로 마무리합니다. 이 보고서는 스페인에 위치한 상업용 IT 벤더와 세 가지 멀웨어 프레임워크(Chrome, Microsoft Defender 및 Firefox에서 제로데이 취약성의 악용을 촉진하도록 설계됨)의 발견을 연결합니다.
1. 미국 조직을 대상으로 한 공격적인 Qakbot/Black Basta 캠페인
Cybereason의 블로그에 게시된 최근 게시물은 주로 미국에 기반을 둔 기업에 속하는 고객 환경에서 Qakbot 감염의 폭넓게 보고된 증가에 대해 밝혔습니다. 연구자들은 이것이 “ 블랙 바스타가 운영하는 잠재적으로 광범위한 랜섬웨어 캠페인 (새 탭에서 열림)”이라고 생각합니다.
Black Basta는 누구입니까?
Black Basta는 비교적 새로운 랜섬웨어 그룹으로, 2022년 4월에 처음 등장했습니다.
Black Basta는 미국, 캐나다, 영국, 호주 및 뉴질랜드의 조직들을 표적으로 삼는 것에 대해 친밀감을 보였습니다. 주목할 점은 이러한 국가들이 “FVEY(Five Eyes)” 인텔리전스 연합을 구성하는 국가라는 점입니다. Black Basta는 염분이 있는 다른 모든 랜섬웨어 갱과 함께 “이중 갈취” 전술을 지지합니다.
캠페인 세부 정보
최신 캠페인에서 Black Basta는 Qakbot을 활용하여 비치헤드 또는 초기 진입 지점을 확보하고 대상 네트워크 내에서 측면으로 이동합니다.
Qakbot(일명 QBot)은 대부분의 캘리버 멀웨어와 마찬가지로 주로 브라우저 데이터, 키 입력 등에 포함된 자격 증명 및 기타 민감한 정보를 캡처하여 금융 데이터를 훔치도록 설계된 은행 트로이 목마로 시작되었습니다. QakBot이 환경을 성공적으로 감염시키면 악성코드는 백도어를 설치하여 공격자가 랜섬웨어의 형태로 추가 악성코드를 드롭할 수 있게 합니다.
Cybereason이 관찰한 공격의 예에서, Qakbot 감염은 Cobalt Strike를 로드하는 다양한 필수 시스템을 초래했으며, 이는 궁극적으로 Black Basta 랜섬웨어의 글로벌 배포로 이어졌습니다. 복구 노력을 방해하기 위해 공격자는 DNS 서비스(GSOC 연구원이 여러 공격에서 관찰하는 전술)를 비활성화하여 네트워크에서 피해자를 차단했습니다.
주요 시사점
- 공격자는 매우 빠르게 이동합니다. Cybereason은 여러 침해 사례에서 공격자가 2시간 이내에 도메인 관리자 권한을 획득하고 12 시간 이내에 랜섬웨어 배포로 이동했다고 확인했습니다.
- 심각도가 높습니다. Cybereason GSOC는 Black Basta가 실행하고 있는 잠재적으로 광범위한 캠페인을 고려할 때 위협 수준을 HIGH로 평가합니다.
- 미국 기반 회사를 대상으로 하는 광범위한 QBot 캠페인. Qakbot 로더를 활용하는 공격자는 대규모 네트워크를 주조하여 주로 미국 기반 회사를 표적으로 삼았으며 성공적으로 침해한 스피어 피싱 피해자 에 대해 신속하게 조치를 취했습니다. 지난 2주 동안 Cybereason은 이 최근 캠페인의 영향을 받은 10 개 이상의 다른 고객을 관찰했습니다.
- 네트워크 잠금. 확인된 많은 Qakbot 감염 중 두 개는 공격자가 랜섬웨어를 배포한 다음 피해자의 DNS 서비스를 비활성화하여 네트워크에서 피해자를 차단하여 복구를 훨씬 더 복잡하게 만들 수 있었습니다.
- 블랙 Basta 배포. Cybereason이 관찰한 특히 빠른 침해는 Black Basta 랜섬웨어의 배포로 이어졌습니다.
- Qakbot 배포. Cybereason은 공격적인 Qakbot 캠페인의 증가를 기록한 유일한 사이버 보안 연구 조직이 아닙니다. Red Canary가 2022년 10월 “10월 10 위에는 당사의 추세 위협 목록에 낯선 위협이 포함되어 있습니다. Qbot은 두 번째 달 연속으로 1위를 차지했습니다.”
Tanium의 사이버 위협 인텔리전스 팀의 분석가 의견
“블랙 바스타 랜섬웨어와 최상위 멀웨어군 간의 파트너십은 그 자체로는 새로운 것이 아닙니다. 여기서 중요한 것은 우리가 Qakbot의 활동 증가 주기 중 하나를 경험하고 있는 것으로 보이며, 이 활동은 대부분 미국과 가장 강력한 동맹국에 속한 국가에 기반을 둔 법인을 표적으로 삼는 것으로 제한된다는 것입니다.”
2. 미국의 Huawei, Hikvision, ZTE 및 Dahua 장비 판매 금지
미국 정부는 해당 제조업체가 생성 및 배포한 장치에서 제시한 “국가 보안에 대한 허용 불가능한 위험”으로 인해 중국 통신 (새 탭에서 열림) 및 비디오 감시 벤더 Huawei, ZTE, Hytera, Hikvision 및 Dahua(새 탭에서 열림)의 장비 판매를 금지 했습니다.
FCC는 이 조치를 국가의 통신 네트워크 보안을 지원하기 위한 위원회 노력의 최신 단계로 규정하고 있습니다.
요점
다음 항목은 보고 시점에 대중에게 공개된 정보를 기반으로 한 주목할 만한 내용으로 구성됩니다.
- 그 영향. FCC의 금지된 벤더 목록에 포함시킬 가치가 있는 것으로 간주되는 통신 회사는 (제3자 벤더와 함께) 기술을 수입 및 판매하거나 미국 시장에서 입지를 유지하는 것이 금지됩니다.
- 온 가족이 십자선 안에 있습니다. 금지는 위에 명시된 모회사뿐만 아니라 자회사 및 계열사도 포함합니다.
- 이 행동은 허용할 수 없는 위험을 제기하는 기술을 대상으로 합니다. 이 맥락에서 사용되는 모호한 용어 “허용할 수 없는 위험”은 FCC가 미국 정부가 지적 재산, 연구 및 개발 데이터를 훔치거나, 베이징 정부가 스파이 활동을 운영하거나 기타 악의적인 활동의 일부 조합에 관여할 가능성이 있는 제품에 백도어를 심는 것으로 의심하는 중국 벤더에게 적용할 것이라는 라벨입니다. 이것이 익숙한 것처럼 들리면, 2019년 1월 28일 DoJ 기소에 따르면 연준이 이전에 2019년에 통신 업체인 Huawei를 기소한 것이 바로 이것이기 때문입니다.
- 진행 중인 문제입니다. Huawei(특히 5G )와 ZTE의 통신 기술은 호주, 뉴질랜드, 인도, 일본, 미국, 캐나다, 루마니아 및 영국을 포함한 여러 국가에서 지난 몇 년 동안 금지되거나 제외되었습니다.
- 이 행위는 만장일치입니다. 정치적 지향이 다른 4명의 FCC 회원 모두 만장일치로 투표하여 5개 중국 기술 회사에 대한 새로운 조치를 채택했습니다.
- 소급 적용되지 않습니다. 이전에는 회사가 미국 정부 시스템을 공급하는 것이 금지되었고 민간 부문은 장비 사용을 강력히 권장하지 않았지만, 이 금지는 소급 적용되지 않으므로 이론적으로 회사는 미국에서 이전에 승인된 판매를 진행할 수 있습니다. 그러나 FCC는 이전 승인을 취소할 수 있는 가능성이 있기 때문에 문을 열어 두었습니다.
그렇다면 정확히 누가, 무엇을 보장받게 될까요?
위원회 규칙의 섹션 1,50002 (새 탭에서 열림)에 따라, 공공 안전 및 국토안보국은 미국의 국가 안보 또는 미국인의 보안 및 안전에 허용 불가능한 위험을 초래하는 것으로 간주되는 통신 장비 및 서비스 목록을 게시하도록 지시를 받았습니다.
목록은 다음과 같습니다.
- Huawei Technologies Company가 생산한 통신 장비로서 해당 업체가 제공하거나 해당 장비를 사용하는 통신 또는 비디오 감시 서비스를 포함합니다. 2021년 3월 12일
- ZTE Corporation이 생산한 통신 장비로서 해당 업체가 제공하거나 해당 장비를 사용하는 통신 또는 비디오 감시 서비스 포함. 기준 2021년 3월 12일
- Hytera Communications Corporation이 생산하는 비디오 감시 및 통신 장비는 공공 안전, 정부 시설의 보안, 중요 인프라의 물리적 보안 감시 및 기타 국가 보안 목적으로 사용되는 범위 내에서 그러한 업체가 제공하거나 그러한 장비를 사용하는 통신 또는 비디오 감시 서비스를 포함합니다. 기준 2021년 3월 12일
- Hangzhou Hikvision Digital Technology Company가 생산하는 비디오 감시 및 통신 장비는 공공 안전, 정부 시설의 보안, 중요 인프라의 물리적 보안 감시 및 기타 국가 보안 목적으로 사용되는 범위 내에서 해당 업체가 제공하거나 해당 장비를 사용하는 통신 또는 비디오 감시 서비스를 포함합니다. 기준 2021년 3월 12일
- Dahua Technology Company가 생산하는 비디오 감시 및 통신 장비는 공공 안전, 정부 시설의 보안, 중요 인프라의 물리적 보안 감시 및 기타 국가 보안 목적을 위해 사용되는 범위 내에서 해당 업체가 제공하거나 그러한 장비를 사용하는 통신 또는 비디오 감시 서비스를 포함합니다. 기준 2022년 3월 25일
- AO Kaspersky Lab 또는 그 이전 회사, 승계 회사, 모회사, 자회사 또는 계열사가 직접 또는 간접적으로 제공하는 정보 보안 제품, 솔루션 및 서비스. 기준 2022년 3월 25일
- China Mobile International USA Inc.가 제공하는 국제 통신 서비스에는 1934 통신법 214 항이 적용됩니다. 기준 2022년 3월 25일
- China Telecom (Americas) Corp.에서 제공하는 통신 서비스에는 1934 통신법 214 항이 적용됩니다. 기준 2021년 3월 12일
- Pacific Network Corp 및 그 전액 출자 자회사 ComNet(USA) LLC 가 제공하는 국제 통신 서비스에는 1934 통신법 214 항이 적용됩니다. 기준 2022년 9월 20일
- China Unicom (Americas) Operations Limited 가 제공하는 국제 통신 서비스에는 1934 통신법 214 항이 적용됩니다. 기준 2022년 9월 20일
Tanium의 사이버 위협 인텔리전스 팀의 분석가 의견
“미국과 중국 간의 섬세한 지정학적 균형을 둘러싼 다양한 논란에 대한 인식을 어느 정도 유지해온 독자들에게, 특히 기술과 데이터 개인정보 보호에 관해서는 FCC의 발표가 놀라울 것 같지 않을 것입니다.”
“이 뉴스는 미국 시민이 소유한 개인 데이터 (새 탭에서 열림)의 개인정보 보호 에 대한 우려로 인해 괴롭히는 소셜 미디어 플랫폼인 중국 소유 TikTok가 최근 내부 위험 평가를 받았다는 보도의 핵심입니다. 그 결과 워싱턴의 가장 큰 두려움이 확인되었습니다.”
3. 스페인의 상업 IT 회사와 연결된 Chrome, Defender 및 Firefox 0일을 활용하도록 설계된 프레임워크
Google의 Threat Analysis Group(TAG)은 스페인에 본사를 둔 IT 회사인 Barcelona를 Variston IT라고 하며 Chrome, Firefox 및 Windows Defender의 취약점을 악용하는 고급 소프트웨어 프레임워크의 판매와 연결했습니다. (새 탭에서 열림)
최근 Ars Technica 블로그 게시물에 따르면, Variston은 “임베드 SCADA(감독 제어 및 데이터 획득) 및 사물 인터넷 통합업체를 위한 기술, 독점 시스템을 위한 맞춤형 보안 패치, 데이터 검색, 보안 교육 및 임베디드 장치를 위한 보안 프로토콜 개발을 포함한 맞춤형 정보 보안 솔루션 제공업체로 자신을 지원하고 있습니다.”
그러나 이 회사는 연구원 또는 잠재 고객이 회사 웹사이트에 등재되지 않은 다른 제품, 즉 민감한 정보를 수집하려는 장치에 눈에 띄지 않게 멀웨어를 설치하는 데 필요할 수 있는 모든 것을 고객에게 제공하는 소프트웨어 프레임워크를 판매하는 것으로 보고되었습니다.
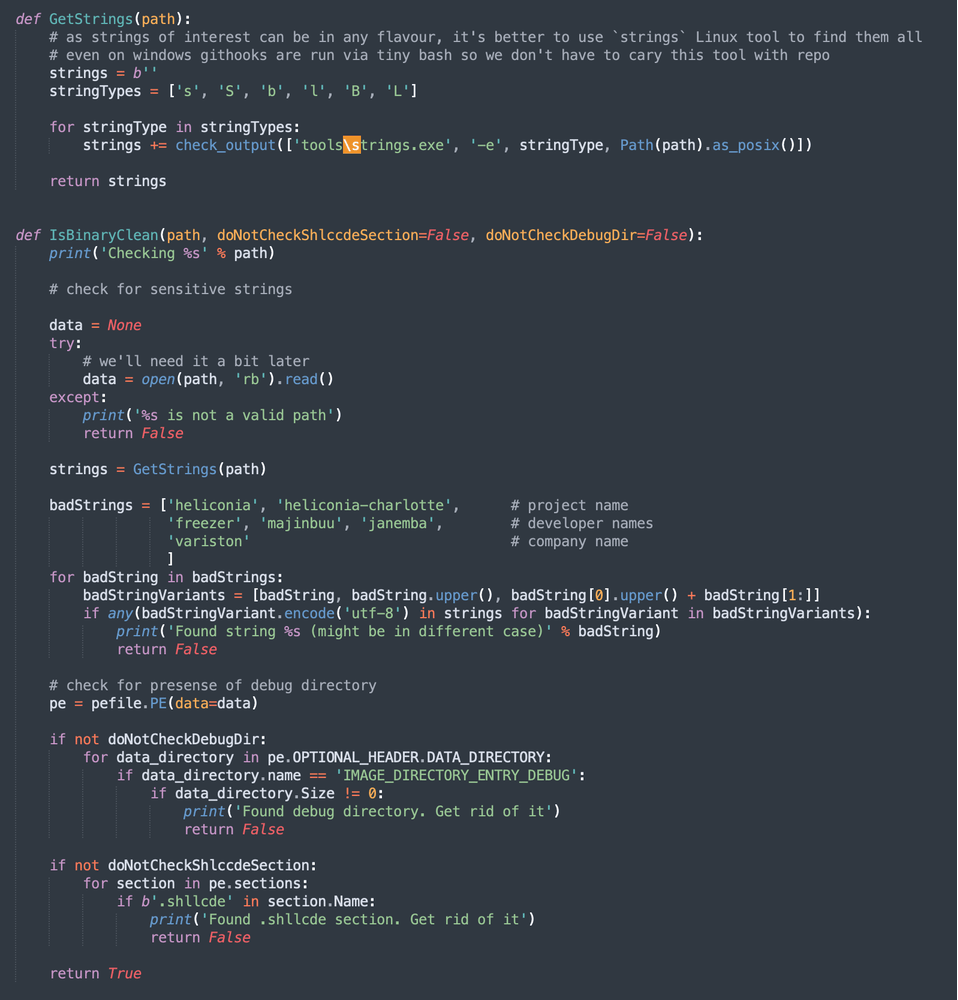
Google의 TAG 보고서는 주로 헬리코니아 프레임워크라는 하나의 구체적인 예에 중점을 둡니다.
헬리코니아 프레임워크 정보
TAG는 Google의 Chrome 버그 보고 프로그램에 익명으로 제출했기 때문에 헬리코니아 프레임워크를 발견했습니다. 제출자는 3개의 버그를 제출했으며, 각 버그에는 자체 지침과 소스 코드가 포함된 아카이브가 포함되어 있었습니다.
분석 시, TAG 연구자들은 야생에서 익스플로잇의 배포를 용이하게 하도록 설계된 프레임워크의 존재를 드러낼 수 있었습니다. 이는 분석가들이 프레임워크의 개발자인 Variston IT를 가리킨 소스 코드의 스크립트였습니다.
Google의 연구원들은 사용자가 Chrome, Firefox 및 Microsoft Defender에서 0일 취약점의 악용을 쉽게 촉진할 수 있도록 설계된 솔루션으로 Variston IT의 Heliconia 악용 프레임워크를 특성화합니다. Heliconia는 사용자가 선택한 장치에 악성 페이로드를 성공적으로 배포하는 데 필요한 모든 도구를 제공합니다.
Google TAG의 연구는 프레임워크가 Google, Microsoft 및 Firefox가 2021 ~2022 사이의 다양한 지점에서 수정한 취약점을 악용했다고 인정했습니다.
TAG의 연구원들은 조직 부족과 말할 규제 계층이 없어 점점 더 혼란스러워지는 익스플로잇 시장이 특징인 사이버 위협 환경에 대한 설득력 있는 그림을 그립니다. Variston은 적법성 베니어를 유지하기 위해 노력하는 동시에 표면 바로 아래 가장 높은 입찰자에게 덜 짭짤한 웨어를 패들링하는 수많은 벤더 중 가장 최신에 불과합니다. 이는 종종 서로 물리적 충돌에 연루된 국가 지원 법인을 포함하는 비승인 고객 갤러리입니다. 이 셰이디 비즈니스와 관련된 벤더 목록은 NSO 그룹, 해킹 팀, Accuvant 및 Candiru와 같은 친숙한 이름으로 구성됩니다.
Tanium의 사이버 위협 인텔리전스 팀의 분석가 의견
“ArsTechnica는 정말로 머리에 손톱을 부딪혔습니다.
'TAG의 연구는 상업 감시 산업이 번창하고 있으며 최근 몇 년 동안 크게 확장되어 전 세계 인터넷 사용자에게 위험을 초래하고 있음을 강조합니다. 상업용 스파이웨어는 기자, 인권 활동가, 정치적 반대 및 반박자를 스파이하는 데 사용하는 정부에게 고급 감시 기능을 제공합니다.'
“이러한 유형의 제품은 세계 일부의 덜 예민한 정권의 손에 스며들 뿐만 아니라 상업용 스파이웨어 공급업체도 한때는 주로 잘 자원된 정부의 도메인이었던 기술을 훨씬 덜 정교하고(그리고 덜 이산적인) 공격자가 자유롭게 액세스하고 브랜드화할 수 있는 상품으로 전환했습니다. 이러한 상황이 온라인 안전에 심각한 위험을 초래한다는 것은 말할 것도 없습니다.”
위협 인텔리전스에 대한 자세한 내용은 여기에서 사이버 위협 인텔리전스 라운드업 라이브러리를 참조하십시오.

