오늘날 급속히 변화하는 위협 환경에서, 취약점을 적시에 해결하는 것은 견고한 보안을 유지하는 데 매우 중요합니다. 그러나 많은 조직이 중요한 취약점에 대한 우선순위를 정하고 이를 효율적으로 해결하는 데 어려움을 겪고 있어, 시스템과 IT 인프라가 위험에 노출된 채로 방치되고 있다.
() Remediation Visibility() 를 소개합니다. 이는 Tanium Comply( )에 새롭게 도입된 강력한 자동화 워크플로우로, 조직이 취약점 관리(), 노출 관리 및 보안 수정 작업을 수행하는 방식을 혁신합니다.
IT 팀과 보안 팀 간의 격차 해소
효과적인 문제 해결을 위해서는 IT 운영팀과 보안팀 간의 원활한 협력이 필요합니다. 전통적으로 조직들은 사일로화된 프로세스와 서로 연동되지 않는 애플리케이션 및 유틸리티로 인해 이 문제로 어려움을 겪어 왔습니다. ‘Remediation Visibility’는 Tanium Comply에서 파악한 취약점 분석 결과와 Tanium Patch에서 제공하는 비정기 패치를 결합하여, 중요한 수정 우선순위에 대한 통합된 관점을 제공함으로써 이러한 과제를 해결합니다.
이 통합은 단순히 취약점을 파악하는 데 그치지 않고, IT 팀과 보안 팀 간의 협력을 도모하여, 양 팀이 위험을 줄이고 보안 태세를 강화한다는 공동의 목표를 향해 협력할 수 있도록 합니다.
리메디에이션 가시성의 3 가지 주요 기능
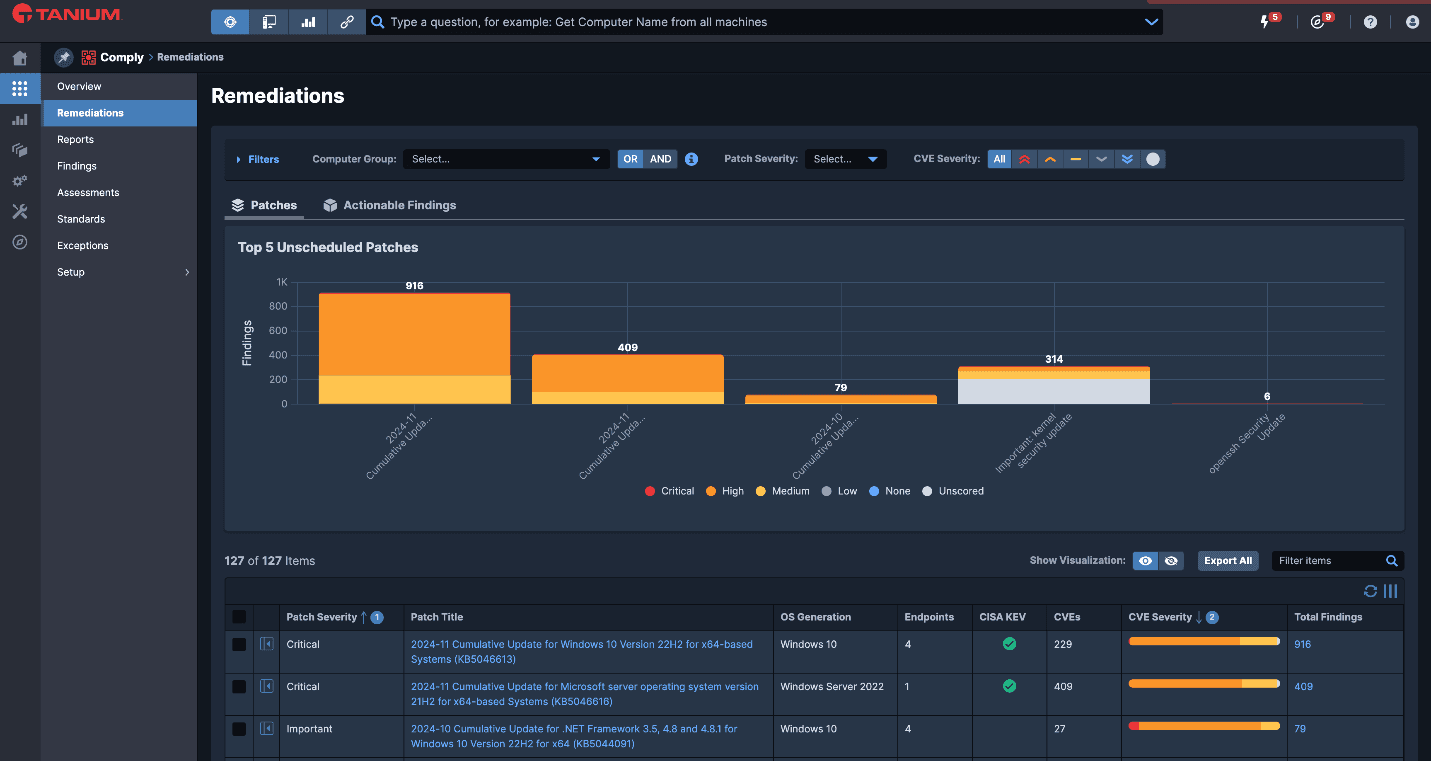
- 예정되지 않은 패치 상위 5 개 강조 표시: 가장 큰 영향을 미치는 수정 조치에 집중하세요. ‘수정 사항 가시성’ 기능은 고객의 구성 정보에 따라 파악된 가장 심각한 취약점을 해결할 수 있는 예정에 없던 패치 중 상위 5개를 식별하고 우선순위를 지정합니다. IT 팀은 이러한 패치에 우선순위를 두어, 가장 큰 위험을 초래하는 심각도가 높은 문제를 신속하게 해결할 수 있습니다.
- 실행 가능한 패치 영향 분석: 어떤 취약점이 패치를 통해 해결될 수 있는지 파악하는 것은 효과적인 문제 해결에 매우 중요합니다. 이 기능을 통해 팀은 각 패치 조치를 면밀히 분석하여, 해결될 예정인 취약점 발견 사항에 대한 상세한 정보를 얻을 수 있습니다. 이러한 명확성 덕분에 중대한 문제가 간과되는 일이 없습니다.
- 자동화된 지능형 문제 해결: 여러 보안 시스템 사이를 오가며 처리하던 기존의 방식은 이제 과거의 일이 되었습니다. ‘Remediation Visibility’는 관리자가 수동으로 시스템을 전환하거나 컨텍스트를 변경할 필요 없이 Tanium Comply에서 Tanium Patch로 손쉽게 이동할 수 있도록 하는 원활하고 자동화된 전환 기능을 제공합니다.
이러한 정교한 통합을 통해 크로스 플랫폼 운영에서 흔히 발생하는 마찰을 해소함으로써, 보안 팀이 보다 효율적으로 업무를 수행할 수 있게 됩니다. 간소화된 워크플로는 신중하게 검토된 패치를 패치 목록에 추가하고 필요한 보안 조치를 적용하는 데 있어 원활한 경험을 제공함으로써, 취약점 수정 프로세스를 크게 향상시킵니다.
의 취약점 평가 와 패치 배포 사이에 존재하던 기존의 장벽을 제거함으로써, 기업은 문제 해결 주기를 현저히 단축할 수 있으며, 결과적으로 잠재적인 보안 위협에 노출되는 기간을 줄일 수 있습니다.
정화 작업 현황 파악 방식
이 과정은 간단하면서도 매우 효과적입니다. 엔드포인트에서 Tanium Comply와 Tanium Patch가 모두 실행 중인 경우:
- Comply의 취약점 스캔 은 특정 CVE(Common Vulnerabilities and Exposures)의 영향을 받는 엔드포인트를 탐지합니다.
- 탐지된 CVE를 해결하는 예정에 없던 패치가 있는 경우, 해당 정보는 의 ‘Remediations’ 페이지( )에 표시됩니다.
- 관리자는 예정에 없던 패치별로 분류된 조치 필요 항목을 검토한 후, Tanium Patch 내에서 직접 패치를 배포하거나 차단 목록에 추가할 수 있습니다.
‘시정 조치’ 페이지의 두 가지 주요 탭 덕분에 직관적인 탐색이 가능합니다:
- ‘패치’ 탭: 집계된 결과를 나열하고 패치별로 정리합니다. 팀은 여러 취약점을 해결하는 패치를 신속하게 파악하고, 세부 정보를 확인하기 위해 해당 내용을 자세히 살펴볼 수 있습니다.
- ‘조치 필요 항목’ 탭: 각 항목에 대한 세부 데이터(패치 심각도, CVE 세부 정보, 엔드포인트 정보 등)를 제공합니다. 고급 필터를 사용하면 특정 기준에 맞춰 화면을 조정할 수 있어, 관리자가 우선순위를 정하고 효과적으로 세분화할 수 있습니다.
협업 강화 및 위험 감소
‘보완 조치 가시성’ 기능을 통해 조직은 취약점 분석 결과를 포괄적인 패치 관리 데이터와 통합 플랫폼 내에서 원활하게 통합하고 통합 관리할 수 있게 됩니다. 이러한 전략적 통합은 보안 팀과 IT 팀 간의 전통적인 운영적 장벽을 허물어 팀 간 협력을 강화하는 데 기여합니다. 이러한 조정을 통해 취약점 및 노출 관리에 대한 보다 체계적인 접근 방식이 마련되며, 보안 문제는 잠재적 위험 영향도와 심각도 수준에 따라 체계적으로 평가되고 우선순위가 정해집니다.
이 체계적인 우선순위 지정 프레임워크를 통해 조직은 의 취약점 수정 작업을 더 빠르고 정확하게 수행할 수 있으며, 이는 궁극적으로 더 효율적이고 효과적인 취약점 관리 프로세스로 이어집니다. 간소화된 워크플로는 문제 해결까지 걸리는 시간을 단축할 뿐만 아니라, 중대한 보안 문제에 즉각적인 조치가 이루어지도록 보장함으로써 더욱 견고하고 대응력이 뛰어난 보안 인프라를 구축합니다.
[거버넌스 범위 정의와 단계별 적용부터 수정 조치가 실제로 취약점을 해결했는지 검증하는 과정에 이르기까지, 자동화된 취약점 수정 프로세스가 어떻게 작동하는지 알아보세요]
이 기능은 중요한 문제를 부각하고 실행 가능한 통찰력을 제공함으로써, IT 및 보안 팀이 단호하게 대응할 수 있도록 지원하여 취약점이 해결되지 않은 채 방치되는 시간을 단축합니다. 그 결과, 잠재적인 악용 시도로부터 더욱 효과적으로 보호되는, 보다 안전한 환경이 조성됩니다.
‘Remediation Visibility’ 사용 전제 조건
이 기능을 사용하려면 다음 Tanium 모듈이 필요합니다:
엔드포인트에서 ‘Comply’ 및 ‘Patch’ 스캔이 모두 활성화되어 있는지 확인하고, 검사 결과 및 패치를 확인하고 관리할 수 있도록 적절한 역할 기반 접근 제어(RBAC) 권한이 설정되어 있는지 확인하십시오.
보안 우수성 추구
‘리메디에이션 가시성’은 취약점 및 노출 관리 분야에서 상당한 진전을 의미합니다. 실행 가능한 인사이트를 자동화된 워크플로우와 통합함으로써, 기업은 탐지와 대응 간의 격차를 해소하고 전반적인 보안 태세를 강화할 수 있습니다.
사이버 위협이 증가하는 상황에서, 중대한 취약점에 대해 신속하고 효율적으로 대응할 수 있는 능력은 더 이상 선택 사항이 아니라 필수입니다. ‘복구 현황 파악’ 기능을 통해 Tanium 사용자는 우선순위를 정하고, 협업하며, 자신 있게 문제를 해결할 수 있는 도구를 확보하게 됩니다.
‘보완 조치 가시성’이 보안 접근 방식을 어떻게 변화시키고, 위협에 한 발 앞서 대응할 수 있도록 도와주는지 확인해 보세요. 함께 더 안전한 디지털 미래를 만들어 갑시다.
Remediation Visibility의 ‘ ’ 기술적 세부 정보를 확인하려면 리소스 센터()를 방문해 주세요.
Tanium AEM은 현대적인 IT 관리 솔루션의 정점을 보여주며, 운영 담당자들이 환경에 고부가가치 변경 사항을 안전하고 안정적으로 적용할 수 있도록 확신을 심어줍니다. 자율 엔드포인트 관리 혁신을 선도해 나가는 저희와 함께해 주시기를 부탁드리며, Tanium AEM이 귀사의 IT 운영 및 보안을 한 차원 더 높은 수준으로 끌어올릴 수 있는 방법을 발견하실 수 있도록 도와드리기를 기대합니다.
- 에서 Tanium AEM에 대해 자세히 알아보세요. Converge 2024 온디맨드
- 유익한 이 웨비나에 등록하세요: 자율 엔드포인트 관리(AEM)를 통한 IT 및 보안 운영 확장
- Tanium 리소스 센터에서 ‘ ’의 리메디에이션 가시성( )에 대해 자세히 알아보세요.
- 현재 Tanium 고객은 에서 다음 AEM 교육 모듈을 확인해 보실 수 있습니다. (참고: Tanium Learning Center 계정이 필요합니다.)
- Tanium AEM의 간략한 엔드투엔드 데모를 확인해 보세요.
- 실시간 데모 예약하기

