매년 기업들은 자산을 보호하기 위해 점점 더 많은 자금을 투자하고 있다. 그리고 해마다 이러한 자산에 대한 위협은 커지고 있습니다.
According to tech research firm Gartner, total worldwide spending on cybersecurity will reach $172 billion in 2022, up from $137 billion just two years ago. 대기업들은 보안 예산을 매년 평균 12%씩 늘리고 있다.
이와 동시에 중대한 위반 건수는 25% 증가하여 2020 건에서 2021건으로 늘어났다. The cost of ransomware attacks has increased more than 50 times since 2015, according to Cybersecurity Ventures, which projects that losses will exceed $265 billion by 2031.
“보안 업계는 파탄 상태입니다.”라고 리바이 스트라우스(Levi Strauss)의 전 CISO이자 현재 S3 컨설팅(101 Consulting) 소속 독립 사이버 보안 자문가인 스티브 잘레프스키(Steve Zalewski)는 말합니다.
잘레프스키는 지출된 금액과 달성된 성과 간의 불일치가 발생한 데에는 여러 가지 요인이 작용했다고 설명한다. 그는 공급업체들이 자원을 더 잘 공유하고 협력하여 공격자들을 저지해야 한다고 말한다. 또한 보안 전문가들은 기업이 수익을 창출하는 데 있어 자신이 어떤 역할을 하는지 더 잘 이해해야 합니다.
하지만 가장 큰 이유는 CISO와 경영진이 성공을 평가하는 방식에 근본적인 차이가 있기 때문이다.
돈의 흐름을 쫓아라
잘레프스키는 많은 사이버 보안 전문가들이 잘못된 지표를 측정하고 있다고 말한다. CISO들은 이사회에 출석하여 차단된 공격 건수, 삭제된 악성 이메일, 피싱 사기를 식별하도록 교육받은 직원 수, 또는 보안 정보 및 이벤트 관리(SIEM) 기술 업그레이드에 투자된 자금에 대해 보고할 것입니다. 하지만 디지털 공격이 기업의 순이익에 어떤 영향을 미치는지, 또는 위험을 줄이기 위해 기업에 얼마나 많은 비용이 들지에 대해서는 충분히 논의되지 않고 있다.
“CISO로서 제 역할은 회사의 보안을 책임지는 것이 아닙니다.” “제 업무는 이익을 지키는 것입니다.”리바이 스트라우스의 전 최고정보보안책임자(CISO) 스티브 잘레프스키
2021년 9월 의 설문조사(, Harvard Business Review, , , Analytic Services )에 따르면, CISO의 68%가 의사결정권자에게 기술적 지표를 제시하는 것으로 나타났다. 단순히 56%로 잠재적 금전적 손해액을 산정합니다.
“CISO로서 제 역할은 회사의 보안을 책임지는 것이 아닙니다,”라고 잘레프스키가 말한다. “제 업무는 이익을 지키는 것입니다.”
보안 솔루션에 막대한 투자를 하면 이익이 줄어들기 때문에, 그러한 투자는 타당한 근거가 있어야 합니다. 잘레프스키에 따르면, CISO는 사이버 보안 위험을 비즈니스 위험과 연계하여 분석하고, 경영진과 이사회가 이해할 수 있는 방식으로 이를 정량화해야 한다고 한다. 이는 궁극적으로 기업들이 어느 정도의 위험을 감수할 의향이 있는지, 그리고 위험 노출을 줄이기 위해 얼마를 투자할 의향이 있는지에 대한 논의로 이어집니다.
[함께 읽어보세요: 중요한 요소를 측정하기: 위험 측정을 기업의 목표 및 목적에 부합시키기]
모든 것을 좌우하는 단 하나의 지표는 무엇일까요? 디지털 및 사이버 거버넌스 분야에서 기업에 자문을 제공하는 ‘디지털 디렉터스 네트워크(Digital Directors Network)’의 창립자이자 CEO이며, USC 마셜 경영대학원의 겸임 교수인 밥 주키스(Bob Zukis)는 “매출”이라고 말했다. 이사회로부터 관심을 끌고 싶다면, 돈 얘기를 꺼내 보세요.
“그게 바로 출발점입니다,”라고 주키스가 말한다. “디지털 비즈니스 시스템을 중단하면, 그 시스템이 창출하고 있는 매출은 어떻게 될까요?” “보안 통제 조치를 매출과 연계하기만 하면, 이사회는 하루 종일 여러분의 말에 귀를 기울일 것입니다.”
매출에 따른 위험 분석
지난 6월, 가트너는 기업들이 보안 투자에 대한 가치를 평가하기 위해 활용할 수 있는 20 가지 성과 중심 지표 목록을 발표했습니다. 기업은 이미 측정하고 있는 지표(예: 사고 해결까지 걸리는 평균 시간, 패치 적용 주기, 피싱 이메일 클릭률 등)를 바탕으로, 동종 업계의 다른 기업들과 비교 분석할 수 있습니다.
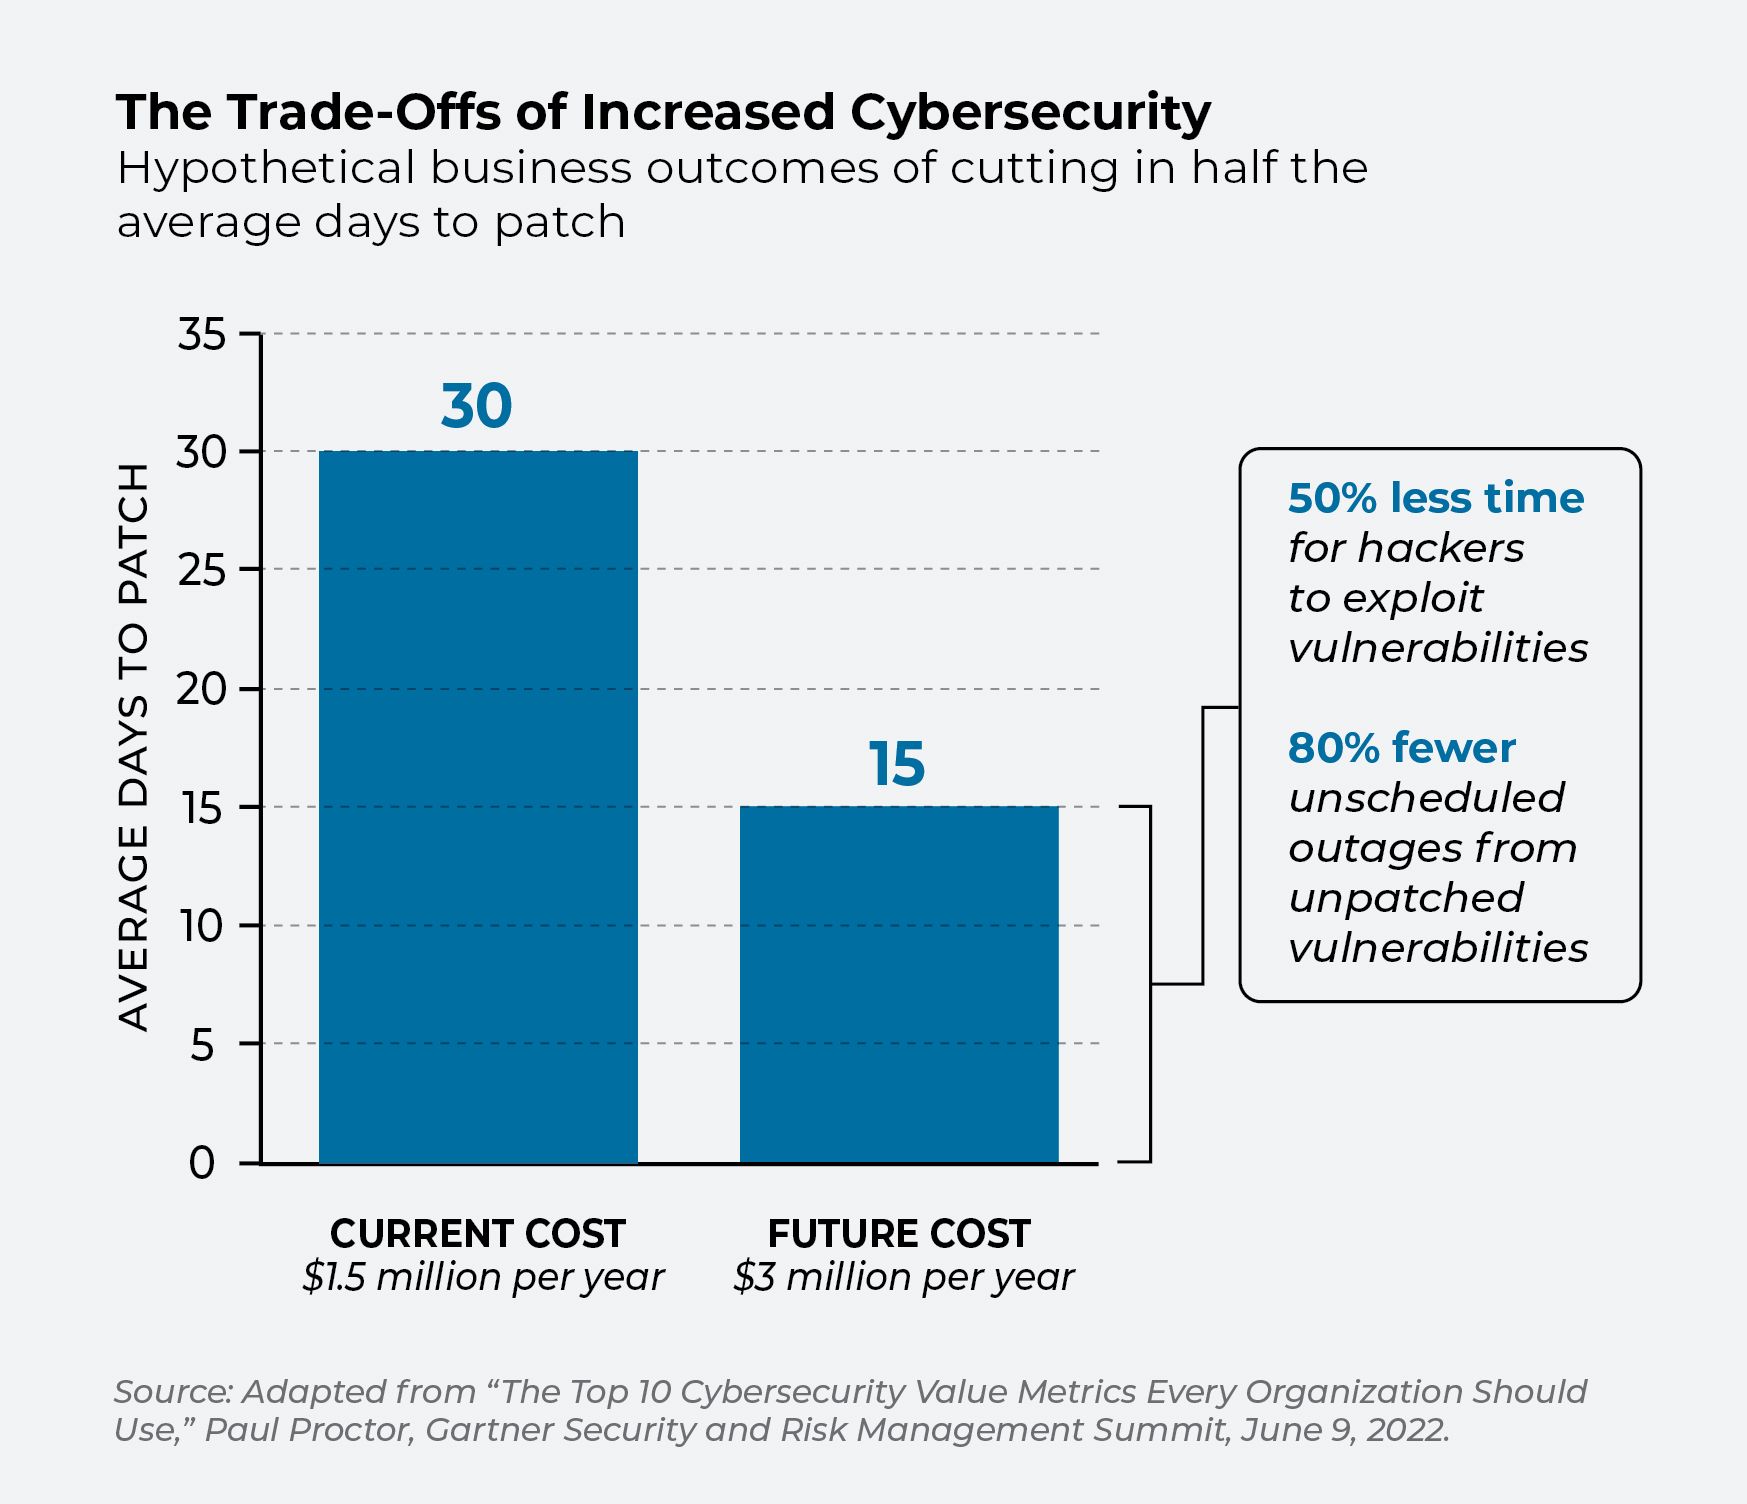
가트너의 부사장 겸 저명한 애널리스트인 폴 프로クター는 지난 4월 열린 웨비나에서 “공통된 벤치마크 기준을 마련하면 CISO들이 ‘비즈니스 주도형 사이버 보안 투자에 대해 성숙한 대화를 나눌 수 있게 될 것’이라고 말했다.” 이를 바탕으로 보안 및 비즈니스 담당자들은 취약점에 대한 패치 적용에 소요되는 시간을 30 일에서 15 일로 단축하는 데 드는 비용이 얼마인지, 그리고 그로 인해 위험이 추가로 감소하는 효과가 그 비용을 상쇄할 만큼 충분한지 등의 문제를 논의할 수 있습니다. (아래 차트를 참조하십시오.)
“이사회는 보안을 마치 마법처럼 여기고, 보안 전문가들을 마법사처럼 대한다”고 프록터는 말했다. “마법사에게 돈을 좀 주면, 그가 주문을 걸어줄 테니 조직은 안전하게 지켜질 거야.” 무언가 잘못되면, 그들은 “아마도 새로운 마법사가 필요할 것 같네.”라고 말하곤 한다. “이로 인해 몇 가지 매우 잘못된 투자 결정이 내려졌습니다.”
실질적인 측면으로 들어가 보자
하지만 보안 사고가 기업의 매출에 미칠 잠재적 영향을 가늠하는 일은 여전히 과학이라기보다는 직관에 더 가깝다. 전자상거래 사이트가 1시간 동안 다운될 경우, 발생한 매출 손실을 추산하는 것은 비교적 쉽습니다. X-Analytics의 사이버 리스크 솔루션 부문 사장인 케빈 리처즈는 제조나 제약과 같은 오프라인 사업을 지원하는 디지털 시스템이 미치는 재정적 영향을 산정하는 것은 해결하기 어려운 과제라고 말한다.
“우리의 경제적 파급 효과를 산정하는 일은 지난 30 년 동안 사이버 보안 업계가 직면한 가장 큰 과제였습니다.”X-Analytics의 사이버 리스크 솔루션 부문 사장 케빈 리차즈
“이는 지난 30 년 동안 사이버 보안 업계가 직면한 가장 큰 단일 과제였습니다.”라고 리처즈는 말합니다. 그의 회사는 10년 이상에 걸친 ‘’ 사이버 보험 의 보험 청구 자료와 실제 침해 사고 사례를 바탕으로, 공격이 성공할 경우 발생할 수 있는 잠재적 피해를 산출하고 있습니다. X-Analytics의 클라우드 기반 플랫폼은 경영진이 보안 예산을 어디에 투자할지, 그리고 시간이 지남에 따라 그 방향이 어떻게 변화할지에 대해 정보에 입각한 결정을 내릴 수 있도록 지원합니다.
리처즈는 “가장 중요한 지표와 경영진이 그 지표에 부여하는 중요도의 정도는 조직마다 크게 다를 수 있다”고 말한다. 중요한 점은 CISO들이 경영진과 한자리에 모여 위험 수용 수준에 대해 솔직한 대화를 나누는 것입니다.
[관련 기사: 사이버 위험 점수는 단순한 숫자 그 이상이어야 한다]
“이러한 위험 요소들에 실제 재무 수치를 대입해 보면, 그 규모가 누구도 예상했던 것보다 훨씬 더 크다는 사실이 드러납니다,”라고 그는 덧붙입니다. “그건 냅킨 뒷면에 대충 적어볼 수 있는 일이 아니에요.”
또한 이는 기업들이, 특히 상장 기업들은 미룰 여유가 없는 논의이기도 합니다. 최근 미국 증권거래위원회(SEC)가 발표한 ‘ ’ 거버넌스 제안서( )는 상장 기업들이 보안 문제에 훨씬 더 많은 주의를 기울일 것을 요구하고 있다. 의 사이버 위험 을 이사회 차원에서 평가하는 일은 더 이상 ‘있으면 좋은’ 것이 아니라 ‘반드시 해야 할’ 일이 될 것입니다.
디지털 디렉터스 네트워크(Digital Directors Network)의 주키스는 “이사회에는 사이버 보안 문제를 이해하는 사람이 반드시 참석해야 할 것”이라고 말했다. “CISO들은 정량화와 중요도를 달러와 센트로 환산할 수 있는 방식으로 명확히 설명해야 할 것입니다.” “만약 그 이야기를 제대로 전달하지 못한다면, 다른 직장을 찾아야 할 것입니다.”

