At the first signs of what was to become a global ransomware attack on 5월 12일, the endpoint detection and response (EDR) team at Tanium sprang into action to help our customers. Here, we provide guidance on how to use Tanium to quickly discover and mitigate the issues.
전 세계 기업들이 대규모 랜섬웨어 공격 (새 탭에서 열림) 의 영향을 받고 있으며, 이 공격은 급속히 확산되어 5월 12일에서 임계점에 도달했습니다. ()의 보도에 따르면, 이번 공격의 대상은 당초 유럽 내 12곳 이상의 의료 기관이었으며, 여기에는 영국의 국민보건서비스(NHS) (새 탭에서 열림)도 포함되었습니다. 그러나 하루가 지나면서, 이번 공격이 사실은 전 세계적인 것임이 분명해졌다. 5월 15일에 따르면, 이 공격은 150 개국과 약 200.000 대의 컴퓨터 (새 탭에서 열림)로 확산되었습니다.
초기 정황에 따르면, 이는 “WannaCry” 랜섬웨어 변종 중 하나로, “wcry”라고도 불리며(일부 언론에서는 WanaCry로 표기하기도 함) 것으로 보인다.
이 악성코드를 완화하고 대응하기 위한 Tanium 사용 지침
완화 조치: SMBv1 비활성화
One of the infection and propagation vectors associated with this family of malware leverages a vulnerability in Microsoft SMBv1, documented in MS17-010 (opens in a new tab), published on 2017년 3월 14일. , Patch, 를 사용하는 Tanium 고객은 Microsoft에서 지원하는 엔드포인트가 이 문제로부터 보호되고 있는지 확인할 수 있습니다. 보호되지 않은 엔드포인트가 있는 경우, 고객은 Tanium의 효율적인 아키텍처를 활용하여 Microsoft의 수정 프로그램을 신속하게 배포할 수 있습니다.
, Patch, 를 사용하는 Tanium 고객은 아래의 간단한 질문을 통해 취약한 시스템을 쉽게 찾을 수 있습니다. (참고: 전체 구문을 보려면 아래 텍스트 상자의 스크롤 막대를 사용하세요.)
<code>패치 1.x 및 Windows 보안 패치 사용자:
모든 컴퓨터에서 "(.*4012598.*|.*4012212.*|.*4012215.*|.*4012213.*|.*4012216.*|.*4012214.*|.*4012217.*|.*4012606.*|.*4013198.*|.*4013429.*)"에 해당하는 사용 가능한 패치를 모든 컴퓨터에서 확인하십시오.
패치 2.x 사용자:
모든 컴퓨터에서 "(.*4012598.*|.*4012212.*|.*4012215.*|.*4012213.*|.*4012216.*|.*4012214.*|.*4012217.*|.*4012606.*|.*4013198.*|.*4013429.*)"와 일치하는 적용 가능한 패치를 확인하십시오.
</code>그러나 패치를 적용하지 못했거나 다른 경로를 통해 감염된 많은 조직은 다른 완화 전략을 모색해야 할 수도 있습니다.
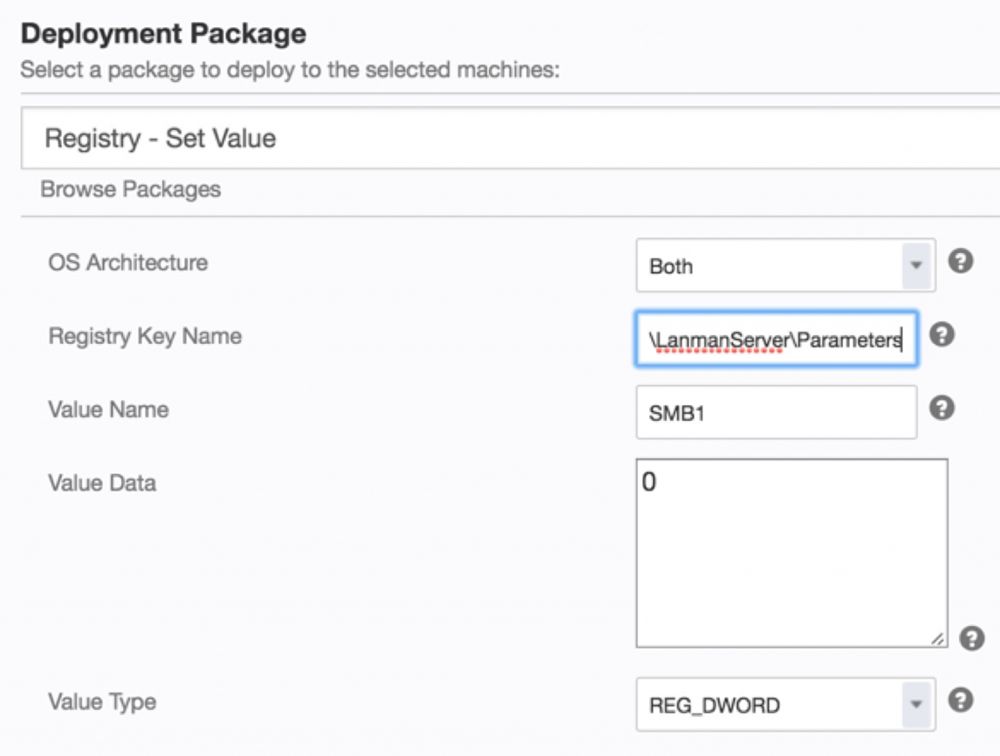
이 취약점에 대한 패치 외에도, 마이크로소프트는 SMBv1 프로토콜을 비활성화하는 것을 포함하는 완화 지침을 제공하고 있습니다. SMBv1 는 다양한 취약점과 악용 사례에 노출되어 온 구형 프로토콜입니다. 이 기능을 비활성화하면 이번 특정 악성코드 유포 사태를 넘어 공격 표면을 줄일 수 있습니다. 마이크로소프트는 SMBv1 기능을 비활성화하는 방법에 대한 구체적인 지침을 제공하기 위해 (새 탭에서 열림) 웹 페이지를 개설했습니다. 요약하자면, 이를 위해서는 다음 레지스트리 키와 값을 변경해야 합니다. HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters 값: SMB1 데이터: REG_DWORD: 0 = 비활성화됨
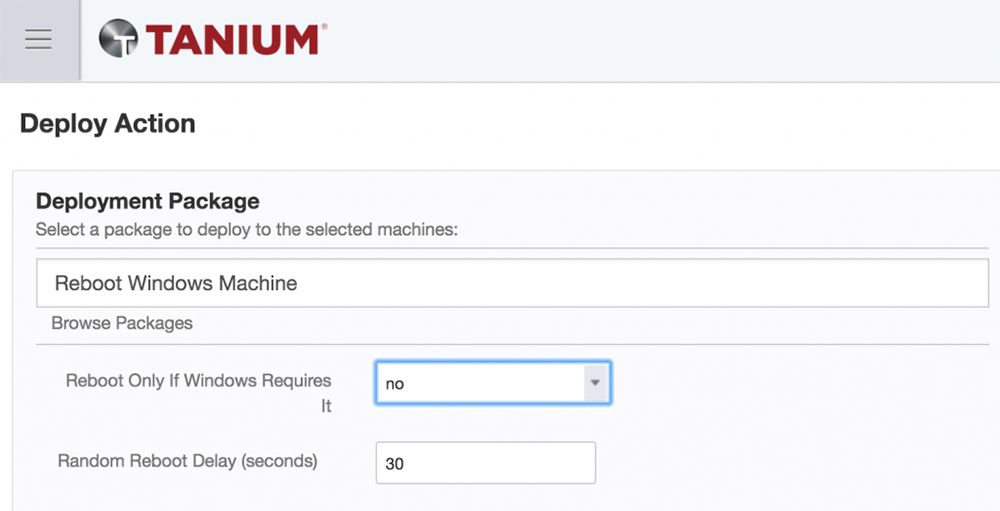
이 작업을 마친 후에는 변경 사항이 적용되도록 시스템을 재부팅해야 합니다.
마이크로소프트가 언급한 바와 같이 (새 탭에서 열림), SMB는 30 년 이상의 역사를 가지고 있지만, Windows XP / 2003 또는 특정 레거시 애플리케이션이나 장치가 있는 환경에서는 여전히 사용될 수 있습니다. 안타깝게도, 10 / Server 2016 이전 버전의 Windows에서는 이 프로토콜 버전의 사용 내역을 감사할 수 있는 간편한 방법이 제공되지 않습니다.
Tanium을 사용하여 SMBv1 비활성화하기
Tanium 사용자는 레지스트리 설정을 변경하여 SMBv1 을 비활성화하고, 이후 시스템을 재부팅하는 작업을 배포할 수 있습니다. 고객 여러분께서는 이 정도 규모의 전사적 변경 사항을 타겟팅하고 관리하는 데 도움이 필요하시면 담당 기술 계정 관리자와 협력하시기 바랍니다.
다음은 따라야 할 단계입니다:
(1) 앞서 언급한 레지스트리 키/값/데이터를 매개변수로 사용하여 “Registry – Set Value” 패키지를 대상 시스템에 배포합니다:
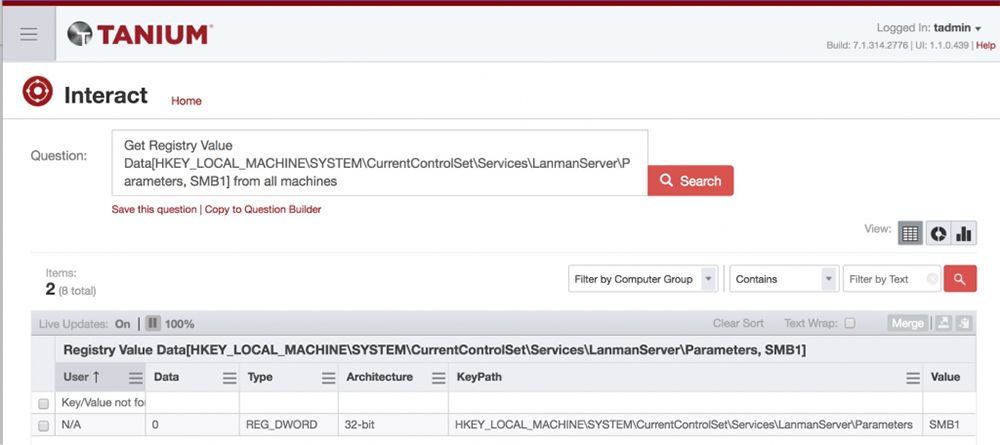
시스템에 이미 SMBv1 번 장애가 발생했는지 확인하거나, 시정 조치의 이행 상황을 실시간으로 검증 및 모니터링하기 위해 다음 센서를 사용할 수 있습니다:
<code>레지스트리 값
데이터[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters, SMB1]</code>(2) 레지스트리 변경이 완료되면, 아래와 같이 “Windows 컴퓨터 재시작” 패키지를 배포하십시오. 호스트 수가 많은 경우, “시간에 따른 분산” 및 “무작위 재시작 지연” 옵션을 사용하여 작업의 동시 실행을 줄일 수 있습니다.
기타 조사 및 대응 조치
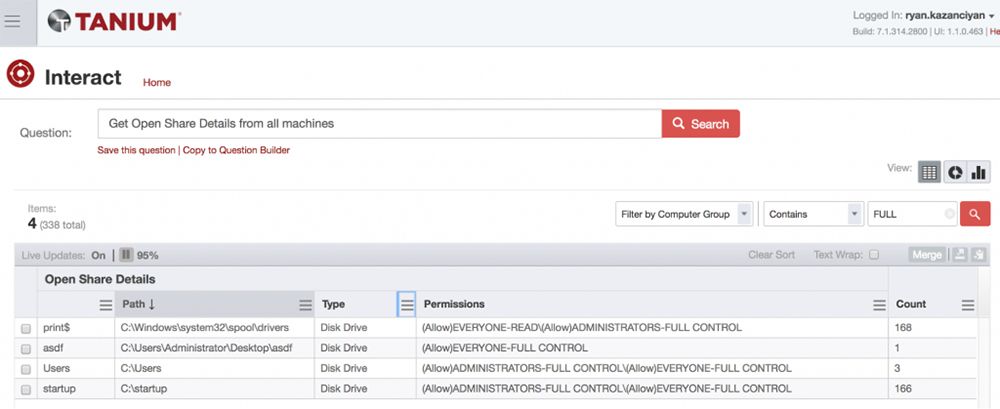
많은 랜섬웨어 변종과 그 밖의 자가 전파형 악성코드는 보안이 취약한 권한이 설정된 공개 네트워크 공유를 이용하여 스스로를 확산시킵니다. Tanium 센서( , )와 Open Share Details(, )를 활용하면 원치 않거나 보안에 취약한 공유 항목을 식별하는 데 도움이 될 수 있습니다. 다만, 공유 권한은 앞서 언급한 SMBv1 취약점에 아무런 영향을 미치지 않는다는 점에 유의하십시오.
(), Incident Response(), 및 () Trace(), 모듈을 사용하는 Tanium 사용자는 다음과 같은 방법으로 “Wcry” 랜섬웨어의 최신 변종과 관련된 아티팩트에 대한 임시 쿼리를 실행할 수 있습니다:
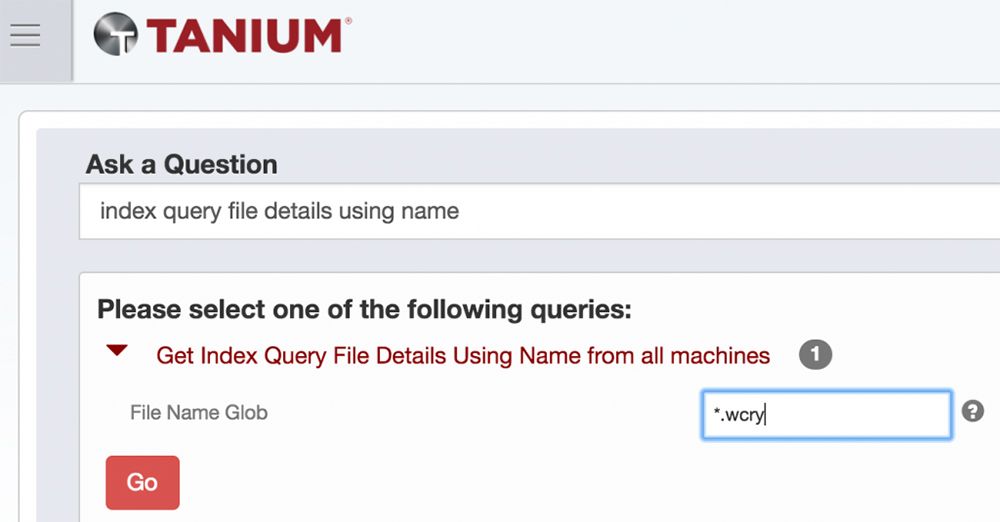
- () 의 ‘Index Query File Details’() 센서를 사용하여, 디스크에 저장된 파일 중에서 악성코드가 생성한 문서 확장명인 “.wcry” 및 “.wncry”로 이름이 변경된 파일을 검색합니다(Tanium Index가 배포되어 있어야 함).
(), Incident Response(), 및 () Trace(), 모듈을 사용하는 Tanium 사용자는 다음과 같은 방법으로 “Wcry” 랜섬웨어의 최신 변종과 관련된 아티팩트에 대한 임시 쿼리를 실행할 수 있습니다:
- () 의 ‘Index Query File Details’() 센서를 사용하여, 디스크에 저장된 파일 중에서 악성코드가 생성한 문서 확장명인 “.wcry” 및 “.wncry”로 이름이 변경된 파일을 검색합니다(Tanium Index가 배포되어 있어야 함).
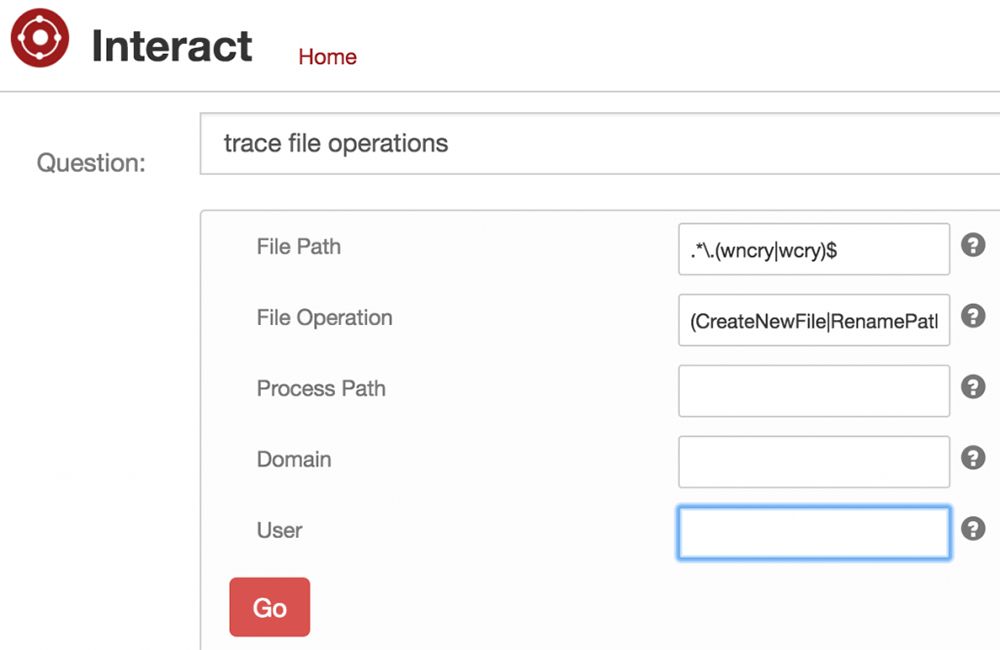
- () 의 Trace File Operations() 센서를 사용하여, 확장자가 “.wncry” 또는 “.wcry”로 변경된 파일을 찾아보세요(이 기능을 사용하려면 Tanium Trace가 배포되어 있어야 합니다). 추가 정보:
- 정규식 검색을 사용하려면 이 상자를 선택하세요.
- 파일 경로: .*.(wncry|wcry)$
- 파일 작업: (새 파일 만들기|경로 이름 변경|쓰기)
- , , historical,, , process execution 또는 , , live,, 에서 “WCry” 악성코드와 관련된 파일 이름에 대한 실행 중인 프로세스를 , , Trace Executed Processes,, 또는 , , Running Processes with MD5 Hash,, 센서를 사용하여 검색하십시오. 이 글을 작성하는 시점에서 알려진 악성코드 파일 이름은 다음과 같습니다: “C:\Windows\mssecsvc.exe” 및 “C:\WINDOWS\tasksche.exe”. 이전에 Trace나 Index가 배포되지 않은 환경에서는, Tanium이 쉴 캐시(Shim Cache) 및 프리페치(Prefetch)와 같이 악성코드의 흔적이 포함될 수 있는 네이티브 OS 증거 소스를 검색하는 IR 센서를 제공합니다.
- () 및 IOC Detect( )를 사용하는 Tanium 고객은 이 악성코드와 관련된 파일 및 네트워크 기반 지표에 대해 대규모 검색을 실행할 수 있습니다. IOC Detect는 실시간 아티팩트에는 지표(indicators)를 적용하고, Trace를 통해 수집된 과거 데이터와 Index를 통해 수집된 비활성 데이터에도 이를 적용합니다. 이 글을 작성하는 시점을 기준으로, AlienVault OTX에는 “WCry”와 관련된 다음 IOC( , , (새 탭에서 열림),, , )가 포함되어 있습니다. AlientVault OTX를 비롯한 여러 비공개 정보 공유 커뮤니티들은 OpenIOC 및 STIX/CyBOX 형식으로 추가 지표가 포함된 경보를 적극적으로 배포해 왔습니다.
- Protect 를 사용하는 Tanium 고객은 이름 및 경로를 기준으로 “tasksche.exe” 및 “mssecsvc.exe”의 실행을 차단하는 애플리케이션 블랙리스트 규칙을 적용할 수 있습니다.
(편집자 주: 이 블로그 게시물은 공격 확산에 관한 새로운 정보를 반영하고, Tanium Patch 고객을 위해 권장된 질문의 문법 오류를 수정하기 위해 태평양 표준시( 5월 15일 ) 기준 오후 3:00 에서 업데이트되었습니다.)
최신 소프트웨어 업데이트 및 지원 공지 사항을 받아보세요:
- , , Tanium Support (새 탭에서 열림),, , 에서 계정을 생성한 후 로그인하십시오.
- ()의 공지사항 게시판( )으로 이동하세요(새 탭에서 열림)..
- 오른쪽 상단의 “구독하기” 버튼을 클릭하세요.
Tanium이 실제로 어떻게 작동하는지 궁금하신가요? 와 1:1 데모를 예약하거나 주간 웨비나에 참여해 보세요. 에서 개최될 예정인 행사()에서 Tanium 전문가들과 상담해 보세요.

