2013년 당시, CIA의 최고기술책임자(CTO)였던 구스 헌트( ) 는 지난 20 년 동안의 획기적인 IT 프로젝트 중 하나를 주도했습니다. 수십 년 동안 정부 소유의 데이터 센터에서 미국의 가장 기밀 높은 정보를 보호해 온 “더 컴퍼니”는 클라우드로 이전했다.
그곳은 우리 같은 일반인들이 페이스북 게시물을 공유하고, 이메일이나 결혼식 사진을 저장하는 퍼블릭 클라우드가 아니었다. Rather, Hunt spearheaded a negotiation with Amazon Web Services that led to the creation of a $600 million separate cloud infrastructure for all 17 national intelligence agencies. 비록 이 프로젝트가 첩보 요원들을 위한 맞춤형 계약이었을지 모르지만, 결국 CIA가 서버 구축에 드는 시간과 비용을 절감하고 정보 수집 능력을 향상시킨 이 프로젝트는 클라우드 기술이 본격적인 상용화 단계에 접어들었음을 입증하는 사례로 널리 칭송받았다. 어쨌든, 국가의 가장 민감한 기밀을 모두 맡길 수 있다면, 그건… 뭐, 거의 모든 사람에게도 충분히 신뢰할 만한 것이었으니까요.
헌트는 그해 말 CIA를 떠나 자신의 컨설팅 회사를 설립한 뒤, 2016년에 액센츄어의 연방 정부 서비스 사이버 보안 부문 책임자로 취임했다. 그 과정에서 그는 모든 주요 산업 분야의 기업들이 점점 더 복잡해지고 위험해지는 세상에 적응할 수 있도록 도왔습니다.
최근 개인 사무소로 복귀한 헌트는 엔드포인트(Endpoint)와의 인터뷰에서 엔드포인트 관리 현황과, 기업 IT 리더들이 CIA 및 기타 국방부(DOD) 산하 기관들로부터 배울 수 있는 재택근무(WFH) 보안 모범 사례에 대해 이야기했다.
클라우드로의 전환이 제시한 목표 중 하나는 미국 내 17 개 정보 기관을 모두 동일한 인프라로 통합하여 정보 공유를 더욱 신속하게 하는 것이었다. 그 밖에도 다른 장점이 있었나요? 그리고 그게 안전할 거라고 어떻게 알 수 있었나요?
AWS로의 이전은 무엇보다도 정보 기관 전반에 걸쳐 속도와 민첩성을 높이고, ‘클라우드’라고 불리는 이 새로운 환경에서 탄생한 역량을 신속하게 활용할 수 있는 능력을 확보하기 위한 것이었습니다. 하지만 우리가 AWS의 퍼블릭 클라우드 버전을 사용하지 않았다는 점도 기억해야 합니다. 우리는 아마존과 협력하여, 예전처럼 엄격하게 통제된 방식으로 운영할 수 있는 AWS 클라우드의 분리된 버전을 구축했습니다.
당시 엔드포인트 보안에 대해 어느 정도 우려하셨나요?
그 당시에는 지금만큼 큰 문제가 아니었습니다. 거의 모든 엔드포인트가 데스크톱 PC였기 때문에, 우리는 운영 체제를 최신 상태로 유지하고 패치를 제대로 적용하는 데 주력했으며, USB 포트 등에 대한 접근을 엄격하게 통제하는 데 중점을 두었습니다. 또한 건물 내부에서는 어떤 무선 기기 사용도 허용되지 않았습니다. 그래서 우리는 사람들이 나쁜 일을 하거나, 심지어 실수로라도 나쁜 일을 저지르는 것을 효과적으로 막아냈습니다.
연구에 따르면 사이버 침해 사고의 90% 이상이 일관성 없는 패치 관리와 같은 “부실한 보안 관행” 때문인 것으로 나타났습니다. 여러분의 경험상 그 말이 사실이라고 느끼셨나요?
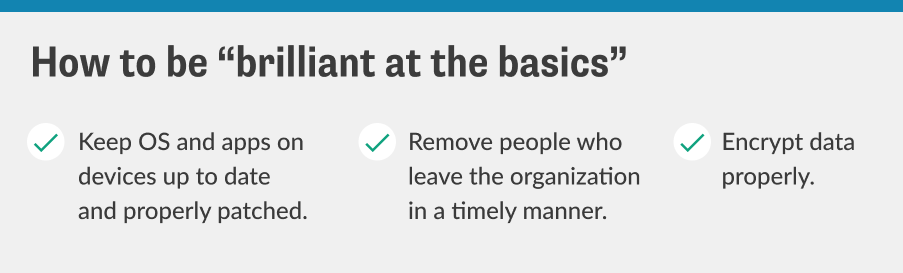
저는 그 수치가 90s 후반대 정도로 훨씬 더 높을 것이라고 짐작했을 겁니다. 그래서 액센츄어에서는 “기본에 충실하라(Be brilliant at the basics)”라는 콘셉트를 내세웠습니다. 운영 체제, 애플리케이션 및 기기가 최신 상태이고 패치가 제대로 적용되었는지 확인하십시오. 조직을 떠난 사람들을 적시에 제거하기 위해 디렉토리를 정리하십시오. 데이터가 올바르게 암호화되었는지 확인하십시오.
당신은 기기에 대해 항상 “긍정적 통제”를 유지해야 할 필요성에 대해 많이 언급해 왔습니다. 이는 특정 기기가 위험 요인인지 식별할 뿐만 아니라, 이에 대한 조치를 취할 수 있는 기능을 말합니다. 예를 들어, 네트워크 접속을 허용하기 전에 사용자에게 새로운 악성코드 패치를 설치하도록 강제하는 것이죠.
물론이죠. 모든 기기의 현황, 즉 기기에 어떤 파일이 다운로드되었는지와 사용자가 누구인지 등을 항상 파악하고 있어야 합니다. 그래야만 누가 어떤 일을 할 수 있는지에 대해 올바르고 자동화된 결정을 내릴 수 있습니다. 그러니 거스가 일요일 아침에 스타벅스에서 로그인하는 게 정말 이상한 일이라면, 시스템은 제가 근무 기록표만 작성할 수 있게 하고, 인사 시스템이나 그 밖의 민감한 데이터에는 접근할 수 없도록 제한해야 할지도 모릅니다.
오늘날, 이는 ‘제로 트러스트’의 기본 원칙으로, 조직이 시스템에 연결을 시도하는 모든 기기를—비록 알려진 기기라 할지라도—검증해야 하는 보안 모델입니다. 신원 확인이 완료되기 전까지는 누구도 접근 권한을 얻을 수 없습니다. 미 국방부(DOD)와 정보 기관들은 수년 동안 그 검증 모델을 따르고 있다. 다만 우리는 그걸 ‘제로 트러스트’라고 부르지 않았을 뿐입니다.
국가 기밀을 보호할 때 그런 수준의 통제를 행사하는 것은 별개의 문제지만, 일반 기업이 항상 철저한 통제를 유지하는 것이 과연 현실적으로 가능한 일일까요?
군과 정보 기관에서는 BYOD[개인 기기 사용]를 그다지 많이 활용하지 않습니다. 하지만 이는 미국 기업계에서 널리 퍼져 있는 현상이며, 이는 문제가 될 수 있다. 대부분의 기업은 모든 직원에게 노트북과 스마트폰은 물론, 업무에 필요한 것은 물론이고 회사가 항상 효과적인 통제를 행사할 수 있게 해주는 그 밖의 모든 도구까지 일일이 구매해 주지는 않을 것입니다. 바로 이때 의 엔드포인트 관리 시스템 이 필요해집니다. 이를 통해 이러한 기기를 구획화하여, 사용자가 기기를 통해 수행할 수 있는 작업과 기기에서 실행할 수 있는 소프트웨어를 구분할 수 있습니다. 통합 관리가 제공하는 가시성을 확보하는 것은 절대적으로 중요합니다.
[함께 읽어보세요: 연방 정부 IT와 제로 트러스트에 관한 대화]
재택근무로의 전환과 팬데믹 대응에 너무 쫓겨 당장은 적절한 통제 체계 구축을 신경 쓸 여유가 없다고 말하는 IT 리더들에게 어떤 말씀을 해 주시겠습니까?
사람들이 “와, 그거 비용 많이 들겠네요”라고 말하면, 저는 문제를 해결하는 데 드는 비용이 애초에 제대로 해두는 데 드는 비용보다 항상 더 많이 든다고 말해줍니다.
적극적인 통제를 행사하는 것은 직원들이 자신의 기기를 어떻게 사용할 수 있는지에 분명히 영향을 미칩니다. 기업들은 직원들에 대한 기대치를 재조정해야 할까요?
직원들은 어느 정도 제약이 따를 수밖에 없다는 사실을 받아들여야 합니다. 앞으로 더 많은 제한 조치가 시행될 예정입니다. 누군가가 회사 노트북보다 화면이 더 큰 개인용 데스크톱 PC로 작업하고 싶어 한다면, 해당 컴퓨터에 최신 패치가 적용되지 않은 이상 접근 권한을 얻지 못할 수도 있습니다. 아니면 IT 부서에서 주말 동안 모든 시스템을 차단하려고 하기 때문에, 월요일부터 금요일까지 오전 8시 부터 오후 8시 사이의 시간대에만 로그인할 수 있을지도 모릅니다. 해당 시간 외에 긴급 회의가 있는 경우, 긴급 출입을 위해 특정 번호로 전화를 걸어야 할 수도 있습니다.
그로 인해 상당한 문화적 어려움이 발생할 수도 있습니다.
저는 이 문제를 결코 가볍게 여기고 싶지 않습니다. 기업이나 사람들이 이런 환경에서 일하는 데 익숙하지 않으면, 그들의 사고방식이 자연스럽게 그렇게 흘러가지 않습니다. 반면 기밀 업무 분야에서는 직원들이 보안에 관한 많은 교육을 받습니다. 예를 들어, 모든 문서에 적절한 분류 표시를 부여하여 문서가 올바르게 처리될 수 있도록 하드코딩되어 있습니다. 매일같이 이렇게 하다 보면 익숙해지게 마련이다.
오해하지 마세요. 처음에는 불평과 투정, 신음 소리가 많이 나올 겁니다. 하지만 시간이 지나면, 그것은 자연스러운 업무 리듬의 일부가 됩니다.

