바이든 행정부가 발표한 새로운 ‘ ’ 국가 사이버 보안 계획() 어디에서도 “deter”라는 단어를 찾아볼 수 없다.
이는 지난 30년 동안 미국이 해커에 대항하기 위해 사용해 온 패러다임에서 일어난 중대한 변화를 반영하는 것이며, 이는 주로 미군 및 정보 기관과 뒤에서 협력해 온 한 학자 덕분이다.
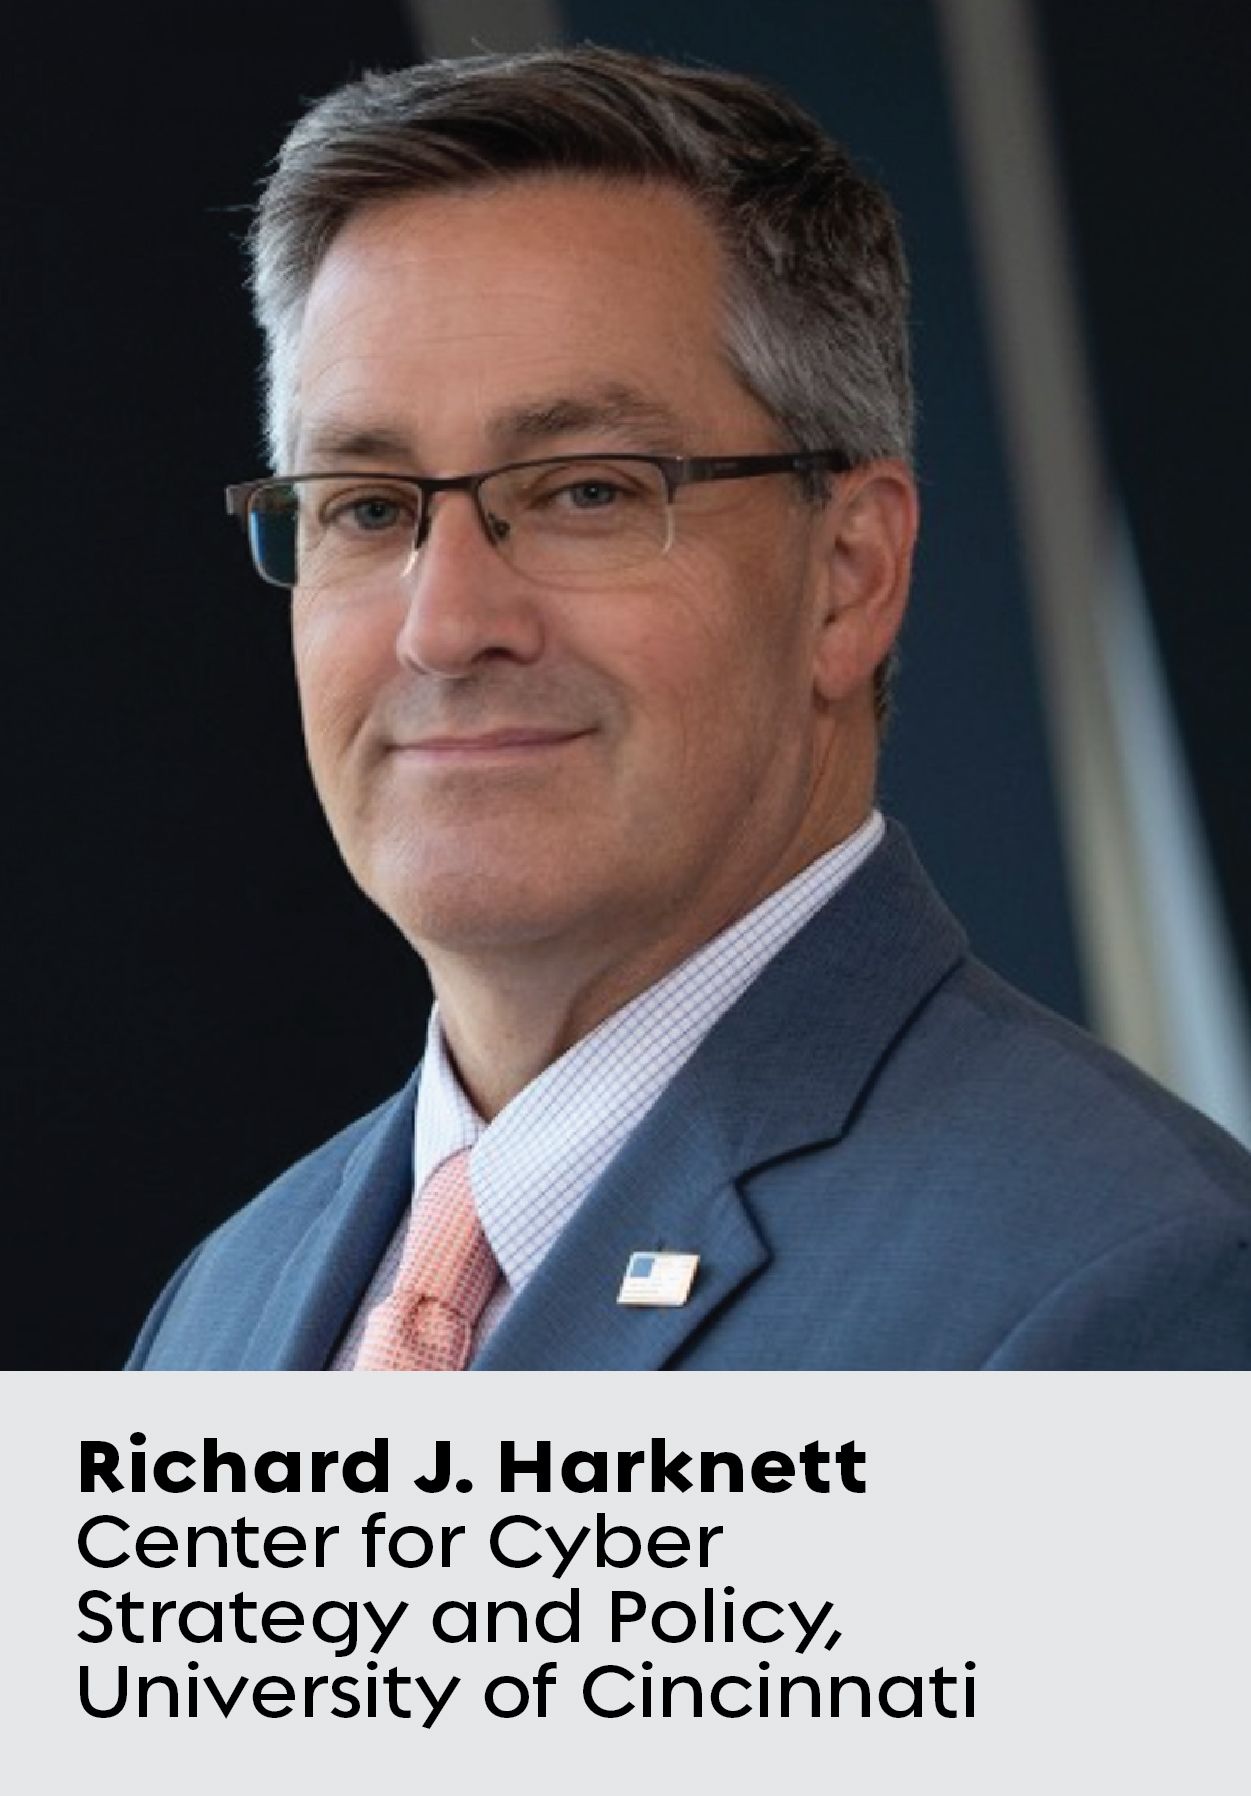
신시내티 대학교 사이버 전략 및 정책 센터의 교수이자 센터장인 리처드 J. 하크넷이 2016년 만에 미국 사이버사령부 및 국가안보국(NSA)의 첫 상주 연구원이 되었다. 미국 내 핵심 인프라 를 겨냥한 사이버 공격이 급증함에 따라, 관련 기관들은 이 문제에 대한 새로운 관점을 모색하던 중 하크넷과 접촉하게 되었다.
하크넷은 국방분석연구소(Institute of Defense Analyses)의 마이클 피셔켈러와 사이버사령부의 에밀리 골드만 박사와 협력하여, 현재 ‘선제적 대응( ) 지속적 관여’ 교리로 알려진 전략을 수립하는 데 기여했다. 이 전략은 백악관이 최근 발표한 ‘국가 사이버 보안 전략’의 한 축으로, 해커들의 잠재적 위협을 사전에 차단하기 위해 보다 적극적인 대응을 펼치는 것을 골자로 한다. 하크넷, 피셔켈러, 골드만은 이후 이 주제를 다룬 『 : Cyber Persistence Theory: Redefining National Security in Cyberspace』 (옥스퍼드 대학교 출판부, 2022쪽)라는 책을 공동 집필했다.
‘Focal Point’ 은 하크넷 씨를 만나 바이든 행정부가 채택한 ‘지속적 관여’ 정책에 대한 그의 견해, 이것이 기업에 어떤 의미를 지니는지, 그리고 전 세계적으로 이 정책이 어떻게 시행될 것으로 예상되는지에 대해 이야기를 나눴다.
먼저, ‘지속적인 참여’에 대해 간단히 정의해 주시겠어요?
‘지속적 관여’는 취약점이 발생하기 전에 그 악용 가능성을 미리 예측하고, 이미 존재하는 적대 세력 간의 취약점을 활용함으로써 보안을 확보해야 한다는 전략이다. 이는 주도적 지속이라는 논리에 기반을 두고 있다.
“사이버 공간의 보안은 그 유동성 때문에, 악용이 발생하기 전에 이를 예측할 수 있는 주체에 달려 있다.”리처드 J. 하크넷, 신시내티 대학교 사이버 전략 및 정책 센터 교수 겸 소장
사이버 공간의 보안은 그 유동성 때문에, 악용이 발생하기 전에 이를 예측할 수 있는 주체에 달려 있다. 미국이 20 ~30 년 동안 고수해 온 패러다임은 억지력에 기반을 둔 것이었다. 즉, 우리는 상대방이 공격하지 않도록 설득하려 했다. ‘ 2018 국가 사이버보안 전략’의 경우, 트럼프 행정부가 이를 시행하기 시작했음에도 불구하고 여러 가지 이유로 지속적인 추진이 여전히 더딘 상태였다. 그것은 주로 억지력에 기반을 두었다.
하지만 [바이든 행정부가 3월에 발표한] 이 문서에는 “억제”라는 단어가 아예 등장하지 않는다. 이는 미국이 수십 년 동안 사이버 보안 분야를 바라보던 관점과 비교해 볼 때 상당한 전환점입니다.
[관련 기사: 기업들이 알아야 할 바이든 행정부의 국가 사이버 보안 전략]
그렇다면, 지속적인 참여란 방어적인 접근 방식에서 공격적인 접근 방식으로 전환하는 것을 의미하는 것일까요?
그런 식으로 생각하지 않으셨으면 좋겠습니다.
어? 그런데도, 사람들은 종종 그렇게 묘사하곤 한다.
이는 단순히 반응적인 힘에서 지속적인 힘으로 전환하는 것에 관한 것입니다. 제가 그런 관점에서 바라보기를 권하는 이유는, 사이버 공간의 환경이 기술적으로 매우 유동적이기 때문에 누군가가 자신에게 어떤 행동을 할지 미리 예측할 수 있어야 하기 때문입니다. 이는 공격과 수비를 이리저리 오가는 문제가 아닙니다. 중요한 건 상대방이 아닌, 자신이 주도권을 잡도록 하는 것입니다.
”공격과 수비를 오가며 전환하는 문제가 아닙니다. “상대방이 아닌, 자신이 주도권을 잡도록 하는 것이 중요합니다.”하크넷
바로 여기서 사이버사령부의 “헌트 포워드 작전()”이 중요한 역할을 합니다. 이 작전을 통해 파트너 국가들과 협력하여 잠재적인 적대 세력의 악성코드 또는 전술을 추적함으로써, 적대 세력이 취약점을 악용하기 전에 선제적으로 대응하게 됩니다.
더 공격적인 태도를 취함으로써, 오히려 우리 스스로를 더 큰 표적으로 만드는 ‘유리집 증후군’에 빠질 위험은 없는 것일까요?
저는 이를 ‘더 적극적’이라고 표현하고 싶습니다. 그리고 더 적극적이라고 해서 그 자체로 더 공격적이라는 뜻은 아닙니다.
몇 년 전 ‘지속적인 참여’ 제도가 조용히 도입되었을 때, 보복 조치가 우려되기도 했다. 하지만 운영 측면에서 우리가 확인한 바에 따르면, 이러한 조치를 취하더라도 상황이 악화되는 양상은 나타나지 않는다는 것입니다. 사실, 더 적극적으로 움직일 때 방어적인 효과를 낼 수 있습니다.
저희 책에서 우리는 대부분의 국가 행위자, 심지어 비국가 행위자조차도 전면적인 사이버 전쟁을 벌이는 수준에는 훨씬 미치지 못하고 있다고 주장한다. 그들은 우리가 ‘전략적 경쟁’이라고 부르는 것에 더 초점을 맞추고 있습니다.
그건 마치 비즈니스 마케팅 용어처럼 들리네요.
이는 미국 기업들에 영향을 미칩니다. 이것이 바로 바이든 전략이 특히 강조하는 점 중 하나입니다. 즉, 우리가 처한 상황은 전쟁이라기보다는 전략적 경쟁에 가깝다는 것입니다. 다시 말해, 해커들은 사이버 공세와 작전을 통해 여러분의 경제적 경쟁력, 군사적 우위, 그리고 민주적 제도를 조금씩 갉아먹고 있습니다.
[함께 읽어보세요: 사이버 공격을 막는 것이 대응하는 것보다 더 이득임을 보여주는 5 가지 차트]
그들은 당신을 깎아내리려고 합니다. 하지만 이 모든 것은 우리가 ‘전쟁’이라고 부르는 것과는 거리가 멀다.
사이버 보안 우려를 이유로 미국이 중국 앱인 틱톡(TikTok)을 금지할 가능성이 있는 데 대해 어떻게 생각하십니까?
틱톡(TikTok)의 ‘ ’는 정보 수집 및 영향력 행사 플랫폼으로서 국가 안보에 위협이 됩니다. Think Voice of America from the Cold War and World War II, but communications land in 150 million pockets. 베이징이 왜 우리를 상대로 우리의 전략을 그대로 따라하지 않고, 에 AI를 추가하여 싸우지 않고도 승리하지 않겠는가?
기업들은 이 최신 국가 사이버 보안 전략을 어떻게 바라보고 대응해야 할까요?
더 이상 IT 부서를 단순히 비용 절감 부서로만 보지 마십시오. 기업의 최우선 목표는 이익이며, 그건 당연한 일입니다. 하지만 사이버 공간에서 활동하고 있다면, 이곳은 범죄 조직이나 국가가 악용할 수 있는 취약점 이 만연해 있다는 점을 인식해야 합니다.
”IT 부서를 단순히 비용 절감 부서로만 보지 마십시오. 사이버 공간에서 활동하고 있다면, 그곳에는 취약점이 도처에 널려 있다는 점을 인식해야 합니다.”하크넷
만약 상호 연결된 공간에서 일하고 있다면—바로 이것이 네트워크 컴퓨팅입니다—IT는 비즈니스 운영의 핵심이 되어야 하며, 기본적으로 보안이 보장되어야 합니다.
[관련 기사: 막대한 벌금은 데이터 보안을 최우선으로 삼아야 한다는 경종이다]
따라서 이는 단순히 정부의 전략에 그치는 것이 아닙니다. 민간 부문도 사이버 보안 수칙을 철저히 준수하고, 위협 탐지 활동을 수행하며, 사이버 보안 전문가를 이사회에 영입하는 등 다양한 방식으로 적극적으로 대응할 수 있습니다. 기업들이, 특히 규제가 강화될 가능성이 있는 기술 분야에서 더 큰 책임을 지기를 원합니다. 현재의 정치적 상황을 고려할 때, 이 계획이 양당의 지지를 얻을 수 있을 것으로 보십니까?
제 생각에는 이와 같은 계획을 추진하기에 지금이 지난 20년 동안 어느 때보다 더 좋은 환경이라고 봅니다. 앞으로 2년 동안은 공통점을 찾아내고, 이를 실현하기 위한 인센티브와 제재 조치를 마련하기 시작할 여지가 있다고 생각합니다. 그리고 우리는 반드시 그렇게 해야 합니다. 그렇지 않으면 사이버 보안 취약성으로 인한 손실이 너무나 막대해질 것이기 때문입니다. 국회의원들도 이 문제를 제대로 해결하지 못하면 기업 활동에 좋지 않은 영향을 미칠 것이며, 국가 안보에도 분명 좋지 않은 결과를 초래할 것이라는 점을 잘 알고 있을 것이라고 생각합니다.

