마이크로소프트의 최신 취약점 공개 자료에는 93 건의 CVE에 대한 업데이트가 포함되어 있으며, 그중 7건이 중요/심각 등급으로 분류되어 현재 ‘세븐 몽키스(Seven Monkeys)’로 불리고 있습니다. 이 중 네 개(CVE-2019-1181, CVE-2019-1182, CVE-2019-1222, CVE-2019-1226)는 웜 감염이 가능한 것으로 설명되어 있습니다. 이는 2017년에 발생한 WannaCry 및 NotPetya 사태와 마찬가지로, 사용자의 어떠한 조작 없이도 이 취약점을 악용해 악성코드를 취약한 컴퓨터에서 다른 컴퓨터로 전파할 수 있음을 의미합니다.
Tanium 고객으로서 취해야 할 조치
IT 보안 관행을 개선하면 이러한 취약점으로 인해 발생하는 사고를 예방할 수 있습니다. Tanium Comply를 사용하여 엔드포인트에 취약점이 있는지 확인하고, Tanium Patch를 통해 즉시 패치를 적용하시기 바랍니다. Tanium Comply는 Tanium 취약점 라이브러리 피드를 사용하여 이러한 취약점에 대한 노출 정도를 측정합니다.
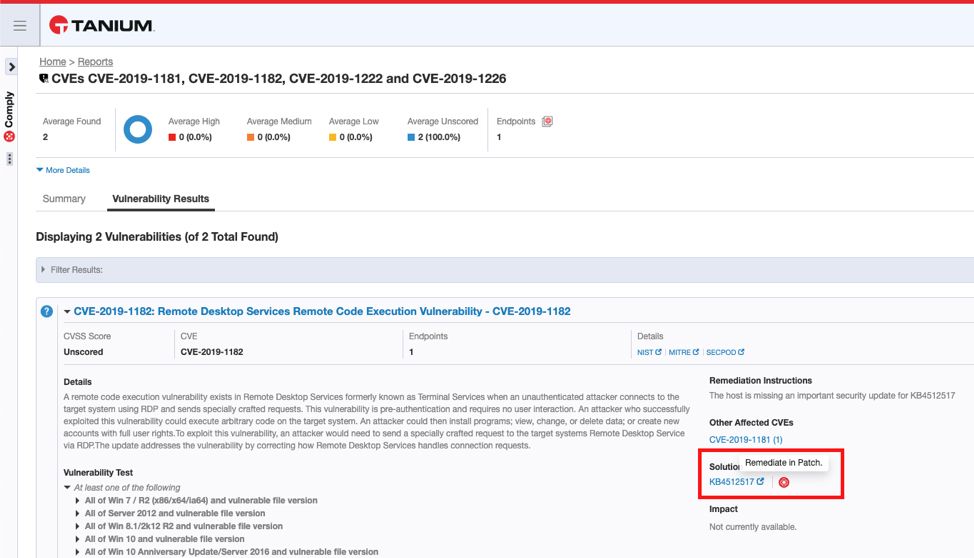
위 그림에서 빨간색으로 강조 표시된 부분은 Tanium Patch로 연결되는 기능입니다. 이를 통해 Tanium은 필요한 패치를 즉시 배포할 수 있습니다. Tanium은 설치 진행 상황을 추적하며, 여기에는 최종 사용자에게 재부팅이 필요함을 알리는 것부터 취약점 해결이 완료될 때까지의 전 과정을 철저히 모니터링하는 것까지 포함됩니다.
이 짧은 동영상 ‘’에서는 Tanium Comply를 통해 취약점을 발견한 후, Tanium Patch로 원활하게 전환하여 이를 해결하는 “발견 및 수정” 워크플로를 시연합니다.
자세한 정보 및 지원이 필요하시면 담당 기술 계정 관리자(Technical Account Manager)나 () 또는 Tanium 커뮤니티()에 문의해 주십시오.
Tanium이 실제로 어떻게 작동하는지 궁금하신가요? 와 1:1 데모를 예약하거나 주간 웨비나에 참여해 보세요. 에서 개최될 예정인 행사()에서 Tanium 전문가들과 상담해 보세요.

