비즈니스 운영을 마비시키는 대규모 클라우드 서비스 중단 및 사이버 침해 사고가 잇따르면서, 기업 이사회와 최고 경영진은 비즈니스 및 사이버 복원력을 강화하기 위해 지속적으로 노력해 왔습니다.
지속적인 회복탄력성 과제로는 기계 수준의 속도로 움직이며 어떤 규칙도 따르지 않는 적들에 대응해 나가는 것이 있습니다. 이번 주 샌프란시스코에서 열린 RSAC 2026 행사에서 연설한 사이버 보안 전문가들에 따르면, 이러한 격차를 해소하는 최선의 방법은 ‘반취약성’이다.
“우리는 자가 치유 기능을 갖춘 시스템, 스스로 진화하는 시스템을 원합니다.”CVS 헬스의 애플리케이션 보안 엔지니어링 및 위협 관리 부문 부사장(AVP)인 앤서니 로드리게스
연례 업계 행사의 첫날 열린 ‘ ’ 세션( )에서는 스트레스를 견뎌내는 능력인 ‘회복탄력성(resilience)’과, 시스템이 스트레스를 활용해 스스로를 개선함으로써 결과적으로 더 큰 회복탄력성을 갖추게 되는 ‘반(反)취약성(anti-fragility)’을 대비하여 살펴보았다. Illumio( )의 최고 전도사이자, 제로 트러스트 모델( )을 창안한 전 포레스터 애널리스트인 존 킨더바그(John Kindervag,) — 및 —와 CVS 헬스(CVS Health)의 애플리케이션 보안 엔지니어링 및 위협 관리 부문 부사장인 앤서니 로드리게스(Anthony Rodriguez,)는 사이버 보안 팀들이 단순한 ‘복원력(resilience)’에서 벗어나, 보다 적응력이 뛰어나고 선제적인 ‘반취약성(anti-fragility)’으로 전환할 것을 촉구했다.
왜 의 복원력 만으로는 더 이상 충분하지 않은가
공격자들이 결국 시스템의 취약점을 찾아낼 것이라는 사실을 인정한다면, 공격자들이 먼저 그렇게 하기 전에 의도적으로 시스템에 부하를 가해 보는 관행을 확립해야 합니다.
킨더바그는 역도와의 비유를 들었습니다. 인체는 ‘반취약성’ 시스템이며, 웨이트 트레이닝을 하면 회복 과정에서 신체가 더 강해집니다. 운동으로 인한 스트레스는 스트레스와 회복의 균형이 잘 잡혀 있을 때 긍정적인 효과를 가져오고 적응력을 높여줍니다.
사이버 시스템에서 스트레스 요인은 공격이나 사고이며, 적응 엔진은 제로 트러스트입니다. 킨더바그와 로드리게스는 사이버 보안과 공학 분야가 더욱 역동적인 대비 태세를 갖춘 방향으로 나아가고 있다고 말했다. 정적이며 사후 대응적인 시스템이 선제적이고 실시간적인 시스템으로 전환됨에 따라, 이러한 변화는 업계 전반에서 확인할 수 있습니다.
인공지능(AI)은 사이버 보안 위험을 가중시키는 한편, 엔지니어들이 이러한 위험을 완화하는 데 도움을 주고 있다. 로드리게스는 “우리는 자가 복구 기능이 있고 스스로 진화하는 시스템을 원한다”고 말했다. “조직은 이러한 신호를 활용하여 더 빠르게 발전할 수 있습니다.” “핵심은 여러분이 그 신호를 포착하고 이를 활용할 수 있느냐에 달려 있습니다.”
Kindervag noted that nobody wants to spend money or do anything until something bad happens, citing an executive who recently told him that a $150 million fine is just a rounding error. “우리는 경영진이 사이버 보안에 관심을 갖기 시작하고, 나쁜 일이 일어날 때까지 기다리는 것을 그만두도록 해야 합니다,”라고 Kindervag 은 말했다.
두 사람은 시스템의 적응성을 높이는 데 있어 AI가 수행하는 역할과, 알려지지 않은 위협에 더 효과적으로 대응하기 위해 수작업 프로세스를 줄이는 것의 중요성, 그리고 시스템에 의도적으로 스트레스 요인을 가해 취약점을 파악하고 전반적인 견고성을 향상시키는 ‘카오스 엔지니어링’ 원칙을 적용하는 방안에 대해 논의했다.
현실 세계의 혼란을 위한 공학
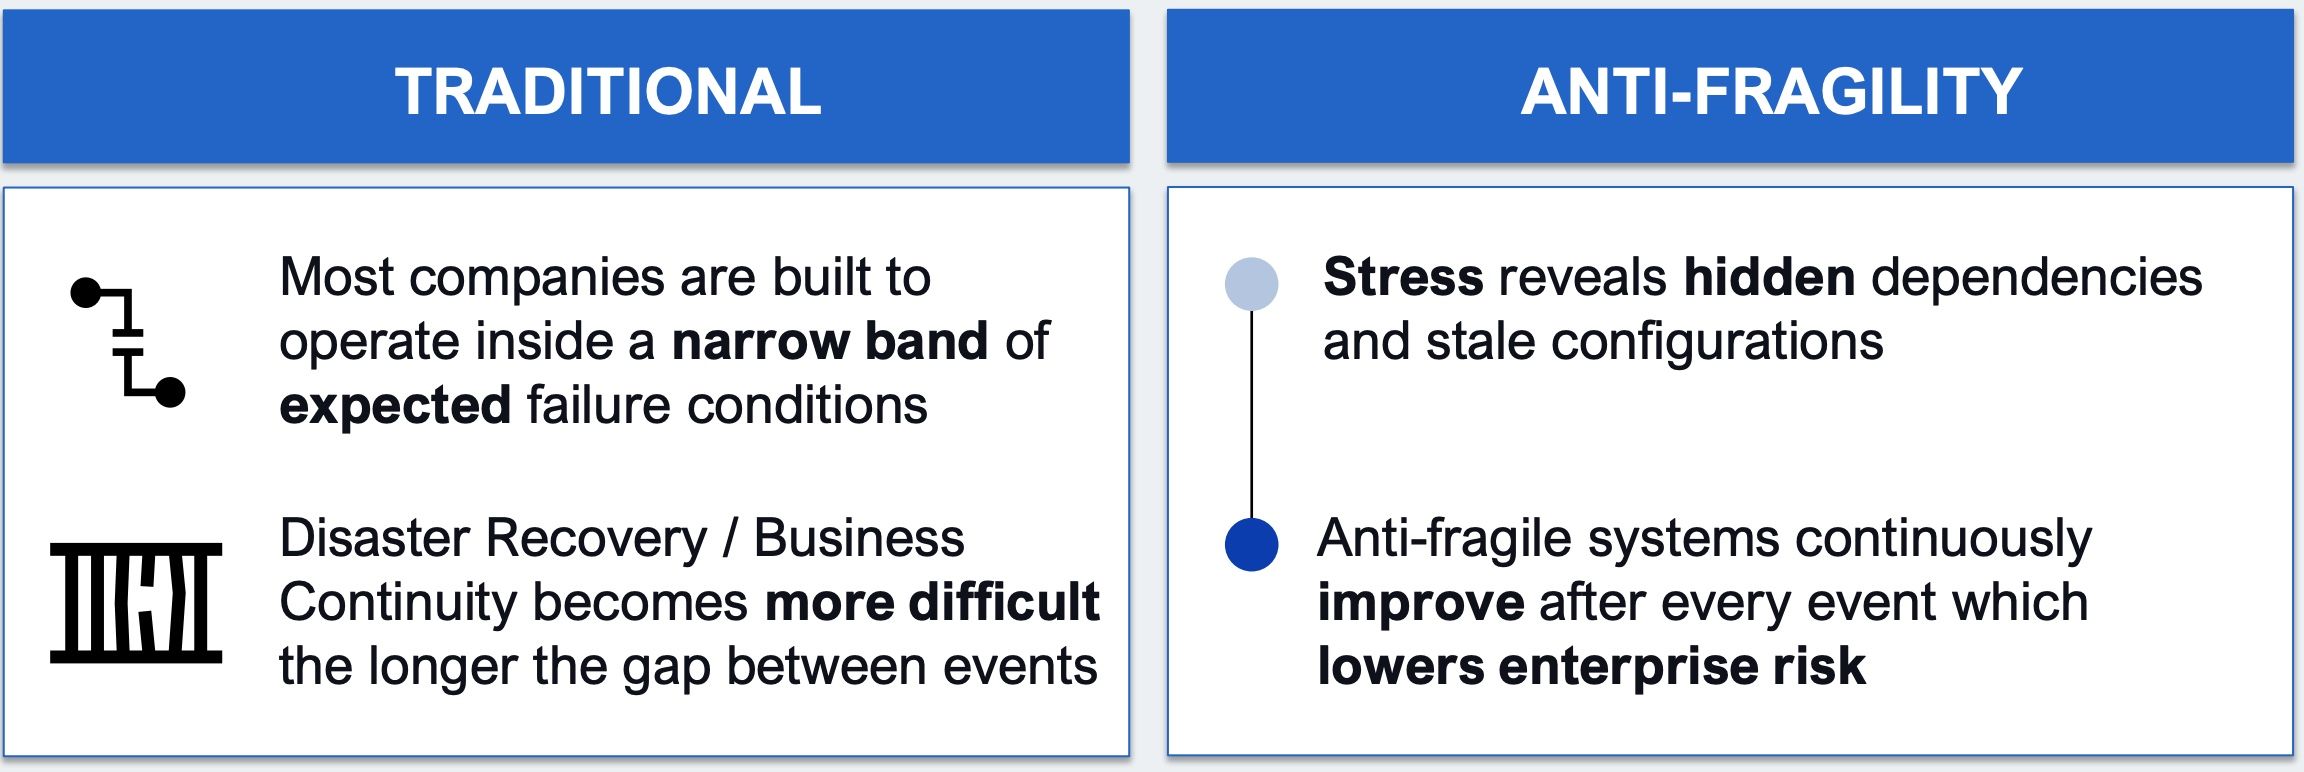
그들은 ‘반취약성’이 지속적인 과정이어야 하며, 조직이 각 사건에서 교훈을 얻어 향후 재발을 방지해야 한다고 주장했다. 이는 재해 복구와 비즈니스 연속성에 대한 사고의 틀을 넘어서는 것을 의미합니다. 시스템이 지속적인 스트레스 상황에서도 성공적으로 운영될 수 있도록 발전시키려면, 생산 환경을 적극적으로 무력화시키기 위해 혼란을 유발하는 표준적인 선형 DR/BC 전략을 채택하십시오.
“실패가 발생할 것이라는 사실을 염두에 두고 계획을 세우는 편이 낫습니다… 특정된 실패를 예상하는 게 아니라, 지속적으로 시스템을 무너뜨리려고 시도해야 합니다… 시스템을 중단시키고, 실제 트래픽을 가해보고, 다양한 시나리오를 거치며, 환경과 그 환경을 지원하는 팀에 지속적으로 부하를 가해야 합니다,”라고 로드리게스는 말했다.
“지도층이 사이버 보안에 관심을 갖기 시작하고, 나쁜 일이 일어나기만을 기다리는 태도를 버려야 합니다.”Illumio의 최고 전도사 존 킨더바그
“차라리 실패할 것이라는 사실을 염두에 두고 계획을 세우는 편이 낫다”고 로드리게스는 말했다. 그는 인프라에 어떤 장애가 발생할지는 예측할 수 없다고 덧붙이며, “지속적으로 시스템을 무너뜨려 보아야 한다… 시스템을 중단시키고, 실제 트래픽을 가해보고, 다양한 시나리오를 시뮬레이션하며, 환경과 그 환경을 지원하는 팀에 끊임없이 부하를 가해야 한다”고 말했다.
‘반취약성’ 여정을 시작하기 위한 실질적인 단계들
의 연사들 은 작은 규모로 시작하여 구체적인 개선 분야에 집중하고, 지속적으로 개선 과정을 반복함으로써 더 탄력적이고 적응력 있는 사이버 보안 태세를 구축할 것을 권장했습니다.
다음은 에 소개된 단계별 안내( )에, 에서 추가로 확인한 세부 내용을 보완한 버전입니다:
다음 주
고가치 서비스나 빈번하게 사고가 발생하는 원인과 같은 대상이나 워크플로를 선정하고, 종속성 중단, 리전 장애 조치, 인증 정보 오용 시나리오, 비정상적인 동서 방향 트래픽, 또는 “잘못된 배포”와 같은 스트레스 요인을 3~5가지 정의하십시오. 그런 다음 시스템이 위험한 상황으로 치닫고 있음을 알려주는 신호를 파악하십시오.
그리고 에서 를 검토하여, 최근 발생한 사건을 분석하고, 지금 바로 적용할 수 있는 체계적인 해결책 하나를 도출해 보세요.
다음 90 일
백업 경로를 통해 실제 트래픽을 정기적으로 전송하여 장애 조치 절차를 연습함으로써, 해당 경로가 정체되지 않도록 하십시오. 로그 순환, 가드레일, 구성 변경 감지, 종속성 확인과 같은 반복적인 수정 작업을 자동화하십시오. 다음으로, 세분화와 최소 권한 원칙을 적용하여 피해 범위를 최소화하십시오. 첫 번째 오류를 발견하면 유사한 오류를 검색하여 해결 범위를 넓히고, 전체 환경에서 동일한 문제를 찾아 해결하십시오.
다음 6 개월
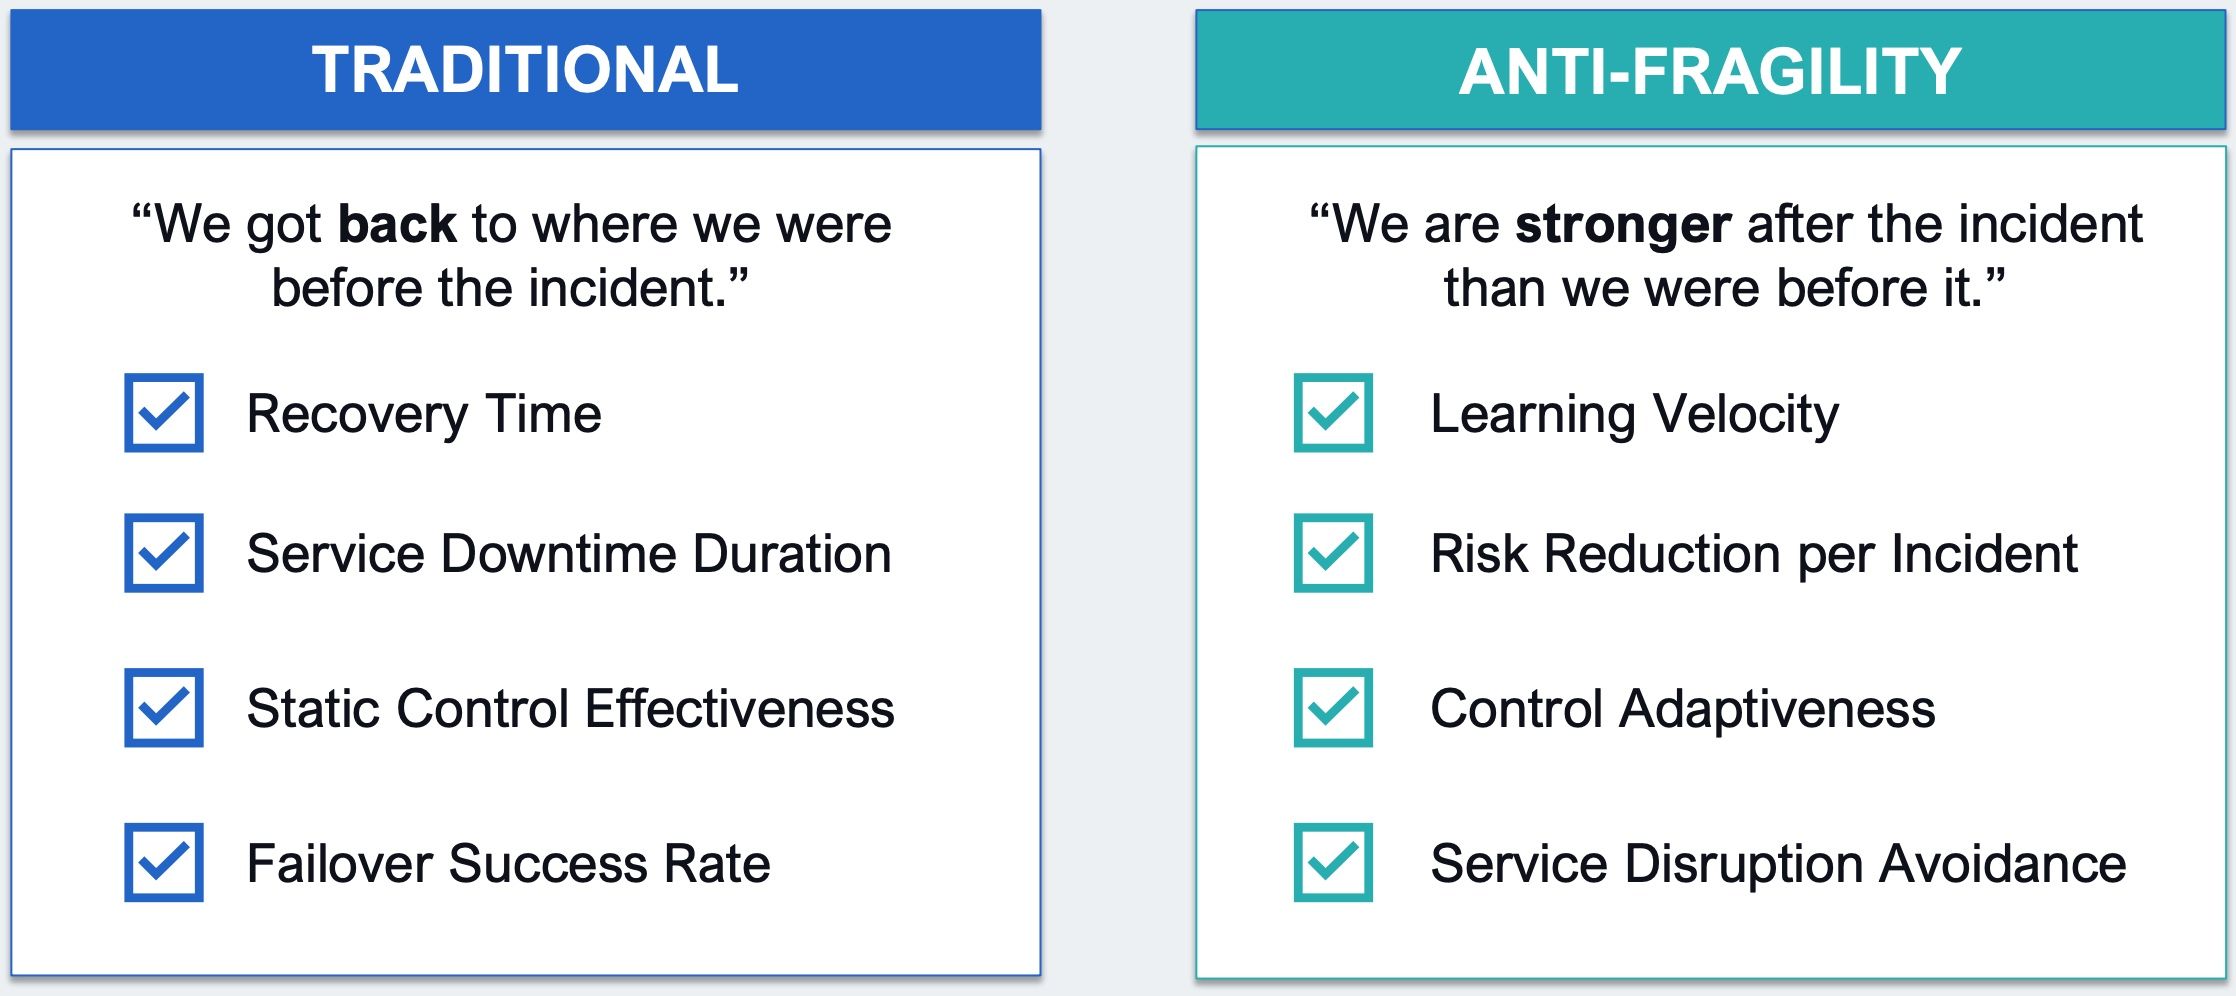
더 나은 의사결정을 위해 행동, 기기, 네트워크 및 워크로드 신호를 종합적으로 고려하고, 단순히 “인증됨 = 신뢰할 수 있음”이라고 가정하지 마십시오. 명확한 학습 목표를 설정하여 카오스 훈련과 레드팀 훈련을 정기적으로 실시함으로써 통제된 스트레스 상황을 제도화하십시오. 재발률 감소, 전신적 위험 감소, 회복 소요 시간, 영향 범위 억제 등 의미 있는 지표를 추적합니다. 마지막으로, 예방과 지속 가능한 해결책 마련을 위한 조용하고 종종 인정받지 못하는 노력을 격려하는 한편, ‘영웅 숭배’와 ‘비난’을 지양해야 합니다.
항취약성 측정
‘반취약성(anti-fragility)’ 문화를 조성하기
킨더바그(Kindervag) 와 로드리게스(Rodriguez)는 다음과 같은 핵심적인 차이를 재차 강조하며 글을 마무리했다. 회복탄력성은 생명을 유지해 주지만, 반취약성은 삶의 궤적을 바꾸어 준다.
조직 이 스트레스를 신호로 받아들이고, 의도적으로 실패를 경험하며, 팀 전반에 걸쳐 배운 점을 적용하고, 개선을 중심으로 문화를 정립할 때, 보안 프로그램은 단순히 스트레스를 견디는 데 그치지 않고 , 오히려 압박 속에서 더 나은 성과를 내게 됩니다.
“보안 은 단순히 공격을 견뎌내는 데 도움을 주는 데 그쳐서는 안 됩니다,” Kindervag 이 말했다. ““이것이 시간이 지남에 따라 를 점점 더 튼튼하게 만드는 데 도움이 될 것입니다. ”

