작성자
Melissa Bischoping
2026년 5월 GitHub 해킹 사건: 확장 프로그램 관리 문제는 여전히 과제로 남아 있다–그렇다면 어떻게 대처해야 할까?
2026년 5월 20일에서 GitHub는 악성 VS Code 확장 프로그램을 통해 직원 기기가 해킹당했다고 밝혔으며, 공격자들은 약 3.800 개의 내부 저장소를 유출했다고 주장했습니다.
미니 샤이-훌루드 공급망 공격: 이 캠페인이 방어자들의 신뢰할 수 있는 소프트웨어에 대한 사고방식을 바꾸는 이유
미니 샤이-훌루드 공급망 공격은 npm과 PyPI 전반에 걸쳐 TanStack, Mistral AI, Guardrails AI의 패키지를 포함한 170 개 이상의 패키지를 침해했으며, 합법적인 CI/CD 게시 워크플로를 탈취하여 여전히 겉보기에 유효한 출처 신호를 포함한 악성 버전을 배포했습니다.
스마트 거버넌스가 에이전틱 확산을 억제하는 방법
기업 전반에 걸쳐 AI 에이전트가 기하급수적으로 증가함에 따라, 거버넌스도 이들의 자율성, 규모 및 위험에 발맞춰 발전해야 합니다.
엔드포인트 환경에서의 섀도우 AI 이해하기
로컬 모델부터 MCP 서버에 이르기까지 엔드포인트에서 섀도우 AI가 어떻게 나타나는지, 그리고 가시성, 거버넌스, 보안 구성이 지금 왜 중요한지 알아보세요.
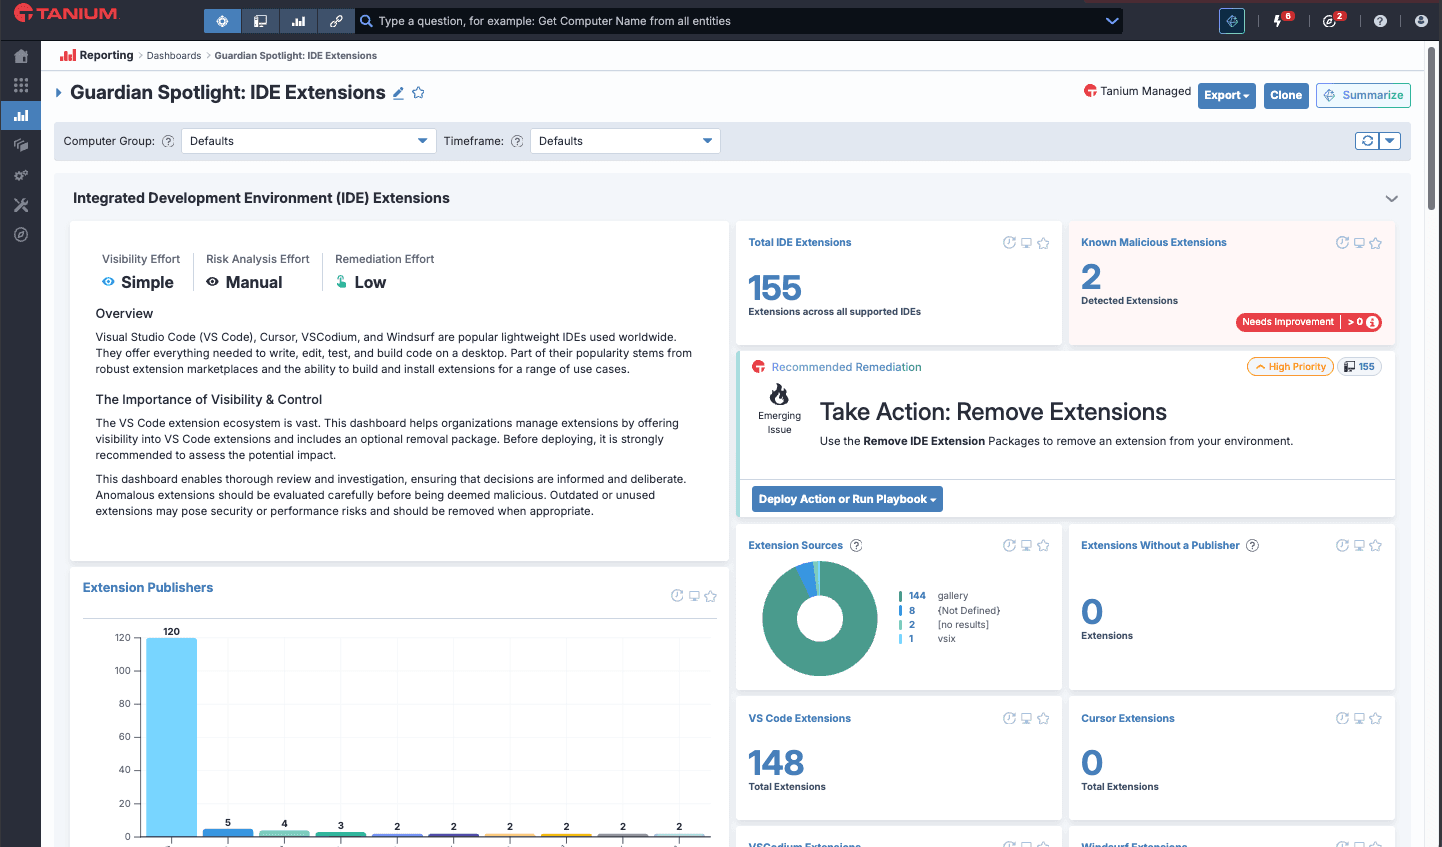
IDE 확장 프로그램: 조직에 대한 새로운 지속적 위험
Visual Studio Code, Cursor 및 기타 통합 개발 환경을 위한 사용자 설치 가능 확장 프로그램은 점점 더 악용되는 공격 벡터로, 거의 매주 새로운 악성 확장 프로그램이 발견되고 있습니다. 가시성과 제어권을 확보하고 있습니까?
Ep. 16: 취약점 관리에 대한 선제적 접근이 필요합니다
True Zero Technologies의 시니어 엔지니어 Nick Brown은 일반적인 취약점 및 노출(CVE)을 앞서 나가기 위해 중요도, 위험 수용, AI 도구가 핵심임을 설명합니다.
15화: CISO로 사는 것이 그 어느 때보다 힘들다 – 이제 그 사실을 인정할 때다
더 많은 기업들이 이제 CISO의 역할이 보안 기술 전문가에서 비즈니스를 보호하는 임원급 리스크 관리자로 전환되기를 기대하고 있습니다. 최고 정보 보안 책임자들이 스트레스에 대해 이야기하고 지원을 받는 것은 매우 중요합니다.
Ep. 14: 위협 인텔리전스 팀을 이끄는 방법
Microsoft의 Sherrod DeGrippo는 스스로를 "이상한 보안 관찰자"라고 표현하며, 위협 인텔리전스를 실행 가능하게 만드는 전략, 직관을 신뢰하는 팀 구축, 그리고 – 가장 중요한 것 – CISO의 완전한 동의를 얻는 방법을 공유합니다.
7 소프트웨어 공급망을 방어하는 방법
해커들의 수법이 점점 더 정교해지고 소프트웨어가 더욱 복잡해짐에 따라, CISO들은 악성 소프트웨어 공격을 식별하고, 차단하며, 그 피해를 완화하는 능력을 향상시켜야 합니다.
Ep. 3: 디지털 신뢰를 신뢰할 때가 된 이유, 파트 2
소비자 신뢰가 급락하는 가운데, ISACA 설문조사는 기업이 사이버 공격 이후에도 신뢰를 재건할 수 있는 방법을 보여줍니다.
Ep. 2: 디지털 신뢰를 신뢰할 때가 된 이유, 파트 1
유익한 ISACA 설문조사가 오늘날의 디지털 신뢰 환경을 밝혀줍니다. 놀라운 결론은? 신뢰를 극대화하면 사이버 보안 위험이 최소화됩니다.
사이버 보안 실행 계획 수립: IT 위험 관리 이해
조직의 사이버 방어 역량을 강화하기 위한 실행 계획을 수립하고 실행하는 방법에 관한 이 시리즈의 두 번째 편입니다.
사이버보안 실행 계획 수립: 가시성 확보 및 사일로 해소에 집중
가시성을 최우선으로 하고 IT 사일로를 해소하는 사이버 보안 실행 계획은 조직을 보호하는 데 필수적입니다.
변화하는 위협 환경에서의 엔드포인트 강화 및 대비
러시아와 우크라이나 간의 분쟁이 사이버 위협 환경에 영향을 미치고 있는 만큼, 기업들은 패치 적용 워크플로우의 모든 취약점을 보완해야 합니다.
Log4j 취약점에 대응하고 다음 위협에 대비하기 위한 모범 사례
Log4j 취약점에 대응하는 방법을 알아보고, 취약한 소프트웨어 구성 요소를 탐지하는 도구를 활용하여 미래에 대비하세요.

