팬데믹으로 인해 수백만 명의 근로자들이 노트북, PC, 태블릿을 들고 재택근무를 하게 되면서 기업 네트워크에 원격으로 접속해야만 했던 상황 이전부터, IT 보안 팀들은 이미 네트워크의 복잡성으로 인해 어려움을 겪고 있었다.
현재 대기업들이 사무실 복귀를 미루거나 장기적인 하이브리드 업무 모델에 안착하거나, 혹은 단순히 앞으로 나아갈 방향을 모색하고 있는 가운데, 해당 팀들은 ‘실시간 네트워크 가시성 확보’라는 생존을 좌우할 위기에 직면해 있습니다.
이번 대응 과정에서 주요 난관은 데이터 보호 관련 규정을 준수하는 것이 될 것이며, 특히 기업, 정부 및 공공시설을 대상으로 한 대규모 사이버 침해 사건 이 발생한 이후에는 더욱 그러할 것이다.
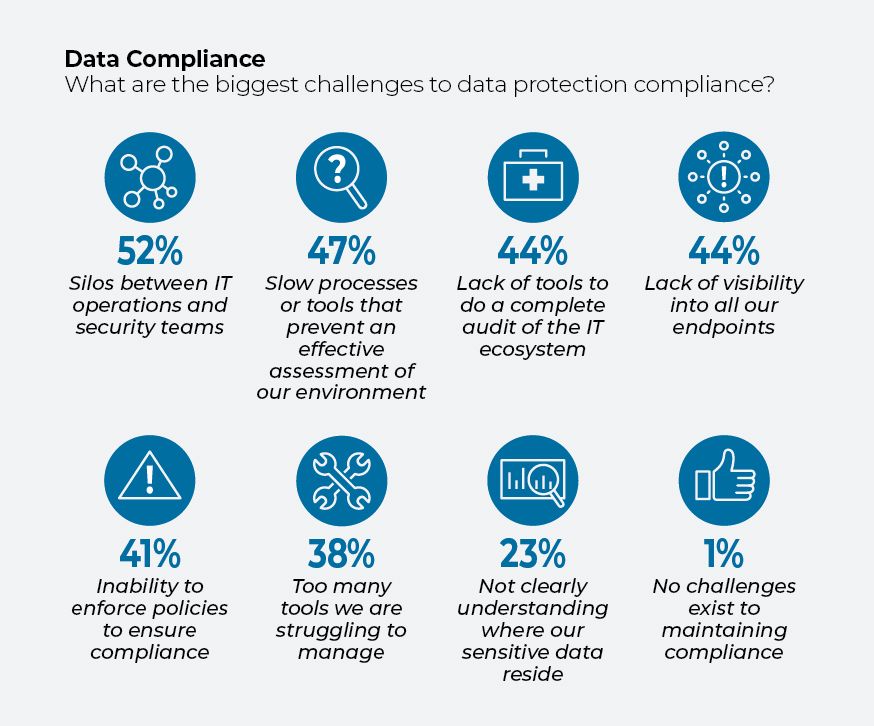
컨설팅 업체 IDG Connect가 전 세계 IT 의사결정권자 308 명을 대상으로 실시한 새로운 설문조사에 따르면, 규정 준수를 가로막는 가장 큰 과제 중에는 IT 운영팀과 보안팀 간의 데이터 사일로화 (52%), IT 환경을 효과적으로 평가하는 데 방해가 되는 느린 프로세스나 도구(47%), 그리고 네트워크에 연결된 모든 엔드포인트에 대한 가시성 부족(44%)이 꼽혔다.
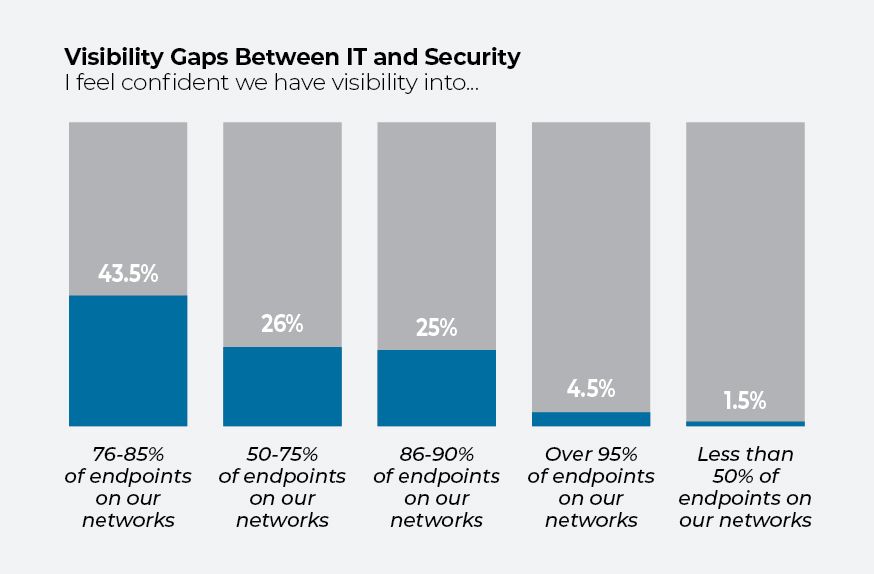
한편, IDG가 Tanium을 위해 직원 수 1.000 명에서 25.000 명 사이의 기업 IT 책임자들을 대상으로 실시한 설문조사에 따르면, 응답자의 30%만이 자사의 엔드포인트 중 85% 이상을 파악할 수 있는 능력에 대해 확신을 표했다.
즉, 자사가 어떤 하드웨어와 소프트웨어를 운영하고 있는지, 또 그 보안 수준이 어느 정도인지조차 모르는 기업이 많다는 뜻입니다.
가시성을 종종 흐리게 하는 것은 에서 언급된 도구 난립 현상으로, 새 도구와 구형 도구가 겹겹이 쌓여 있어 종종 구식이 되거나 잊혀지거나 서로 연동되지 못하는 경우가 많습니다. 실제로, 설문 응답자의 38%가 관리하기 어려울 정도로 도구가 너무 많다고 답했습니다.
다음은 이번 설문조사의 주요 내용을 설명하는 5개의 차트입니다.
규정 준수상의 장애물
규제상 데이터 보호 규정 준수는 그 자체만으로도 충분히 어려운 일이지만, 팀 간 업무 흐름이 단절되어 있고, 적절한 도구가 부족하며, 자산에 대한 적절한 가시성이 확보되지 않은 탓에 그 어려움이 더욱 가중되고 있습니다.
응답자들은 데이터 보호 규정 준수를 달성하는 데 있어 가장 큰 과제로 보안 팀과 IT 운영 팀 간의 사일로 현상(52%)을 꼽았다. 협력을 저해하는 요인은 사람들이 의사소통을 거부하거나 할 수 없기 때문이 아닙니다. 서로 분리된 도구와 데이터 소스에서 나오는, 비교하기 어려운 데이터 결과들입니다. 양측 모두에게 필요한 것은 단일하고 공통된 신뢰할 수 있는 정보원입니다.
또한 응답자의 거의 절반은 자사의 프로세스나 도구가 너무 느려 위험을 효과적으로 검토하는 데 지장을 주고 있다고 답한 반면, 44%는 노트북, 휴대폰, 프린터와 같은 엔드포인트에 대한 가시성 부족이 관련 업무를 방해하고 있다고 답했다. 약 38%는 단순히 도구가 너무 많아서 어려움을 겪고 있습니다.
IT 관점과 보안 관점
IT 팀이 자산 현황을 파악하는 데 있어 시야가 제한적이라는 점은 우려스러운 상황을 보여줍니다. IDG의 조사 결과, 응답자 중 30%만이 자사가 엔드포인트의 85% 이상을 파악할 수 있는 능력에 대해 확신을 가지고 있는 것으로 나타났습니다..
IT 팀마다 이러한 인식은 차이가 있습니다. 10 명의 보안 전문가 중 3명은 자사가 엔드포인트의 75%를 파악하고 있다고 확신한다고 답한 반면, IT 운영 전문가 중에서는 이 정도 수준의 파악률이 낮다는 데 동의한 비율은 22%에 불과했습니다.
[관련 기사: SLED 기관이 디지털 전환을 위해 자산 가시성과 IT 도구 최적화가 필요한 이유]
IT 운영 팀은 다른 문제들에 대해서도 더 자신감을 보이는 듯합니다. IT 운영 담당 응답자의 3분의 2는 원격 근무로 인해 발생하는 위험을 어려운 과제로 여기는 반면, IT 보안 전문가의 75%는 이를 어려운 과제로 여기는 것으로 나타났다.
부실 자산 격리
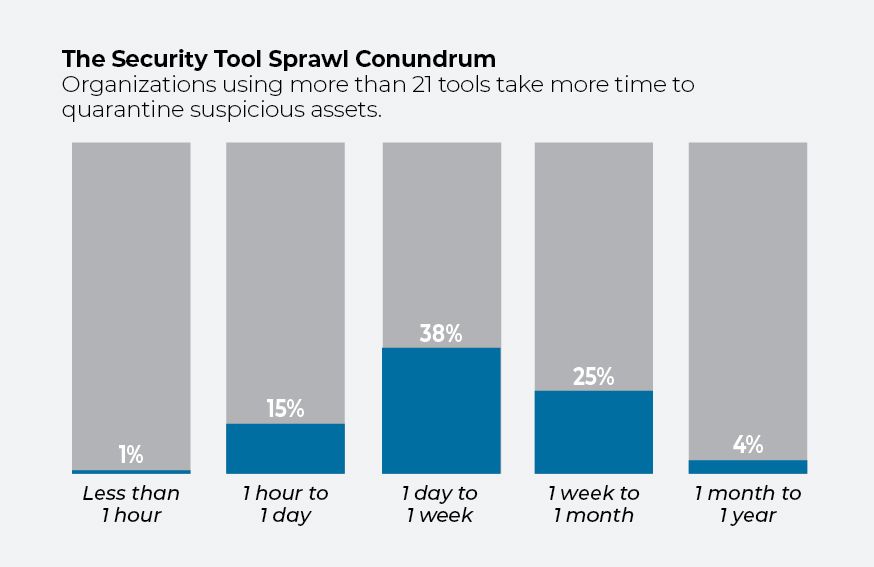
설문조사에 따르면, 의심스러운 자산을 평균 1일 이내에 격리할 수 있는 조직의 비율은 30%에 불과한 반면, 43%는 최대 1주일이 걸리고, 28%는 1주일 이상 소요되는 것으로 나타났다. 응답자의 90%가 보안 도구를 더 추가하면 조직의 보안이 강화된다고 보고 있지만, 에서 볼 수 있듯이 보안 도구 비율이 높은 기업들의 저조한 성과 는 이러한 견해의 타당성에 의문을 제기한다.
[관련 기사: 연방 사이버 보안 — 도구가 너무 많으면 오히려 역효과를 낳는다]
도구를 20 개 이하로 보유한 기업의 경우, 자산을 격리하는 데 하루 이하가 걸리는 비율이 3분의 1인 반면, 도구를 21 개 이상 보유한 기업의 경우 이 비율은 16%에 달한다. 도구를 더 많이 보유한 조직일수록 보안 침해 사고를 탐지할 수 있는 능력에 대한 자신감이 더 낮은 것으로 나타났다. 21 ~30 개의 도구를 사용하는 조직의 응답자 중 34%는 침해 사고를 실시간으로 탐지할 수 있는 능력에 자신 있다고 답한 반면, 더 적은 수의 도구를 사용하는 조직의 경우 이 비율은 42%에 달했다.
위험 평가
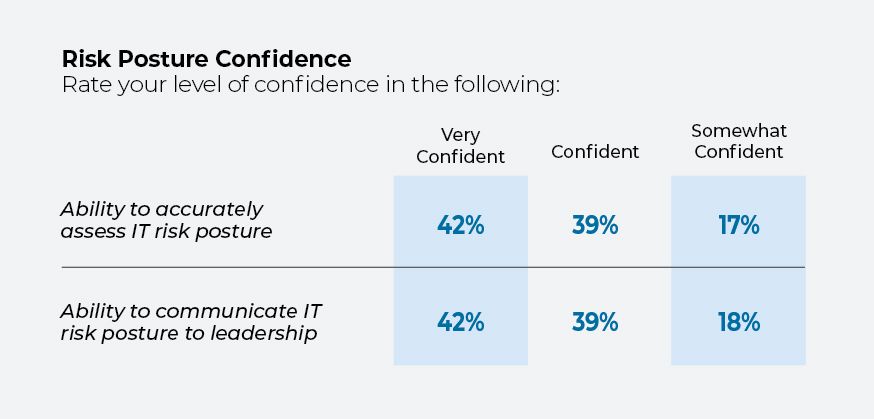
IT 전문가들이 시스템 전반에 대한 가시성을 확보하고, 패치 적용 , 취약점 , 구성과 같은 보안 도구를 최대한 활용하는 데 어려움을 겪고 있음에도 불구하고, 응답자의 80% 이상이 자사 팀이 회사의 위험 현황을 평가하고 이를 최고 경영진에게 전달할 수 있는 능력에 대해 ‘자신 있다’ 또는 ‘매우 자신 있다’고 답했습니다.
그러나 이번 설문조사 결과, 고위 IT 임원(CIO, CTO, CSO)들은 자사의 위험 평가에 대해 매우 확신하는 경향이 상대적으로 낮은 것으로 나타났다.
앞으로의 우선 과제
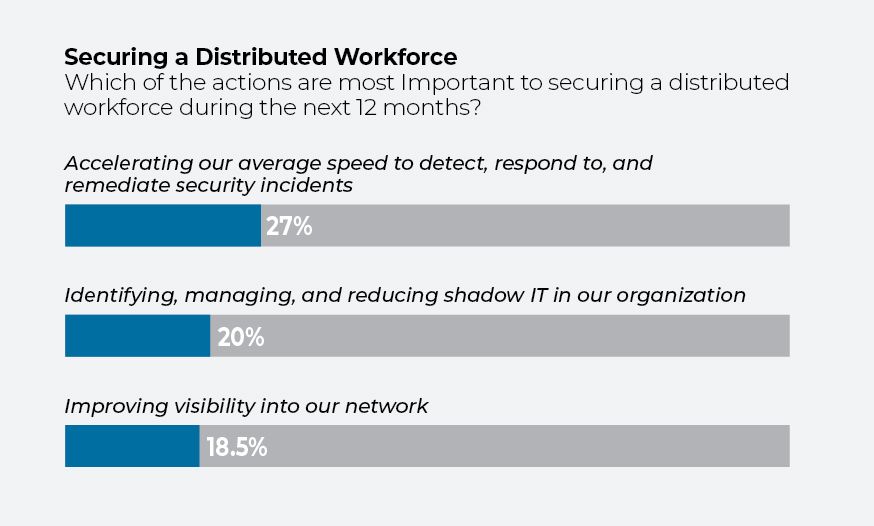
IT 리더들이 어떤 위험이 도사리고 있는지 정확히 파악하고 있다는 점은 안심이 됩니다. 향후 12 개월 동안 에서 가장 우선시해야 할 과제가 무엇인지 묻는 질문에 대해, 응답자의 27%가 보안 침해 사고의 탐지, 대응 및 복구를 가속화해야 한다고 답했습니다. 응답자의 20%는 중앙 IT 부서의 관리 대상이 아닌 소프트웨어, 애플리케이션, 시스템 등 이른바 ‘섀도우 IT’를 파악하고, 관리하며, 줄이는 것이 가장 큰 과제라고 답한 반면, 18,5%는 네트워크 가시성 향상이 최우선 과제라고 답했다.
그리고 현장의 여러 어려움을 감안할 때, IT 전문가들은 높은 목표를 세우고 있습니다. 응답자의 80% 이상이 엔드포인트 보안을 클라우드로 전환해야 한다는 데 동의했으며, 89%는 제로 트러스트 관행 을 우선순위로 꼽았습니다.