지금에 와서는 글로벌 제조업체와 컨설팅 회사부터 정부 기관에 이르기까지 대규모 조직들이 팬데믹 기간 동안 인력을 어떻게 동원했는지에 대한 이야기는 이미 여러 차례 회자되어 왔다. 분산된 인력은 업무를 계속 수행했을 뿐만 아니라, 조직의 시장 영향력, 생산성 및 디지털 혁신을 확대해 나갔습니다.
CIO들은 이 노력의 영웅으로 칭송받아 왔다.
그러나 수백만 명의 근로자가 수천만 개의 엔드포인트(노트북, PC, 태블릿, 클라우드 내 가상 머신 등)를 통해 기업 및 공공 부문 네트워크에 접속함에 따라, 이러한 엔드포인트를 보호해야 하는 복잡성은 기하급수적으로 증가했습니다. 오늘날, 랜섬웨어 및 기타 악성코드는 조직에 가장 큰 보안 위협이 되고 있습니다. Cybersecurity Insiders가 Tanium을 위해 작성한 최신 ‘ 2022 엔드포인트 보안 가시성 보고서’에 따르면, 그 다음으로는 인적 오류, 내부자 위협, 소프트웨어 취약점이 뒤를 잇는 것으로 나타났다(참고: Log4j 결함).
의 사이버 공격 이 민간 및 공공 기관을 대상으로 급증하면서 핵심 인프라, 소프트웨어 공급업체, 정부 기관에 타격을 입히자, 기업 및 기술 분야 리더들은 회복탄력성을 유지하기 위해 고군분투하고 있다. 사이버보안 및 인프라 보안국(CISA)이 최근 발표한 지침( , ,, )은 모든 연방 기관에 약 300 건의 소프트웨어 취약점에 대한 패치를 적용하도록 명령한 것으로, 이는 정부와 정부의 지침을 따르는 민간 기업 모두에게 있어 매우 중요한 조치입니다.
사이버 보안 전문가 345 명을 대상으로 실시한 이번 새로운 설문조사에서는 엔드포인트 데이터 보안 분야에서 효과적인 조치와 그렇지 않은 조치가 무엇인지 밝혀냈다. 아래 차트는 조직, 비즈니스, 기술 및 보안 분야의 리더들이 직면한 과제와 해결 방안을 보여줍니다.
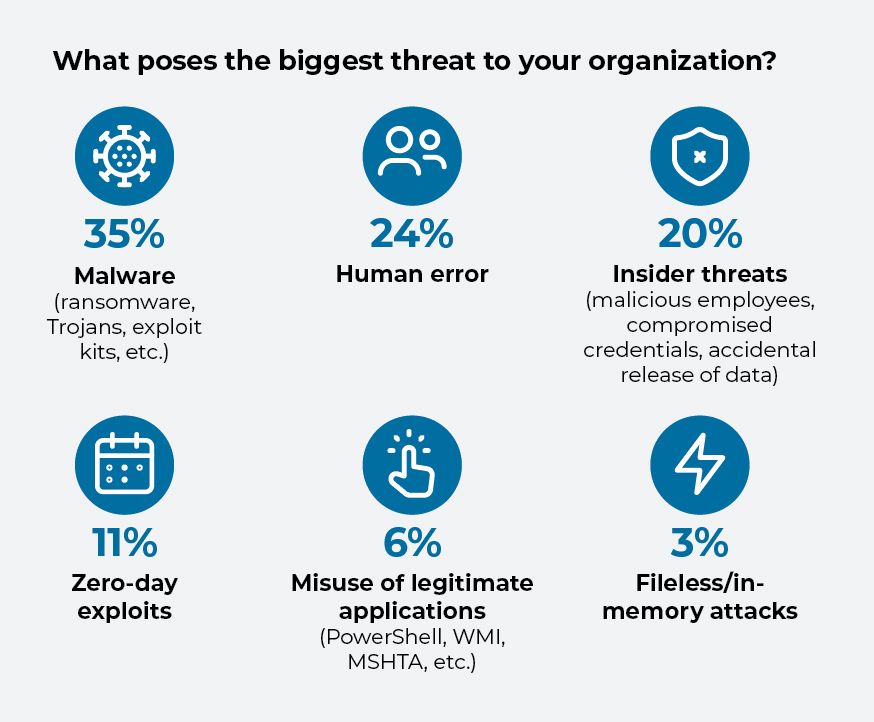
Hackers, encouraged by the yawning attack spaces created by remote working and distributed endpoints, have made 2021 the year of ransomware, seizing network assets and demanding cash for their return. 설문조사 응답자의 3분의 1 이상이 악성코드와 랜섬웨어를 자사 운영에 대한 가장 큰 보안 위협으로 꼽았다.
인적 오류로 인해 발생하는 위협은 규모는 작지만 여전히 중요한 위협입니다. 잘못된 사람에게 이메일을 보내는 것부터 비밀번호 분실이나 도난에 이르기까지, 사람들은 어쩔 수 없이 부주의한 실수를 저지르기 마련이며, 악의적인 공격자들은 이를 노리고 있습니다. 응답자의 거의 4분의 1이 직원의 실수를 주요 보안 우려 사항 중 하나로 꼽았다.
[관련 기사: 실시간 사고 대응이 피할 수 없는 보안 침해 문제를 어떻게 해결하는가]
외부 위협이 사이버 보안에 있어 가장 큰 위험 요소이긴 하지만, 내부에서 도사리고 있는 위험 역시 문제가 됩니다. 응답자의 5분의 1은 사적인 원한을 품거나 개인적 이득을 노리는, 신뢰할 수 없거나 악의적인 직원들이 초래할 수 있는 위험에 대해 우려하고 있다.
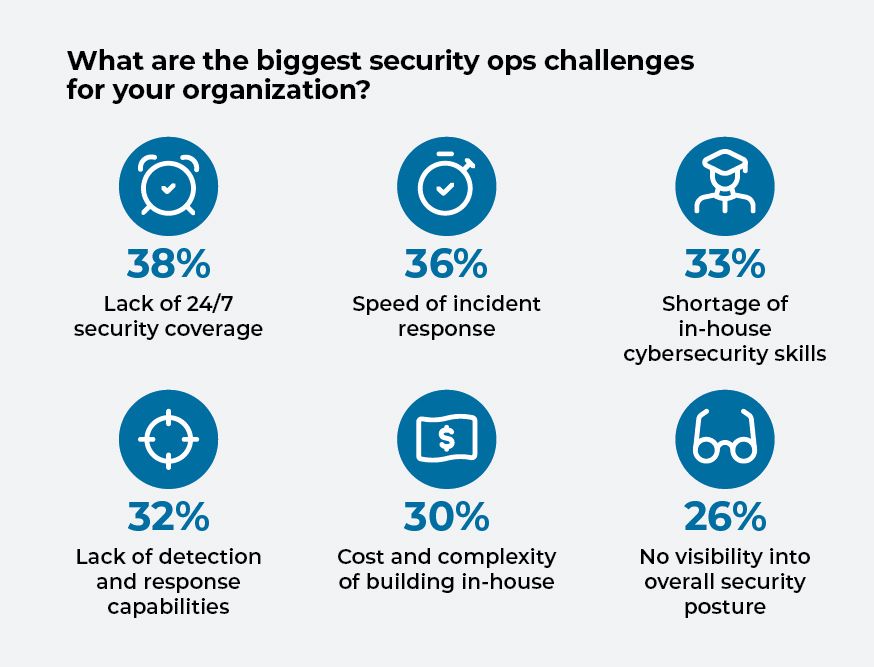
기업들은 사이버 위협을 우려하는 한편, 이에 대처할 수 있는 역량에 대해서도 우려하고 있다. 응답자의 약 36%는 사고 대응 속도에 문제가 있다고 답했으며, 32%는 자사의 위협 탐지 능력을 의심한다고 밝혔다.
응답자의 4분의 1 이상이 자사의 전반적인 사이버 보안 현황을 파악하지 못하고 있다고 답했다. 이는 문제가 되는데, 효과적인 사이버 방어의 핵심 구성 요소는 세 가지 영역으로 이루어져 있기 때문입니다. 단순히 도구와 절차뿐만 아니라, 바로 ‘사람’이 핵심이기 때문입니다. 응답자의 3분의 1은 자사 내 사이버 보안 역량이 부족하다고 답했으며( ),, 38%는 하루 24 시간 동안 사이버 보안을 감시하는 것이 가장 큰 과제라고 답했다.
엔드포인트 를 공격하면 최종 사용자의 생산성에 영향을 미칠 수 있으며, 해커가 공격 대상을 장악할 수 있는 발판을 마련해 줄 수 있습니다. 사이버 공격으로 인해 기업의 업무가 중단되거나 차질을 빚게 되면, 기업 경영자들은 대개 운영을 정상화할 수 있는 가장 빠른 방법을 선택합니다. 랜섬웨어 공격인 경우, 이는 대개 에서 공격자들에게를 지불해야 한다는 것을 의미합니다.
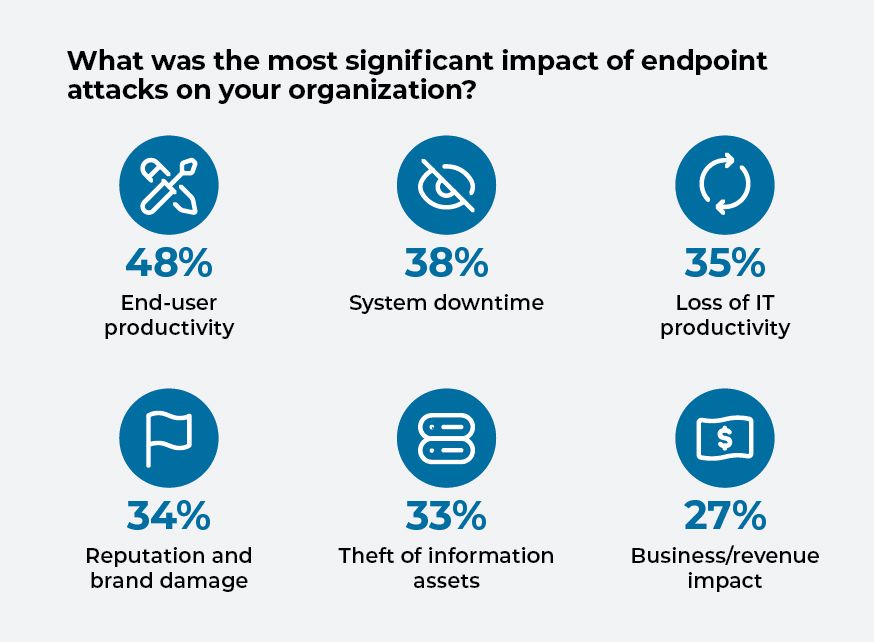
응답자의 거의 절반이 엔드포인트 공격으로 인한 주요 부정적 영향으로 최종 사용자의 생산성 저하를 꼽았다. 응답자의 3분의 1 이상이 시스템 가동 중단을 꼽았으며, 비슷한 비율의 응답자가 IT 생산성 저하와 브랜드 이미지 훼손을 꼽았다.
지난 9월, 연방수사국( , FBI)은 를 통해 소규모 농장부터 대규모 생산자, 가공업체, 제조업체, 시장, 식당에 이르기까지 거의 모든 조직이 직면한 사이버 위협에 대해 상세히 설명했다. 이 기관은 해커들이 특히 “스마트 기술, 산업용 제어 시스템, 인터넷 기반 자동화 시스템에 점점 더 의존하고 있는” 기업 분야를 대상으로 네트워크의 취약점을 노려 데이터를 훔치거나 잠그고 시스템을 암호화하고 있다고 밝혔다.
[함께 읽어보세요: 증가하는 사이버 범죄로부터 조직을 보호하기 위한 6 가지 팁]
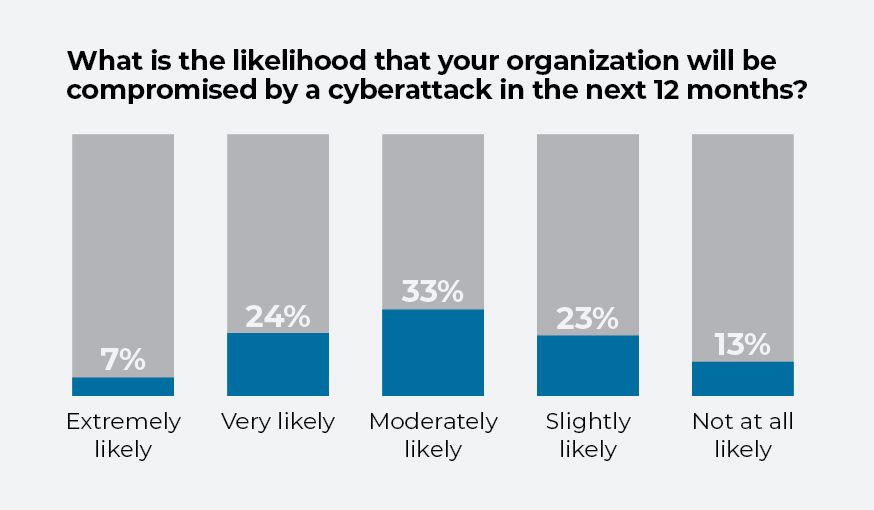
거의 모든 조직이 이러한 위협을 인식하고 있습니다. 설문 응답자의 3분의 1은 향후 12 개월 내에 소속 조직이 보안 침해를 당할 위험이 “다소 높다”고 답했다. 응답자의 4분의 1은 보안 침해 발생 가능성을 “매우 높음”으로 평가한 반면, 7%는 그 위험을 “극히 높음”으로 평가했다.
소프트웨어에 대한 정기적인 패치 적용 은 사이버 보안에 매우 중요합니다. 하지만 결함을 파악하는 것만큼이나 중요한 것이 바로 패치 적용 속도 그 자체입니다. 재택근무의 확산으로 네트워크 규모가 확대되고 패치 적용 필요성도 커졌습니다. 직원들은 다양한 기기를 사용하여 새롭고 다양한 장소에서 기업 네트워크와 서비스에 접속하고 있습니다. 성급한 패치 관리에는 위험 요소도 따릅니다. 사이버 방어 체계가 취약한 상태에서 업데이트를 적용하는 것은 사이버 범죄자들에게 유리한 침투 경로가 됩니다.
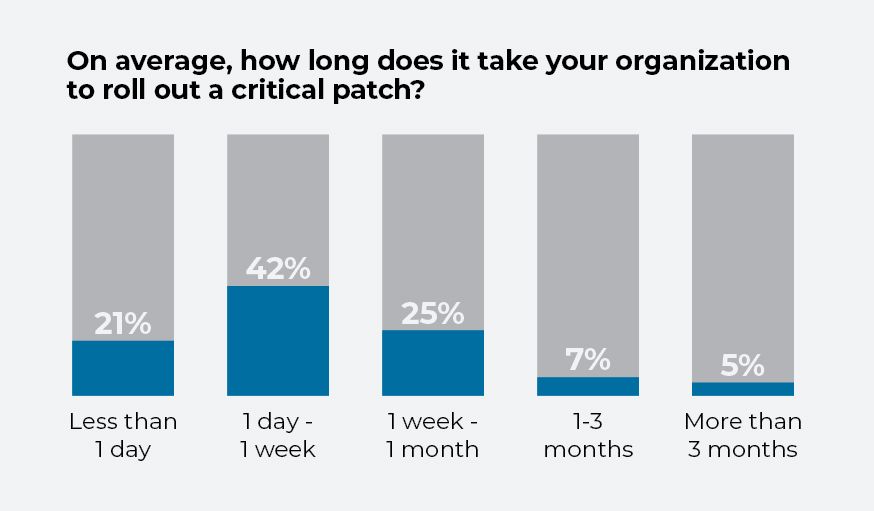
설문조사에 따르면, 패치 대응 시간으로 가장 흔한 기간은 1일에서 1주일 사이이며, 응답자의 42%가 이 기간 내에 패치를 적용한다고 답했습니다. 약 37%는 패치하는 데 일주일 이상 걸린다고 답한 반면, 5분의 1은 하루도 채 걸리지 않는다고 답했다. 하지만 패치를 적용하는 데 하루만 걸려도 해커들이 막대한 혼란을 일으키고 오래 지속되는 피해를 입힐 수 있습니다.
사이버 범죄자나 국가가 조직의 네트워크에 침투해 발판을 마련한 경우, 이들의 활동 범위를 제한하는 것이 다음 단계의 중요한 방어 수단입니다. 조직은 네트워크상의 의심스러운 활동을 탐지하기 위한 도구를 도입하고, 관리자 권한을 제한하거나 네트워크 구성을 조정하는 등의 방법을 통해 측면 이동을 차단하는 전략을 활용할 수 있습니다.
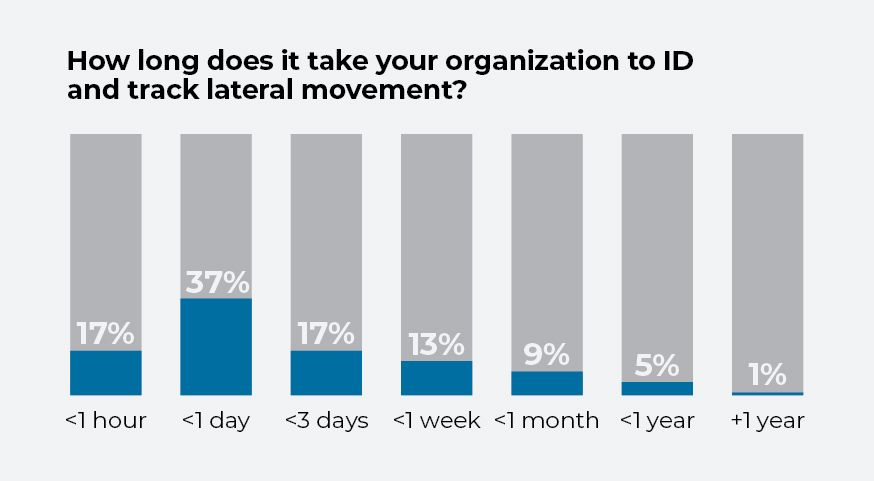
이러한 노력에서 실시간 대응이 핵심입니다. 설문 응답자의 3분의 1 이상이 횡이동을 정확히 파악하고 추적하는 데 하루도 채 걸리지 않는다고 답했다. 약 17%는 1시간도 채 걸리지 않는다고 답한 반면, 17%는 3일도 채 걸리지 않는다고 답했다.

