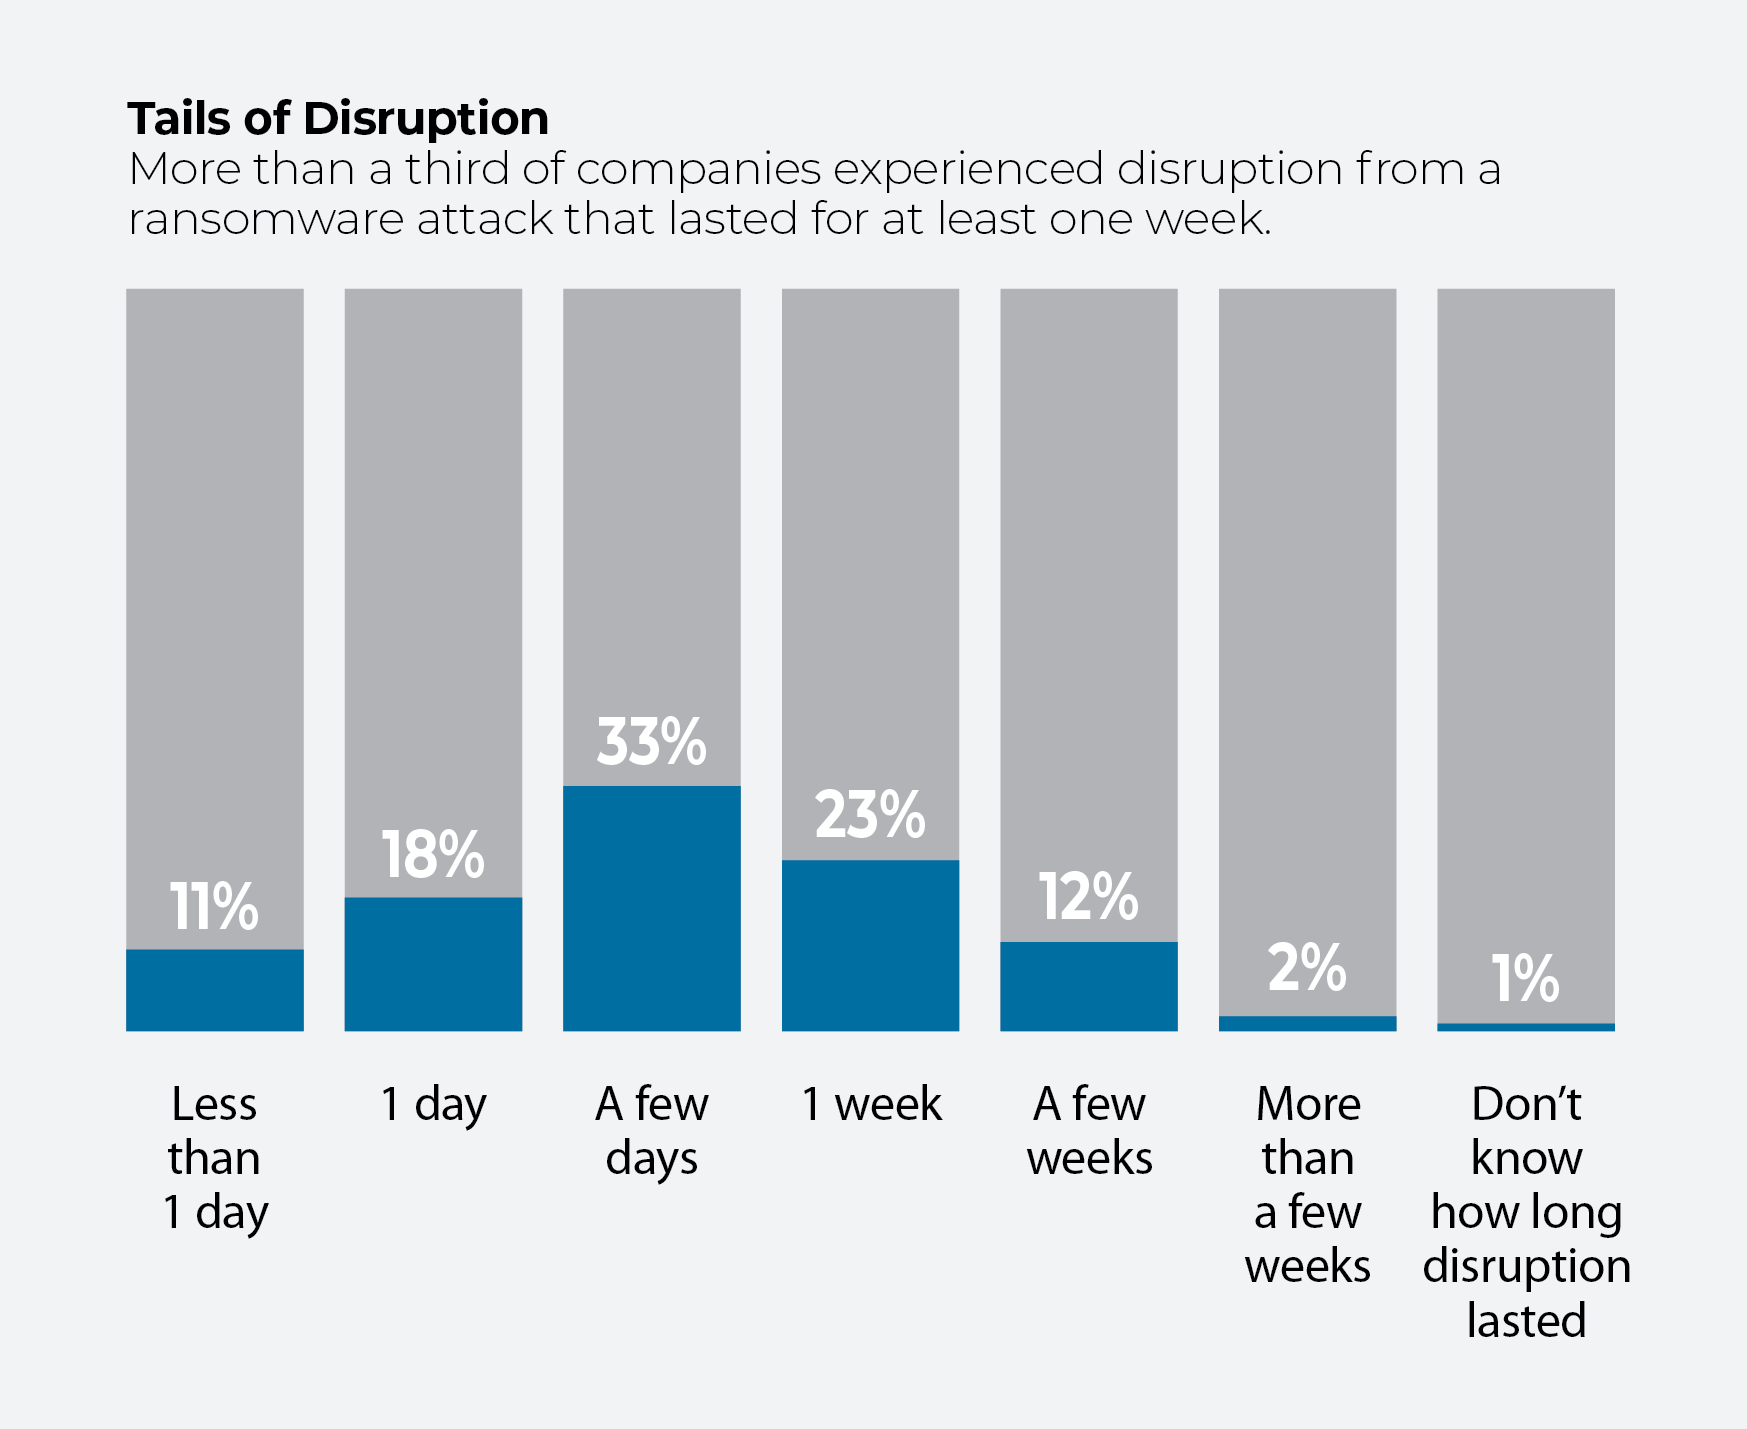
대기업부터 중소기업에 이르기까지 기업들을 대상으로 한 랜섬웨어 공격이 계속되면서 전 세계적으로 원치 않는 업무 차질과 부정적 여론, 막대한 몸값 지불이 잇따르고 있다. JBS, 콜로니얼 파이프라인, 소프트웨어 관리 업체 카세야(Kaseya) 등 기업을 대상으로 한, 언론의 주목을 받은 랜섬웨어 해킹 사건들은 랜섬웨어 문제의 빙산의 일각에 불과합니다.
실제로, 최근 IDC가 실시한 ‘ ’ 설문조사( )에 참여한 조직의 3분의 1 이상이, 지난 12 개월 동안 랜섬웨어 공격으로 인해 시스템이나 데이터에 대한 접근이 차단된 적이 있다고 응답했다. 미국 기관들의 사고 발생률은 7%에 불과하지만, 미국 기업들은 전 세계 동종 기업들에 비해 이러한 사이버 공격에 대해 훨씬 더 큰 우려를 나타내고 있다.
그 이유는 쉽게 알 수 있습니다. ‘콜로니얼’ 에 대한 공격( )으로 인해 해당 회사의 동부 해안 연료 공급이 6일 동안 중단되었으며, 미국 기업 카세야(Kaseya)의 ‘’ 공급망 침해 사건( )은 전 세계 약 1.500 개 기업에 영향을 미쳤습니다.
지급 비용만 해도 어마어마할 수 있다. IDC의 설문조사에 따르면, 지난 1년 동안 랜섬웨어 몸값의 평균 금액은 약 250.000달러에 달했다. 물론, 거액의 지급금이 그 수치를 왜곡하고 있습니다. Colonial paid $4,4 million and JBS forked out $11 million. 랜섬웨어 몸값의 중앙값은 실제로 약 75.000달러입니다. 하지만 그건 평판 손상과 소비자 신뢰 상실에 비하면 아무것도 아닙니다.
‘ 2021년 7월’에 발표된 IDC의 설문조사에서는 미국, 유럽, 아시아·태평양 지역의 중견 및 대기업 소속 IT 의사결정권자 및 영향력 있는 인사 791 명을 대상으로 조사를 실시했다. 랜섬웨어 위협에 대한 데이터 기반의 분석, 누가 가장 큰 위험에 처해 있는지(스포일러: 디지털 전환에 뒤처진 기업들입니다), 그리고 대기업과 중견기업들이 이 문제에 어떻게 대응하고 있는지 알아보시려면, 설문조사 주요 결과를 요약한 아래 7개의 차트를 확인해 주시기 바랍니다.
가끔씩
10년이라는 시간이 정말 큰 변화를 가져오네요. 아니면 세 개.
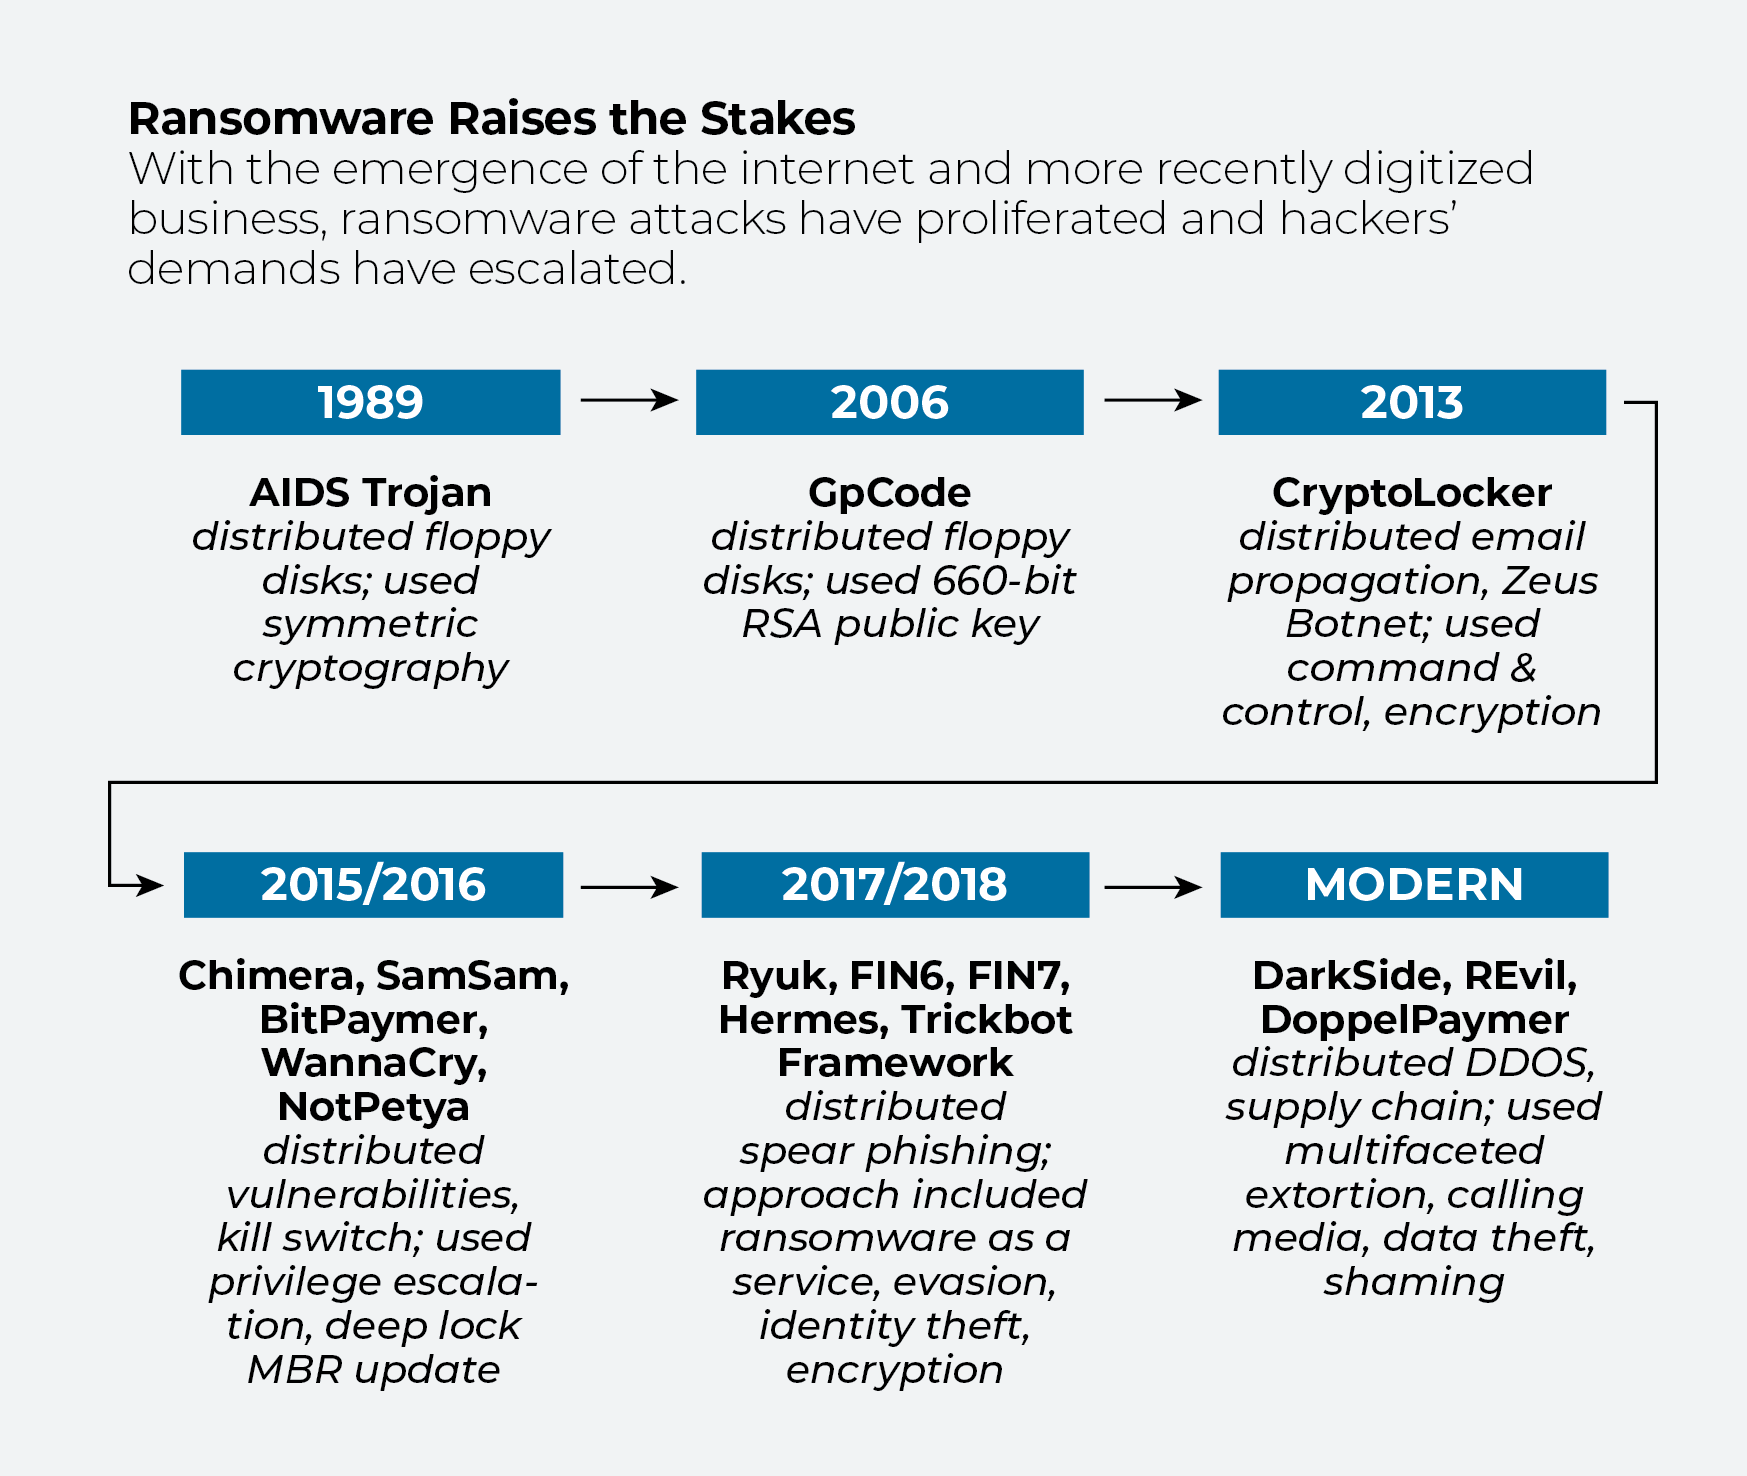
IDC는 1989년에 의료 연구자들에게 플로피 디스크를 통해 유포된 세계 최초의 랜섬웨어 공격인 ‘ ’ 에이즈 트로이목마를 시작으로, 랜섬웨어의 역사를 되짚어 보았다. 그들은 랜섬웨어가 더욱 정교해지고, 무력화하기 어려워졌으며, 최근 몇 년 동안 그 수위가 상당히 높아졌다는 사실을 발견했다.
현대의 사이버 갈취 수법과 비교하면, 에이즈 트로이목마 공격을 받은 조직들은 비교적 큰 피해를 면했다. 많은 경우, 보안 팀은 암호화된 파일을 복구하여 몸값을 지불하지 않아도 되었습니다. 게다가 불과 2006년 전만 해도 랜섬웨어는 여전히 별것 아닌 수준에 불과했습니다. 가 Windows 컴퓨터에서 파일을 암호화한 악성코드인 GpCode( )는 고작 100 ~200달러의 몸값만 받아냈다. 2015이 되자, 판세가 한층 더 치열해졌다. “권한 상승”(시스템 내부를 단계적으로 침투해 더 민감한 데이터에 접근하는 방법)과 같은 새로운 범죄 수법들은 40.000 달러에서 60.000달러에 달하는 몸값을 요구하고 있었다.
오늘날 DarkSide, REvil, DoppelPaymer 와 같은 해킹 집단들은 여러 방면에서 활동하고 있는데, 단순히 파일을 암호화하거나 접근을 차단하는 데 그치지 않고, 탈취한 데이터를 최고가 입찰자에게 판매하겠다고 위협하거나, 민감한 데이터를 공개하거나 언론에 유출함으로써 해당 기업과 그 고객들을 곤경에 빠뜨리겠다고 협박하기도 합니다. 재택근무와 비즈니스의 디지털화가 이들의 활동을 부추겼고, 몸값은 수백만 단위로 치솟았다.
랜섬웨어에 맞서기
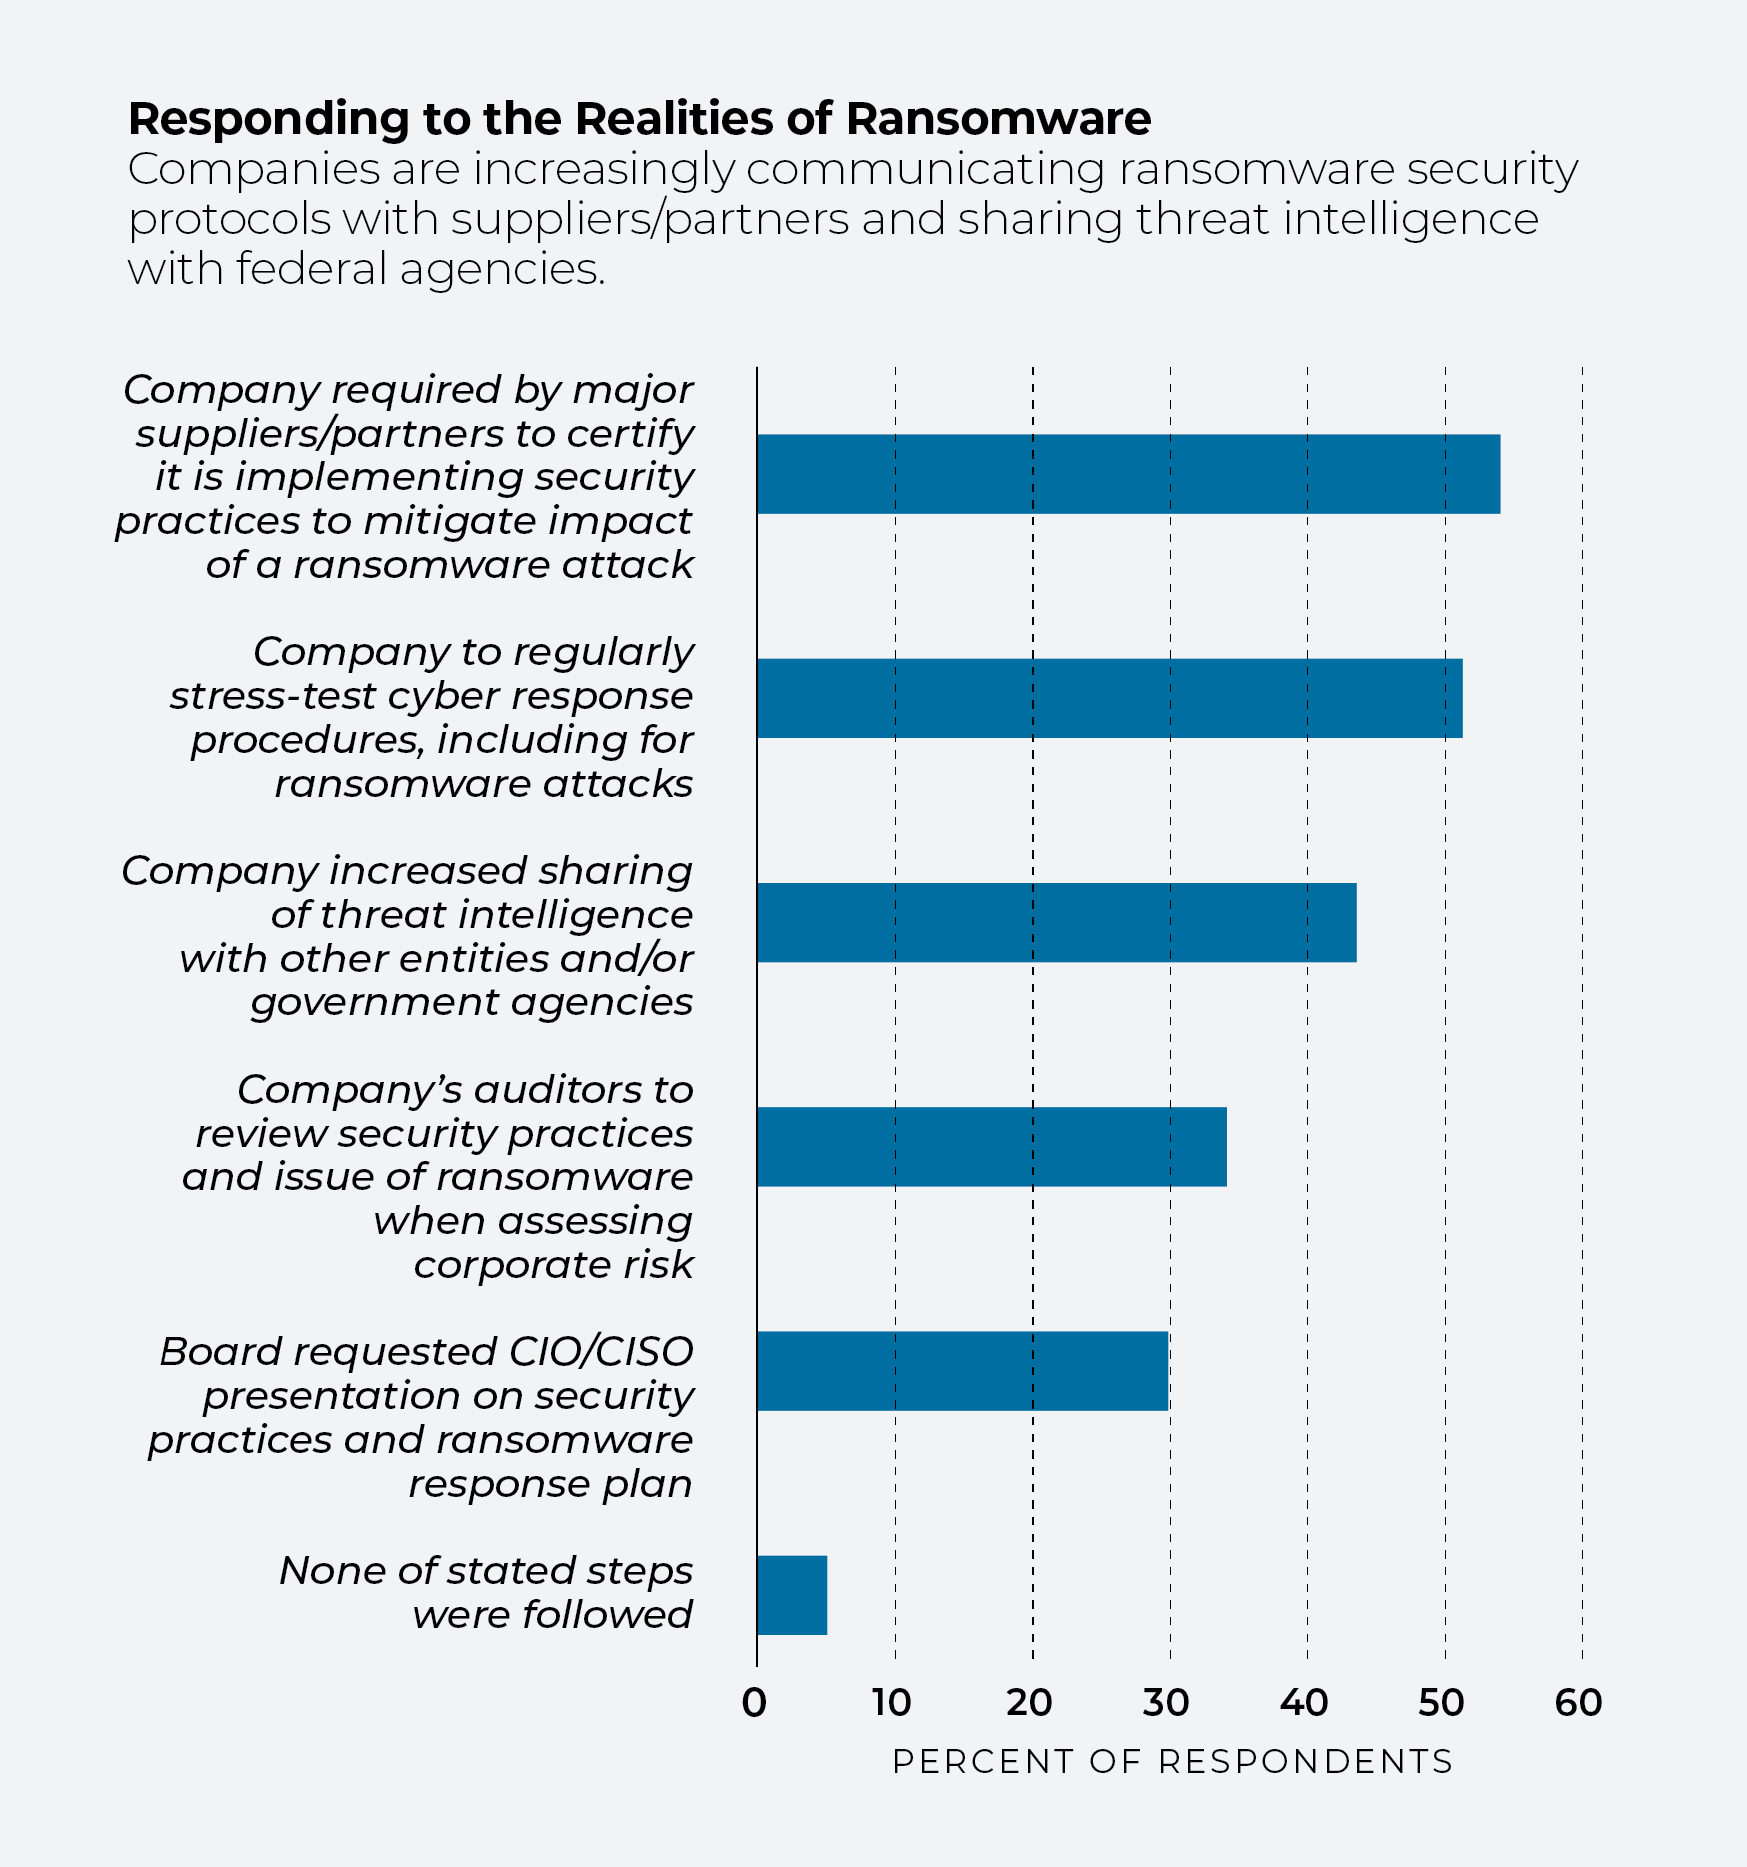
랜섬웨어는 더 이상 내부 문제에만 국한되지 않습니다. IDC가 실시한 설문조사 응답자의 절반 이상이, 지난 1년 동안 주요 공급업체나 파트너사로부터 사이버 공격으로 인한 비즈니스 중단을 방지하기 위해 ‘ ’ 데이터 보호 및 복구 관행을 도입하고 유지하고 있음을 증명하도록 요구받았다고 인정했다.
[Read also: Ransomware 101: What is it and how do I prevent an attack?]
응답자의 40% 이상이 자사의 보안 팀이 정부 기관 및 기타 단체와의 위협 정보 공유를 확대했다고 답했습니다. 기업의 약 3분의 1에서 이사회는 CIO나 CISO에게 데이터 보호 및 복구 관행과 사고 대응 절차를 다루는 사이버 보안 관련 발표를 하도록 요구했다.
몸값 요구
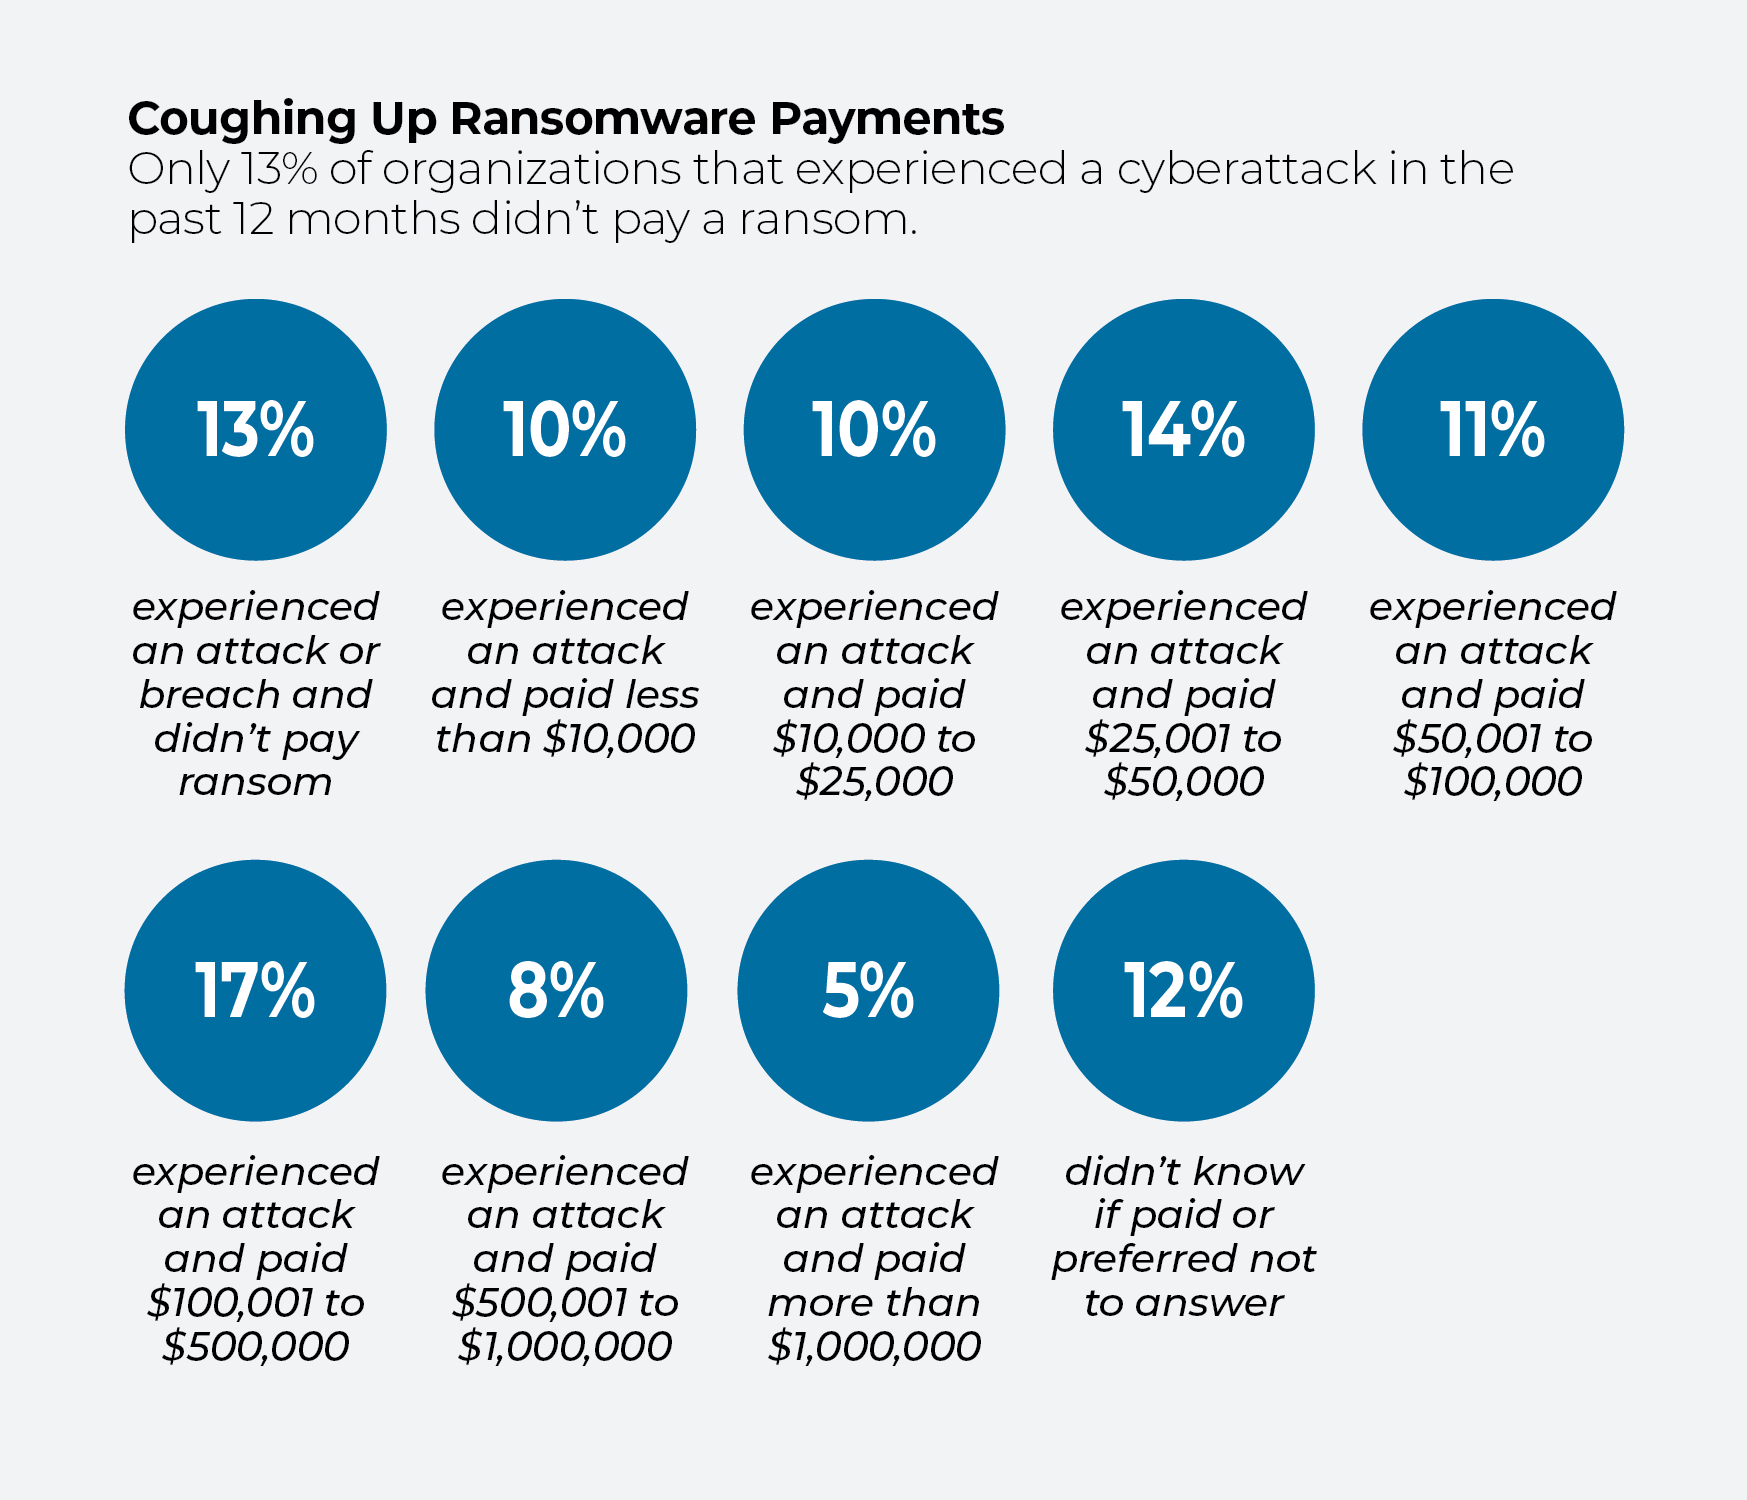
랜섬웨어 공격을 당했을 때 대부분의 조직은 몸값을 지불하지만, 그 금액은 제각각이다. 응답자의 10%는 10.000달러 미만을 지불했고, 35%는 10.000 ~100.000달러를, 25%는 100.001 달러에서 100만 달러 사이를, 5%는 그 이상의 금액을 지불했다. IDC에 따르면, 접속이 차단된 사이버 침해 사고를 겪었음에도 몸값 지불을 거부한 기업은 13%에 불과했다.
FBI는 사이버 범죄자들을 부추기지 않기 위해 몸값 지불을 권장하지는 않지만, 한 고위 관계자는 지난 7월 의회에 이러한 지불을 불법으로 규정하지 말 것을 촉구했다. FBI 사이버부 부국장인 브라이언 A. 본드란(Bryan A. Vorndran)은 상원 사법위원회가 주최한 ‘사이버 범죄 및 보안 법안( )’ 청문회( )에서, 몸값 지불을 금지할 경우 미국 기업들이 추가적인 갈취에 직면하게 될 것이라고 말했다. 그는 해커들이 몸값을 지불하고 당국에 그 정보를 알리지 않도록 협박할 수도 있다고 말했다.
디지털 전환에 뒤처진 기업들은 더 큰 위험에 처해 있다
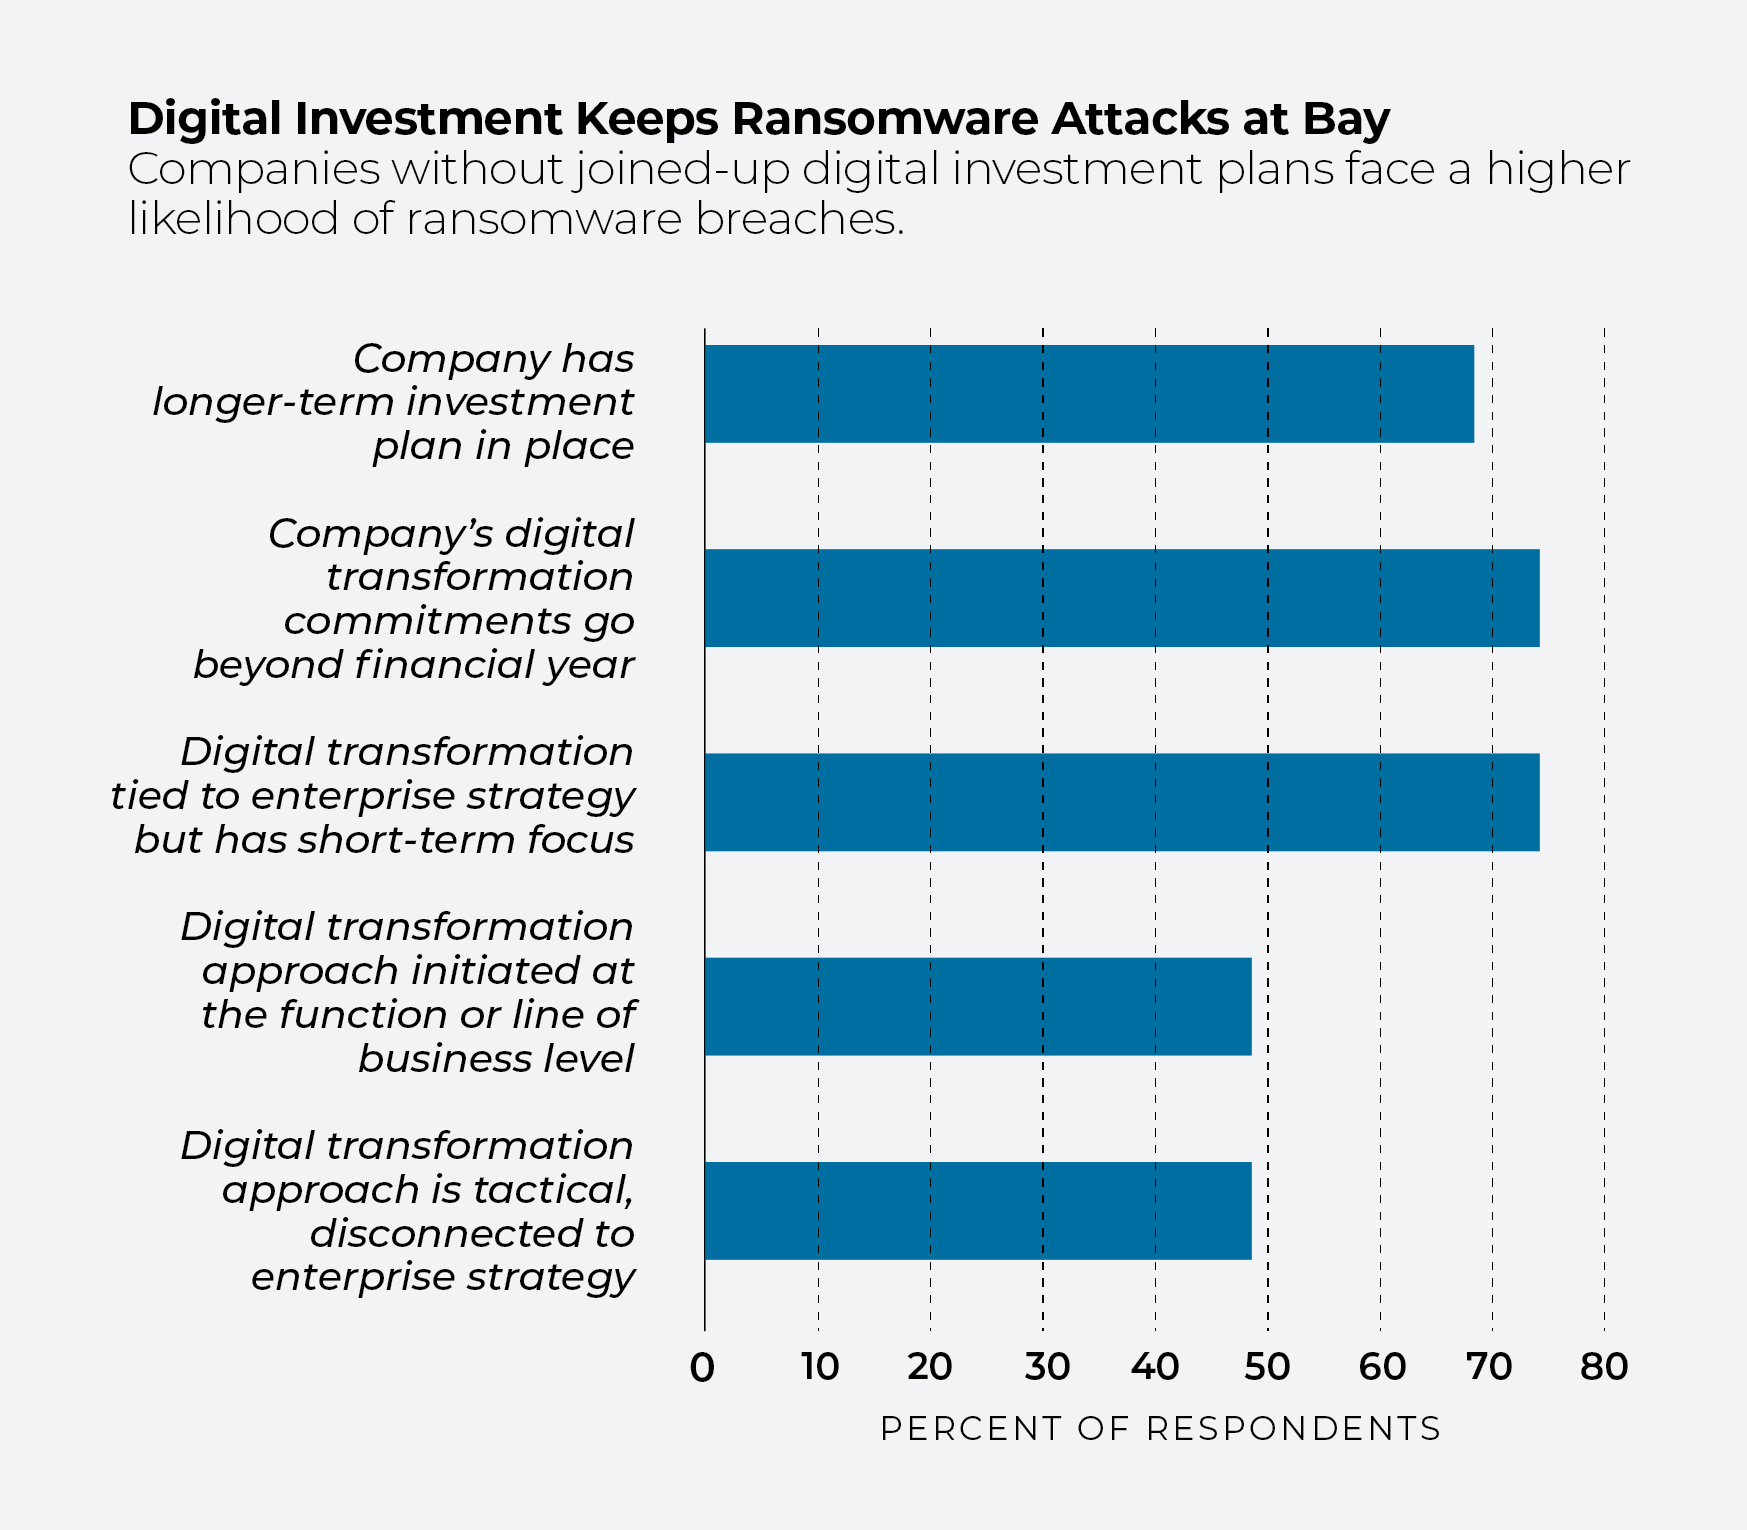
지난 1년 동안 랜섬웨어 공격을 한 번도 겪지 않은 기업들에는 한 가지 공통점이 있습니다. 바로 디지털 전환에 대한 확고한 의지입니다. 10 명 중 약 7명은 장기 투자 계획을 수립해 두었거나, 적어도 당해 회계연도를 넘어서는 계획, 혹은 기업 전략과 연계된 계획을 가지고 있다.
디지털 전환은 필연적으로 사이버 보안에 대한 재검토를 수반합니다. 전자상거래를 도입하는 소매업체이든, 원격의료를 도입하는 의료 서비스 제공업체이든, 아니면 기술 플랫폼과 제휴하는 금융 회사이든, 특히 운영의 상당 부분이 클라우드로 이전된다면 기업 네트워크는 대변혁을 겪게 될 것입니다.
[관련 기사: 규제 대상 산업에서 클라우드를 어떻게 더 효율적이고 안전하게 활용할 수 있을까?]
최소한 기존의 보안 도구는 업데이트되어야 할 것입니다. 안목 있는 사용자들은 침입 징후를 사전에 탐지하기 위해 네트워크를 능동적으로 모니터링하는 ‘ ’ 엔드포인트 관리 도구를 도입함으로써 보안 수준을 한 단계 높일 수 있는 기회를 포착할 것입니다.
산업 분야의 혁신
IDC에 따르면, 지난 12 개월 동안 랜섬웨어로 인해 피해를 입지 않은 제조업체는 약 50%에 불과한 반면, 운송, 통신, 공공 서비스 및 미디어 기업의 경우 약 75%에 달했다. 호텔·관광 업계도 좋은 성과를 거두었으며(공격의 약 75%를 방어함), 의료 서비스 제공업체, 건강보험 관리 기관 및 생명과학 분야도 마찬가지였다(약 70%).
기업의 보안 방어 체계에 영향을 미치는 것은 단순히 기업의 행동뿐만이 아닙니다. 업종의 종류도 중요한 요소입니다. 금융 서비스 및 의료 기업들은 규제 당국의 요구 사항으로 인해 제조업과 같은 다른 산업에 비해 사이버 위험을 더 잘 인식하고 있을 수 있다. 마찬가지로, 기업들은 해당 분야의 기술 발전으로 인해 새로운 사이버 위험에 노출될 수 있습니다. 예를 들어, 인공지능을 활용한 원격의료는 의료 분야를 새로운 시장으로 확장시킬 수 있으며, 이는 해커들에게 기회를 제공할 수도 있다.
결국 모든 산업이 경고를 받은 셈이다. 재택근무가 업무 환경에 점점 더 정착됨에 따라, 원격 엔드포인트의 수와 침입 공격의 표면도 계속 늘어날 것입니다.
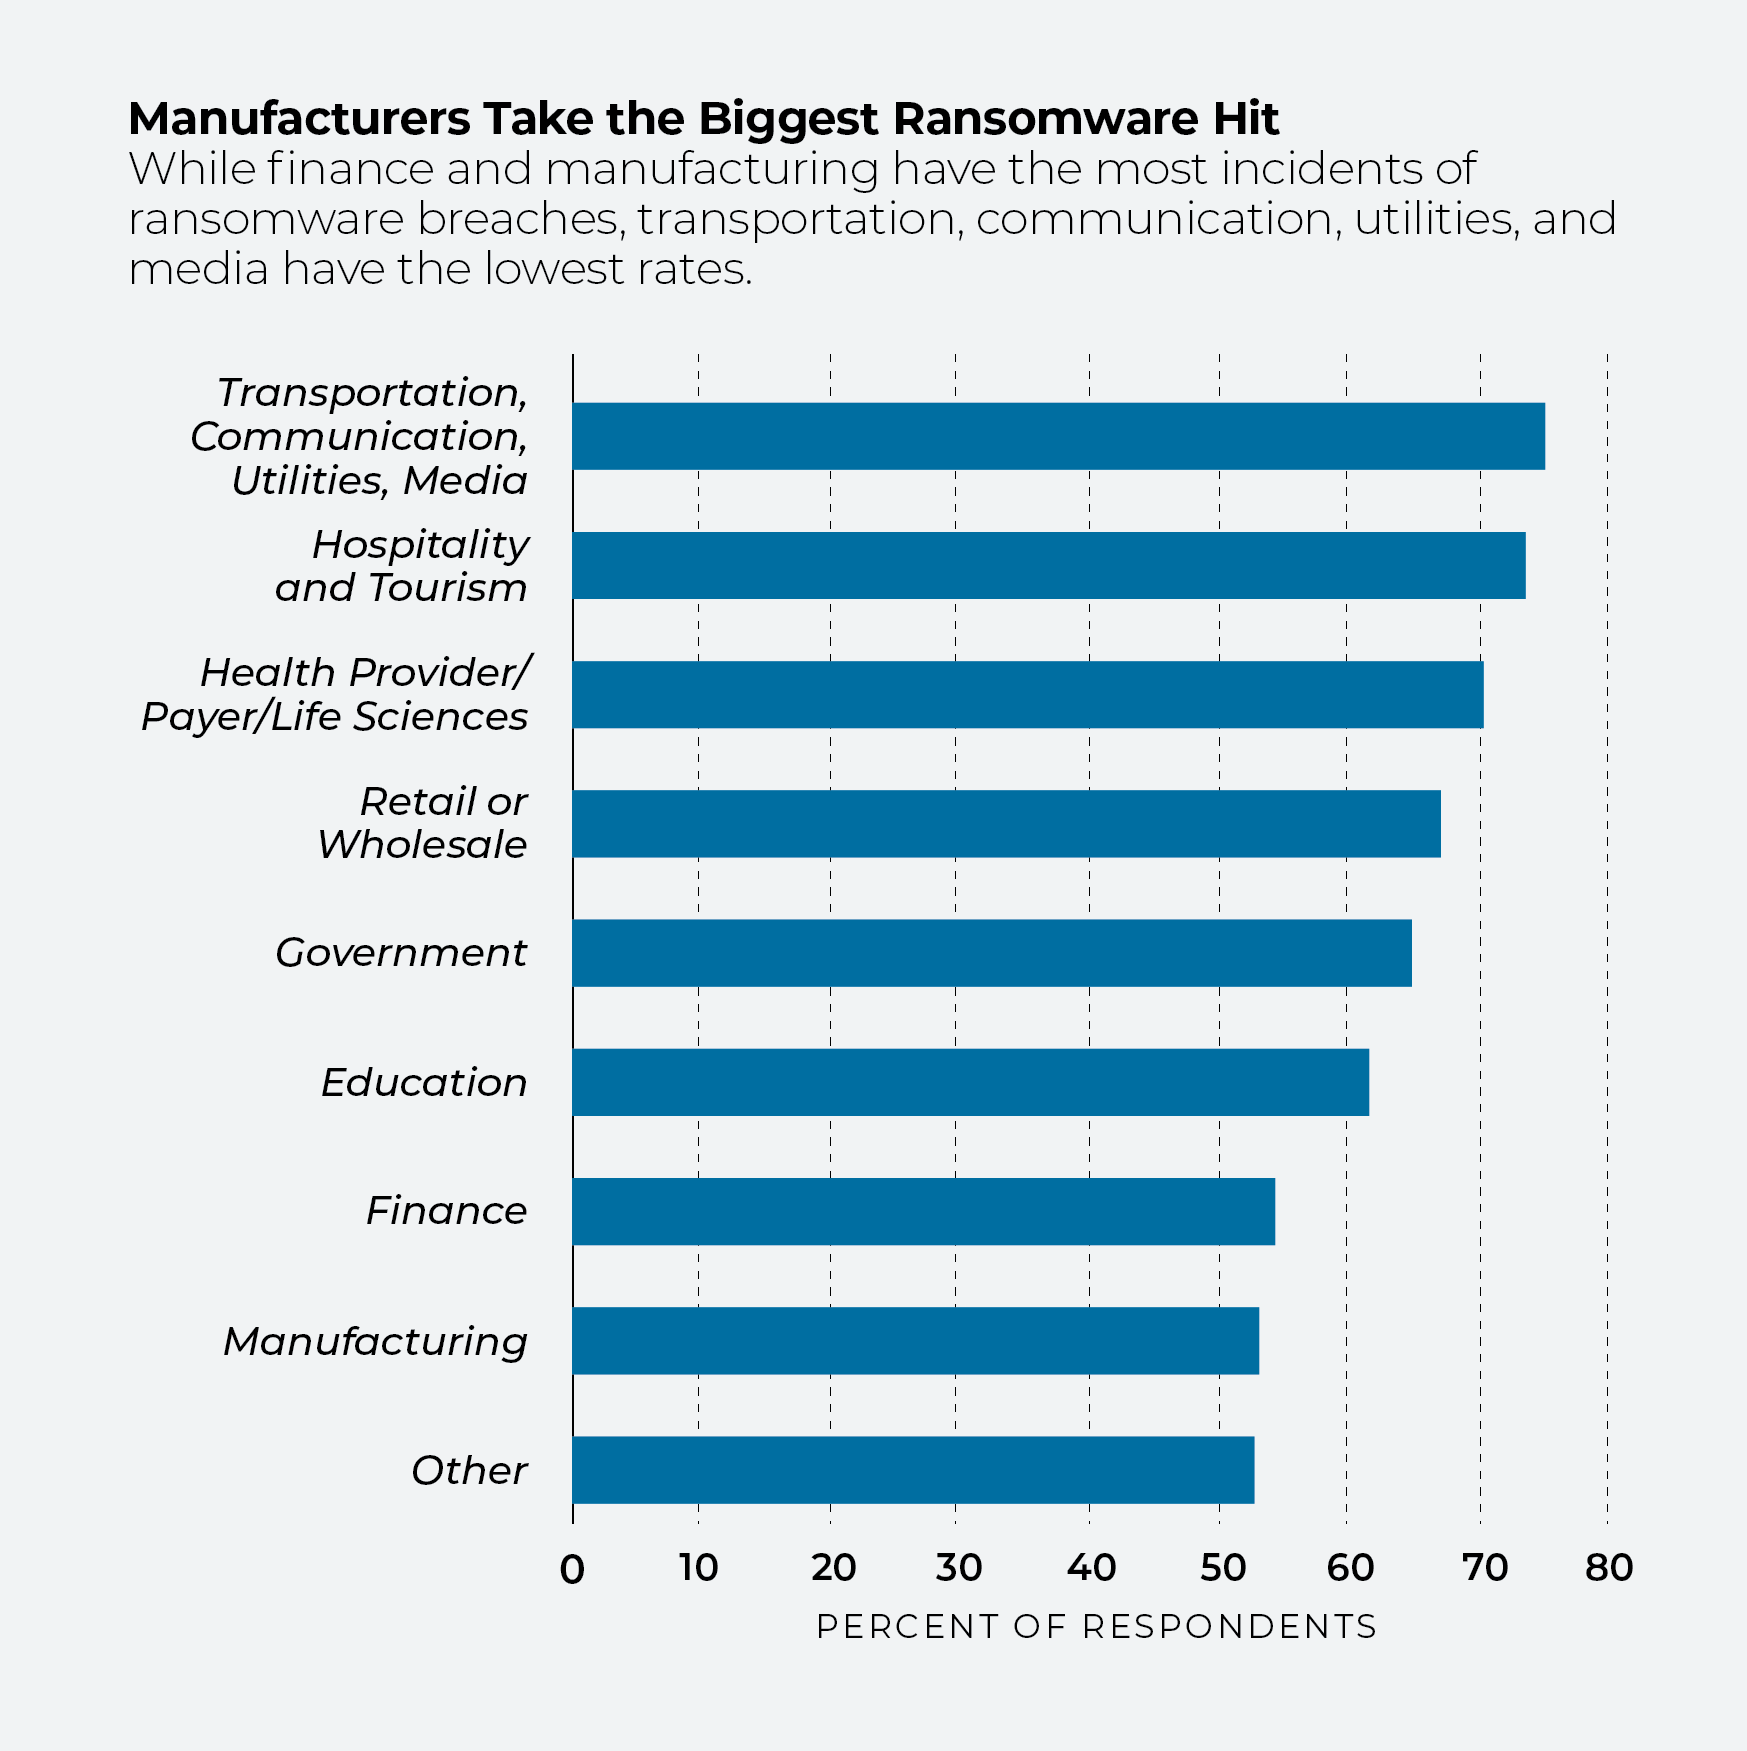
랜섬웨어 요구에 어떻게 대응해야 할까
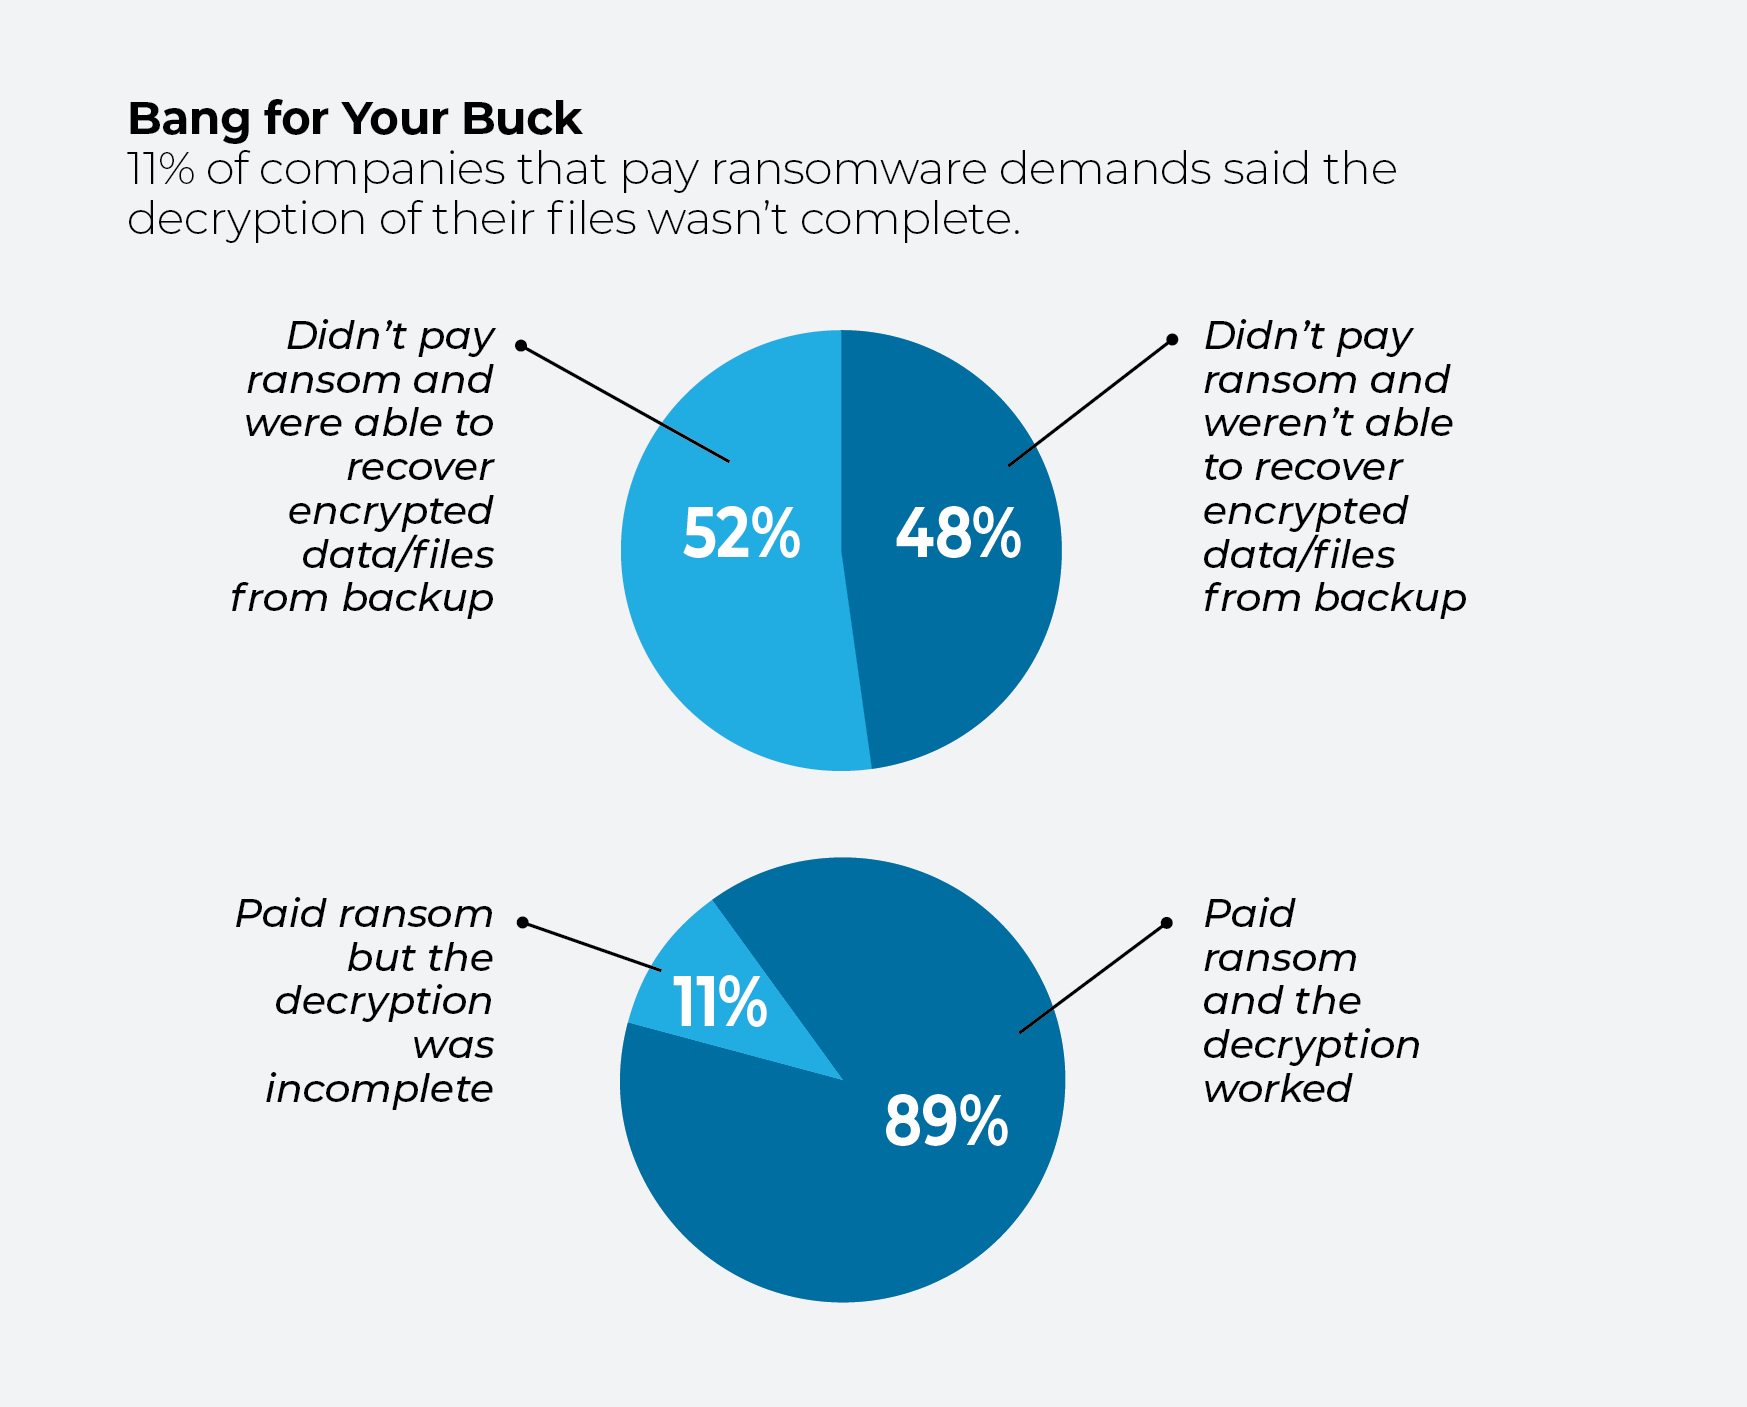
몸값 지불을 부정적으로 보는 경향이 있음에도 불구하고, 단기적으로는 강경한 태도를 고수하는 전략보다 몸값을 지불하는 것이 더 큰 이점을 가져다줄 수 있다. 지난 1년 동안 랜섬웨어 사고를 겪은 조직 중, 몸값을 지불하지 않은 조직의 경우 만족스러운 결과를 얻을 확률이 약 50-50 배 더 높았습니다. 즉, 몸값을 지불하지 않은 조직 중 48%는 백업에서 암호화된 데이터나 파일을 복구하지 못했지만, 52%는 복구에 성공했습니다.
[관련 기사: 사이버 전쟁의 피해자가 되지 말고, 디지털 회복탄력성을 갖추세요]
몸값을 지불한 사용자 중 89%는 암호 해독에 성공했다고 보고했으며, 나머지 사용자들은 암호 해독이 완료되지 않았다고 밝혔다.
공격의 여파
대부분의 기업에게 있어 보안 침해 사고와 관련해 가장 큰 우려 사항은—몸값을 지불할지 말지라는 문제 외에도—사고가 지속되는 기간입니다. 즉, 랜섬웨어 공격으로 인해 정상적인 업무 운영이 얼마나 오랫동안 차질을 빚게 될 것인가 하는 점입니다.
상대적으로 보면 긍정적인 소식은, 설문 응답자 대다수(62%)가 보안 침해 발생 후 업무 중단 기간이 일주일 미만이었다고 답한 반면, 3분의 1은 공격으로 인해 며칠 동안 업무에 차질이 생겼다고 답했다는 점이다. 몇 주 이상 지속된 문제를 겪었다고 보고한 기업은 2%에 불과한 반면, 하루 미만의 차질만 겪은 기업은 11%에 달했다.