오늘, Tanium Discover 버전 3,2의 정식 출시를 발표하게 되어 기쁘게 생각합니다. 이 버전에는 Tanium 클라이언트가 배포되지 않은 네트워크도 스캔할 수 있는 기능이 포함되어 있습니다.
Tanium Discover는 네트워크를 스캔하여, 수십만 개의 엔드포인트로 구성된 대규모의 분산된 글로벌 네트워크에서도 숨겨져 있거나 관리되지 않는 자산을 찾아냅니다. 관리자는 탐지된 장치를 차단하거나 관리 대상에 포함시켜, 네트워크에 연결된 모든 장치를 효과적으로 제어하고 현황을 파악할 수 있습니다.
Discover의 새로운 중앙 집중식 Nmap 스캔 기능은 Discover 3,1( )에서 추가된 ‘중앙 집중식 스캔 프로필(Centralized Scan Profiles)’이라는 의 새로운 기능을 활용하며, 스캔을 수행하는 데 기존 Tanium 클라이언트에 의존하지 않습니다. 이제 중앙 집중식 스캔 프로필을 생성할 때, 호스트 식별 및 OS 지문 분석을 포함한 Nmap 스캔을 실행하도록 선택할 수 있습니다.
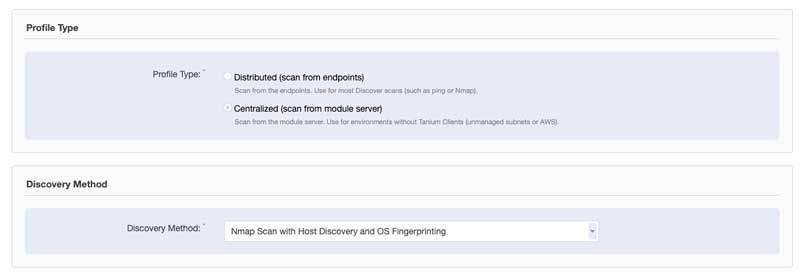
이 흥미로운 새로운 기능을 통해 디스커버 고객들은 이전에는 접근할 수 없었던 네트워크에 접속할 수 있게 되었습니다. 중앙 집중식 Nmap 스캔은 Tanium 클라이언트가 아직 설치되지 않은 신규 Tanium 설치 환경에도 적합합니다. Discover는 이전에 숨겨져 있던 이러한 서브넷 내의 장치를 찾아낼 수 있으며, 고객은 Tanium 클라이언트 관리 기능을 활용하여 이러한 원격 네트워크에 Tanium 클라이언트를 설치할 수 있습니다. 이러한 추가 기능을 통해 Tanium 고객은 자사의 인프라를 더욱 광범위하게 관리할 수 있게 됩니다.
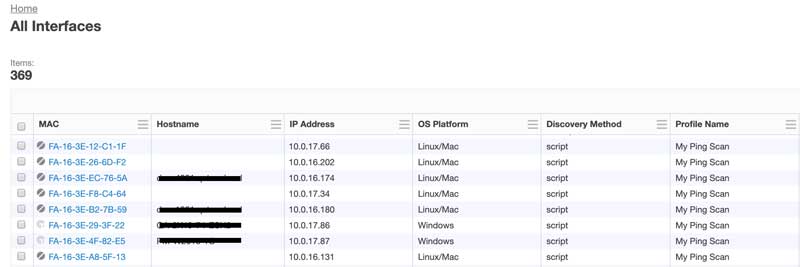
Tanium Discover 3,2 에는 기존 레벨 2 핑 스캔 기능에 대한 개선 사항도 포함되어 있습니다. Discover 3,2을 통해 이제 ping 스캔 시 탐지된 인터페이스의 운영 체제 정보가 포함됩니다. 이를 통해 Nmap 대신 ping을 사용하여 스캔하는 것을 선호하는 고객들은 Discover가 탐지한 장치를 더 정확하게 식별할 수 있게 됩니다.
Discover 3,2 의 출시는 Tanium의 통합 엔드포인트 및 보안 관리 플랫폼을 기반으로 하며, 이를 통해 조직은 위치(클라우드, 온프레미스, 그 외 모든 장소)에 관계없이 환경 내 관리 가능한 엔드포인트를 식별, 측정, 우선순위 지정하고 이에 대한 조치를 실행함으로써 확신을 가지고 의사결정을 내리고, 효율적으로 운영하며, 위험을 줄일 수 있습니다.
새로운 Discover 기능에 대해 자세히 알아보려면:
- 의 Tanium 커뮤니티()를 방문하여 Discover 3,2 에 대해 자세히 알아보세요.
- 담당 계정 관리자에게 문의하시거나 , sales@tanium.com, 으로 연락해 주십시오.
- Tanium Discover 데모 예약하기
자세한 정보가 필요하시면 , info@tanium.com, 으로 문의하시거나, 현지 Tanium 팀에 문의하시거나, Tanium 고객 커뮤니티( )에서 이 주제에 대해 더 깊이 논의할 수 있는 전용 공간을 통해 궁금한 점을 해결해 보시기 바랍니다.

