만약 당신이 최고정보보안책임자(CISO)로서 자신의 역할이 침해를 방지하는 것이라고 생각한다면, 사고방식을 바꾸기 시작해야 합니다. 당신은 스스로를 리스크 관리자이자 고위 경영진과의 "번역 다리" 역할로 생각해야 합니다.
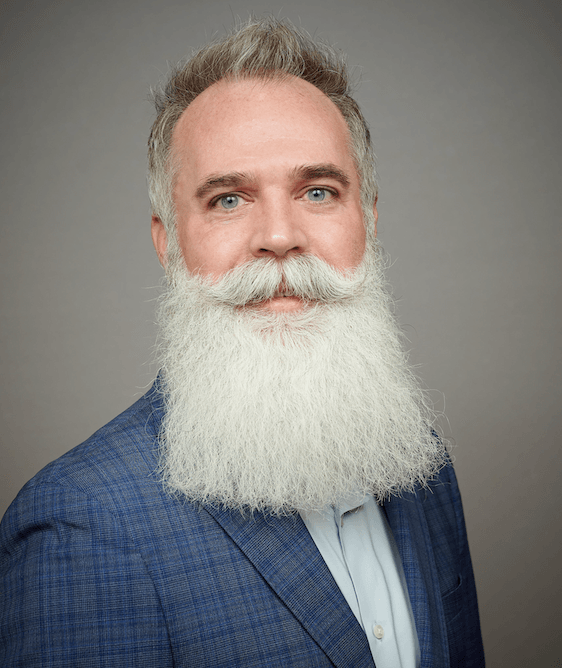
이는 노스캐롤라이나주에 본사를 둔 사이버 보안 서비스 회사 Stratascale의 CISO인 Joseph Karpenko(오른쪽)의 말입니다. 그는 위협 환경이 더욱 복잡해짐에 따라, 사이버보안 리더들은 법적 리스크를 관리하고, 수익원을 보호하며, 침해 사고 발생 시 복원력을 강화하는 비즈니스 임원처럼 사고해야 한다고 말합니다.
Stratascale에서 2021부터 근무해온 Karpenko는 다양한 조직에서 사이버보안 이니셔티브를 발전시키고 중요 인프라를 강화하는 데 거의 30년에 가까운 경험을 보유하고 있으며, 그의 수염만큼이나 인상적인 이력서를 갖추고 있습니다 (그는 수염이 더 빨리 자랐다고 인정하는데, 지난 몇 년간 기르고 있습니다).
하드웨어 및 보안 엔지니어로 시작한 Karpenko는 Cisco, 급여 관리 대기업 ADP, 정부 간 조약 기구인 Packet Clearing House, 응용 인터넷 데이터 분석 센터, 정보 기술 정보 공유 및 분석 센터(IT-ISAC) 등에서 근무한 경력이 있습니다.
우리는 그와 함께 CISO 역할이 어떻게 진화하고 있는지, 비용 센터에서 가치 창출자로 서사를 전환하는 방법, 그리고 왜 사전 예방적 보안이 단순한 유행어 이상인지에 대해 이야기했습니다. 그는 다가오는 한 해 동안 CISO들이 조직 전반에 걸쳐 실질적인 변화를 이끌 수 있는 독보적인 기회를 갖게 된다고 말합니다.
CISO 역할부터 시작해 보겠습니다. 변혁을 겪고 있다고 말씀하시는 건가요?
저는 그것을 그들이 맡아온 책임의 진화로 더 많이 봅니다. CISO는 주로 고도의 기술적 역할에서 비즈니스 리스크, 운영 리스크, 전략적 리스크, 평판 리스크, 법적 리스크를 더 많이 살펴보는 방향으로 진화했습니다.
"CISO는 [보안] 프로그램의 성숙도에 대해 고위 경영진 및 이사회와 더 잘 소통해야 합니다... 여러분은 그 번역의 가교 역할을 해야 합니다."
다시 말해, 내 환경과 비즈니스 파트너를 어떻게 안전하게 보호하고 방어할 것인가의 문제입니다.
기술적인 역할에서 보다 전략적인 비즈니스 파트너로의 전환은 어떤 모습일까요? 새로운 역량은 무엇인가요?
이는 CISO가 프로그램의 성숙도, 투자가 필요한 부분에 대해 고위 경영진 및 이사회와 더 잘 소통하고, 고위 경영진이 해당 환경을 어떻게 보호하고 방어하는지 이해할 수 있도록 수행 중인 작업을 입증하는 데 필요한 기술입니다. 제 생각에는, 당신이 바로 그 번역 다리가 되어야 합니다.
[또한 읽어보세요: CISO가 CEO가 실제로 귀 기울이도록 사이버 위험을 이야기하는 방법]
CISO들은 여전히 기술 팀과 하향식 대화를 나눠야 하지만, 도전이 존재해 온 곳은 상향식입니다. 우리가 계속 나아가면서 CISO에게 필요한 핵심 역량 중 하나는 분명히 소프트 스킬, 즉 개인적인 역량과 영향력의 범위입니다. 그것은 고객을 파악하고, 비즈니스에 대한 그들의 욕구와 필요가 무엇인지 이해하는 방법, 회사를 운영하고 돌아가게 하는 중요한 비즈니스 프로세스와 시스템이 무엇인지, 그리고 어떤 유형의 중단이 발생하더라도 최소한의 실행 가능한 회사를 실제로 계속 운영할 수 있도록 (기본적으로 기능하고 고객에게 서비스를 제공하는 데 필요한 최소한의 운영 및 시스템) 보장하는 방법입니다.
CISO가 전략적 대화에 더욱 깊이 관여하게 되면서, 사이버 보안을 주로 비용 센터로 보는 시각에서 수익 창출 요소로 인식되도록 전환하기 위해 무엇을 할 수 있을까요?
핵심 부분 중 하나는 법적 및 계약적 위험에 집중하는 것입니다. 많은 거래에서 이제 일정 수준의 사이버 보안 성숙도를 요구합니다. 기준을 충족하지 못하면 계약을 잃을 위험이 있으며, 계약을 잃으면 결국 수입과 수익을 잃게 됩니다. 반면에, 성숙한 프로그램은 새로운 계약을 따내고 기존 관계를 유지하는 데 도움이 될 수 있습니다.
"현재 많은 거래에서 일정 수준의 사이버 보안 성숙도를 요구합니다. 기준에 미치지 못하면 계약을 잃을 위험이 있습니다."
그런 다음 운영 위험이 있습니다 – CIO 및 CTO와 협력하여 중요 시스템을 이해하면 중단이 발생했을 때 신속하게 회복할 수 있습니다. 그러한 회복력은 비용이 많이 드는 다운타임을 방지합니다. 운영적인 측면도 있습니다 – 사람들이 불필요한 작업에 얼마나 많은 시간을 소비하고 있습니까? 그것은 많은 비용이 듭니다. 어떻게 그러한 프로세스를 자동화할 수 있습니까? 이 모든 것이 이사회, 파트너 및 고객과의 신뢰를 구축합니다.
보안을 비즈니스 가치와 더 빨리 연결함으로써 이점을 얻을 수 있는 특정 산업이 있나요? ADP에서 근무하셨는데 – 그것이 금융 부문에 가치 있는 것이 될 수 있을까요?
그래서 저는 모든 사람이 개선할 수 있다고 생각하지만, 금융 서비스는 꽤 잘 되고 있다고 느낍니다. 그들은 오랫동안 사이버에 매우 집중해 왔으며, 보안 프로그램과 관련하여 매우 잘 조직되고 체계화되어 있습니다. 제조업과 헬스케어가 제가 주목할 두 가지 핵심 산업이라고 말하고 싶습니다.
[함께 보기: 주요 의료 서비스 제공업체가 실시간 데이터를 활용하여 서드파티 벤더를 통해 네트워크에 연결된 수천 개의 장치를 보호한 방법]
이 두 분야는 사이버 혼란이 발생할 때마다 극심한 타격을 받아왔습니다. 제조를 오프라인으로 전환하면, 공장 관리자들은 그것이 얼마나 많은 비용을 초래하는지 거의 초 단위로 알고 있습니다. 그리고 우리는 사이버 사고가 의료 분야에 미친 혼란을 목격했으며, 병원들이 운영을 중단해야 했습니다. 수술을 옮겨야 하고, 환자에게 영향이 있으며, 그러한 중단이 생명을 앗아갈 수도 있습니다.
그리고 그러한 상황에서 회복탄력성은 매우 중요합니다. 보안에서 사후 대응보다 사전 예방이 중요한 이유는 무엇인가요?
좋은 질문입니다. 대응하는 방식이라면, 항상 반응하고 불을 끄는 것에 그칩니다. 아무도 사후 대응을 좋아하지 않습니다. 그것은 지치고 번아웃되고 피곤해집니다.
"만약 당신이 반응하고 있다면, 당신은 항상 그저 대응하고 불을 끄는 것뿐입니다... 선제적 접근 방식을 취할 때는 격차, 수정해야 할 사항, 개선할 수 있는 것들을 찾고 있는 것입니다."
하지만 선제적이고 신중한 접근 방식을 취하면, 격차, 수정해야 할 사항, 그리고 개선할 수 있는 것들을 찾게 됩니다. 그렇게 함으로써, 여러분은 보안을 확보하고 보호하며 방어해야 할 핵심 프로세스에 대해 생각하게 되고, CTO 및 CIO와 함께 그 일을 수행하게 됩니다.
그렇다면 조직은 어떻게 더 선제적인 방식으로 전환할 수 있을까요?
비즈니스와 적절한 협력적 사고 대응 계획을 수립해야 합니다 – 비즈니스 연속성, 재해 복구, 그리고 사고 대응. 그것들을 갖추는 것이 매우 중요합니다. 기술 직원과 경영진 리더십을 포함한 고위 관리자를 대상으로 테이블탑 훈련을 실시해야 합니다. 그들을 참여시키면 기술이 우리가 하는 일과 얽혀 있으며, 당신이 이것의 핵심 부분이 되어야 하고 우리가 당신을 돕고 지원하기 위해 여기 있다는 것을 이해하는 데 도움이 됩니다. 동시에, 당신은우리가 비즈니스에서 당신을 지원할 수 있도록 우리를 지원해야 합니다.
따라서 저에게 있어 사이버 보안의 선제적 측면은 회복력과 함께 계속해서 핵심 초점이 될 것입니다. 핵심은 얼마나 빨리 복구하고 비즈니스를 다시 정상 가동시킬 수 있느냐입니다.
자세히 알아보기
"성공 사례" 시리즈에서 보안 리더들과의 다른 독점 인터뷰를 확인해 보세요.
- Lowenstein Sandler의 "프라이버시 전도사" Ken Fishkin이 말하는…
지루한 사이버보안 교육 - 마블 '슈퍼히어로' 마이크 윌크스가 말하는…
AI를 활용한 사이버 범죄 대응 - Apex Group의 애쉬 헌트가 말하는…
이 공식으로 사이버 위험을 (정확하게) 예측하는 방법 - LA 카운티의 제프 아길라르가 말하는…
피싱에 대응하기 위해 직원을 교육(및 재교육)하는 방법 - Honest Medical Group의 데니스 레버가 말하는…
이사회와 사이버 보안에 대해 (많이) 이야기하지 않는 이유 - Leo A Daly의 스티븐 헬드가 말하는…
제3자 위험의 이면 - Zoom의 마이클 애덤스가 말하는…
사이버 위험 점수로 사이버 보안 달성하기 2,0

