지난 몇 주 동안 기업 리더들은 전 세계 기업들이 치명적인 사이버 공격에 취약하다는 것을 상기시켜 주었습니다.
In short order, Colonial Pipeline paid a $4,4 million ransom to cybervandals who locked down its computer systems, and President Biden issued an executive order requiring federal contractors to shore up software security and quickly report any breaches or malicious activity to the government.
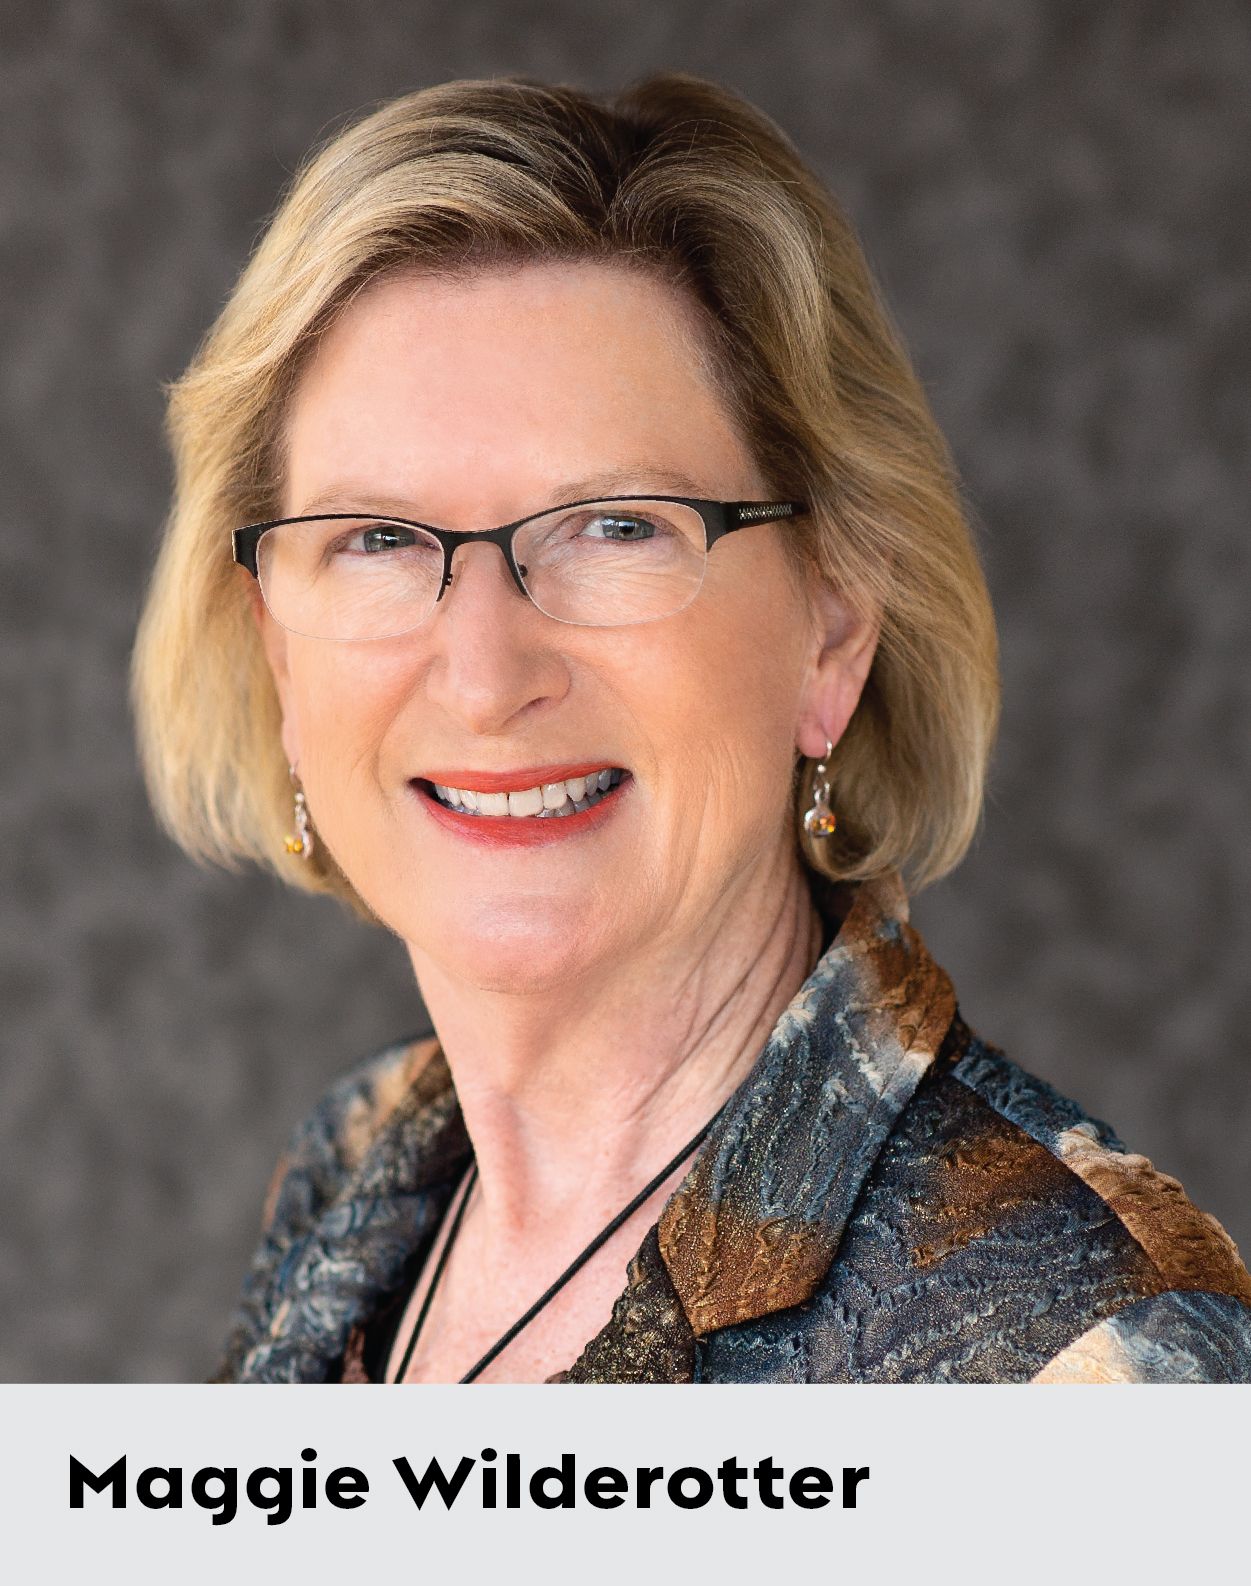
다행히도 많은 CEO가 적극적인 접근 방식을 취했습니다. Maggie Wilderotter처럼 이 업소를 가까이에서 본 사람은 거의 없습니다. 전직 CEO(프론티어 커뮤니케이션을 이끌고 있는 약 12 년)이자 Hewlett-Packard Enterprise, Costco 및 Tanium의 이사로서 그녀는 이러한 문제를 매일 해결합니다.
[또한 읽기: 바이든 대통령의 행정 명령: 사이버 보안 방어 강화.]
Wilderotter는 최근 Endpoint 와 기업 이사회실에서 목격한 사항, 사이버 위협이 제기하는 비즈니스 문제, 공공 및 민간 협업의 중요성, 새로운 사이버 위협에 대응하기 위해 기업이 이사회를 다각화해야 하는 방법 및 이유에 대해 논의했습니다.
사이버 위협을 탐색할 때 이사회는 어떤 역할을 해야 합니까?
이사회는 적극적인 역할을 해야 합니다. 이사회 업무의 일부는 위험을 완화하고 회사의 가장 큰 위험이 무엇인지 이해하는 것입니다. 우리는 회사가 그러한 위험을 관리하기 위해 무엇을 하고 있는지 이해해야 합니다.
또한 거버넌스와 투명성이 회사의 주주뿐만 아니라 이해관계자의 요구를 충족하도록 해야 합니다. 여기에는 고객, 정부 기관 및 공급망에서 회사에 의존하는 기타 비즈니스가 포함됩니다.
예를 들어, 저는 3개의 상장 기업 감사 위원회 의장을 맡고 있습니다. 당사는 이사회를 대신하여 위험 감독을 담당하며, 이는 궁극적인 감독 책임이 있습니다. 일부 공개 회사 이사회에는 실제로 사이버 기술 위원회가 있습니다. 사이버는 감사 위원회 수준에서 분기별로 수행하는 검토이며, 매년 1회 이사회와 심도 깊은 협력을 합니다. 하지만 그 중 많은 부분은 우리가 모르는 것이 아니라 알고 있는 것을 기반으로 합니다.
보안 감독을 제공하는 데 있어 어떤 어려움이 있습니까?
우리는 여전히 레거시인 많은 네트워크를 다루고 있습니다. 이러한 네트워크의 프로세스와 기능이 오늘날의 사이버 공격의 정교함에 저항할 필요는 없습니다. 이러한 네트워크를 변환하려면 시간, 노력, 비용 및 기타 리소스가 필요합니다.
그래서 모든 사람이 앞서가는 것보다 더 많은 것을 따라잡습니다. 레거시 시스템에 관해서는 조직이 다운타임을 경험하고 싶지 않거나 비용이 많이 들기 때문에 망설이는 일이 많습니다. 하지만 총알을 깨물고 해야 합니다.
“레거시 시스템에 관해서는 망설임이 많이 있습니다.”
시간이 지남에 따라 발생하는 일은 새로운 사이버 취약성이 발견되면 기업은 문제 해결을 위해 확장할 수 있는 플랫폼을 활용하는 대신 포인트 솔루션을 구매하는 것이 많아진다는 것입니다. 따라서 시간이 지남에 따라 기업은 여러 가지 포인트 솔루션으로 구성되며, 그 중 어느 것도 통합되거나 서로 대화하지 않습니다.
회사 CTO, CIO 및 CISO는 이러한 솔루션을 선택하고 구현했습니다. 그런 다음 시간이 지나면서 기업은 솔루션이 제대로 통합되지 않으면 실제로 보호되지 않는다는 것을 깨닫습니다. 대규모 포인트 솔루션 세트로 인해 기술 리더는 시스템에 설치 및 활용하기 위한 투자로 인해 이를 신속하게 교체할 수 없습니다.
또한 이러한 리더는 이러한 포인트 솔루션을 처음부터 구현하는 데 대한 의사 결정에 덜 능숙하게 보일 수 있습니다. 대기업의 경우 CIO 및 CISO 재직 기간이 이미 짧습니다. 따라서 압력은 적절한 솔루션 세트보다 적은 솔루션으로 “생존”하는 것입니다.
그렇다면 회사는 이 문제를 어떻게 해결할 수 있을까요?
해결책은 CEO, CFO 및 COO를 포함한 고위 경영진과 이사회가 이러한 포인트 솔루션을 완전히 통합된 여러 애플리케이션 솔루션과 활용할 수 있는 플랫폼으로 교체할 수 있는 권한을 부여하는 것입니다.
그런 다음 이러한 플랫폼은 가시성, 취약성 테스트 및 주요 방어를 위해 어떤 일이 발생할 때 격리를 위해 회사의 모든 측면에 수평 연결을 제공할 수 있습니다. 또한, 침해 또는 기타 악성 활동이 발생하는 경우, 신속하게 조치를 취할 수 있도록 사실을 제공할 수 있는 시스템이 있어야 합니다. 공격은 계속해서 모핑되고 더욱 정교해질 것입니다. The cost of the Colonial Pipeline breach was $44 million, significant but below the $200 million average cost of a breach for large enterprises.
오늘날 이사회는 사이버 및 기술 전문 지식을 찾고 있으며, 자체적으로 보유하고 있지 않은 경우 외부 컨설턴트, 산업 파트너십 및 자체 교육을 위한 싱크 탱크를 찾고 있습니다.
연방 정부는 기업이 위협이 얼마나 심각한지 이해하고 필요한 지원을 제공할 수 있도록 충분히 했습니까?
정부가 하지 않은 일 중 하나이며 민간 기업이 정말 좋아할 것이라고 생각합니다. 사이버 범죄를 전쟁 행위로 보는 것입니다. 무슨 의미인가요? 이 모든 것을 위한 촉매제는 북한의 소니 공격이었습니다. [ 2014년, 북한은 스튜디오가 북한의 리더인 김종운에게 패러디링하는 Seth Rogen 영화를 공개한 후 Sony Pictures의 기업 IT 시스템을 해킹했습니다.]
“이제 랜섬웨어 동결 회사의 자산을 보유한 외국인 공격자를 목격하고 있습니다. 이것은 전쟁 행위입니다.”
현재 랜섬웨어 동결 회사 자산을 보유한 외국인 범죄자들이 있습니다. 이는 전쟁 행위입니다. 이러한 공격은 한 국가에서 다른 국가의 경제를 파괴하려고 시도하는 것에 해당합니다. 저는 의회에서 또는 의회와 비즈니스 커뮤니티 간에 이에 대한 공개 토론에 대해 들어본 적이 없습니다. 그렇게 해야 합니다.
정부의 누가 이에 대한 책임을 져야 합니까?
사이버 보안에 대한 책임이 있는 정부 기관이 많지만 보다 일관된 계획 또는 프로그램을 마련해야 합니다. 공공 부문과 민간 부문 간의 보다 적극적인 협업이 정말로 필요합니다. 저는 12 년 동안 전기통신을 운영했습니다. 통신은 고도로 규제됩니다.
업계는 많은 사람들의 개인 통신 정보를 보유하고 있습니다. 당사의 관리 기관은 FCC이며 소비자 보호 분야에서 뛰어난 실적을 보유하고 있습니다. 강력한 사이버 규제 감독을 받는 다른 규제 대상 산업은 대규모 및 지역 은행을 포함하는 금융 산업입니다.
[또한 읽기: 글로벌 위협은 글로벌 대응이 필요합니다]
따라서, 사이버 보안을 위한 역량을 확립하고 전 세계에 퍼져 있으며 보안이 항상 정교하지는 않은 소프트웨어 공급망과 공유하기 위한 공공-민간 파트너십의 출발점으로 사용할 수 있는 모범 사례가 있습니다. 이는 더 나은 보호 및 탐지에 큰 도움이 될 것입니다.

