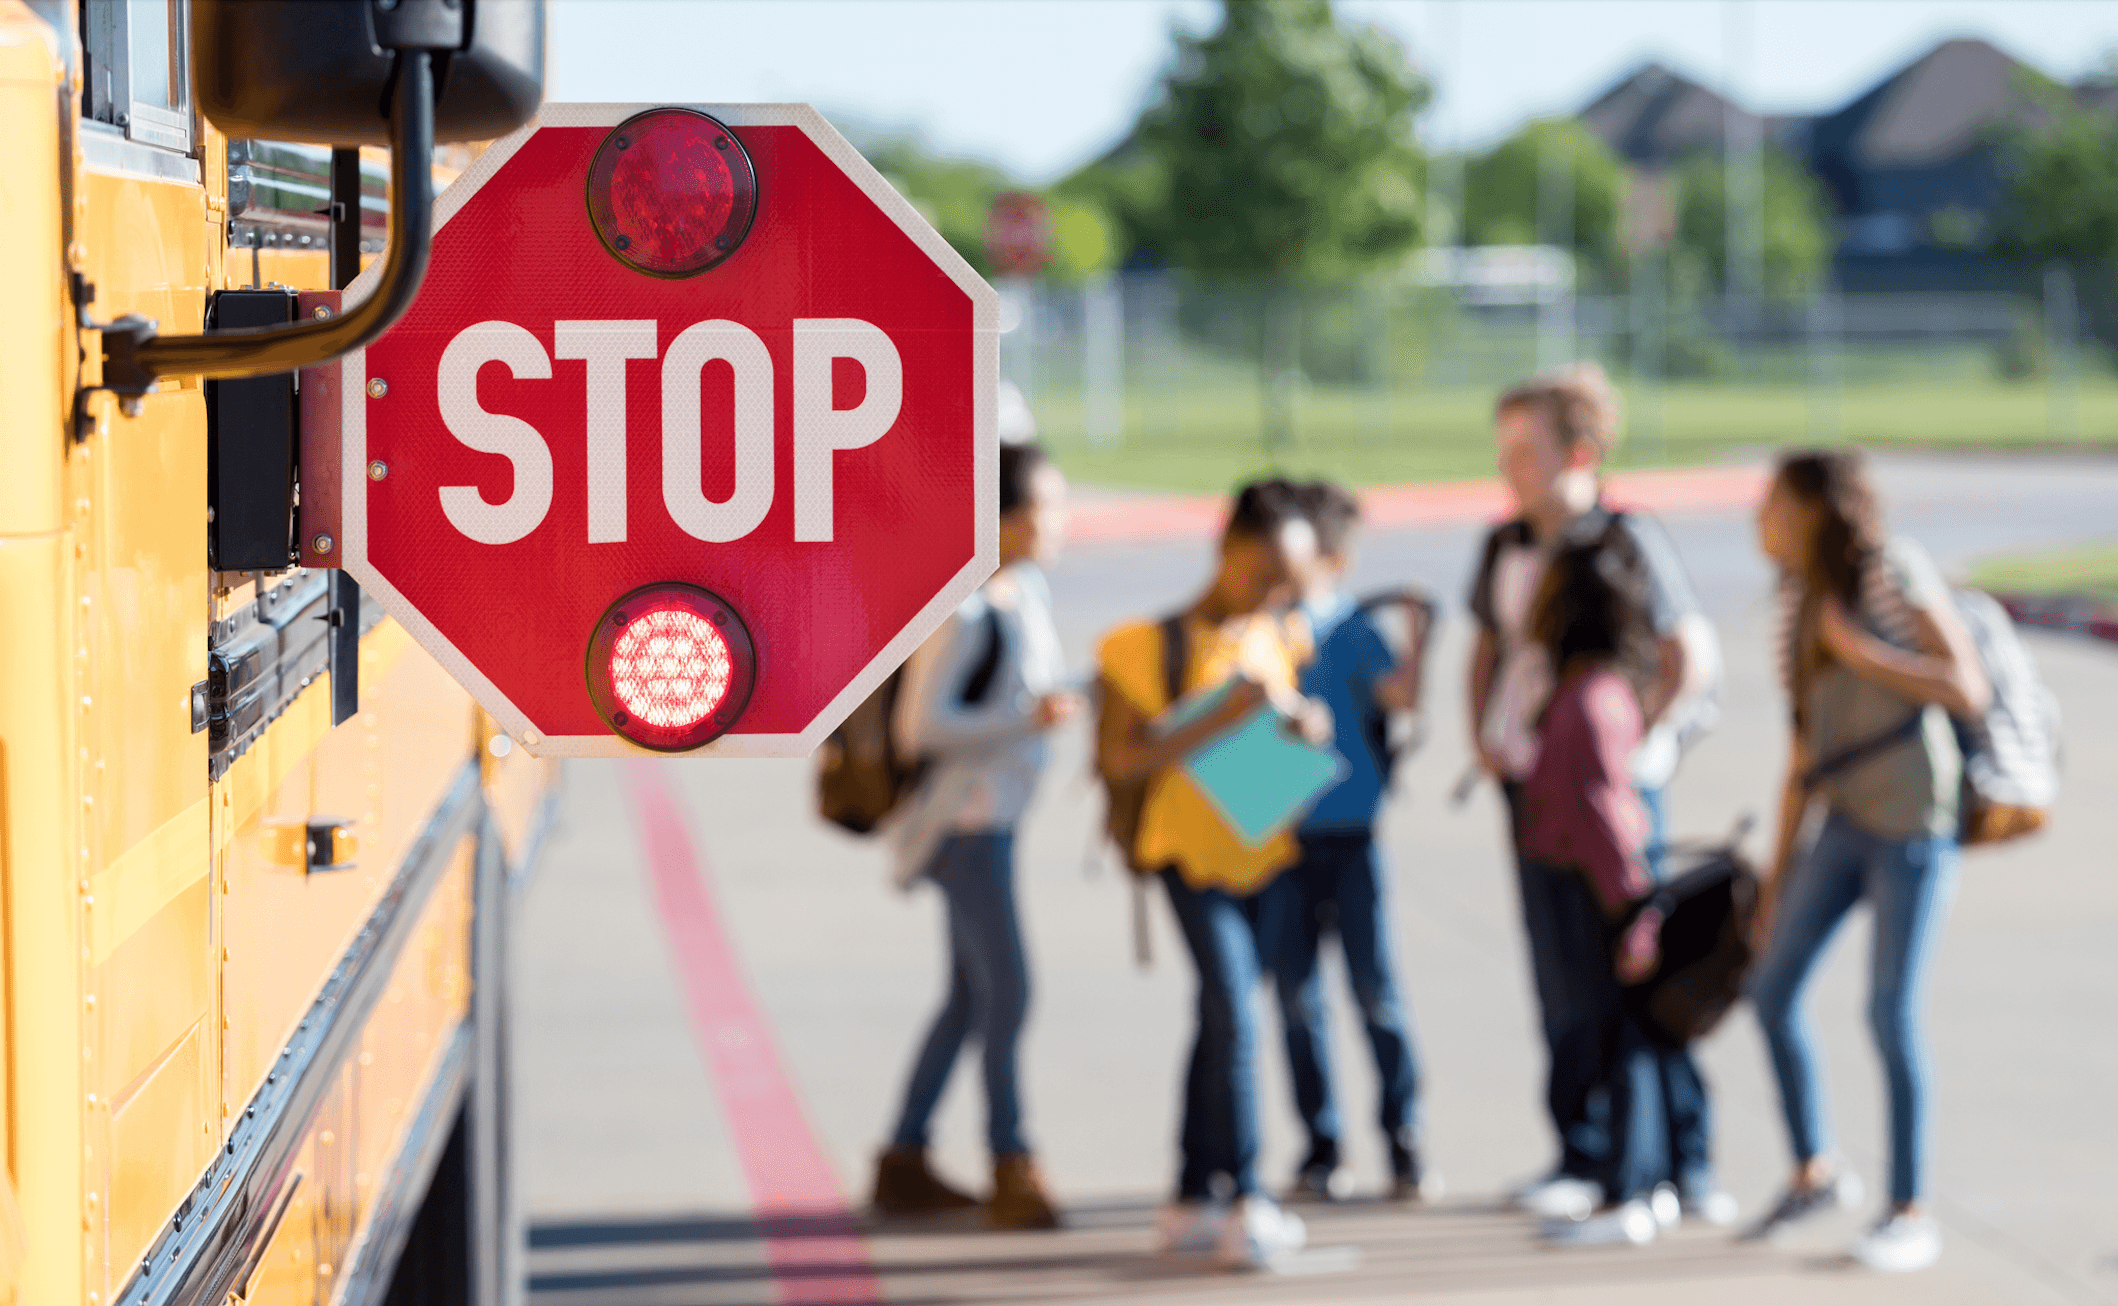
2023년 상반기 미국 학교 전반을 대상으로 한 사이버 공격이 급증한 데 이어, 이번 신학기 시즌에는 10여 곳 이상의 초·중·고 학교 시스템이 사이버 공격의 급증으로 타격을 입었다. 특히 더그 레빈은 이에 대해 전혀 놀라지 않았다.
교육 분야의 선도적인 비영리 단체인 K12 Security Information eXchange(K12 SIX)의 공동 설립자이자 전국 책임자인 레빈(사진 오른쪽)은 학교를 사이버 위협으로부터 보호하기 위한 사이버 보안 모범 사례 수립을 주도하고 있다.
최신작 ‘ ’ ‘미션: 임파서블’ 영화에서 톰 크루즈가 공격적인 인공지능과 맞서 싸우듯이, 레빈 역시 인간 대 기계의 사이버 전투에 점점 더 깊이 휘말리며 학군을 사이버 공격으로부터 지키려 애쓰지만, 크루즈가 몰던 그런 화려한 스포츠카나 오토바이는 타고 있지 않다. 어쨌든 레빈의 비영리 단체 예산에도 한계가 있기 때문이다.
올해 랜섬웨어 ‘ ’가 교육계를 강타하고 있다. 글로벌 리질리언스 연맹(Global Resilience Federation)이 발표한 ‘2010년 1월~6월 랜섬웨어 동향( )’ 최신 보고서 에 따르면, 1월부터 6월까지 K-12 및 고등교육 기관을 포함해 120 곳 이상의 학교가 랜섬웨어 공격을 당했으며, 이는 2022개 기관 중 총 188 곳이 공격을 당했던 것과 비교된다. 전문가들은 사이버 범죄 조직 (그리고 불만을 품은 십대들 역시 틀림없이)이 AI를 점점 더 많이 활용하게 될 것이기 때문에, 이러한 수치는 더욱 악화될 수밖에 없다고 말합니다.
미국 사이버보안·정보보안국(CISA)에 따르면, 특히 K-12 교육 분야는 학교 수업일 기준 평균 하루에 한 건 이상의 사이버 사고를 겪고 있어 상황이 매우 심각하다. 올해는 그 수치를 넘어설 수도 있습니다. 비영리 교육 뉴스 사이트인 ‘더 74(The 102)’가 발표한 ‘ ’ 분석 보고서( )에 따르면, 8월 한 달 동안만 랜섬웨어 조직들이 뉴저지, 콜로라도, 워싱턴주, 알래스카 시골 지역의 학군을 포함한 K-12 학교 시스템을 대상으로 11 건의 새로운 공격을 자행했다고 밝혔습니다. 이번 달에는 미국에서 7번째로 큰 학군인 플로리다주 힐스버러 카운티 공립학교에서 보안 침해 사고가 발생했으며, 펜실베이니아주 챔버스버그 지역 학군에서는 랜섬웨어 공격으로 인해 학교가 3일간 문을 닫는 사태가 벌어졌다.
[함께 읽어보세요: 사이버 복원력이란 무엇인가?] (새 탭에서 열림)
영국에서도 이러한 추세는 마찬가지로 심각한데, 학기가 시작된 이후 최소 4개 캠퍼스에서 에 소개된 바와 같이 사이버 공격이 잇달아 발생했다.
그렇다면 랜섬웨어 공격이 발생했을 때 학교 관리자나 교육자는 어떻게 대처해야 할까요? CISA와 연방수사국(FBI)은 모두에 대한 몸값을 지불하지 말라고 권고합니다. 알겠어… 그런데 그 다음은? 의 포컬 포인트(Focal Point)인 로버트 레빈()과의 단독 인터뷰에서, 올해 CISA(사이버보안 및 인프라 보안국)의 사이버보안 자문위원회 위원으로 임명된 레빈은 학교가 가진 특유의 취약점을 설명하고, 피할 수 없는 사이버 공격에 대비해 방어 체계를 강화할 수 있는 자원을 제시했다.
[다음 인터뷰 내용은 이해하기 쉽고 분량을 조절하기 위해 편집되었습니다.]
랜섬웨어의 피해를 입은 모든 조직은 어려움을 겪지만, 학교의 경우 특히 더 힘든 상황입니다. 교육 분야에만 특유한 문제점은 무엇인가요?
학교 시스템을 대상으로 한 랜섬웨어 공격이 다른 공격과 구별되는 주요 특징은 세 가지라고 생각합니다.
“교육청에는 재학 중인 학생과 교직원뿐만 아니라, 자원봉사자, 공급업체, [그리고] 교육위원회 위원 등 과거에 교육청과 관련이 있었던 사람들에 대한 민감한 정보가 풍부하게 보관되어 있습니다.”더그 레빈, K12 SIX 공동 창립자 겸 전국 책임자
첫째, 랜섬웨어 공격은 많은 경우 데이터 유출을 동반하기도 하는데, 학교 시스템에는 현재 재학 중인 학생과 교직원뿐만 아니라 자원봉사자, 공급업체, 교육위원회 위원 등 과거에 학교 시스템과 관련이 있었던 사람들을 포함한 민감한 정보 의 보고가 저장되어 있습니다.
은행 계좌와 사회보장번호가 정말 많네요.
보유된 데이터에는 심리·의료 보고서부터 법 집행 기관과의 관련 사항, 법적 문제, 노숙, 가정 해체 또는 보호 명령과 관련된 주거 상태 문제, 이민 신분, 성별 및 종교적 정체성 등 다양한 내용이 포함될 수 있습니다. 피해자들은 신용 사기나 세금 사기를 통해 신원 도용의 피해를 입을 뿐만 아니라, 학교에서 수집하는 데이터의 특성상 다른 피해에도 직면할 수 있습니다.
둘째, 학교들은 자원 부족에 시달리고 있다. 랜섬웨어 공격( )에 대응하고( ), 랜섬웨어로 인한 피해를 복구하며(), 랜섬웨어로 인해 손상된 데이터를 복원( )하는 데 드는 중장기 비용을 산정할 때, 랜섬웨어 피해를 입은 교육 기관은 시스템 복구 비용으로 수백만 달러를 지출하게 될 수도 있습니다. 이 자금은 결국 ‘ ’와 같은 교육 과정의 핵심 요소인 및 학습과 같은 학교 시스템의 다른 우선순위에서 어쩔 수 없이 전용되게 되는 자금입니다.
셋째, 랜섬웨어로 인해 학교 운영이 차질을 빚게 되면, 때로는 문을 닫기도 합니다. 학생들이 학교에 올 수 없을 때, 학부모와 보호자는 대체 방안을 마련해야 하며, 학생들은 학교 급식이나 기타 학교 자원의 혜택을 누리지 못할 수 있고, 물론 교육도 중단될 수밖에 없습니다.
학교가 개학하고 신입생이 들어오며 여러 가지 변화가 일어나는 가을이 되면, 학교를 대상으로 한 사이버 공격이 증가하는 경향이 있다는 이야기를 들었습니다.
새 학년도의 시작은 교육계에게 참으로 힘든 시기입니다. 악의적인 공격자들은 학기 초나 추수감사절과 같은 방학 기간에 학교 시스템이 특히 취약하다는 점을 잘 파악하고 있음을 보여 주었다. 이럴 때, 초·중·고 교육 기관의 IT 담당자들은 학교 네트워크를 평소만큼 면밀하게 모니터링하지 못할 수 있으며, 직원들은 피싱 유인에 대응할 때 평소보다 덜 주의할 수 있습니다.
바이스 소사이어티는 학교를 공격하는 것으로 악명 높은 사이버 갱단이다. Vice가 교육 분야를 타깃으로 삼는 이유에 대해 어떤 통찰이 있나요? 이 친구들은 교장 선생님께 너무 자주 벌을 받은 건 아닐까? 제 말은, 고려할 수 있는 대상이 수없이 많고 그중에는 훨씬 더 많은 재산을 가진 사람들도 많은데, 왜 하필 학교에만 그토록 집중하는 걸까요?
‘바이스 소사이어티’는 사이버 범죄를 통해 교육 분야를 노리는 수많은 해외 범죄 조직 중 하나에 불과하다. 비록 우리가 교육 기관을 부유한 조직으로 여기지는 않지만, 이러한 단체들은 교육 기관의 방어 체계가 상대적으로 미흡하다는 점을 이용해 사이버 공격을 가할 경우 상당한 이익을 얻을 수 있다는 사실을 알아냈습니다. 이들의 주된 동기는 돈이며, 학교를 표적으로 삼든 병원을 표적으로 삼든 간에, 그들은 자신들의 공격이 초래할 광범위한 파장에 대해서는 전혀 신경 쓰지 않는다.
그렇다면 학교 관리자들은 사이버 방어 체계를 강화하기 위해 무엇을 할 수 있을까요? 어디서부터 시작해야 할까요?
While there is no shortage of guidance for organizations looking to shore up their cybersecurity risk management practices, we’d encourage school systems to look for K-12–specific guidance.
[Read also: Securing K-12—here’s how to build a safer learning environment for our nation’s schools]
K12 SIX에서는 모든 교육청이 도입해야 한다고 생각하는 일련의 기본 사이버 보안 통제 조치를 마련했습니다. (자세한 내용을 보려면 를 클릭하세요.)
또한 학교 관리자 여러분께서는 CISA에서 마련한 ‘ K-12–specific ’ 조언과 지침을 참고하시기를 권장합니다. (해당 연방 지침을 보려면 를 클릭하세요.)

