볼 수 없는 것은 관리할 수 없습니다
소프트웨어를 설치하거나, 규정 준수 여부를 평가하거나, 자산 목록을 작성하거나, 패치를 적용하기 전에 먼저 시스템을 파악하고 관리해야 합니다. Tanium의 신규 고객사와 협력할 때, 기존 시스템 관리 도구가 인식하지 못하거나 관리하지 못하는 엔드포인트가 상당 부분을 차지하는 경우가 너무나도 자주 발생합니다. 한때 어떤 CIO에게 네트워크에 엔드포인트가 몇 개나 있는지 물어본 적이 있는데, 그는 250.000 개에서 400.000 개 사이라고 대답했습니다. 이는 150.000 개의 종점 수에 달하는 잠재적 격차입니다!
기존 도구들은 시야가 좁다
그렇다면 왜 알려진 종점 수와 실제 종점 수 사이에 계속해서 차이가 나타나는 것일까? System Center Configuration Manager(SCCM)와 같은 도구는 네트워크에 어떤 장치가 연결되어 있는지 파악하기 위해 종종 Active Directory나 DHCP를 활용합니다. 이 방식에서는 Active Directory 도메인에 가입되지 않은 독립형 애플리케이션 서버나 워크스테이션은 제외됩니다. IP 주소 체계를 변경할 경우 클라이언트에 대한 가시성 및 관리 기능도 상실될 수 있습니다. AD 기반의 탐지 방식은 수년 동안 아무도 그 존재를 눈치채지 못한 채 가동되어 온 실험실 시스템, 의료 기기, 그리고 “책상 밑”에 숨겨진 시스템들을 식별하는 데 너무나 자주 완전히 실패합니다.
두 번째 접근 방식은 무차별 대입 방식을 사용하여 모든 네트워크 장치를 일괄적으로 스캔합니다. 비록 이것이 장치를 식별하는 효과적인 방법이 될 수 있지만, WAN 회선에 과도한 네트워크 부하를 유발하며 완료하는 데 며칠에서 몇 주가 걸릴 수 있습니다. IT 운영 팀은 대개 업무 시간 외에 이러한 스캔을 수행하기 때문에, 광범위한 커버리지 공백이 발생합니다. 그 결과, 스캔 사이에 발생한 변화를 반영하지 못한 불완전하고 부정확한 그림이 만들어집니다.
저는 합병, 인수합병, 사업부 매각을 경험한 수많은 고객사와 함께 일해 왔습니다. 일반적으로 이들은 인수 대상 네트워크에 연결된 모든 기기를 파악할 시간이 얼마 되지 않습니다. 안타깝게도, 기존 시스템 관리 도구들은 종종 새로 연결된 네트워크를 인식하지 못합니다. 예를 들어, SCCM은 시스템들이 동일한 Active Directory 도메인에 속해 있어야 하는데, 인수합병의 경우 종종 그렇지 않은 경우가 많습니다. 또한, IP 범위 간에 네트워크 중복 현상이 발생하여 중앙 집중식 스캔 서비스로의 라우팅이 제한됩니다.
더 좋은 방법이 있습니다
를 통해 Tanium Discover( )는 Tanium 아키텍처( )와 기존 관리 대상 엔드포인트를 활용하여 네트워크상의 모든 기기를 식별합니다. 기본적으로 구성 가능한 검색 방식은 능동 방식과 수동 방식, 두 가지가 있습니다. 수동 탐색은 관리 대상 엔드포인트에서 수집된 정보와 해당 엔드포인트에 어떤 연결이 이루어졌는지를 활용합니다. 능동적 탐지 방식은 핑 기반 스크립트나 NMAP과 같은 메커니즘을 사용합니다.
Tanium의 접근 방식은 기존 도구보다 훨씬 효율적이기 때문에, 하루에 여러 번 전체 엔드포인트 네트워크를 파악할 수 있습니다. 그 결과, 관리자들은 SCCM과 같은 구형 도구에서 사용되는 기존의 허브-앤-스포크 통신 모델과는 달리, 네트워크에 부하를 주지 않으면서도 최신의 활용 가능한 데이터를 확보할 수 있습니다.
최근 한 고객 협력 프로젝트에서, 당사는 인수합병 과정에서 Tanium Discover를 활용하여 3만 대의 추가 기기를 파악했습니다. 이는 병행하여 운영되던 그들의 레거시 시스템 관리 도구가 동일한 통찰력을 제공하지 못했던 점을 보여주는 대표적인 사례였다.
고객들이 관리되지 않는 자산 데이터를 독창적인 방식으로 활용하는 사례는 많습니다. 최근 한 고객사는 관리되지 않는 자산 데이터, 자동 라벨링(Discover 내) 및 TCP 연결 데이터(Tanium Core에서 제공)를 통합했습니다. 그 결과, 연구진은 자사의 리눅스 서버에 원인을 알 수 없는 포트 22 연결을 시도하는 “프린터”를 발견했다.
Tanium 클라이언트 상태 및 비인가 기기 처리
SCCM과 같은 구형 도구를 사용할 때 클라이언트 상태 관리는 종종 큰 문제가 됩니다. 그러나 Tanium은 잠재적인 문제를 방지하기 위해 강력한 클라이언트 상태 점검 도구를 제공합니다. Tanium 에이전트가 제거되거나, 통신을 차단하는 방화벽이 추가되거나, 어떤 이유로든 Tanium 서비스를 더 이상 사용할 수 없게 되면, Tanium Discover는 해당 장치를 자동으로 “분실된 인터페이스”로 표시합니다. 이로 인해 해당 기기에서 클라이언트를 복구하기 위한 지원 티켓이 생성될 수 있습니다.
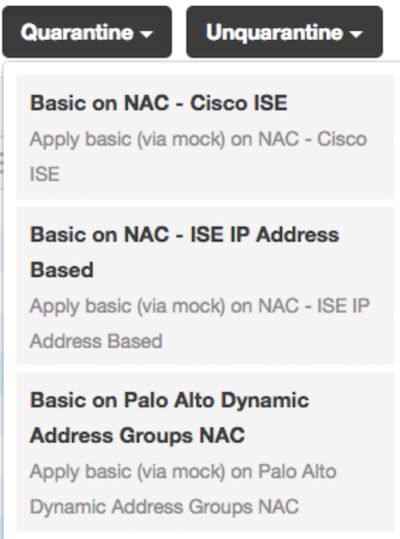
또한 Tanium Discover를 사용하면 “비승인” 엔드포인트를 처리할 수도 있습니다. Tanium은 Cisco ISE 및 Palo Alto Networks와 연동되어 차단 또는 격리 기능을 제공합니다.
모든 것을 종합해 보면
의 Tanium Architecture( )와 의 Tanium Discover()를 통해, 다른 관리 도구나 중앙 집중식 스캔 서비스에 의존하지 않고도 네트워크상의 모든 엔드포인트 장치에 대한 가시성을 제공할 수 있습니다. Tanium Discover는 속도와 간편함을 통해 IT 운영을 혁신하도록 설계된 Tanium Operations Suite의 핵심 구성 요소입니다.
이번 글은 IT 운영을 위한 Tanium을 다루는 시리즈의 두 번째 블로그 글입니다. ' '의 첫 번째 편은 여기()에서 읽어보세요.
Tanium Discover에 대해 더 자세히 알아보시려면, 제품 페이지()를 방문하시거나 , info@tanium.com, , .으로 문의해 주시기 바랍니다.
Tanium이 실제로 어떻게 작동하는지 궁금하신가요? 와 1:1 데모를 예약하거나 주간 웨비나에 참여해 보세요. 에서 개최될 예정인 행사()에서 Tanium 전문가들과 상담해 보세요.
저자 소개: 팀 민트너(Tim Mintner), 기술 계정 관리 부문 수석 이사. 지난 20여 년 동안 팀은 컴퓨터 대수가 수백 대에서 수십만 대에 이르는 다양한 규모의 조직에서 IT 운영 업무를 담당해 왔습니다. 팀은 개발자와 구현 컨설턴트로서의 경력을 모두 쌓았으며, 미국과 유럽에서 열린 마이크로소프트 컨퍼런스에서 운영 체제 배포 및 IT 관리에 대해 강연한 바 있습니다.

