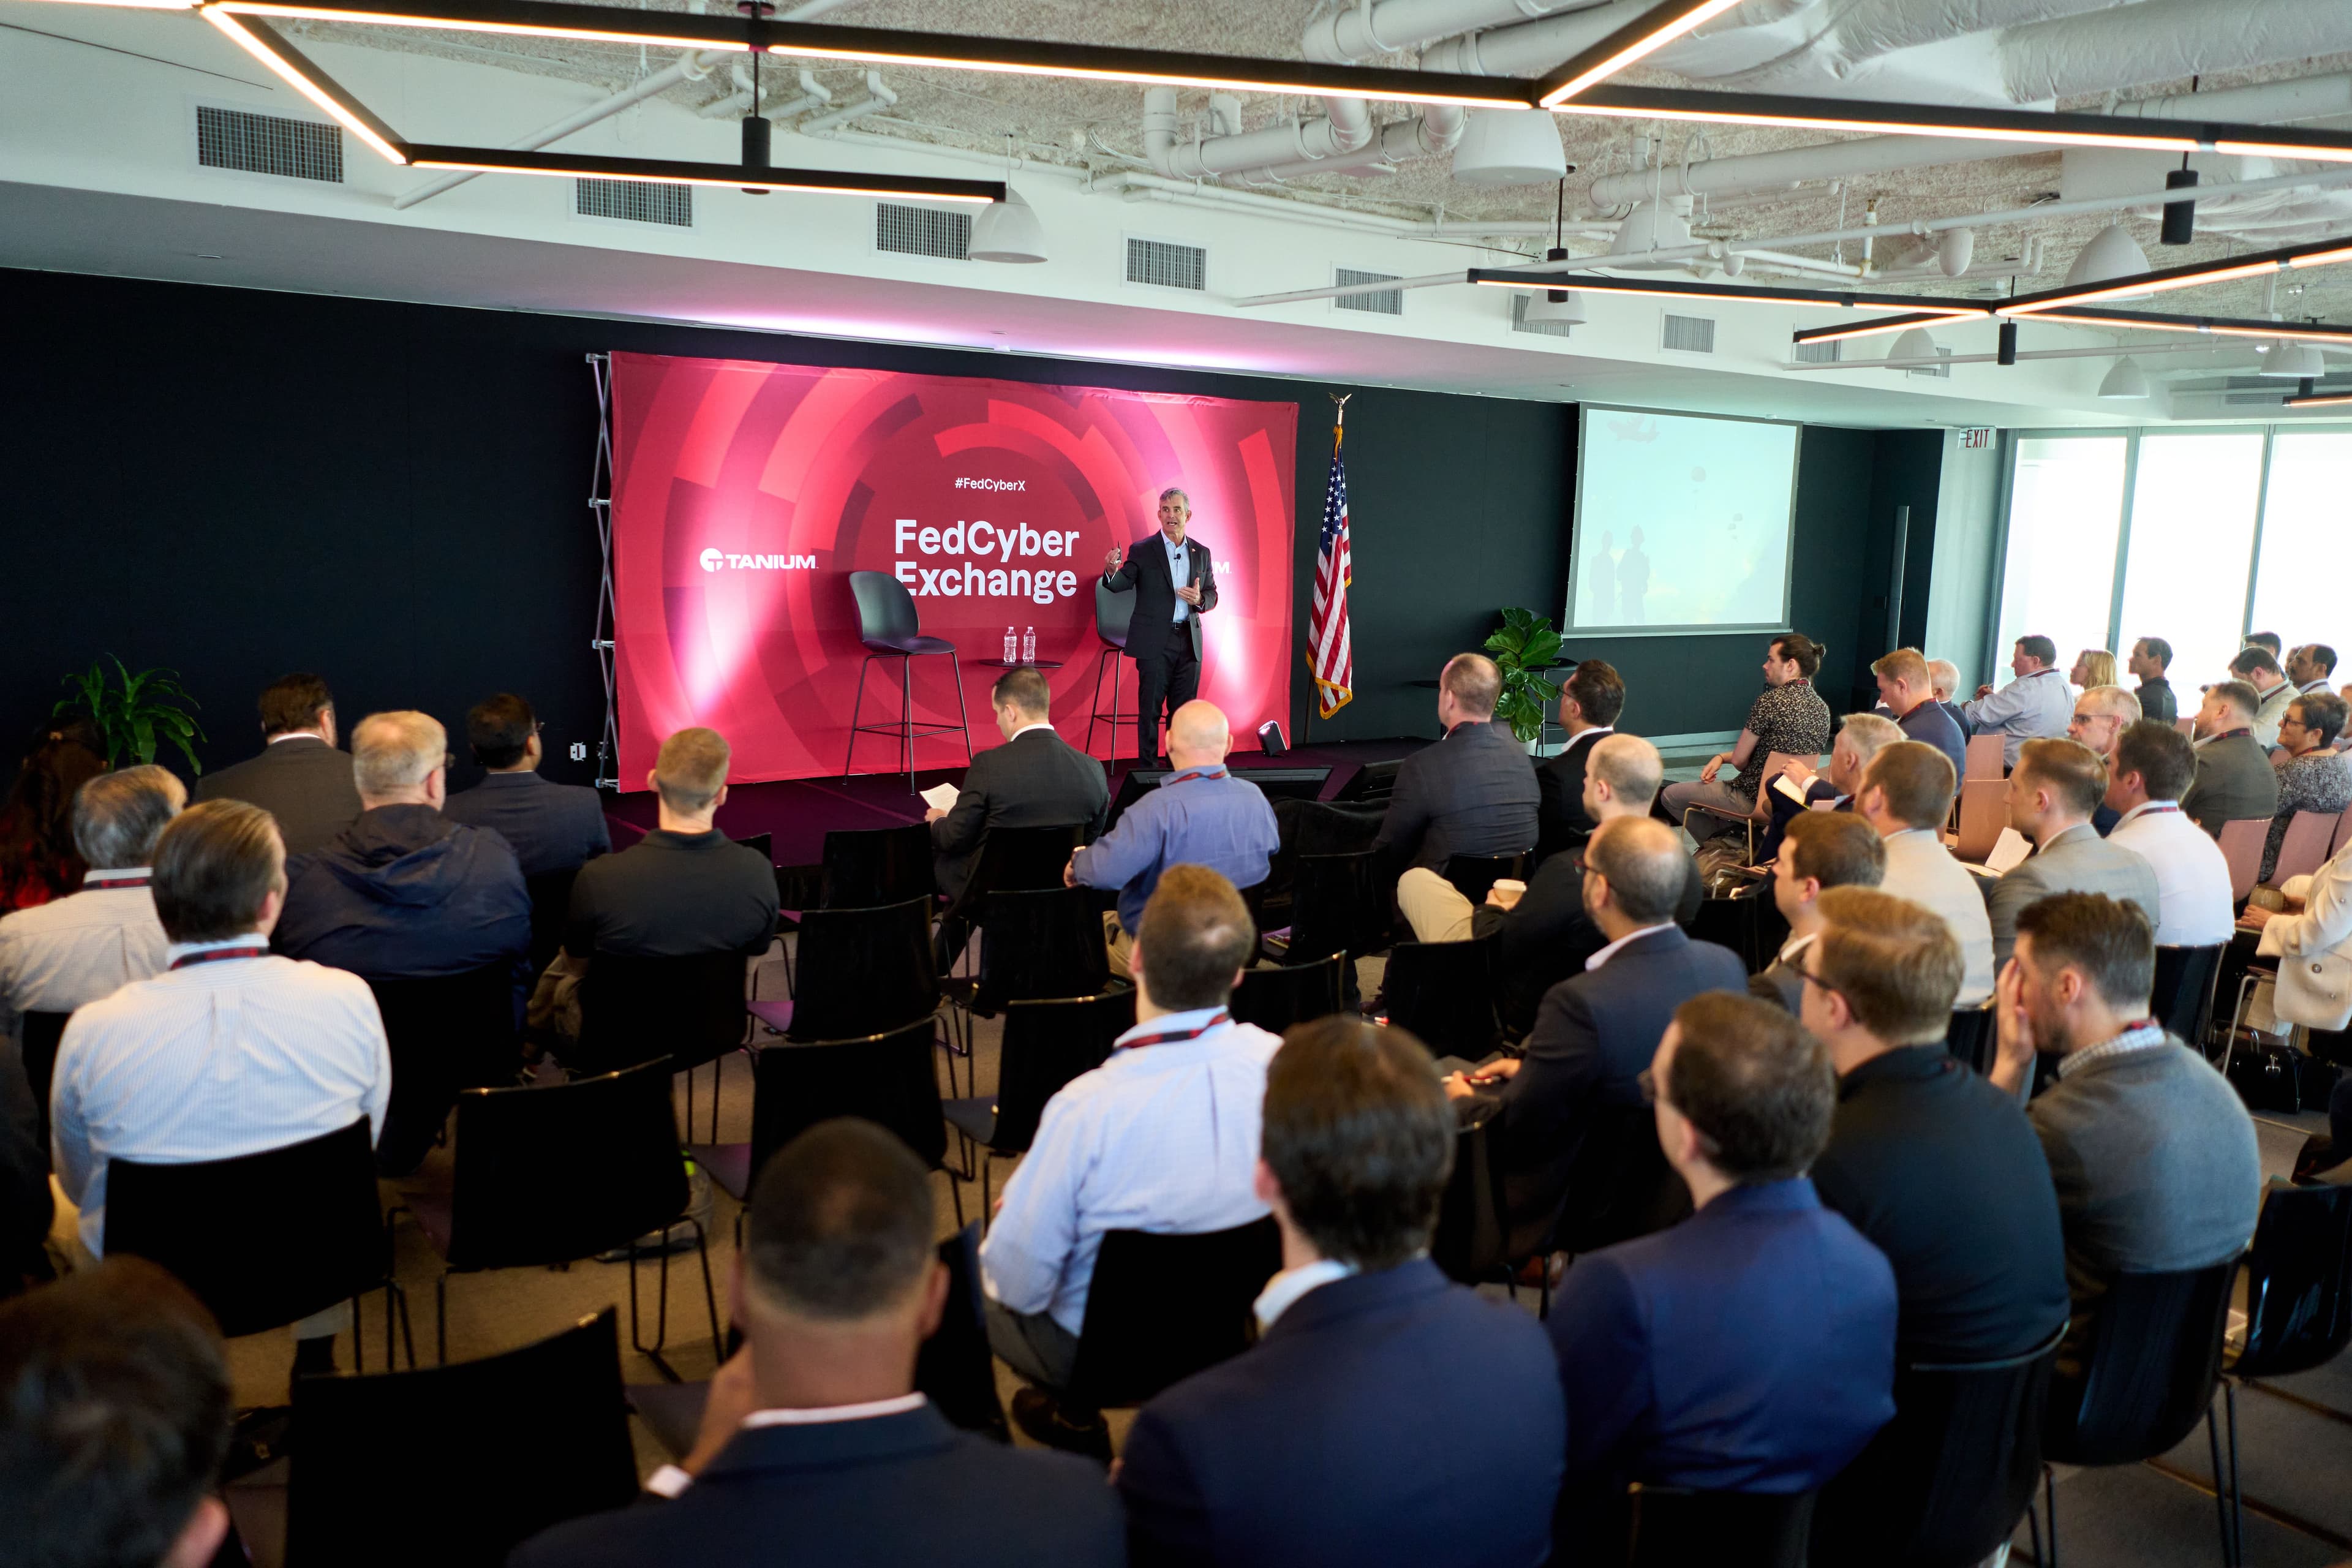
4월 18일에서 개최된 타늄(Tanium)의 ‘FedCyber Exchange’ 행사에는 연방 정부 IT 및 사이버 보안 분야 리더, 전문가, 파트너들이 한자리에 모여, 위협( )에 대한 미국의 사이버 복원력()을 강화하기 위해 사이버 대비 태세와 대응 성과를 최적화하는 데 필요한 핵심 통찰과 모범 사례를 논의했습니다.
이번 행사에서 얻은 주요 내용은 다음과 같습니다:
- 연방 정부 IT 및 보안 책임자를 위한 ‘목적과 확실성’
타늄(Tanium)의 CEO 댄 스트리트먼( ) (새 탭에서 열림) 은 불확실한 시기에 모든 조직에 확실성을 제공하는 것의 중요성에 대해 기조 연설을 하며 행사의 막을 올렸다. 그는 타늄(Tanium)이 연방 정부 기관을 비롯한 세계에서 가장 혁신적이고 보안에 민감한 조직들을 지원함으로써, 이들 조직이 규제 요건, 디지털 전환, 예산 제약, 사이버 위협과 같은 과제를 극복할 수 있도록 돕는 것이 타늄의 사명이라고 강조했다.
그는 또한 타늄(Tanium)의 핵심 가치인 정직, 끈기, 공감, 그리고 탁월함을 강조하며, 이러한 가치들이 공공 부문을 지원하기 위한 회사의 행동과 의사결정에 어떻게 지침이 되는지 설명했습니다.
- 오늘날의 과제를 해결하기 위해서는 속도, 규모, 그리고 상상력이 필수적입니다
코리 심슨(Cory Simpson) (새 탭에서 열림), 윌리엄 E. 스트리트먼( ) 핵심 인프라 기술 연구소(ICIT) (새 탭에서 열림)의 CEO는 스트리트먼과 함께 사이버 위협의 변화하는 양상과 이에 대응하는 방안을 탐구하는 ‘파이어사이드 채팅’에 참여했다. 심슨은 적대 세력이 인간과 디지털 인프라를 모두 표적으로 삼아 대규모로 공격을 가하고 있음을 강조했으며, 방어 측에서는 상상력과 혁신, 전략적 파트너십을 활용하여 이러한 도전에 신속하게 대응할 수 있는 더 나은 시스템과 사회를 구축해야 한다고 말했다.
그는 또한 사건 발생 시 신속하고 기동성 있게 대응해야 할 필요성과, 전술적 우위를 확보하기 위해 인간의 지능을 보완하는 데 있어 인공지능의 가치를 강조했다.
- 표준화에서 확장성에 이르기까지, CIO들이 디지털 전환 전략을 공유하다
생각을 자극하는 화롯가 대화에서 연방 정부 최고정보책임자(CIO)들은 밤잠을 설치게 만드는 수많은 과제들에 대해 털어놓았다. 인력 양성부터 사이버 보안 문제에 이르기까지, 패널들은 연방 기술 인프라 현대화의 복잡한 문제들을 심도 있게 논의했다. Moderated by Renata Spinks (opens in a new tab), a distinguished U.S. Army veteran and former SES -Deputy CIO IC4 USMC, the discussion offered valuable insights into the evolving landscape of government IT.
케네스 맥닐(Kenneth McNeill) (새 탭에서 열림), 주방위군국(National Guard Bureau)의 최고정보책임자(CIO)는 사이버 보안 프로토콜의 중요성과 위험을 효과적으로 완화하기 위한 적절한 도구의 도입을 강조했다. 그는 이 중요한 분야에서, 특히 다른 기관과의 상호 협력 및 정보 공유와 관련하여 지속적인 노력이 필요함을 강조했다. 맥닐은 주방위군의 매우 분산된 조직 구조와 그 특유의 업무 특성을 고려할 때, 사건 대응 및 정보 공유 조율과 관련해 지방 및 주 당국과 긴밀히 협력하는 것이 중요하다고 강조했다. 이를 확대해 나가기 위해서는 막대한 투자와 현대화, 그리고 보안 프로토콜이 필요했다.
맥닐의 견해에 공감하며, 미국 공군 부CIO인 윈스턴 보샹( ) (새 탭에서 열림)은 디지털 전환 관리에 있어 엔터프라이즈 솔루션의 중요성을 강조했다. 그는 국방부(DoD) 기준과의 일관성 유지의 중요성과, 다양한 군종 간의 결속력을 강화하는 데 있어 표준화의 가치를 강조했다.
보샹은 또한 동맹군과 지휘통제 능력을 조율하여 신속한 대응 및 피드백 체계를 구축하겠다는 부서의 목표를 강조했다.
전략적 이니셔티브에 대해 논의하면서, 보샹은 확장성과 사이버 보안을 강화하기 위한 중추적인 단계로서 공군의 클라우드 전환 프로그램을 언급했다. 그는 회복탄력성을 강화하기 위해 환경적 예방 조치의 중요성과 적절한 상용 기기의 선정이 중요하다고 강조했다.
- 자신감은 가능성을 향한 길이자 발판입니다
스티브 다헤브(Steve Daheb) (새 탭에서 열림)타니움(Tanium)의 최고마케팅책임자(CMO)인 스티브 다헤브()는 타니움이 조직이 불확실성 속에서도 자신 있게 대응할 수 있도록 지원하는 방법을 소개하는 기조연설을 진행했습니다. 그는 최근 보고서에 따르면 조직의 70%가 컴퓨터, 휴대폰, 서버 등 알려지지 않은 자산을 통해 보안 침해를 당한다는 사실 등 몇 가지 우려스러운 통계를 인용했다.
다헤브는 불완전한 데이터는 위험한 데이터이며, 단편적인 해결책은 조직의 보안 수준을 높이지 못한 채 비용과 복잡성만 가중시키고 있다고 강조했다. 그는 Tanium이 IT 및 보안 영역 전반에 걸쳐 완벽하고 정확한 가시성, 실행 가능한 인사이트, 자동화된 워크플로를 제공하는 통합 플랫폼을 어떻게 구현하는지 설명했습니다.
- 현대적인 위협 환경을 헤쳐 나가기 위해서는 적절한 도구가 필요합니다
의 통찰력 넘치는 화롯가 대담에서, 해병대 사이버 공간 사령부 작전 담당 장교이자 Tanium의 기술 계정 관리 이사인 토마스 J. 클리버 대령 (새 탭에서 열림)과, Tanium의 기술 계정 관리 이사이자 퇴역 장교인 에드워드 데비시 대령 (새 탭에서 열림) 은 연방 기관들이 직면한 끊임없이 진화하는 위협 환경에 대응하기 위해 필요한 핵심 역량에 대해 심도 있게 논의했습니다.
이번 논의에서는 악의적인 행위자들이 연방 기관을 지속적으로 표적으로 삼고 있으며, 국방부(DoD)와 민간 네트워크 모두를 겨냥한 위협의 범위가 매우 광범위하다는 점이 부각되었다. 생성형 AI, 머신러닝, 봇과 같은 기술의 급속한 발전에 따라 사이버 위협의 양상은 점점 더 정교해지고 역동적으로 변하고 있습니다.
클리버 대령에 따르면, “우리 네트워크를 어떻게 현대화하고 (적의 공격으로부터) 방어할 것인지는 매우 중요하다.” "도구를 선별할 수 있는 중앙 허브를 갖추는 것이 계속해서 긍정적인 영향을 미치고 있습니다."
클리버 대령은 또한 타늄(Tanium)을 그들의 도구 세트에서 없어서는 안 될 요소로 꼽으며, 이 솔루션이 효과적인 일상적인 네트워크 방어 작전을 가능하게 하고 임무 목표 달성에 결정적인 역할을 한다고 강조했다.
- Tanium과 ServiceNow, CMDB의 정확성과 완전성을 새롭게 정의하다
FedCyber의 파트너 패널: Tanium 전략적 파트너 담당 부사장 숀 갤러거 (새 탭에서 열림), ServiceNow 수석 수석 아키텍트, Tanium 현장 CTO 아룬쿠마르 (아룬) 아이어 (새 탭에서 열림), 그리고 타니움(Tanium) 기술 계정 관리 이사 샘 킨치 대령 (새 탭에서 열림) (미국 공군, 퇴역)은 양사의 공동 솔루션이 연방 정부 IT 워크플로우의 데이터, 자동화 및 문제 해결을 개선하기 위해 어떻게 협력하고 있는지 살펴보았습니다.
가장 중요한 교훈은 CMDB가 모든 IT 관리 데이터에 대한 단일 정보 출처를 제공한다고 약속하지만, 실시간의 정확한 데이터로 지속적으로 업데이트되어야 한다는 점이었다. 이 패널 세션에서는 의 Tanium과 ServiceNow 가 어떻게 전략적으로 협력하여, 실시간 기기 데이터를 접근 권한 부여 프로세스에 통합함으로써 조직이 제로 트러스트 프레임워크에 한 걸음 더 다가갈 수 있도록 지원하는지에 대해 다뤘습니다. 이 연합은 IT 및 보안 운영 분야에서 보다 능동적이고 시너지 효과를 극대화하는 접근 방식을 취함으로써, 정적인 데이터베이스를 기관들이 다양한 IT 프로세스를 원활하게 운영할 수 있도록 지원하는 역동적이고 강력한 솔루션으로 전환합니다.
아이어에 따르면, “보안 침해 사고 발생 후 얼마나 빨리 복구할 수 있는지가 매우 중요하다.” "거버넌스와 자동화를 통해 데이터를 수집할 수는 있지만, 그 데이터를 측정하고 이해하기 위해서는 Tanium과 ServiceNow를 결합한 솔루션이 필요합니다."
참가자들은 또한 Tanium , Asset (새 탭에서 열림), 및 Discover (새 탭에서 열림), 를 직접 체험해 보았으며, ServiceNow CMDB를 정확하고 완벽하게 관리하는 방법을 실습했습니다. 행사의 실습 세션에서 참가자들은 Tanium Asset 및 Discover 데이터의 표준 통합 방식으로 ServiceNow Service Graph 커넥터와 Tanium Connect를 사용하는 방법을 배웠습니다. 또한 참가자들은 Tanium이 IT 서비스 및 그 구성 요소에 대한 정보를 체계적으로 정리하고 저장하는 표준화된 방식인 ServiceNow의 CSDM(Common Services Data Model)을 어떻게 완벽하게 지원하는지 알아보았습니다.
- 가시성의 미래는 자율성에 있다
맷 퀸 (새 탭에서 열림), 타늄(Tanium) 최고기술책임자(CTO), 멜리사 비쇼핑 (새 탭에서 열림), Tanium의 엔드포인트 보안 연구 이사, 그리고 하만 카우르(Harman Kaur) (새 탭에서 열림), Tanium의 인공지능 부사장은 Tanium Automate (새 탭에서 열림) 가 플랫폼 솔루션과 기능을 통합하여 일관성과 정확성을 갖춘 크로스-기능적 사용 사례를 달성할 수 있도록 작업 시퀀스를 자동화하는 강력한 플레이북을 생성할 수 있는 간편한 노코드 인터페이스를 제공하는 방식을 공유했습니다. 이들은 Tanium Automate가 IT 운영 및 보안 실행을 확장함으로써 운영 효율성을 획기적으로 개선하고, 지속적으로 위험을 완화하며, 비용을 절감한다고 밝혔다.
또한 이들은 Tanium Automated Endpoint Management 가 인공지능을 활용해 가장 가치 있는 사이버 위생 관련 권장 사항과 통찰력을 파악하고, 조직이 가장 큰 효과를 거둘 수 있는 조치를 자신 있게 취할 수 있도록 지원하는 방식에 대해서도 소개했습니다.
- 사이버 위생 관리는 전투 요원의 작전 영역 장악을 위한 핵심 요소입니다
공군 주방위군 준비 센터(Air National Guard Readiness Center) 사이버 보안 부서 팀장인 리처드 눅 상사(SMSgt)는 브레이크아웃 세션에서 사이버 작전 요원들에게 실시간 엔드포인트 가시성이 갖는 중요성에 대해 논의했다.
누ーン 상사는 사이버 인식 대시보드(CAD)가 취약점을 다양한 논리적 및 지리적 관점에서 어떻게 집계하는지, 그리고 자동화된 수정 및 자산 탐지(ARAD)가 공군 주방위군이 CAD에서 강조 표시된 취약점을 파악하고 이에 대응하는 데 어떻게 도움을 주는지 시연했다. 그는 또한 일선 운영 담당자들이 ARAD를 활용해 실시간으로 질문을 하고, 해당 환경 내 엔드포인트에 대해 사전 승인된 조치의 우선순위를 지정함으로써, 지휘부 감사를 준비하는 동시에 최상의 사이버 위생 상태를 유지할 수 있는 방법을 보여주었다.
[함께 읽어보세요: 사이버 위생이란 무엇인가? [그게 왜 중요한가요?] (새 탭에서 열림)
- 숨겨진 취약점을 밝혀내는 데 있어 SBOM의 중요성
참가자들은 , Tanium Comply (새 탭에서 열림),, 를 직접 체험해 보았으며, 소프트웨어 부품 명세서(SBOM)가 엔드포인트에 존재하며 다른 소프트웨어와 함께 제공되었을 가능성이 높은 라이브러리를 식별하는 데 어떻게 도움이 되는지 배웠습니다. 그들은 Tanium Comply가 어떻게 규정 준수 및 운영 체제 취약점을 스캔하여 부품 명세서(BOM)를 분석하고, 실행 시와 빌드 시 모두에서 어떤 라이브러리가 취약한지 파악하는지 배웠습니다.
또한 참가자들은 취약점을 해결하기 위해 해당 제품에 업데이트를 적용하는 방법과, , Tanium Asset (새 탭에서 열림),, 및 Reporting을 활용하여 취약한 버전을 확인하고 완료한 해결 조치를 보여주는 방법을 배웠습니다.
- 지금이 바로 제로 트러스트를 도입할 때입니다
최근 국방부(DoD)의 ‘ ’ 제로 트러스트 프레임워크 진행 상황에 대한 최신 소식( (새 탭에서 열림))을 고려할 때, 국방부가 본격적인 시행 단계로 접어들면서 제로 트러스트 지침을 준수해야 할 필요성이 행사 전반에 걸쳐 뚜렷이 느껴졌다.
제로 트러스트 아키텍처 를 도입한다는 것은 최소 권한 원칙을 실천하는 것을 의미합니다. 하지만 너무나도 자주, 조직들은 접근을 요청하는 엔드포인트와 그 엔드포인트의 상태에 충분한 중요성을 두지 않습니다. 현대적인 업무 환경에서 엔드포인트가 새로운 경계로 자리 잡음에 따라, 제로 트러스트(Zero-Trust) 접근 방식의 일환으로 기기의 보안 상태와 사용자를 검증하는 것이 그 어느 때보다 중요해졌습니다.
국방부(펜타곤)가 제시한 ‘제로 트러스트(Zero Trust)’ 구현을 위한 2027 개 목표 달성 시한이 다가옴에 따라, Tanium의 동료이자 기술 계정 관리 부문 지역 총괄 부사장(RVP)인 브라이언 시아프노(, (새 탭에서 열림))와 제가 진행한 브레이크아웃 세션에서는, Tanium이 이러한 접근 방식 전반에 어떻게 부합하는지 심층적으로 살펴보고, 연방 기관들이 실시간 기기 데이터를 접근 권한 부여 프로세스에 반영할 수 있도록 지원하는 Tanium의 주요 통합 사례들을 탐구했습니다.
결국, 제로 트러스트는 사람들이 생각하는 것과는 다릅니다. 이는 부분적인 해결책이 아닙니다. 이는 저희가 모든 대행사가 이를 실현할 수 있도록 돕기 위해 전념하고 있는 전략입니다.
전반적으로, 이번 행사는 사고 리더십 콘텐츠는 물론, 실무에 바로 적용할 수 있는 Tanium 제품 시연, 미리보기 등 다양한 측면에서 큰 가치를 선사한 훌륭한 행사였습니다. 올해 행사에 참석하지 못하셨다면, 내년 FedCyber Exchange를 주목해 주시고 서둘러 등록하여 자리를 확보하시기 바랍니다.

