주제
새로운 쟁점
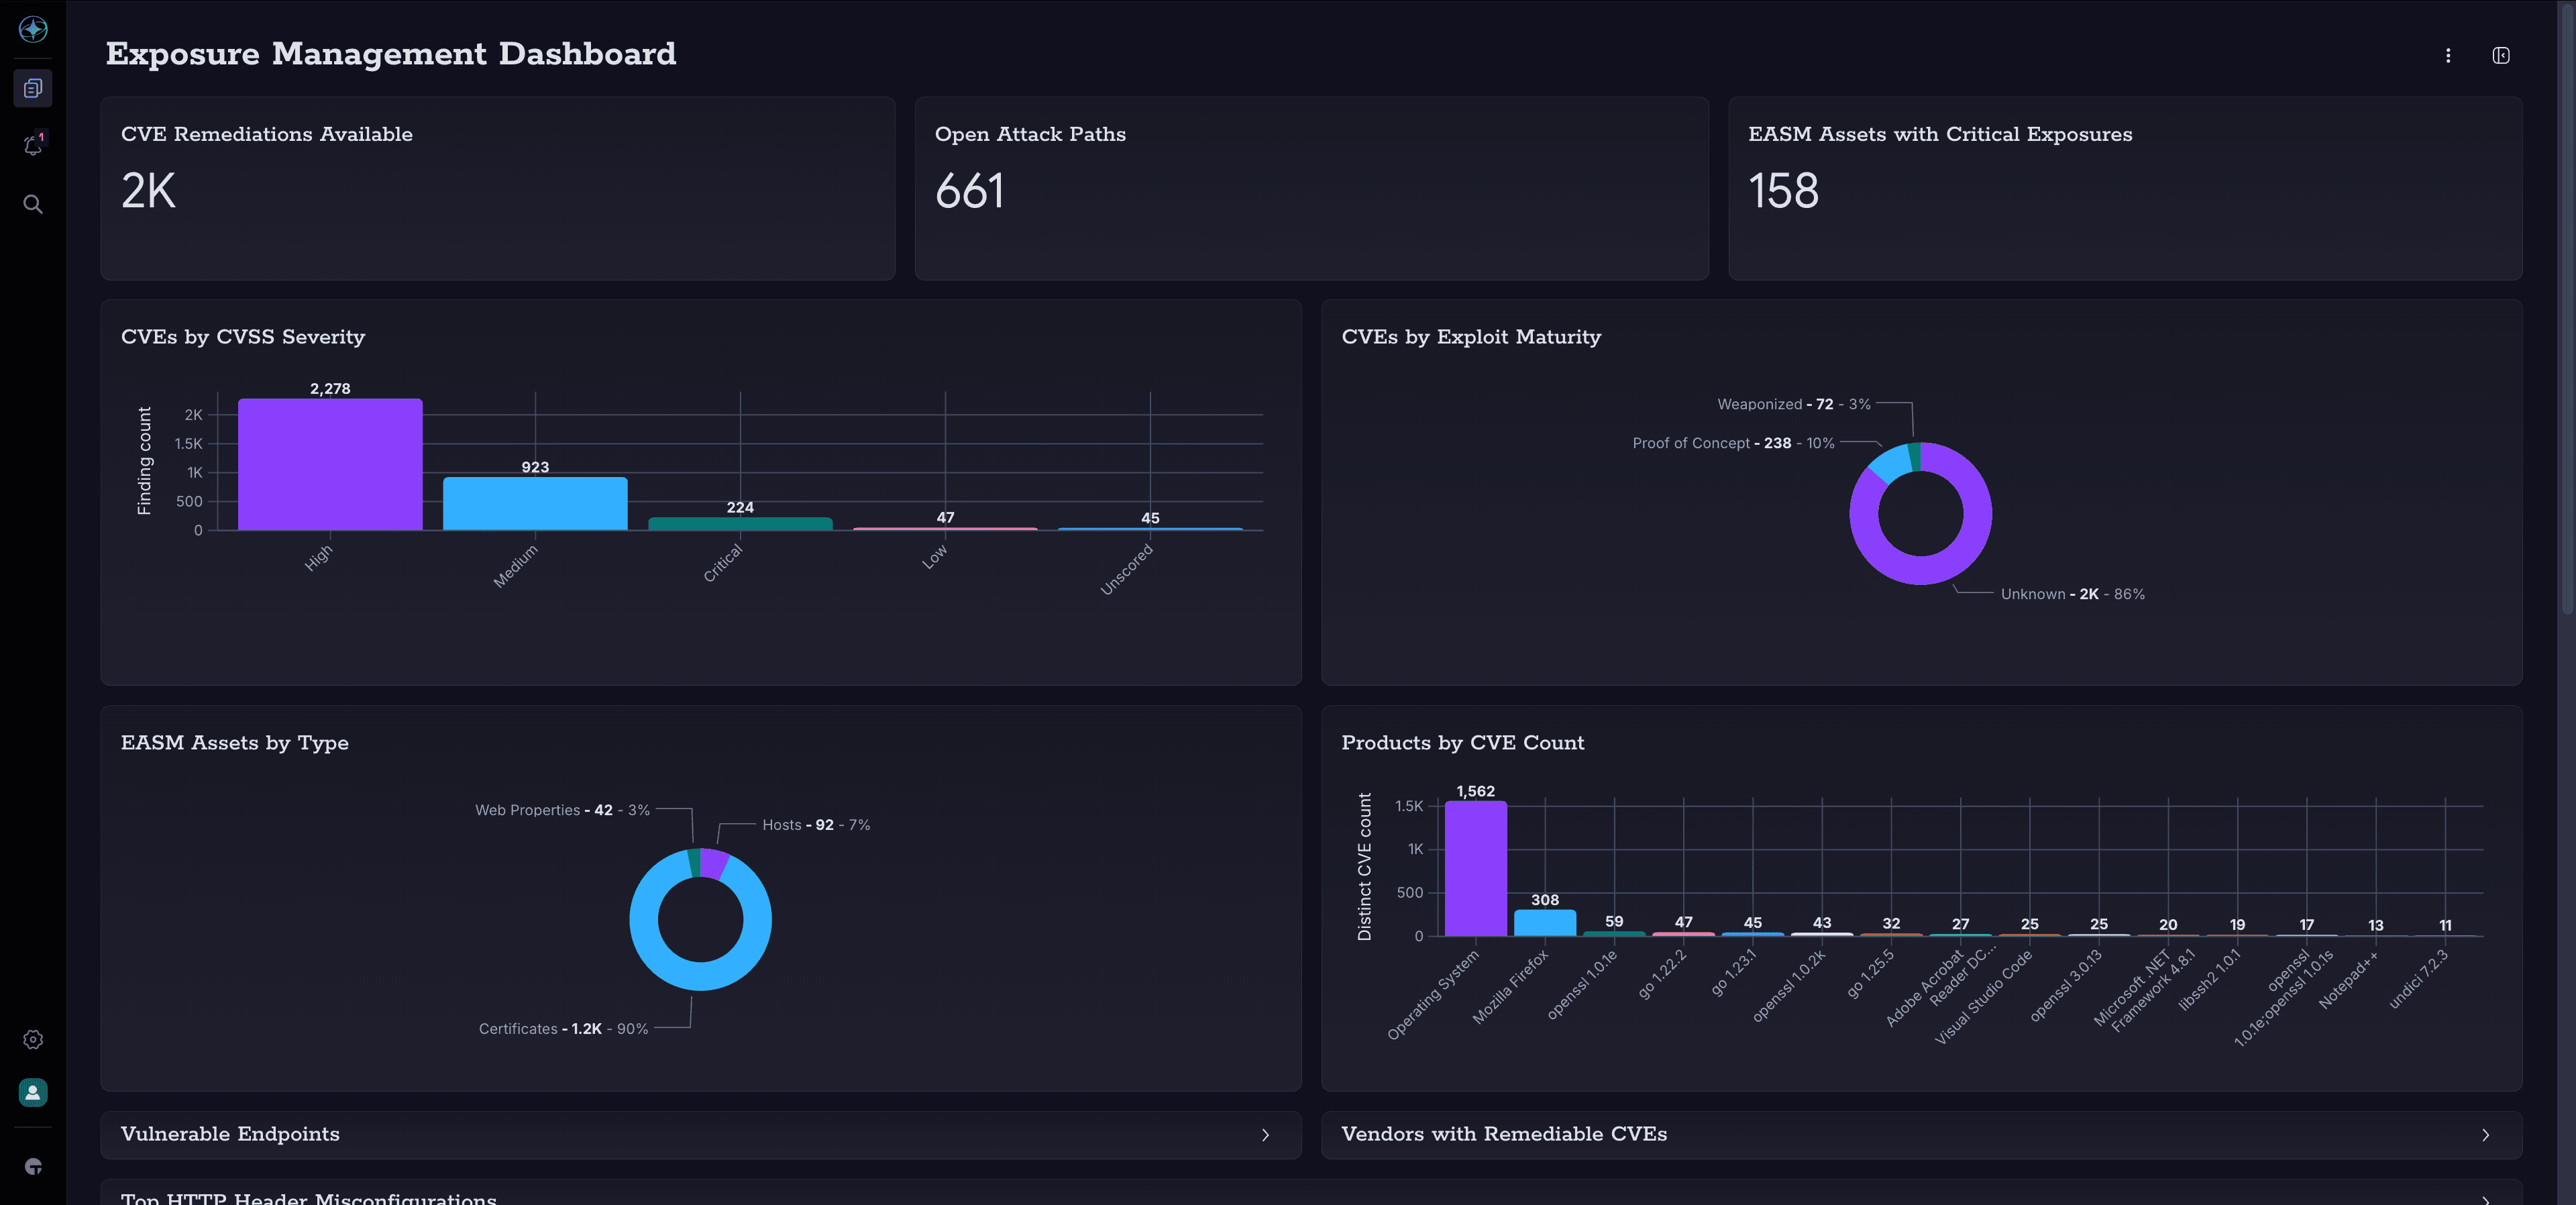
AI가 취약점 발견 속도를 높이고 있다. Tanium은 여러분이 최신 동향을 놓치지 않도록 도와드립니다.
Daily vulnerability findings across Tanium customer environments jumped from around 1 billion before mid-2026년 6월 to as high as 6 billion in September. 이러한 급증을 이끄는 요인과 이에 발맞추는 방법은 다음과 같습니다.

사냥하든, 사냥당하든: FalconFlank 제로데이
FalconFlank 익스플로잇이 공개된 지 48 시간 만에, Tanium HuntIQ는 CrowdStrike Falcon의 특권 정리 기능을 악용해 시스템을 공격하는 공격자들을 적발하기 위해 7개의 행동 기반 탐지 규칙과 1개의 Atlas 헌트 프롬프트를 구축했습니다. Tanium Atlas가 약 1분 만에 전체 Windows 환경을 스캔하여 취약점을 파악하는 과정을 확인해 보세요.

사냥하든, 사냥당하든: ShieldBreak 제로데이
Tanium HuntIQ가 CVE가 할당되기 전에 Windows Defender의 제로데이 취약점을 검증된 대응 방안으로 전환한 방법을 알아보세요.
최신 에이전트형 AI 개발 동향 및 업계 트렌드
기업 IT 및 사이버 보안 팀이 자율 에이전트를 관리, 배포하고 이에 대한 방어 체계를 구축하는 방식을 재편하고 있는 역량 변화, 프레임워크 변경 및 규제 동향에 대한 실무자 가이드.
도메인 컨트롤러의 심각한 Netlogon 원격 코드 실행(RCE) 취약점 (CVE-2026-41089)
Windows Netlogon(CVE-2026-41089, CVSS 9,8)에 존재하는 심각한 인증 없는 원격 코드 실행 취약점으로 인해, 원격 공격자가 도메인 컨트롤러에서 SYSTEM 권한으로 코드를 실행할 수 있습니다. 동일한 유지보수 기간 내에 모든 도메인 컨트롤러에 ‘ 2026년 5월 ’ 보안 업데이트를 적용하십시오.
'잠긴 방패'와 OSI 모델: 더 이상 방화벽을 탓하지 말자
블루 팀이 각 계층에서 실제로 무엇을 방어하는지, 그리고 왜 그다지 화려하지 않은 요소들(레이어 2, BGP)이 계속해서 승패를 좌우하는지, 기초부터 차근차근 살펴봅니다.
2026년 5월 GitHub 해킹 사건: 확장 프로그램 관리 문제는 여전히 과제로 남아 있다–그렇다면 어떻게 대처해야 할까?
2026년 5월 20일에서 GitHub는 악성 VS Code 확장 프로그램을 통해 직원 기기가 해킹당했다고 밝혔으며, 공격자들은 약 3.800 개의 내부 저장소를 유출했다고 주장했습니다.
미니 샤이-훌루드 공급망 공격: 이 캠페인이 방어자들의 신뢰할 수 있는 소프트웨어에 대한 사고방식을 바꾸는 이유
미니 샤이-훌루드 공급망 공격은 npm과 PyPI 전반에 걸쳐 TanStack, Mistral AI, Guardrails AI의 패키지를 포함한 170 개 이상의 패키지를 침해했으며, 합법적인 CI/CD 게시 워크플로를 탈취하여 여전히 겉보기에 유효한 출처 신호를 포함한 악성 버전을 배포했습니다.
Windows Autopatch는 기업용으로 사용할 준비가 되었는가, 아니면 편의를 위해 너무 많은 제어권을 포기하는가?
Windows Autopatch는 Microsoft 서비스로, Windows Enterprise E3 이상에 포함되어 있으며, Intune 관리 장치 전반에 걸쳐 Windows 품질 업데이트, 드라이버 업데이트 및 Microsoft 365 앱 업데이트의 예약 및 배포를 자동화합니다. 이 서비스는 업데이트 링과 주기를 대신 관리함으로써 패치 예약의 수동 부담을 줄여주지만, 기업 패치 관리 워크플로우가 일반적으로 의존하는 세부적인 제어 기능을 추상화하는 방식으로 작동합니다.
Copy Fail (CVE-2026-31431): What Linux administrators need to know now
Copy Fail, or CVE-2026-31431, is a Linux kernel local privilege escalation vulnerability that can let an unprivileged local user corrupt page-cache-backed file data under specific conditions and potentially escalate privileges. Exposure depends on the running vendor kernel and backported fixes. Installing a vendor-provided kernel fix is the primary remediation, with temporary mitigations available in some environments if patching is delayed.
Mythos가 엔터프라이즈 보안 태세를 재편하는 방법
Tanium CRO Pedro Diaz와 솔루션 엔지니어링 수석 이사 Mark Liu가 Anthropic의 Mythos 모델이 위협 환경을 근본적으로 변화시키는 이유와 엔터프라이즈 보안 팀이 머신 속도의 공격에 발맞추기 위해 지금 당장 해야 할 일을 분석합니다.
Vercel security incident: What the breach reveals about OAuth trust, supply chain risk, and response speed
Public reporting suggests the incident involved abuse of a third-party application that had been granted OAuth access to a Vercel employee account, enabling unauthorized access to some internal resources. Certain customer‑related tokens, environment variables, or other access artifacts may have been exposed, though Vercel has not stated that password theft was part of the initial access path. The breach illustrates how trusted SaaS integrations and delegated access have become a significant attack surface for enterprises with interconnected developer workflows, even when no software vulnerability in production infrastructure is exploited.

