블로그
타늄 아틀라스: 요원 한 명. 플랫폼이 지닌 모든 무게.
Tanium Atlas는 모든 상업용 및 미국 정부 클라우드 고객에게 정식 출시되었습니다. AI 위협 환경에서 업무를 수행하는 운영 담당자들에게 어떤 변화가 있는지, 그리고 제가 직접 이 글을 쓰고 싶었던 이유는 다음과 같습니다.
블로그
Tanium의 업계 소식, 전문가의 통찰, 공지 사항 등을 확인해 보세요.
최신 사고 리더십, 업계 뉴스 및 IT 보안과 운영에 관한 모범 사례를 포함한 Tanium 다이제스트를 받은 편지함으로 직접 받아보세요.
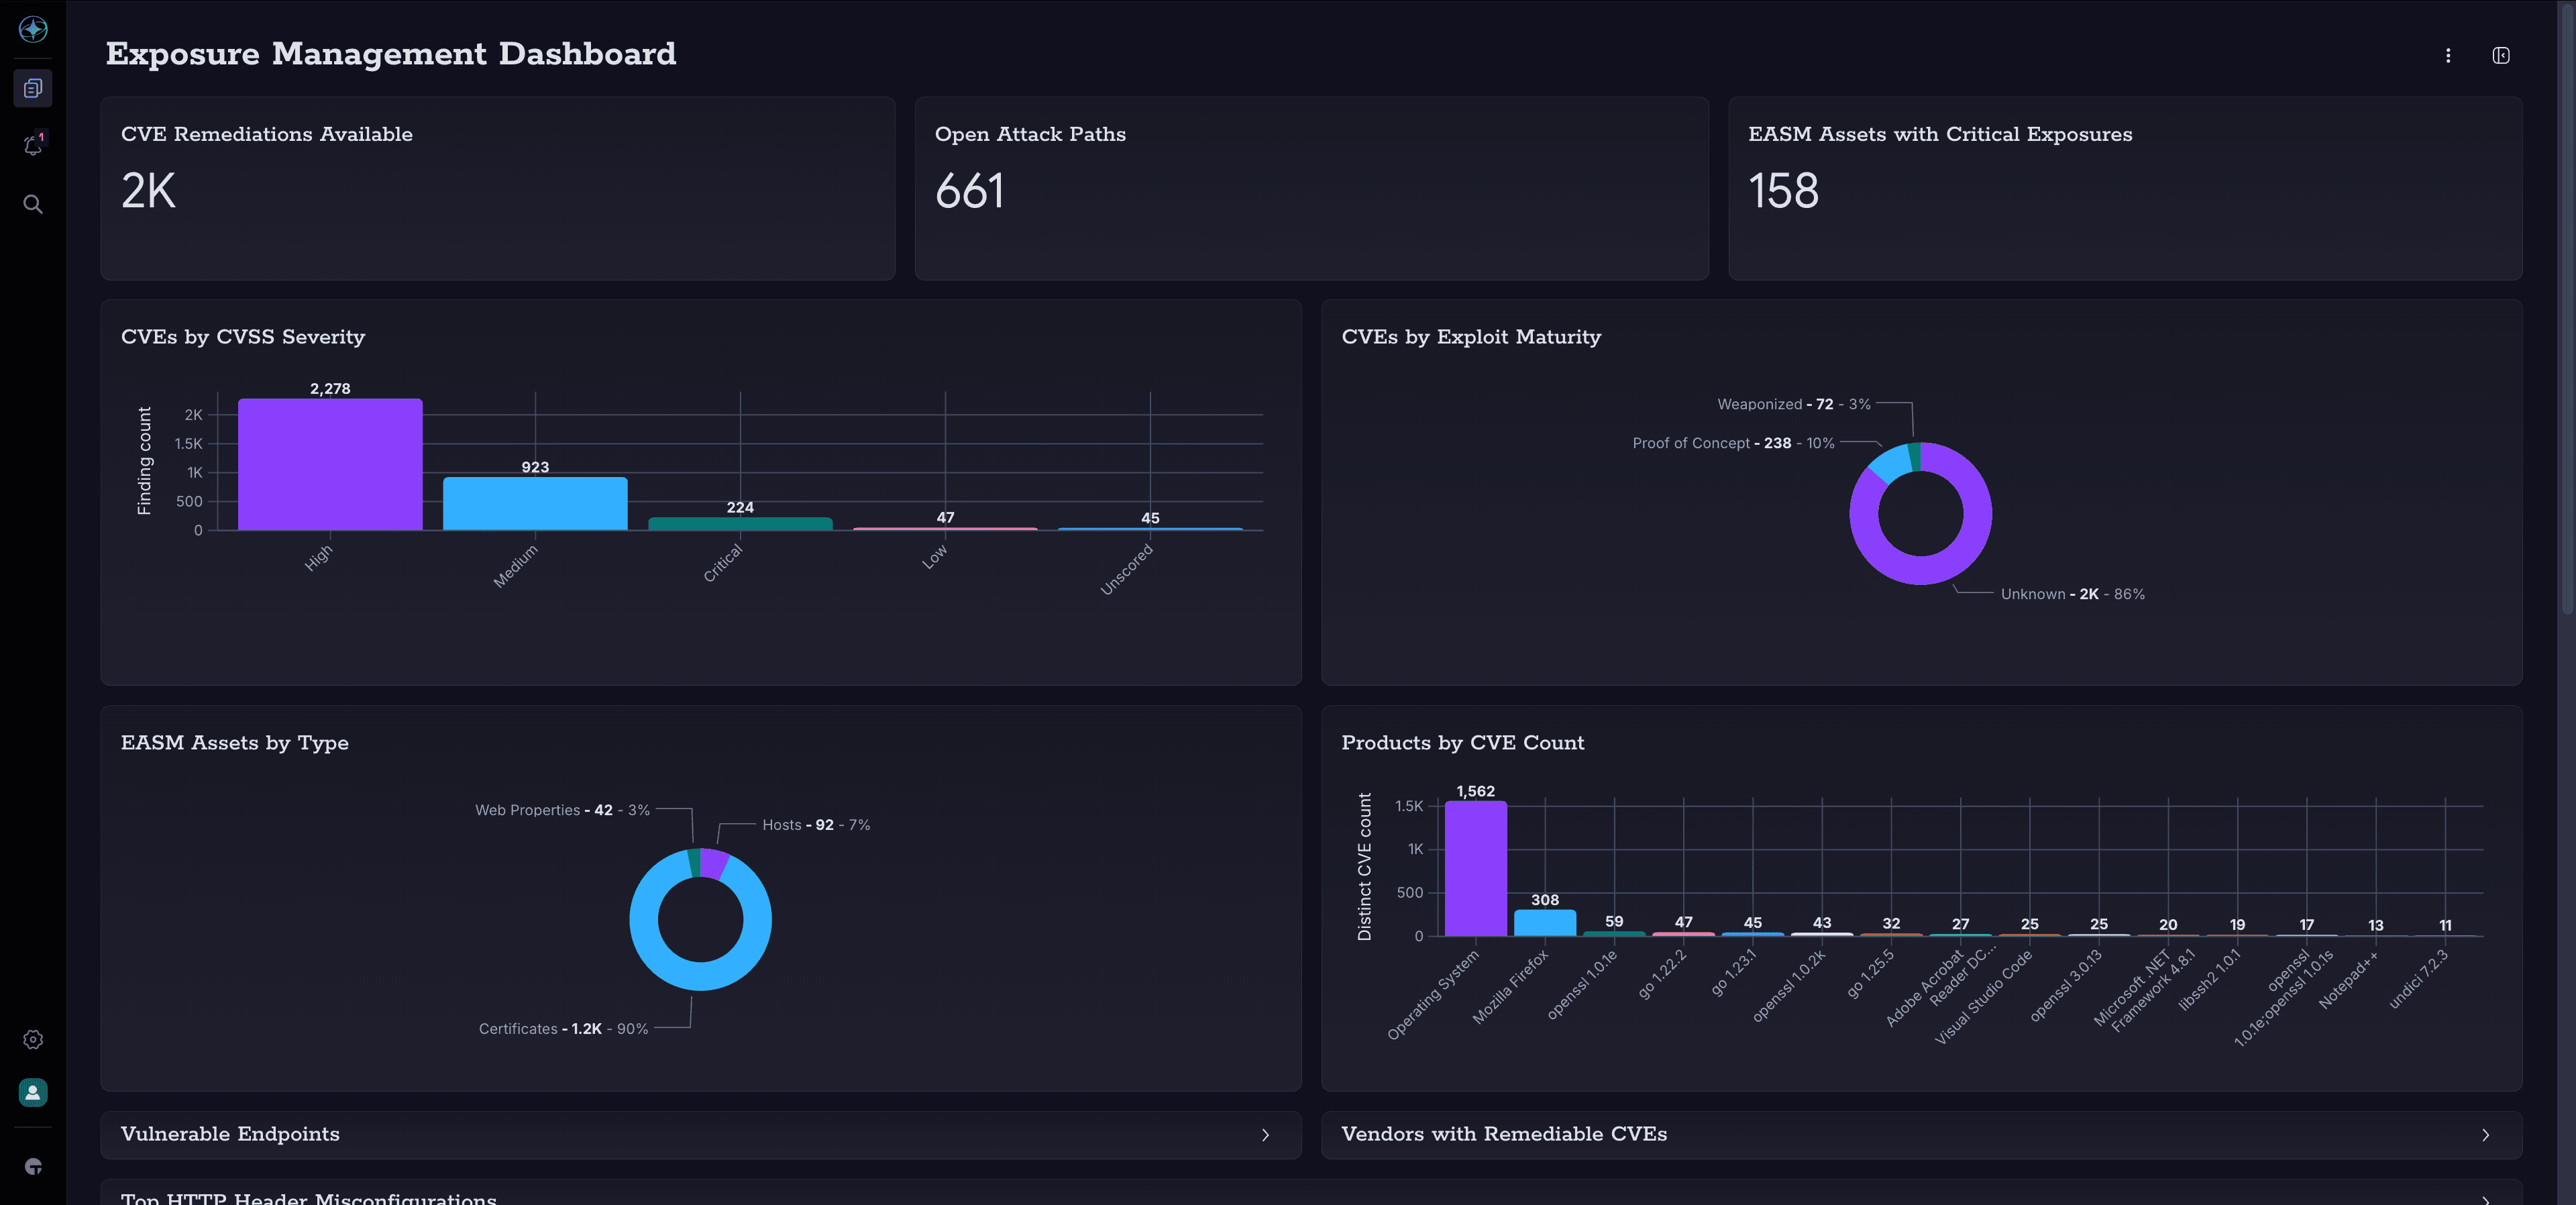
Daily vulnerability findings across Tanium customer environments jumped from around 1 billion before mid-2026년 6월 to as high as 6 billion in September. 이러한 급증을 이끄는 요인과 이에 발맞추는 방법은 다음과 같습니다.
Tanium Atlas를 위한 두 가지 새로운 서비스 그래프 커넥터가 ServiceNow CMDB에 델타 동기화 기능을 제공하여, 새로 추가되거나 변경된 엔드포인트 데이터만 전송합니다.
‘사냥하거나 사냥당하거나’ 시리즈는 사냥에 관한 이야기를 다룹니다. Tanium 리소스 센터에 공개된 HuntIQ Tradecraft는 사용자가 직접 실행할 수 있는 가이드라인을 제공합니다.
타늄은 최첨단 AI 모델을 활용해 다른 누구보다 먼저 자사 소프트웨어의 취약점을 찾아내고 있습니다. 지금까지 파악한 내용은 다음과 같으며, 고객 여러분께서 앞으로 더 많은 보안 권고 사항과 패치를 기대하셔야 하는 이유도 여기에 있습니다.
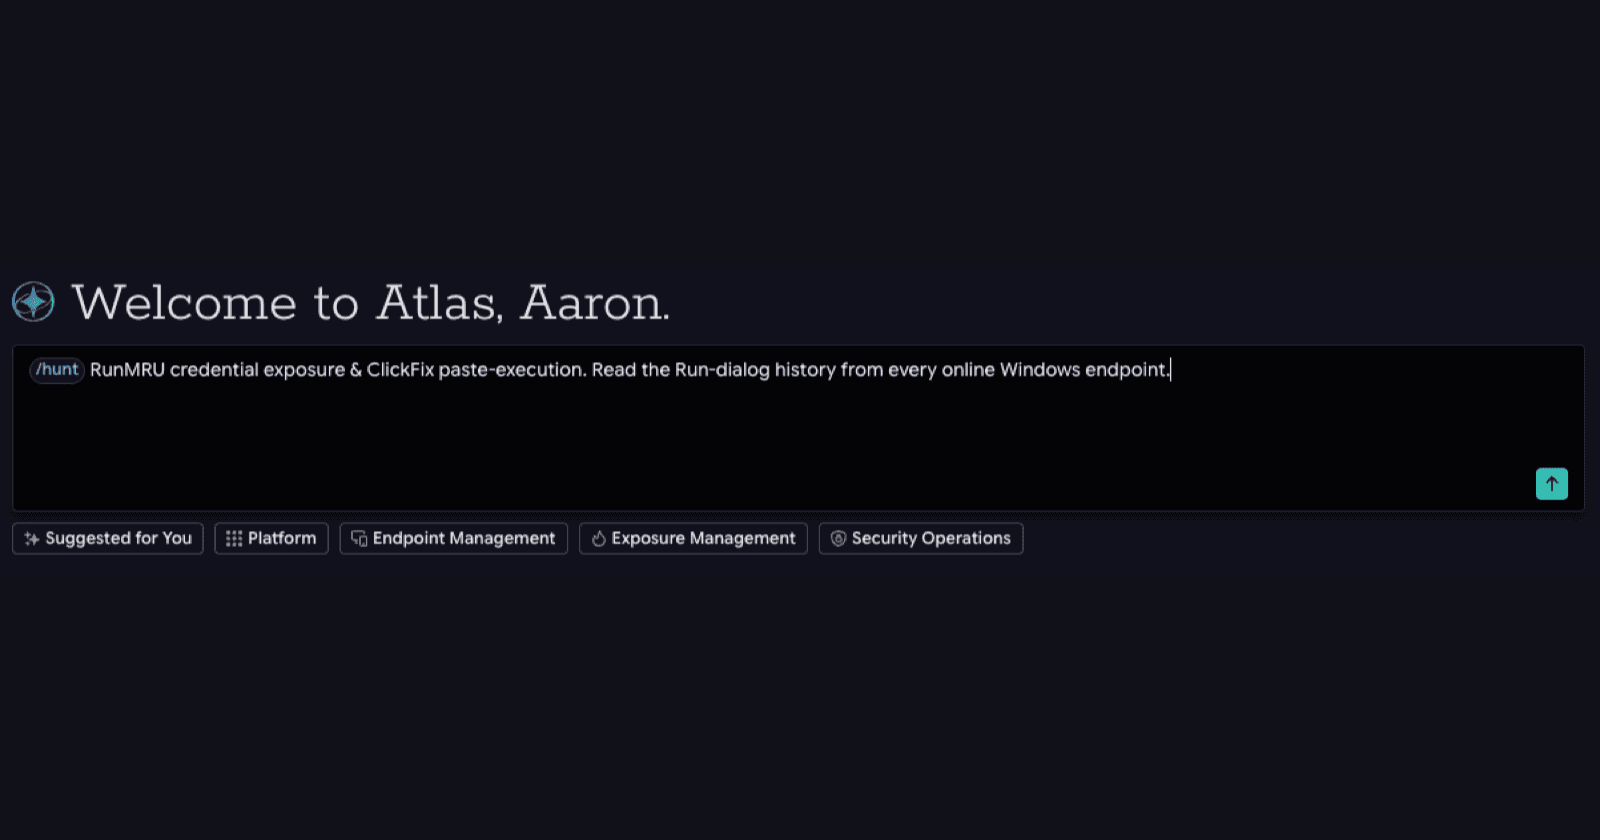
ClickFix를 위해 제작된 헌팅 플레이북이 삽입된 명령어를 찾던 중, 대신 타사 포털에 대한 유효한 인증 정보를 발견했습니다.

FalconFlank 익스플로잇이 공개된 지 48 시간 만에, Tanium HuntIQ는 CrowdStrike Falcon의 특권 정리 기능을 악용해 시스템을 공격하는 공격자들을 적발하기 위해 7개의 행동 기반 탐지 규칙과 1개의 Atlas 헌트 프롬프트를 구축했습니다. Tanium Atlas가 약 1분 만에 전체 Windows 환경을 스캔하여 취약점을 파악하는 과정을 확인해 보세요.

Tanium HuntIQ가 CVE가 할당되기 전에 Windows Defender의 제로데이 취약점을 검증된 대응 방안으로 전환한 방법을 알아보세요.
Along with the Bank of England in May, the ECB is requiring organisations to produce an action plan against AI-driven cyberattacks. What it wants, however, is not a strategy paper but proof of operational readiness.

CVE-2026-65400 은 macOS 화면 공유 데몬(screensharingd)에 존재하는 사전 인증 취약점으로, 네트워크 공격자가 유효한 인증 정보 없이 인증을 통과하여 루트 권한 수준의 원격 코드 실행 권한을 획득할 수 있게 합니다. 애플은 2026년 8월 6일에서, 그리고 macOS Tahoe 26,6,1, Sequoia 15,7,9, Sonoma 14,8,9에서 해당 취약점을 수정했으나, 실제 악용 사례가 보고된 후 CISA는 8월 14일 에서 해당 취약점의 위험 등급을 7,1 에서 9,8 (매우 심각)로 상향 조정하고, 8월 18일의 ‘알려진 악용 취약점(KEV)’ 목록에 추가했으며, 연방 기관들에 2026년 8월 21일 까지 해당 취약점을 해결할 것을 지시했습니다.

With /hunt, /investigate, and /signal, Atlas turns a simple chat interaction into a guided SecOps workflow grounded in live endpoint state.
'ShieldBreak'라는 공개 개념 증명(PoC)은 RoguePlanet(CVE-2026-50656, CVSS 7,8)으로 알려진 Windows Defender 권한 상승 취약점에 대한 마이크로소프트의 패치를 완전히 우회하여, 이미 로컬 코드 실행 권한을 보유한 공격자가 Windows 11 25H2 및 Windows Server 2025 에서 SYSTEM 수준의 셸에 접근할 수 있게 하며, 보고된 성공률은 100%에 달한다. 현재 마이크로소프트에서 이 우회 방법을 차단하는 수정 프로그램은 없습니다. Guardian 대시보드에서 임시 완화 조치를 적용하고, 해당 취약점이 공개될 때까지 관련 악용 지표를 찾아내십시오.