주제
위협 인텔리전스
헌터 승리: HuntIQ Tradecraft는 여러분의 새로운 헌팅 라이브러리입니다
‘사냥하거나 사냥당하거나’ 시리즈는 사냥에 관한 이야기를 다룹니다. Tanium 리소스 센터에 공개된 HuntIQ Tradecraft는 사용자가 직접 실행할 수 있는 가이드라인을 제공합니다.
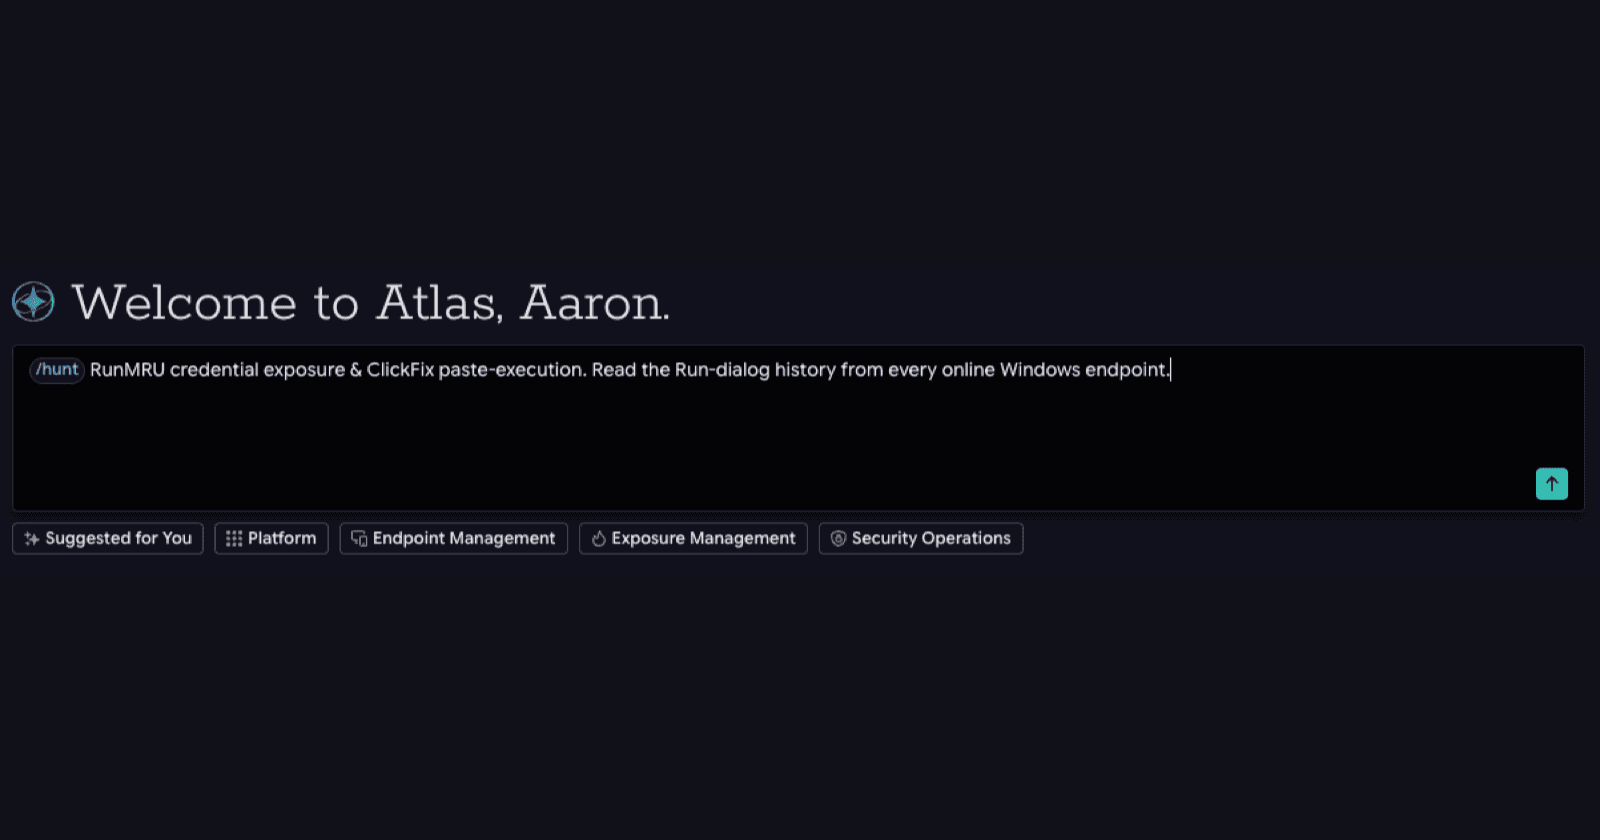
사냥하든, 사냥당하든: 자격 증명 정보 유출을 노린 RunMRU 공격
ClickFix를 위해 제작된 헌팅 플레이북이 삽입된 명령어를 찾던 중, 대신 타사 포털에 대한 유효한 인증 정보를 발견했습니다.

사냥하든, 사냥당하든: FalconFlank 제로데이
FalconFlank 익스플로잇이 공개된 지 48 시간 만에, Tanium HuntIQ는 CrowdStrike Falcon의 특권 정리 기능을 악용해 시스템을 공격하는 공격자들을 적발하기 위해 7개의 행동 기반 탐지 규칙과 1개의 Atlas 헌트 프롬프트를 구축했습니다. Tanium Atlas가 약 1분 만에 전체 Windows 환경을 스캔하여 취약점을 파악하는 과정을 확인해 보세요.

사냥하든, 사냥당하든: ShieldBreak 제로데이
Tanium HuntIQ가 CVE가 할당되기 전에 Windows Defender의 제로데이 취약점을 검증된 대응 방안으로 전환한 방법을 알아보세요.
도메인 컨트롤러의 심각한 Netlogon 원격 코드 실행(RCE) 취약점 (CVE-2026-41089)
Windows Netlogon(CVE-2026-41089, CVSS 9,8)에 존재하는 심각한 인증 없는 원격 코드 실행 취약점으로 인해, 원격 공격자가 도메인 컨트롤러에서 SYSTEM 권한으로 코드를 실행할 수 있습니다. 동일한 유지보수 기간 내에 모든 도메인 컨트롤러에 ‘ 2026년 5월 ’ 보안 업데이트를 적용하십시오.
Claude Mythos security risks: What the Anthropic System Card tells us
Anthropic's Claude Mythos Preview demonstrated significant acceleration in capabilities for autonomously identifying vulnerabilities and exploit chains across major software and operating systems. Government and industry leaders are focused on understanding the real risks the model presents, and how to leverage these advanced technologies to protect and defend against adversarial use.
CVE‑2025‑47813: Wing FTP Server vulnerability flagged by CISA
CISA KEV‑listed CVE‑2025‑47813 exposes Wing FTP Server install paths used in attack chains. Learn which versions are affected and how to remediate.
Notepad++의 공급망 공격
Notepad++의 업데이트 과정이 공급망 공격을 통해 침해되었으므로, 사용자들은 보안을 확보하기 위해 버전 8,8,9 이상으로 업그레이드할 것을 강력히 권장합니다.
CTI 소식 모음: SantaStealer, BlackForce, Ink Dragon
‘SantaStealer’는 텔레그램과 암시장 포럼을 통해 확산되고 있으며, ‘BlackForce’ 피싱 키트는 주요 브랜드를 표적으로 삼고 있고, ‘Ink Dragon’은 새로운 공격을 개시했다.
CTI 소식 모음: Shanya, GrayBravo, Storm-0249
Shanya PaaS가 랜섬웨어 그룹들 사이에서 확산되고 있으며, GrayBravo는 활동 범위를 넓히고 있고, Storm-0249는 EDR 프로세스를 악용해 악성 활동을 은폐하고 있다
CTI 소식 모음: Whisper 정보 유출, @acitons/artifact, 양자 경로 리디렉션
Whisper Leak은 원격 언어 모델을 노리고, @acitons/artifact는 GitHub Actions 사용자를 노리며, Quantum Route Redirect는 피싱을 단순화합니다.
CTI 소식 모음: RMM 악용, SesameOp, 구글의 ‘사이버보안 2026 ’ 전망
악의적인 행위자들이 RMM 도구를 악용해 트럭 운송 및 물류 회사를 표적으로 삼고 있으며, SesameOp은 OpenAI Assistants API를 활용해 C2 건의 통신을 수행하고, 구글은 2026건에서 적대적 AI의 채택이 증가하고 있다고 경고하고 있다.

