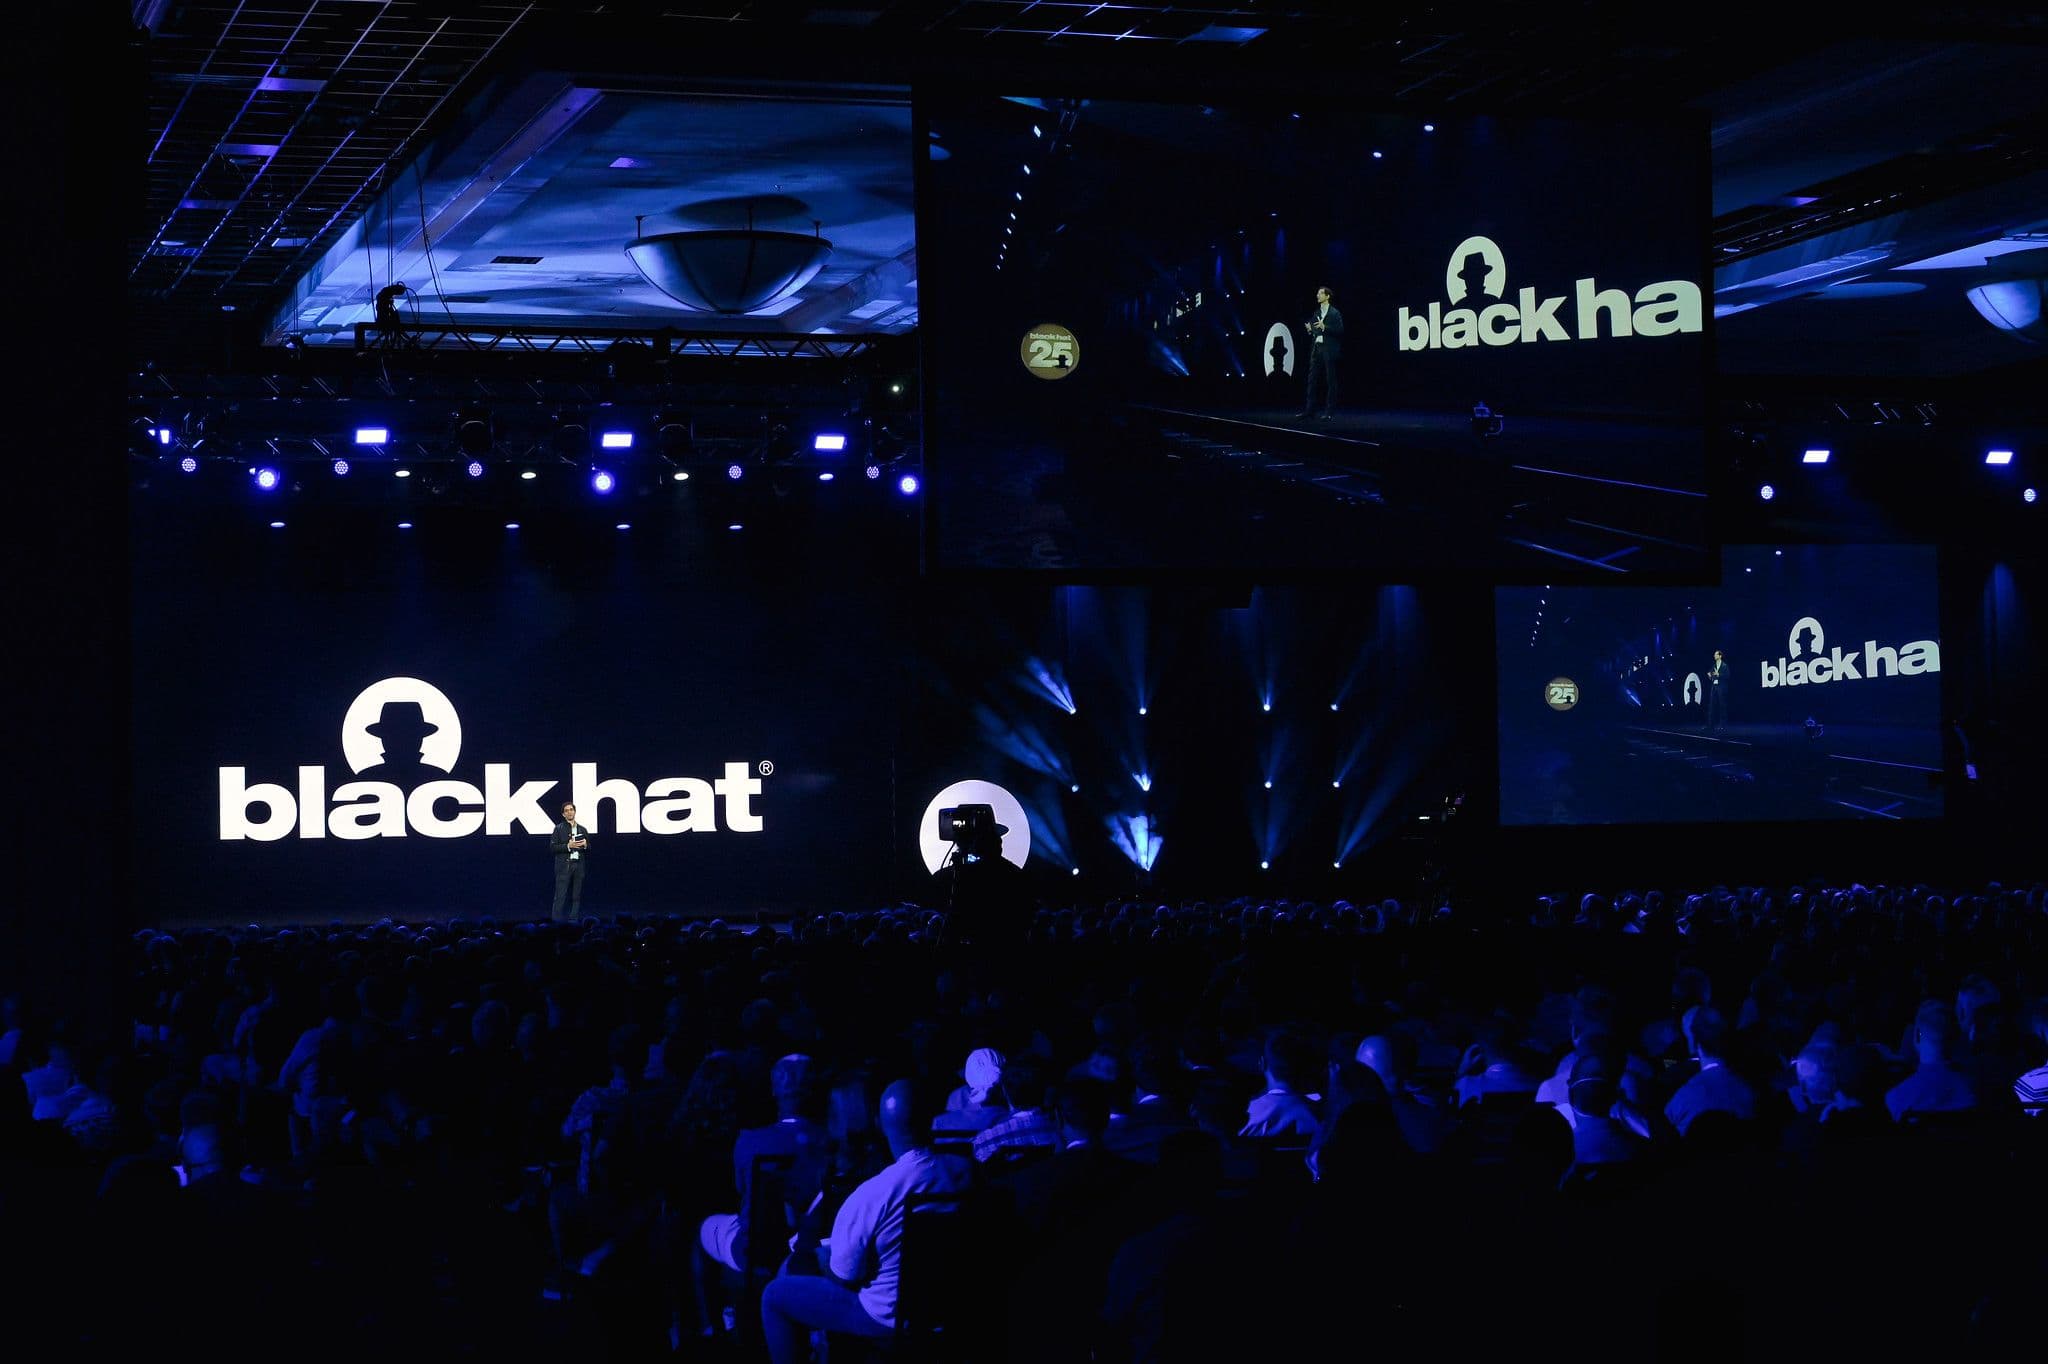
현재 라스베이거스에서 목요일까지 열리고 있는 최고의 사이버 보안 컨퍼런스인 ‘블랙햇 USA 2023’에서는 100 건 이상의 최첨단 연구 발표와 기업 리더들과 함께하는 120회 이상의 토론 세션, 그리고 수십 건의 오픈소스 도구 시연이 진행될 예정이다.
올해로 26회째를 맞이하는 ‘ ’ 컨퍼런스( )에는 해커, 기술 전문가, 기업가, 정부 지도자, 최고정보보안책임자(CISO) 등 놀랍도록 다양한 참가자들이 모여들며, 이들 모두는 ‘어떤 행사에 시간을 투자할 가치가 있을까?’라는 똑같은 어려운 질문에 직면해 있습니다.
직접 참석하여 그 고비를 헤쳐 나갈 수 없는 분들을 위해, ‘ ’의 담당자 가 오늘날 고위 경영진이 직면한 가장 시급한 5가지 현안을 다루는 ‘Black Hat 2023’s ’ 필수 발표 목록을 마련했습니다.
다음 행사들은 꼭 한 번 지켜볼 만하며, 기술에 정통한 분이든 그저 겉으로만 아는 척하는 분이든 누구나 이해하기 쉬울 것입니다. (우리는 기술적인 세부 사항에 얽매이지 않도록 했으므로, 지나치게 전문 용어가 난무할 수 있는 연구자 브리핑이나 세션은 포함하지 않았습니다.)
시청 방법은 어떻게 되나요? ‘ ’ 재택근무 혁명을 가져온 팬데믹 덕분에, 이제 우리는 집에서 화상회의를 할 수 있게 되었습니다. 작년 블랙햇(Black Hat) 행사에는 사상 최대 규모의 참가자가 몰렸으며, 총 21.000 명 이상의 고유 참가자가 기록되었고, 이 중 약 17.000 명이 현장 참석자였으며 15.488 명이 가상 플랫폼에 활발히 접속해 있었다. 올해는 생중계 행사 종료 1주일 후부터 8월 16일 에서 9월 18일로 접속하여 온디맨드 온라인 영상을 시청하실 수 있습니다.
Black Hat의 온디맨드 이용에 대한 자세한 정보를 보려면, 링크()를 클릭하세요. 등록을 원하시면, 링크()를 클릭해 주세요. 마감일은 이번 주 목요일이며, 8월 10일입니다. 그렇다면 다음 프레젠테이션들을 확인해 보세요.
논점—인공지능(AI)
- 내용: 기조연설: AI 시대의 수호자들: 미래 사이버 보안 환경 탐색
- 일시: 수요일, 8월 9일, 9-오전 10시 (태평양 표준시)
- WHO: 마리아 마르크스테더(Maria Markstedter), 아제리아 랩스(Azeria Labs) 설립자
정보 보안(인포섹) 교육 전문가이자 사이버 보안 분야의 유망주인 마크스테더는 요즘 모두가 주목하고 있는 주제, 즉 생성형 AI와 ChatGPT와 같은 AI 기반 챗봇이 가져올 잠재적 이점( ) 및 위험( ) , 그리고 이러한 기술 혁명이 사이버 보안을 어떻게 재편할지에 대해 논의할 예정이다.
올해 블랙햇(Black Hat) 행사에서는 AI를 주제로 한 발표가 상당히 많은 만큼, 당연히 AI가 논의의 상당 부분을 차지할 것으로 보인다. 마크스테더의 기조연설은 AI의 역사와, 보안 책임자들이 AI 도구 도입에 대한 비용-편익 분석을 수행할 때 조만간 고려해야 할 사항들을 포함하여 유용한 기초 지식을 제공할 것입니다.
이번 호—사이버 보험
- 내용: ‘사이버 보안과 보험의 통합: 사이서런스(Cysurance)의 여정’
- 일시: 수요일, 8월 9일, 1:30-오후 2:10 (태평양 표준시)
- WHO: 커스틴 베이(Kirsten Bay), Cysurance 최고경영자(CEO)
규모에 상관없이 모든 기업에서 사이버 공격은 ‘발생할지’의 문제가 아니라 ‘언제 발생할지’의 문제라는 사실이 점점 더 분명해지고 있다(혹은 분명해져야 한다). 어떤 사이버 방어 체계도 100%의 보호를 보장할 수는 없기 때문에, 많은 조직이 위험을 보험사에 전가하기로 선택합니다. 하지만 전학만으로는 충분하지 않습니다. 최근 잇따라 제기되고 있는 수많은 소송 사례에서 드러나듯이, 기업 경영진은 자사의 보험 정책 내용을 꼼꼼히 파악해야 하며— 보험 중개인 과 좋은 관계를 맺는 것도 나쁘지 않은 방법입니다.
중소기업 대상 사이버 보험을 전문으로 하는 회사를 운영하는 베이 씨는 블랙햇(Black Hat)의 사이버 보험 관련 ‘마이크로 서밋(Micro Summit)’ 행사에서 이러한 핵심 내용을 다룰 예정이다.
[함께 읽어보세요: 사이버 보험에 관한 5 가지 오해와 진실]
“보안 전문가들은 사이버 보안에 대한 투자의 가치와 이것이 비즈니스에 미칠 수 있는 재정적 영향에 대해 경영진과 더 많은 대화를 나눌 필요가 있습니다.” 베이(Bay)는 지난해 ‘ ’ 랜섬웨어가 보험 업계에 미친 영향에 대한 보도()에서 ‘ ’의 포컬 포인트(Focal Point)인 에게 이같이 말했습니다. “사이버 보험의 현황과 랜섬웨어의 확산을 고려할 때,” 그녀는 덧붙였다. “이 주제에 대해 이야기하기가 그 어느 때보다 수월해졌습니다.”
이번 호—내부 위협
- 내용: 집 안에서 다가오는 위협: Tanium과 함께하는 내부자 위협 추적
- 일시: 수요일, 8월 9일, 1:50~오후 3:50 (태평양 표준시)
- 참가자: 타늄(Tanium) 엔드포인트 보안 연구 담당 이사 멜리사 비쇼핑(Melissa Bischoping) 및 타늄 엔드포인트 보안 담당 이사 맷 프센직(Matt Psencik)
의 대대적인 정리해고 소식(), 집단 소송( ), 그리고 여전히 남아 있는 경기 침체의 위협()으로 인해 직원들이 불안에 떨고 있는 가운데, 내부자 위협의 위험은 계속해서 높아지고 있다. 또한 이러한 형태의 공격은 근로자가 악의적인 의도로 피해를 입혔든, 아니면 우발적으로 피해를 입혔든( ), 조직에 상당한 불안정성을 초래할 수 있습니다.
Bischoping, a co-host of the new Let’s Converge podcast from Tanium (which owns this magazine), and Psencik will give the 411 on insider threat profiles—including the differences between disgruntled employees, malicious insiders, and unintentional insiders—and other threat indicators that enterprise and security leaders must know how to spot.
이번 호—사이버전
- 내용: ‘피닉스의 비상: 더 탄력적인 미래를 구축하기 위해 우크라이나의 사이버 방어자들로부터 배울 수 있는 점’
- 일시: 수요일, 8월 9일, 4:20-오후 5시 (태평양 표준시)
- 참가자: 젠 이스터리(Jen Easterly), 미국 사이버보안·인프라보안국(CISA) 국장; 빅토르 조라(Victor Zhora), 우크라이나 국가특수통신·정보보호청(SSSCIP) 부의장
이건 자신감을 키워주는 활동이에요. 아무리 여러분이나 보안팀이 과중한 업무에 시달리고 있다 해도, 우크라이나의 디지털 인프라를 보호하는 임무를 맡은 이 사람은 그보다 훨씬 더 힘든 상황에 처해 있기 때문입니다. 이번 파이어사이드 채팅에서 조라(Zhora)는 회복탄력성의 힘과, 이를 보안 시스템은 물론 해당 시스템을 관리하는 보안 운영 센터( , SOC) 팀에 어떻게 심어줄 수 있는지에 대해 이야기할 예정입니다.. 디지털 전환 과정을 촉진할 수 있는 요소가 있다면, 그것은 바로 회복탄력성입니다.
디지털 전쟁의 최전선에서 직접 전해온 조라는, 러시아의 사이버 공격이 급증했음에도 불구하고, 이러한 공격이 어떻게 저지되었는지를 설명할 것입니다. 그는 최근 Cyberscoop의 ‘ ’ 팟캐스트 ‘Safe Mode’ 에피소드에서 민관 협력의 중요성을 강조했다. 그는 “사이버 복원력은 기업과 공공 부문의 공동 노력 없이는 달성될 수 없다”며, “특히 중요 인프라의 경우, 우크라이나에서는 그 대부분이 민간 소유이기 때문에 더욱 그렇다”고 말했다.
관련 기사—바이든의 국가 사이버 보안 전략
- 내용: 기조연설: 켐바 월든(Kemba Walden) 국가사이버보안국장 대행, 국가 사이버보안 전략 및 인력 양성 노력에 대해 논의
- 일시: 목요일, 8월 10일, 9-오전 10시 (태평양 표준시)
- 참가자: 켐바 월든(Kemba Walden), 대통령실 국가사이버담당 대행; 제이슨 힐리(Jason Healey), 컬럼비아대학교 국제·공공정책대학원 선임연구원
연방 정부가 최근 사이버 보안 책임의 주체를 순진한 소비자들에게서 벗어나 소프트웨어 제조사와 이사회에 전적으로 지우는 방향으로 정책을 전환한 점을 고려할 때, 이는 기업 리더들에게 꼭 봐야 할 영상입니다. 월든은 백악관이 지난 3월에 발표한 연방 정부의 ‘ ’ 사이버 보안 현황에 대한 접근 방식을 상세히 분석한다.
[관련 기사: ‘반응적이기보다 주도적으로 행동하라’—새로운 미국 사이버보안 정책의 설계자가 기업 리더들에게 전하는 조언]
그녀는 또한 지난주 발표된 바이든 대통령의 새로운 ‘ ’ 국가 사이버 인력 및 교육 전략()을 다룰 예정인데, 이 전략은 사이버 인력의 다양성과 포용성을 강화하는 등 다양한 방안을 통해 점점 심화되고 있는 사이버 인재 부족 문제를 해결하고자 한다.

