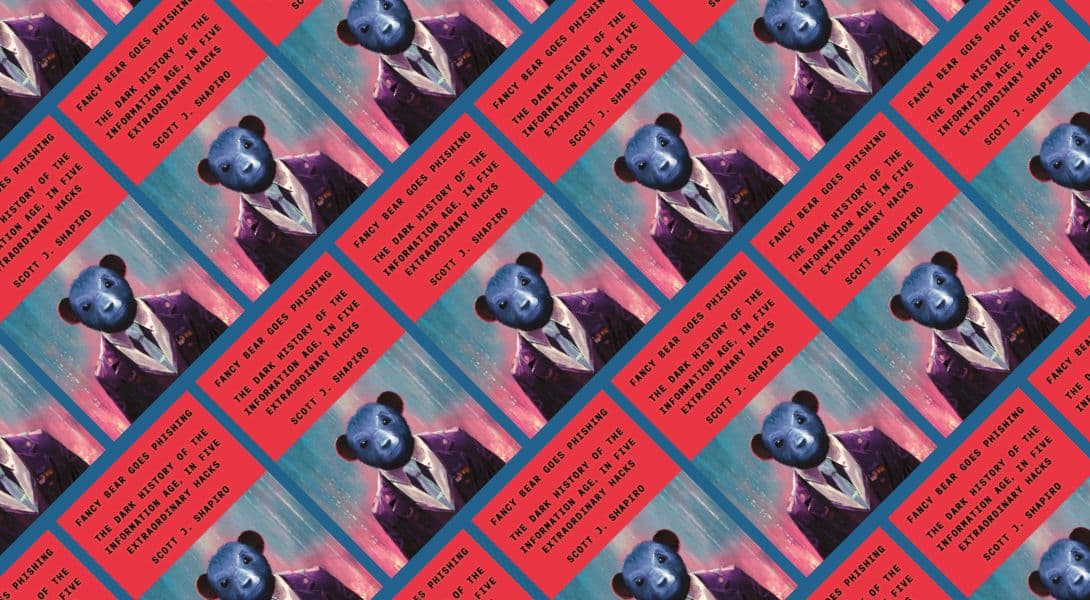
- 『팬시 베어의 피싱: 5가지 놀라운 해킹 사건을 통해 본 정보화 시대의 어두운 역사』 , 스콧 J. 샤피로 지음 (Farrar, Straus & Giroux, 432 쪽, 30달러)
예일대에서 법학과 철학을 가르치는 스콧 J. 샤피로는 컴퓨터 과학에 대한 탄탄한 배경 지식을 갖추고 있을 뿐만 아니라, 자신의 개인적인 경험을 바탕으로 해킹에 대해 매우 인문주의적인 관점을 가지고 있다.
그는 10 년 동안 프로그래머로 일했다. 그는 컴퓨터 관련 사업을 운영하고 있었다. 그는 학술지 『 Theoretical Computer Science』에 논문을 게재했다. 하지만 해킹에 대해 배우고 싶다고 마음먹었을 때, 그는 그것이 사실상 불가능하다는 것을 깨달았다. 그가 그 방법을 익히는 데는 몇 년이 걸렸다.
그의 신간 『 Fancy Bear Goes Phishing: The Dark History of the Information Age, in Five Extraordinary Hacks』는 해킹이 어떻게 이루어지는지, 그리고 인터넷이 왜 그렇게 취약한지 궁금해하는 그와 같은 독자들을 위해 쓰여졌다.
국가들, 불량 사이버 조직, 불만을 품은 직원들, 그리고 소외된 청소년들 등이 오늘날 기업을 상대로 쏟아내는 사이버 범죄의 공세를 고려할 때, 그의 책은 이보다 더 의미 있는 시기에 출간될 수 없었을 것입니다.
오늘날 사이버 보안 관련 뉴스가 그토록 심각한 상황임에도 불구하고, 샤피로는 위협을 현실적으로 묘사하면서도 유쾌하고 때로는 거의 코믹할 정도로 가볍게 다룬 책을 쓰고 싶어 했다. 그는 해킹의 역사에는 생각보다 훨씬 더 많은 실수와 실책이 가득하다고 지적한다. (기업 경영자 여러분께: 위협 탐지, 사이버 위험 평가, 직원 교육 프로그램 및 기타 형태의 스마트 사이버 위생에 투자하기에는 결코 늦지 않았습니다.)
‘Fancy Bear Goes Phishing: ’은 악명 높은 5건의 사이버 공격을 주도한 해커들의 세계와 사고방식을 들여다보는 여정을 안내합니다:
- 모리스 웜 — 1988 년에 발생했던 세계 최초의 중대한 사이버 보안 사고로, 이 글에서는 마치 미스터리 소설처럼 그 전말이 펼쳐집니다. 국가안보국(NSA)의 사이버보안 책임자인 아버지를 둔 한 대학원생이, 자신의 코드에 있는 한 가지 큰 실수로 인해 인터넷을 마비시킨다.
- 불가리아의 바이러스 공장 — 1990s년, 불가리아는 바이러스 개발의 중심지가 되었으며, 세계는 컴퓨터 바이러스로 인한 사이버 공격의 영향을 처음으로 목격하게 되었다.
- 파리 힐튼의 휴대폰 해킹 사건 —휴대폰을 직접 소지한 적도 없는데 어떻게 다른 사람의 휴대폰 내용을 볼 수 있는 것일까? 클라우드 컴퓨팅 은 2005 년, 매사추세츠주의 한 십대가 한 사교계 명사의 휴대전화 주소록을 해킹해 에미넴과 안나 쿠르니코바 같은 유명 인사들의 연락처를 유출했을 당시만 해도 새로운 개념이었습니다. 샤피로가 해당 해킹 사건과 관련된 새로운 정보를 공개했습니다.
[관련 기사: 오늘날 해커들의 공격을 한 발 앞서 막기 위해 기업들은 멀티클라우드 환경 전반에 걸쳐 가시성과 사이버 보안을 강화해야 합니다]
- Fancy Bear의 DNC 해킹 사건 —악명 높은 러시아 사이버 범죄 조직인 Fancy Bear가 벌인 ‘ ’ 스피어 피싱 캠페인 으로 인해, 2016년에 민주당 전국위원회(DNC)의 이메일 20.000 건이 공개되었다.
- 미라이 봇넷 —게임 ‘마인크래프트’에 대한 집착에서 시작된 두 그룹의 십대들은 자신의 컴퓨터 실력을 과시하며 해킹된 컴퓨터로 구성된 군단, 즉 봇넷을 구축했고, 2016 년에는 이를 이용해 가장 유명하고 중요한 웹사이트들을 마음대로 접속 불능 상태로 만들었다.
독점 인터뷰에서 ‘ ’의 담당자인 는 샤피로와 인터뷰를 진행해, 그가 이러한 사이버 공격의 주된 원인으로 지목한 ‘업코드’에 대한 자세한 내용을 알아봤다. 그는 결국 우리가 해킹(과 해커)에 대해 완전히 새로운 관점에서 생각해야 한다고 말한다.
(이 인터뷰는 내용을 명확히 전달하기 위해 편집되었습니다.)
예일대 사이버보안 연구소의 소장이시지만, 철학 박사 학위를 소지하고 계시고 법학을 가르치고 계십니다. 귀하의 배경이 사이버 보안에 대한 접근 방식에 어떤 영향을 미치거나 방향을 제시합니까?
우리는 항상 사이버 보안을 주로 기술적인 해결책이 필요한 기술적 문제인 것처럼 여깁니다. 그러나 연구 결과에 따르면, 법이 사람들의 행동 동기를 어떻게 변화시키는지, 그리고 사람들이 왜 적절한 방식으로 행동하거나 부적절한 방식으로 행동하는지가 밝혀졌다. 자연스럽게 떠오르는 생각은, 사이버 보안을 인간의 문제로 바라봐야 하지 않을까 하는 것입니다.
“사이버 보안이란 규칙을 따르는 것입니다. 이 규칙들은 인간이 만든 것이며, 인간의 행동에 영향을 미칩니다.”
사이버 보안 은 규칙을 따르는 것을 의미합니다. 이 규칙들은 인간이 만든 것으로, 인간의 행동에 영향을 미칩니다. 저는 그런 규칙들을 “업코드”라고 부릅니다. 업코드(Upcode)는 키보드에서 손가락이 닿는 위치보다 위쪽에 있는 코드를 의미하는 반면, 다운코드(Downcode)는 손가락이 닿는 위치 아래에서 생성되는 컴퓨터 코드를 말합니다. 이 책에서 제가 보여드리려고 하는 점은, 이러한 모든 해킹 사건에서 악용되는 기술적 취약점들이 사실은 시스템의 정치적, 법적, 사회적, 심리적 취약점에서 비롯된다는 사실입니다.
귀하가 지적한 핵심 요점은, 업코드가 다운코드의 생산 과정을 형성한다는 점입니다. 해킹당하는 기술을 개발하고 있는 사람들에게 그 사실을 어떻게 이해시킬 수 있을까요?
그럴 필요 없어요. 기업, 최고 경영진, 의회, 정부 기관의 지지를 얻어야 합니다. 우리는 개발자들이 사이버 보안 문제를 해결하기 위해 직면한 인센티브를 바꾸기 위해 무엇을 할 수 있을지, 그 사람들이 고민하기 시작해야 합니다..
[관련 기사: 기업 리더들에게 ‘더 많이 하라’는 두 단어로 요약되는 지침을 제시하는 미국의 새로운 사이버 보안 전략에 대해 기업이 알아야 할 사항]
이 접근 방식의 흥미로운 점은 사이버 보안과 해킹에 대한 사고방식을 재고하는 데 활용할 수 있는 방법이 무궁무진하다는 것입니다. 개발자들을 다른 방식으로 교육함으로써 이를 직접 실현할 수 있습니다. 소프트웨어 기업에 대한 책임을 강화함으로써, 해당 기업들이 직원들에게 특정 방식으로 코딩하도록 지시하도록 유도할 수 있습니다. 만약 그들에게 책임이 묻게 된다면, 그들은 다른 방식으로 행동할 것입니다.
당신은 탄탄한 기술적 배경을 갖추고 있고, 심지어 10 년 동안 프로그래머로 일해왔음에도 불구하고, 해킹하는 법을 익히는 데는 여전히 오랜 시간이 걸렸습니다. 십 대들—적어도 이 책에 나오는 십 대들은—그렇게 쉽게 터득한 것을, 왜 나는 배우는 데 그렇게나 애를 먹었을까.
어디서부터 배워야 할지 몰랐습니다. 이 분야에 관심을 갖기 시작했을 때, 제가 가장 자연스럽게 한 일은 책을 찾아보고, 학위 논문을 읽고, 논문을 읽는 것이었습니다. 나는 정보를 찾아 헤매곤 했는데, 정작 그곳에서 찾을 수 있다는 사실을 깨닫지 못했었다. 유튜브나 해커 포럼을 통해 온라인 해킹 방법을 배우게 됩니다. 제가 배우던 시절에는 해킹이 아직 성숙한 분야가 아니었습니다.
이 책에서 강조할 사이버 사건 다섯 가지를 선정하셨습니다. 왜 하필 그 해킹 방법들인가요?
원래는 25 가지 해킹 방법을 다루고 싶었지만, 에이전트가 25 개는 너무 많다고 해서 5개로 줄였습니다. 하지만 제가 이 다섯 가지를 선택한 이유는 다음과 같습니다. 이들은 모두 사이버 보안 업계에서 잘 알려져 있을 뿐만 아니라, 각기 다른 해킹 방식을 대표한다고 여겨지기 때문입니다.
“사실, 해커들도 우리와 다를 바 없다고 생각해요.”
자가 복제 기능을 가진 모리스 웜은 1980s년 후반에 발생한 최초의 해킹 사건으로, 이 사건에는 상당한 미스터리가 얽혀 있었습니다. 1990s년 당시 불가리아가 왜 세계 바이러스의 중심지였는지 이해하고 싶어서 불가리아 바이러스 공장을 추가했습니다. 의 파리스 힐튼 관련 기사( )는 2000s년대 초반에 어떻게 하면 세계에서 가장 유명한 인물 중 한 명의 휴대폰에 그토록 가까이 접근할 수 있는지 보여줌으로써, 클라우드의 위험성을 드러내고자 한다.
『Fancy Bear』는 그들이 어떻게 해냈는지에 대한 분석이라기보다는, 어떻게 그 일을 무사히 넘길 수 있었는지, 그리고 FBI가 민주당 전국위원회(DNC)에 러시아인들이 그들의 네트워크에 침입했다는 사실을 알리는 데 왜 그렇게 오랜 시간이 걸렸는지에 대한 이야기다. 그리고 마지막으로, 미국 십대 세 명과 이스라엘 십대 세 명이 서로 다투는 미라이 봇넷 사건에 어떻게 관심을 갖지 않을 수 있겠습니까?
이 이야기들은 시간 순서대로 전개되지만, 그 자체로도 훌륭한 이야기들입니다.
이 책은 사이버 보안과 해킹에 대한 일반적인 오해를 조명하고 있다. 이 책을 통해 독자들이 무엇을 얻어가길 바라시나요?
사람들은 해커에 대해 잘못된 인식을 가지고 있는 것 같아요. 해커를 고독한 늑대처럼, 정신 건강에 문제가 있는, 통제할 수 없는 천재로만 보는 거죠. 사실, 해커들도 우리와 다를 바 없는 사람들이지만, 어떤 어려움을 겪고 있는 것 같아요.
해킹의 압도적 다수는 금전적 동기를 가진 사이버 범죄와 관련이 있습니다. 해커들은 당신을 신경 쓰지 않습니다. 하지만 여러분의 임무는 해커들이 쉽게 해킹할 수 없도록 막는 것입니다. 해킹을 위해 더 많은 노력을 기울여야 할수록, 그들이 벌어들일 수 있는 돈은 줄어들기 때문입니다. 그들은 당신의 신용카드 정보를 원할 뿐, 웹캠을 통해 당신이 저녁을 준비하는 모습을 지켜보고 싶어 하는 건 아닙니다.
그 밖의 추천 읽을거리
다른 기업 임원, 기업 리더, 보안 팀, 그리고 기술 애호가들이 무엇을 읽고(그리고 쓰고) 있는지 알고 싶으신가요? 자세한 내용은 여기에서 확인해 보세요:
- 최고의 신간 (사이버) 도서: 사이버 위협에 대한 ‘스타워즈’ 가이드 책 소개: 『THREATS: 모든 엔지니어가 스타워즈에서 배워야 할 것』 (Wiley, 352 쪽, 25달러)
저자: Adam Shostack

