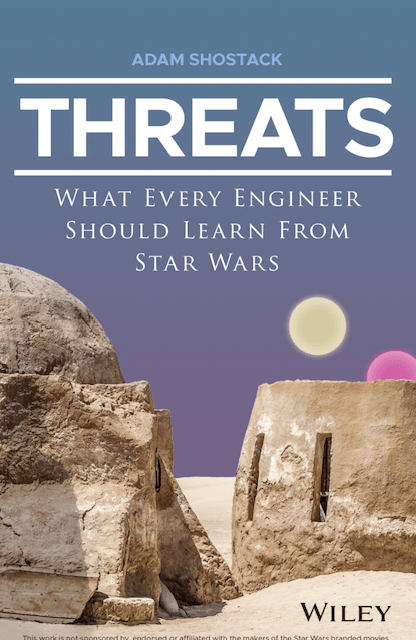
- 위협: 모든 엔지니어가 ‘스타워즈’에서 배워야 할 점 , 아담 쇼스택 지음 (Wiley, 352 쪽, 25달러)
R2-D2 은 데스 스타에 대한 중요한 정보를 가지고 있는 레이아 공주의 홀로그램을 루크 스카이워커에게는 보여주지 않고 오비완 케노비에게만 보여주기로 어떻게 결정한 것일까? 스타워즈 에 관심이 많고 사이버 기술에 정통한 팬들에게 정답은 ‘인증’입니다.
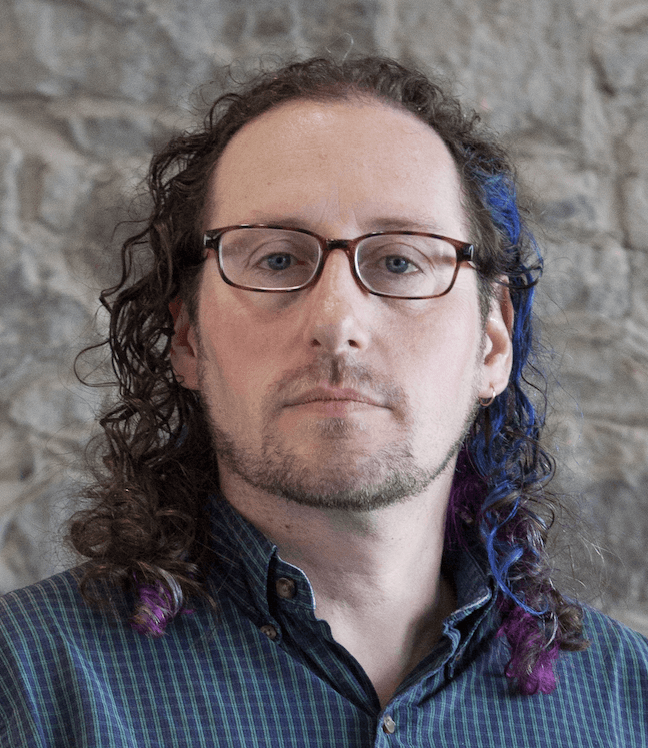
아담 쇼스택(오른쪽)은 위협 탐지 및 위협 모델링이라는 복잡한 주제를 보다 쉽게 이해할 수 있도록 돕기 위해 쓴 신간 서문을 이렇게 시작합니다.
‘위협: 모든 엔지니어가 스타워즈에서 배워야 할 점’ – 제목에 겁먹지 마세요. 이 글은 이사회에 추가 자금 지원을 요청하는 최고정보보안책임자(CISO) 에게도 유익한 정보를 제공합니다 – 에서는 컴퓨터가 사람을 인증하는 방법과 사람이 컴퓨터를 인증하는 방법, 각각에서 발생하는 구체적인 위협, 그리고 이에 대처하는 방법을 설명합니다.
In his opening example, Shostack draws on a key scene from the first Star Wars film, likening R2-D2 and other droids to our own real-life computers. 루크는 영화 속에서 우리의 대담한 영웅일지 모르지만, R2에게 있어 이 시점에서 그는 거대한 우주 정거장에 관한 민감한 데이터 가 저장된 컴퓨터 시스템에 무단 침입한 해커에 불과하다. R2’s 사이버 보안 프로토콜은 레이아나 제다이 기사 출신의 은둔자 오비완과 같이 이 시스템의 정당한 사용자들에게만 접근 권한을 부여한다.
그는 ““R2-D2 은 진짜 오비완에게만 영상을 보여주려 할 뿐, 아무나 다가와서 요청한다고 해서 보여주는 건 아니다”라고 적었다.
이 인물들은 단순한 대중문화의 아이콘 그 이상입니다. 쇼스택에게 있어 이 자료들은 스푸핑 위협( ), 비밀번호(), 피싱(), 비싱(), 민감 정보 모니터링( ) 및 기타 수많은 사이버 보안 전략을 가르치는 데 유용한 도구로 활용됩니다.
‘Focal Point’의 는 쇼스택을 만나 이 책의 집필 동기, 그가 받은 반응, 그리고 ‘’의 ‘스타워즈’ 가 사이버 보안의 복잡한 측면 중 일부를 이해하기 쉽게 설명하는 비유로서 어떤 역할을 하는지에 대해 이야기를 나눴다.
[다음 인터뷰 내용은 이해하기 쉽고 분량을 조절하기 위해 편집되었습니다.]
사이버 보안 분야에서 왜 스타워즈 가 스타트렉 보다 더 뛰어난가
Focal Point (FP): 기본부터 시작해 봅시다. 공학적인 통찰력과 스타워즈 비유를 결합한 책을 쓰게 된 계기는 무엇이었나요?
아담 쇼스택 (AS): 저는 의 ‘스타워즈 ’를 보안에 대해 이야기할 때 소재로 삼아온 지 벌써 15 년이나 됐네요. 제가 깨달은 두 가지가 있습니다. 첫째, 그 일에 대한 열정이 없다면 이 일을 잘 해낼 수 없으며, 억지로 하는 것처럼 보입니다. 그리고 저는 스타워즈 의 팬이라서, 할 수 있어요.
“오리지널 영화 ‘스타워즈’는 데이터 유출을 다룬 이야기입니다.”
하지만 더 중요한 점은, 스타워즈 —비판적인 의미로 말하는 건 아닙니다만— 스타워즈 에서 기술이 중요한 역할을 한다는 점입니다. 반면, TV 시리즈 《 Star Trek》 에서는 등장인물들이 종종 “엔진이 고장 났어”라든가 “우린 이걸 해낼 수 없어” 같은 말을 하는데, 이 작품은 전적으로 인간에 초점을 맞추고 있습니다. 반면 오리지널 영화인 《스타워즈》는 데이터 유출 사건 을 다루고 있는데, 이 사건에서 누군가가 설계도가 담긴 데이터 테이프를 훔쳐갔고, 레이아 공주와 그녀의 동맹들은 이를 이용하려고 분주히 움직이는 내용이다.
그래서 저는 그것을 하나의 수단, 접근의 통로로 삼아 사용해 왔습니다. 그리고 마침내 나는 그저 그 일을 하는 데 그치지 말고, 이를 본격적인 책으로 만들어야겠다고 결심했다.
FP: 괜찮네요. 만약 누군가에게 ‘ ’ 제로데이 익스플로잇의 개념을 설명하려 한다면, 이렇게 말할 수 있을 것입니다. “원작 스타워즈 영화에서 루크가 단 한 발로 데스 스타 전체를 폭파시킨 장면을 기억하시나요?” “그건 그가 제국이 알지 못했던 제로데이 취약점을 알고 있었기 때문이다.”
그 말이 맞네요. 기술 작가들은 항상 그런 내용을 설명해야만 하는데, CISO들은 진정으로 영향력을 발휘하고 내년에 더 많은 예산을 확보하려면 이사회 회의실에서 청중이 공감할 수 있는 용어로 비유를 들어 설명하는 방식을 더 적극적으로 활용해야 한다는 사실을 깨닫고 있습니다.
AS: 소통의 핵심은 청중과 소통하는 데 있습니다. 이는 보안 분야에서 우리가 과소평가하고 있는 부분이라고 생각합니다. 많은 사람들이 “코드를 작성하기 어려웠으니 읽기도 어려워야 한다”거나 “이걸 배우는 게 나한테는 힘들었다” 같은 말을 즐겨 하는 것 같아요. “너한테 쉽게 해주고 싶지 않아.” 솔직히 말할게요: 그 말이 정말 속상해요. 이 일을 필요 이상으로 어렵게 만들 필요는 없습니다.
[또한 읽어보세요: CISO가 CEO가 실제로 귀 기울이도록 사이버 위험을 이야기하는 방법]
CISO들이 이 책에서 배울 수 있는 점
FP: 이런 종류의 책, 예를 들어 《스타워즈》 비유가 있든 없든, 여기에 나오는 많은 개념을 이해하려면 일정 수준의 기술적 지식이 필요합니다.
AS: 정말 그렇네요. 이 책의 제목은 『 : What Every Engineer Should Learn From Star Wars』( )이며, 『: What Everybody Should Learn』()이 아닙니다.
FP: 하지만 그 외에도 더 폭넓은 가치가 있죠, 그렇죠? CISO나 IT 보안 관리자들은 이 책을 읽음으로써 무엇을 얻을 수 있을까요?
AS: 첫 번째 값은 폭입니다. 많은 사람들이 각기 다른 경로를 통해 보안 분야에 입문하게 되는데, 그 경로마다 배우는 내용이 항상 같은 것은 아닙니다. 따라서 이 책은 부족한 부분을 채워줄 수 있습니다.
두 번째는 일관된 표현입니다. 보안 업계에 종사하는 우리들은 전문 용어와 3글자 약어를 무척 좋아하지만, 솔직히 말해서 그 외의 사람들은 별로 좋아하지 않습니다.
세 번째는 ‘ ’ 킬 체인에 관한 장으로, 이 장은 최신 연구 성과를 제시하며, (다른 여러 내용 중에서도) 그래프적 사고와 체인적 사고 간의 상충 관계를 해결하는 방법을 보여줍니다.
스타워즈 정식 설정과 접근성
FP: 귀하의 책이 주로 ‘’ ‘스타워즈’ 시리즈의 핵심 3편에 초점을 맞추고 있다고 언급하셨습니다. 그 접근 방식을 택한 이유를 좀 더 자세히 설명해 주실 수 있나요?
AS: 제 책은 아주 의도적으로, 거의 오로지 핵심이 되는 세 편의 영화에 대해서만 다루고 있습니다. 이 작품은 프리퀄이나 최근의 3부작에 의존하지 않습니다.
[함께 읽어보세요: 이 영화들은 오스카상을 받지는 못하겠지만, 여러분의 회사를 구할지도 모릅니다]
원작 3부작에 의도적으로 집중한 이유는, 그 작품들이 더 널리 통용되는 정식 설정으로 받아들여지기 때문입니다. 애니메이션 시리즈, 책, 그리고 다른 영화들로 구성된 방대한 확장 세계관이 존재합니다. 하지만 대부분의 사람들이 잘 알고 있는 것은 바로 이 세 편의 핵심 영화들이기 때문에, 이를 통해 더 폭넓은 관객층이 내용에 더 쉽게 공감할 수 있게 됩니다.
FP: 그러니까 그건 전반적인 접근성 문제라는 말씀이신가요?
AS: 맞아요. 『스타워즈: 포스 어웨이크스( )』는 오리지널 3부작과 명확하고 확고한 정설 관계를 맺고 있다. 이를 통해 대부분의 사람들이 이해할 수 있는 비유를 더 쉽게 들 수 있습니다.
위협 모델링과 민감 정보의 진화
FP: 공격 표면 이 확대되고 위협 환경이 지속적으로 변화함에 따라, 기업의 민감한 데이터가 점점 더 큰 위험에 노출되고 있습니다. 그럼에도 불구하고, 근본적인 것은 결국 근본적인 것입니다. 사실 많은 부분이 별로 변하지 않았습니다. 기업들이 위협 모델링을 수행해야 하는 방식이나, 귀하가 위협 모델링에 접근하는 방식이 달라졌다고 느끼시나요? 아니면 기본은 그저 기본일 뿐인가?
AS: 제가 이 문제를 생각할 때 자주 떠올리는 비유는 음악에서 로큰롤이나 재즈 같은 장르가 있는 것과 비슷합니다. 매일, 매시간마다 새로운 노래가 나오잖아요, 그렇죠? 그리고 새로 나온 음악 중에는 정말 멋진 것도 있고, 별로인 것도 있지만, 기본은 그렇게 빨리 변하지 않는다.
“우리는 위협들이 서로 많은 유사점을 가지고 있다는 점을 인식해야 합니다.”
그래서 위협 모델링에 대해 생각할 때, 제가 제안한 ‘4가지 질문 프레임워크’가…
- “지금 무슨 일을 하고 있나요?
- “무슨 문제가 있는 건가요?”
- “이 문제에 대해 어떻게 할 건가요?”
- “우리가 잘했나요?”
…는 시대를 초월합니다. 우리는 그런 질문을 할 수 있고, 또 해야 합니다.
물론, 그 답은 상황과 질문하는 사람에 따라 달라질 것입니다. 중요한 것은 우리가 그 질문에 어떻게 답하느냐와, 답변의 세부 내용—마이크로서비스 아키텍처는 아이폰과 다르며, 아이폰은 기존의 리눅스 시스템과 다르다—입니다. 무엇이 잘못될 수 있는지에 대해 우리가 어떻게 생각하는지가 핵심인데, 이것이 바로 이 책의 근본적인 요점이라고 생각합니다. 우리는 위협들이 서로 많은 유사점을 가지고 있다는 점을 인식해야 합니다.
모든 엔지니어가 이러한 점들에 대해 생각하게 된다면, 그들은 “지금 제가 작업하고 있는 이 시스템에서 이 문제에 대해 어떻게 대처해야 할까?”라고 묻기 시작할 수 있을 것입니다. 이 책의 재미있는 부분, 즉 ‘ ’의 ‘스타워즈’ 부분의 목표는 독자들의 관심을 끄는 데 있습니다. 그리고 이 부분이 처음에는 약간 우스꽝스럽게 시작되다가, ‘꼭 알아야 할 사항’에 대해서는 꽤 진지한 내용으로 빠르게 전환된다는 점을 여러분이 알아주셨으면 합니다.
더 많은 추천 도서
다른 기업 임원, 기업 리더, 보안 팀, 그리고 기술 애호가들이 무엇을 읽고(그리고 쓰고) 있는지 알고 싶으신가요? 자세한 내용은 여기에서 확인해 보세요:
- 올해의 최고의 (사이버) 신간: “업코드(Upcode)” 해독을 위한 철학자의 가이드 책 소개: 『팬시 베어가 낚시를 가다: 5가지 놀라운 해킹을 통해 본 정보화 시대의 어두운 역사』 (Farrar, Straus & Giroux, 432 쪽, 30달러)
저자 소개: 스콧 J. 샤피로

