사이버 범죄자들이 우크라이나 전쟁과 관련된 ‘ ’ 피싱 이메일 을 대량으로 유포하고 있는데, 일부는 난민 구호 활동가를 표적으로 삼고, 다른 일부는 수신자를 속여 가짜 우크라이나 자선 단체에 암호화폐를 기부하도록 유도하고 있다.
러시아가 우크라이나를 침공한 당일에 발견된, 피싱 공격을 최초로 보고한 중 하나에 따르면, 해당 공격에는 악성코드가 포함된 첨부 파일이 포함되어 있었으며, 우크라이나 난민의 이동을 관리하는 유럽연합(EU) 관계자들을 표적으로 삼은 것으로 나타났다. 그 공격은 벨라루스와 연관이 있는 사이버 범죄 조직과 관련이 있는 것으로 밝혀졌다.
3월 중순까지 영국 국가 사기 신고 센터는 우크라이나를 위한 모금 명목으로 발송된 가짜 이메일 신고를 약 200건 접수했으며, 이메일 보안 업체 사이렌(Cyren)의 새로운 보고서 에 따르면 위협 행위자들이 하루에 100.000 건 이상의 가짜 기부 이메일을 유포하고 있는 것으로 추정된다.
“우크라이나 전쟁 피해자를 도와주세요”와 같은 제목을 단 이 이메일들은 대개 위조된 주소에서 발송되며, 자선 단체나 우크라이나 정부 산하 기관이라고 주장하는 웹사이트로 연결되는 링크를 포함하고 있습니다.
비트코인이나 이더리움 같은 암호화폐를 기부할 수 있는 방법을 제시하는 이러한 피싱 사기 행각은 개인 정보를 탈취하고, 기부된 암호화폐를 사이버 범죄 조직의 주머니로 빼돌리기 위해 고안된 것입니다.
While legitimate refugee donation sites do exist—Ukrainian officials began tweeting pleas for crypto in February and have since raised some $67 million—the fraudulent domains are increasingly a danger. 땀 흘려 번 돈을 사기를 당할 뿐만 아니라, 업무용 컴퓨터를 사용하거나 업무 네트워크에 연결된 상태에서 이러한 이메일을 열어 링크를 클릭하는 사람들은 자신은 물론 소속 조직까지 위험에 빠뜨리게 됩니다.
[함께 읽어보세요: Spring4Shell 번 취약점 — 주요 세부 정보 및 조직을 보호하는 방법]
사이버 보안 기업 테시안(Tessian)이 미국과 영국의 근로자 2.000 명을 대상으로 실시한 ‘2017년 피싱 위협 보고서()’의 최근 연구 에 따르면, 지난 1년 동안 직원의 4분의 1 이상(26%)이 직장에서 피싱 이메일을 클릭한 적이 있으며, 거의 절반(40%)이 업무용 이메일과 데이터를 잘못된 수신자에게 보낸 적이 있는 것으로 나타났습니다. 심지어 troubling—15%에 달하는 응답자가 외부 관계자에게 보낸 이메일에서 잘못된 첨부 파일을 전송한 적이 있다고 인정했으며, 이로 인해 기밀 정보가 유출될 위험이 있었다.
그로 인한 결과는 심각합니다:
- 기업들은 고객을 잃는다 —응답자의 거의 3분의 1(29%)이 이러한 실수로 인해 자사가 고객을 잃었다고 답했다( 2020년의 20%에서 증가한 수치).
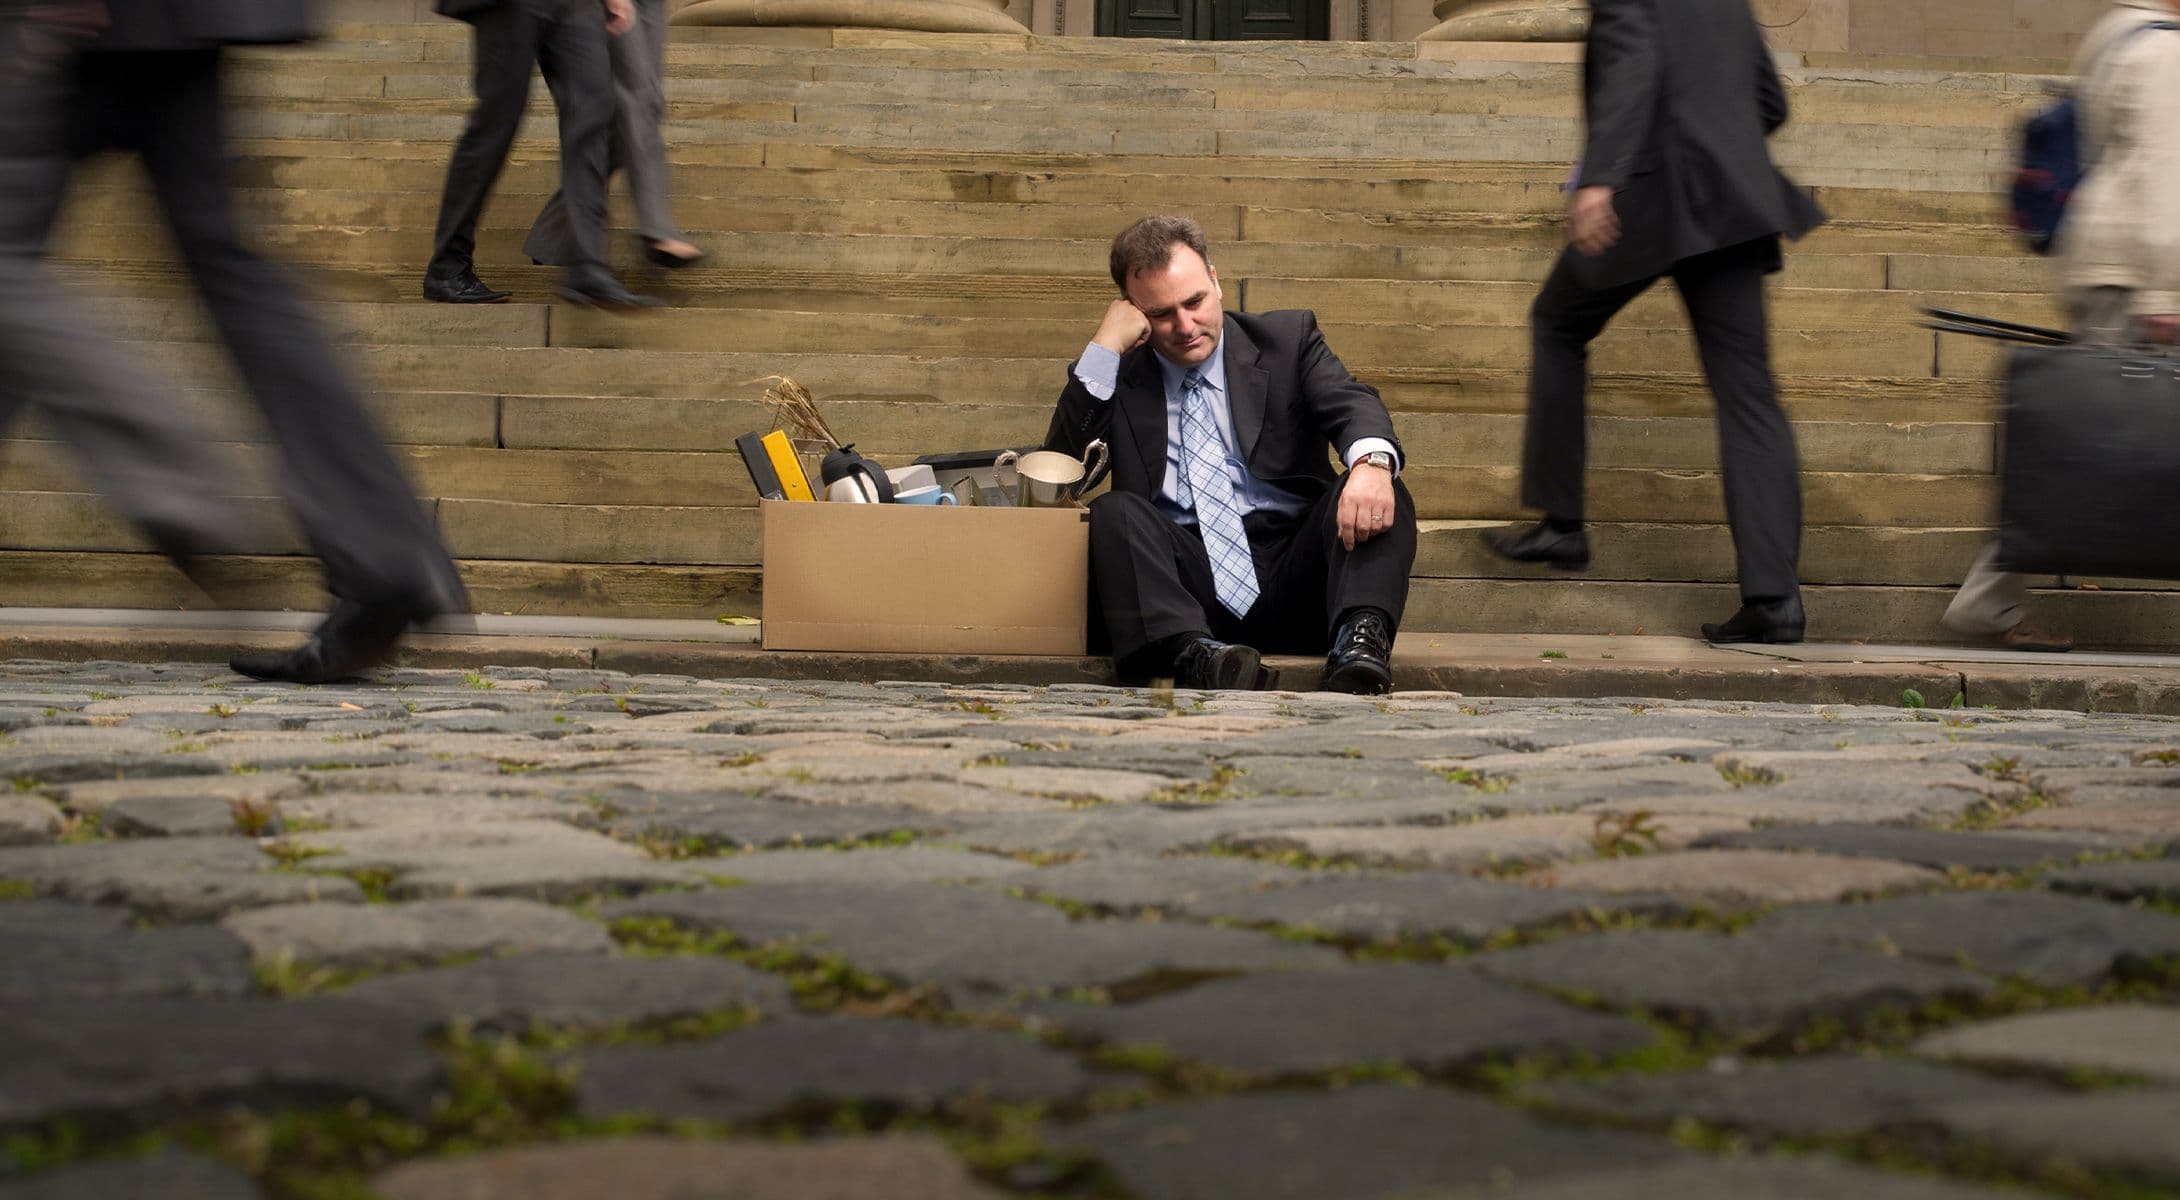
- 근로자들이 해고당하고 있다—사이버 사고 발생 후 5분의 1 이상(21%)이 일자리를 잃었다( 12%에서 증가).
이번 새로운 피싱 이메일 유포 사태가 아직 대규모 해고로 이어지지는 않았지만, 재앙적인 상황을 초래할 토대를 마련하고 있다. 고용주들이 이미 신규 기술 인력 채용과 기존 인력 유지에 어려움을 겪고 있는 상황에서, 실수로 클릭하는 것만으로도 해고 통지서를 받게 될 수 있다.
고용주들은 근로자들이 관련 정보를 충분히 파악하고, 교육을 받으며, 경계를 늦추지 않도록 해야 한다는 압박을 받고 있다. 지난 1년 반 동안, ‘ Endpoint’ 는 더 강인하고 스마트한 인력을 양성하는 데 앞장서고 있는 최고 사이버보안 책임자들과 기업 리더들의 정책 및 견해를 다뤄왔습니다. 선구자들이 깨달은 바는 다음과 같습니다.
모든 근로자는 사이버 보안 방어에 동참해야 합니다
사이버 보안은 더 이상 단순히 IT 운영(IT ops)이나 보안 운영( , SecOps) 만의 문제가 아닙니다. 대표적인 사례로, 아일랜드 전역의 수천 개 의료 시설을 관할하는 아일랜드 최대 고용주인 보건서비스집행청(HSE)의 사이버 침해 사건을 들 수 있다.
의 HSE가 2021년 3월에서 해킹을 당해, 의료 데이터의 80%가 암호화되고, 주요 서비스 중단이 발생했으며, 악성코드 제거 작업에 600.000달러가 소요된 것으로 알려졌다. 이 사건은 한 직원이 피싱 이메일의 유혹에 넘어가 악성 마이크로소프트 엑셀 파일을 클릭하면서 시작되었습니다.
” 2020년 당시, 코로나19는 피싱 사기를 벌이는 데 사용된 강력한 미끼였습니다. 요즘 암호화폐를 노린 사기 사건이 늘고 있습니다.”스탠퍼드 대학교 커뮤니케이션학과 제프 핸콕 교수
그런 이메일은 참기 힘들죠. “In 2020, Covid-19 was the powerful hook used to phish people, tapping into people’s basic human need for health and safety,” noted Stanford University communication professor Jeff Hancock, in Tessian’s report, which he helped produce. “요즘은 암호화폐를 노린 사기 사건이 더 많이 발생하고 있습니다.”
사이버 침해 사고를 완전히 근절할 수는 없지만, 직원들에게 적절한 교육을 실시함으로써 위험을 상당히 줄일 수 있습니다. 모든 직원.
애리조나주는 최근 바로 그런 조치를 취하여, 주 정부 직원 전원이 참여하는 연례 전면적인 사이버 보안 훈련을 도입했다. 총 36.000 명 전원이 대상이다.
이 프로그램은 중대한 정책 전환을 의미했다. 그리고 이는 신입 사원부터 이사급에 이르기까지 모든 직원에게 요구되었습니다. 아무리 바쁘거나 중요한 일을 하고 있더라도, 직원들이 교육을 이수하지 않으면 네트워크 접속 권한과 기타 권한이 박탈될 수 있습니다.
[더 보기: 이제 모든 직원이 사이버 보안 팀의 일원이 되어야 합니다]
근로자의 사기를 높이면 사이버 보안을 강화할 수 있다
테시안(Tessian) 설문조사에서 가장 우려스러운 통계는 아마도 일부 근로자들이 밝히지 않은 사실과 관련된 것일 텐데, 사이버 보안 관련 실수를 저지른 응답자 중 21%가 해당 실수를 IT 팀에 보고하지 않기로 선택했다( 2021 년 기준, 2020년의 16%에서 증가한 수치).
본질적으로, 그러한 행동은 결과에 대한 두려움에서 비롯된 것이며, 궁극적으로는 불신과 사기가 저하된 분위기를 반영합니다. 하지만 그 문제를 어떻게 해결해야 할까요?
한 가지 방안은 IT 팀이 주도적으로 나서서, IT 팀이 고객에게 제공하는 것과 동일한 수준의 원활한 기술 경험을 직원들에게 제공하는 것입니다. IT 부서가 내부 사용자들의 기대에 부응할수록, 해당 직원들의 업무 몰입도는 더욱 높아질 것입니다. 의 직원 참여도( )가 높아질수록 고객과의 상호작용이 개선되고(이는 수익으로 이어지며), 외부 위협에 대한 경각심도 높아집니다.
신기술에 대한 투자는 국방 분야에서 성과를 거둔다
그런데 왜 거기서 멈추겠습니까? CEO와 CIO들은 직원 사기를 높이고 번아웃을 극복하기 위해 점점 더 전통적이지 않고 창의적인 방법을 모색하고 있다.. 특히 ‘메타버스’라는 새로운 영역은 몇 가지 유망한 대안을 제시할 수 있을 것입니다.
빌 게이츠, 마크 저커버그를 비롯해 수많은 비즈니스 및 기술계 리더들은 가상현실(VR) 헤드셋과 온라인 플랫폼을 통해 접속할 수 있는 대체 3차원 현실인 ‘메타버스’가 앞으로 우리 중 점점 더 많은 사람들이 시간을 보내게 될 공간이 될 것이라고 믿고 있다. 그것은 단지 여가를 위한 것만이 아닙니다. 사업주들은 이 신기술을 활용해 가상 회의와 컨퍼런스를 개최할 수 있는 방안을 모색하고 있다.
“We seized the pandemic as an opportunity to rewire how we conducted employee meetings,” said Bret Starr, CEO of the B2B marketing agency Starr Conspiracy. 스타르는 최근 회의에 사용할 VR 헤드셋에 20.000 달러 이상을 투자했으며, 그 결과 직원들 간의 유대감이 더욱 깊어지는 것을 확인했다.
엔드포인트(Endpoint)의 윌리엄 윌리엄스( )는 지난 2월, 기업들이 메타버스를 어떻게 활용하고 있는지에 대한 연재 기사의 첫 번째 보고서를 위해 스타(Starr)를 비롯한 여러 기업 리더들과 인터뷰를 진행했다.
[더 읽어보기: 메타버스 회의가 직원 참여도를 높이는 해답일까?]
위기 상황에서는 피싱 사기가 증가한다. 스트레스도 마찬가지입니다. 테시안 보고서에 따르면, “직원들이 과중한 업무와 스트레스로 인해 지쳐 있을 때, 보안을 위협하는 실수를 저지르게 된다.” 보안에 있어 ‘사람 중심’의 접근 방식은 이러한 문제를 완화하는 데 도움이 될 수 있습니다.
보고서는 “직원들이 보안 관련 결정을 내릴 수 있도록 권한을 부여함으로써, 직원들이 기업 내 또 다른 방어선이 된다”고 결론지었다. 게다가 요즘 같은 시기에는 가능한 모든 방어 수단이 필요합니다.

