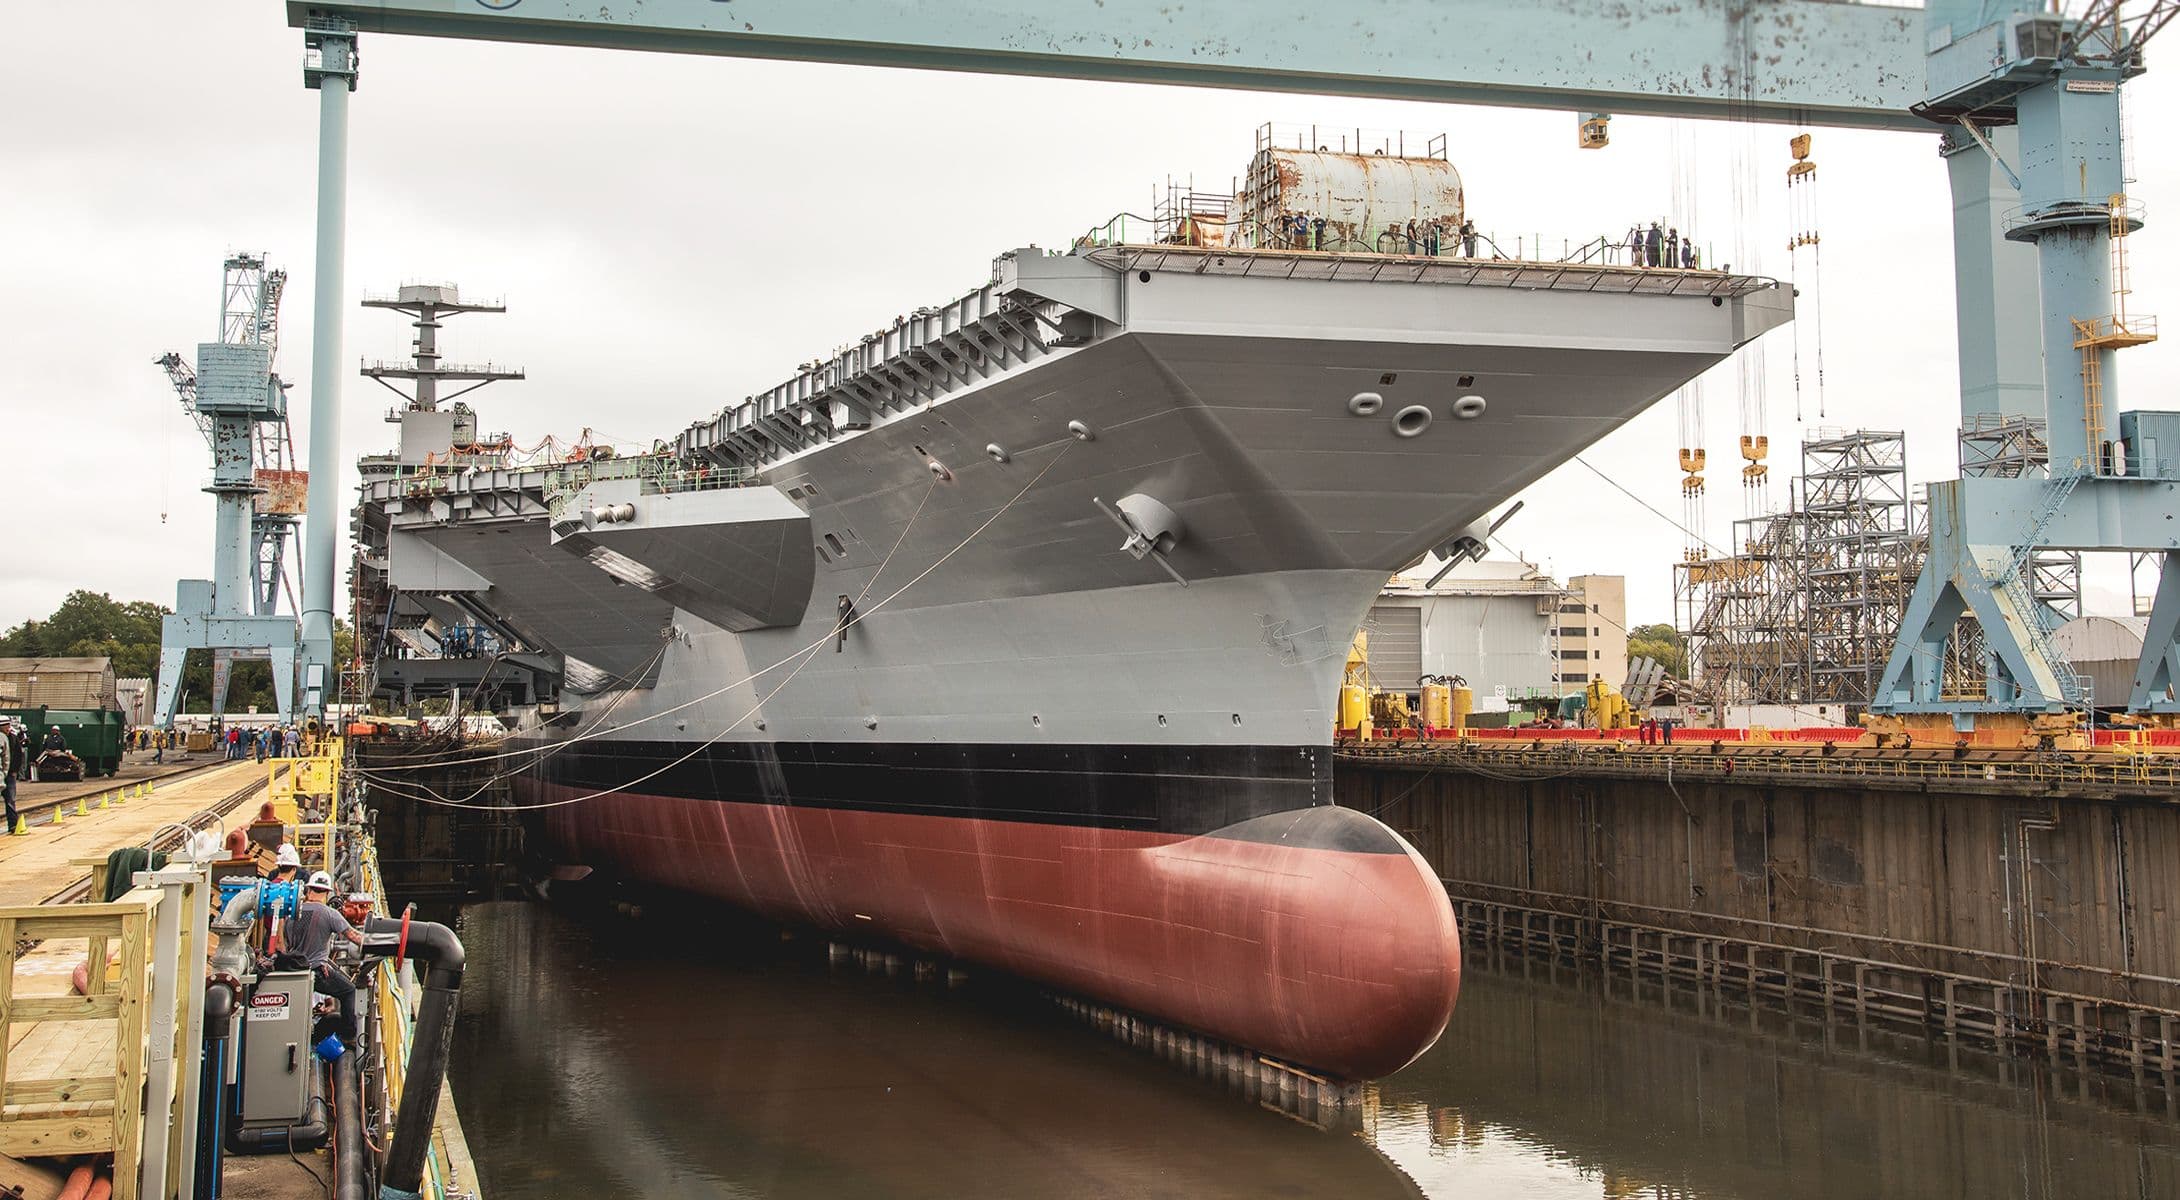
론 데이비스에게 있어 잠재적인 재앙은 클릭 한 번이면 언제든 닥칠 수 있다. 국방부에 상륙함, 원자력 항공모함 및 잠수함을 공급하는 헌팅턴 잉걸스 인더스트리즈(Huntington Ingalls Industries)의 최고정보보안책임자(CISO)로서, 그가 상상하는 최악의 공격 시나리오는 영화 《워게임》( ) 보다는 《멍청한 교수》()에 더 가깝다.
“직원 100 명으로 구성된 조직이 있다고 가정해 봅시다,”라고 데이비스는 말합니다. “이 네트워크는 인터넷에 연결되어 있습니다. “50명이 이메일을 받았고, 그중 50 명 중 한 명이 링크를 클릭했습니다.”
데이비스는 그 링크를 클릭하면 “백그라운드에서 뭔가 나쁜 일이 일어난다”고 말합니다. 그리고 그렇게 해서, 회사 외부에 있던 누군가가 “사실상 내부 위협이 되어버린다”고 그는 말한다.
데이비스는 2017년부터 미국 최대의 군함 건조 업체인 잉걸스에서 보안 IT 팀을 이끌어 왔다. 평소라면, 그의 시스템은 잉걸스(Ingalls)와 그곳에 보관된 정부 기밀 정보를 노리는 악성코드, 피싱, 해킹 시도에 직면할 수 있다. ‘Ingalls 2020 ’의 ‘’ 연례 보고서()에 따르면, 이러한 위협은 국가, 사이버 범죄 조직, 그리고 정치적 의제를 추진하려는 해커 활동가 등 다양한 측면에서 비롯됩니다.
잉걸스의 재임 기간 동안 보안이 뚫린 적은 없었지만, 데이비스는 상황이 날마다 변하고 있다고 말한다. “우리는 타격을 입기도 했지만, 이러한 공격에 성공적으로 대응해 왔습니다,”라고 그는 말한다. 하지만 “지난 1년 반에서 2년 동안 계속되어 온 ‘ ’의 집중 공격 ”입니다.
그만 그런 사람은 그뿐만이 아니다. 방위 산업은 잉걸스, 록히드 마틴, 레이시온 테크놀로지스, 노스롭 그루먼, 보잉과 같은 소수의 유명 기업들이 주도하고 있다. But, in fact, it is highly fragmented, with some 700.000 companies—many with annual revenues of less than
$15 million—pitching to meet the sensitive needs of the military.
그리고 그들은 모두 취약합니다. 미국 국방산업협회(NDIA)가 실시한 ‘ ’ 연구( )에 따르면, 2019년 기준으로 직원 수가 500 명 이상인 미국 방산 계약업체 중 약 44%가 사이버 공격을 경험한 것으로 나타났다.
최근 몇 년간 미국 정부회계감사원(GAO)은 국방부(DOD)가 적절한 사이버 보안을 유지하지 못한 문제에 대해 여러 건의 보고서를 발표했습니다. 2018호 보고서( )에서 GAO(정부회계감사원) 산하 감시 기관인 정보기술감사국( )은 국방부(DOD)가 “점점 더 정교해지는 사이버 위협으로부터 무기 체계를 보호하는 데 있어 점점 더 큰 어려움에 직면해 있다”고 밝혔다. 2020호 기사(
)에 따르면, 해당 부서는 아직 2015 호 사이버 위생 계획을 완전히 이행하지 않은 것으로 나타났다. 올해 미국 정부회계감사원(GAO)은 사이버 보안 요건과 검증 절차가 누락된 무기 체계 계약 사례들을 적발했다고 보고했다.
[관련 기사: 정부 CIO들이 어떻게 더 강력한 방어 전략을 펼칠 수 있을까]
계약업체들이 직면한 사이버 보안 문제의 일부는 관료적 요인에서 비롯됩니다. 사이버 보안 요건과 절차는 기관마다 다를 수 있습니다. 또한 이는 시공사 예산에 추가적인 비용 부담을 가중시킵니다. 또한 규정 준수가 대부분 ‘자진 신고제’ 방식으로 이루어지기 때문에(즉, 계약업체가 스스로 관련 행정 절차를 이행했는지 확인하는 방식), 일부 계약업체는 규정을 소홀히 하고 있다.
이에 따라 이들 기업과 국방부(DOD)는 보안 침해에 취약해질 수밖에 없다고, 국방 분야 경험을 보유한 사이버 보안 컨설팅 업체인 페레그린 테크니컬 솔루션스(Peregrine Technical Solutions)의 리 아미스티드(Leigh Armistead) 사장은 말했다. “다른 어떤 산업과 마찬가지로,” 그가 지적하듯, “인센티브나 제재 수단이 마련되기 전까지는 상업 기업들이 [그 요건들을] 준수할지 말지는 전적으로 그들의 선택에 달려 있다.”
사이버 취약점
오늘날 국방 기관들이 직면한 사이버 보안 과제는 역사적인 차원의 문제입니다. 전통적으로 각 군 내부 및 군 간에 방어 시스템 간의 연동은 장려되지 않았다. 공공 및 민간 프로젝트에 대한 위험 완화 서비스를 제공하는 텔지안 엔지니어링 앤 컨설팅(Telgian Engineering & Consulting)의 보안 위험 컨설팅 부사장 윌리엄 사코는 “오랫동안 보안 분야는 은밀하고 비밀스러운 일들이 많았다”고 말했다. “당신은 누구도 당신의 소스 코드를 알기를 원하지 않았습니다.” 당신은 아무도 당신의 시스템에 대해 알기를 원치 않았습니다. “독점적인 한에서는 안전했다.”
”오랫동안 보안 분야는 비밀스러운 일들이 많았습니다. 당신은 아무도 당신의 시스템에 대해 알기를 원치 않았습니다.”Telgian Engineering & Consulting의 보안 위험 컨설팅 부문 부사장 윌리엄 사코
독점적인 플랫폼과 시스템은 비용이 많이 들기 때문에, 방위 산업도 다른 사업 분야와 마찬가지로 비용을 절감하고, 이익률을 높이며, 연결성을 원하는 고객의 요구를 충족시키기 위해 온프레미스 인프라에서 공유 네트워크 및 플랫폼 으로 전환하고 있다. 하청업체들이 공유하는 시스템이 제대로 보호되고 있다면 괜찮겠지만, 실제로는 상황이 그렇게 진행되지 않았습니다.
텔기안(Telgian)의 보안 위험 부문 지역 실무 책임자인 리처드 만케는 “제조사들은 보안 문제를 전혀 고려하지 않은 채 장비가 작동하도록 개발하는 데 정말 혈안이 되어 있었다”고 말했다.
국방부(DOD)는 ‘방위산업체 사이버 보안 성숙도 모델 인증( Cybersecurity Maturity Model Certification, , CMMC)’을 모든 방위산업체에 의무화하겠다고 ‘방위산업체 사이버 보안 성숙도 모델 인증(2020년 11월)’에서 발표했다. CMMC는 방위산업체의 디지털 보안 역량을 평가하고 모범 사례를 어느 정도 적용하고 있는지를 측정하는 프레임워크이다. 중소기업을 대상으로 컨설팅 서비스를 제공하는 코스앤트 사이버 시큐리티(Cosant Cyber Security)의 고객 성공 담당 부사장인 마크 커스틴은, 이번 도입 과정이 인증 절차를 처리할 감사 인력이 부족해 어려움을 겪어왔다고 말했다.
방위 산업체에 대한 엄격하고 포괄적인 사이버 보안 규정이 절실히 필요하다. 키르슈타인은 사이버 공격이 국가가 군사 관련 지적 재산을 훔치는 데 사용하는 주요 수단 중 하나라고 말한다. 다른 나라들의 전투기, 미사일, 전차는 “우리 것과 똑같이 생겼다.” [그 국가들은] 방위 산업체들을 통해 지적 자원에 접근하고 있다.”
[관련 기사: 사이버 보안을 강화하려면 연방 기관들이 먼저 IT 시스템을 현대화해야 한다]
국방부(DOD)의 사이버 보안 프로토콜 이행에 따른 비용은 소규모 계약업체들에게 부담이 될 수 있다. 각 기관은 일부 보안 기준을 검토 중이거나, 잠정 요건에 대한 최종 기준을 제정하는 과정에 있을 수 있으며, 이로 인해 규정이 공식화될 경우 계약업체에 추가 비용이 발생할 수 있습니다.
정부 계약 및 건설 분야를 전문으로 하는 로펌인 스미스, 커리 앤 핸콕(Smith, Currie & Hancock)의 부변호사 알렉스 고렐릭은 “제가 경험한 바에 따르면, 많은 계약업체들이 최종 기준이 확정되기를 기다리는 편입니다”라고 말했다. “그들은 사이버 보안 기준을 강화할 때, 이를 한 번에 끝내야지 여러 번 반복해서 하지 않도록 확실히 하고 싶어 합니다.”
시공업체들은 보안 요건을 각기 다른 방식으로 준수하고 있다. 데이비스는 “일부 기업들은 고객사인 기관들을 위해 ‘ ’의 모든 관련 표준 을 준수하고 있다”고 말합니다. 한편, 기준을 충족했다고 믿는 계약업체들도 있지만, 이 해킹당했을 때에서 드러났듯이, 실제로는 그렇지 않은 경우가 있습니다. 대개는 전적으로 그들의 탓만은 아닙니다. 데이비스는 사이버 보안 전문 지식이 부족한 계약업체들이 외부 전문가를 고용하는 대신 디지털 보안을 자체적으로 구축할 것이라고 말합니다.
데이비스는 “방위 산업체들을 겨냥한 공격의 정교한 수준에 대한 인식이 일부 소규모 업체들 사이에서는 전혀 자리 잡지 못하고 있다”고 말했다. “그 소규모 계약업체들이 실제로 무엇을 하고 있는지 자세히 살펴보면, 그들이 사이버 보안을 제대로 이해하지 못하고 있어 잘못된 구현으로 이어진다는 사실을 깨닫게 됩니다.”
IoT 벡터
미 국방부(DOD)와 수천 개의 민간 방위 계약업체들이 일관된 사이버 보안 체계를 구축하는 데 어려움을 겪는 가운데, 사물인터넷(IoT) 기기와 관련된 새로운 사이버 위험 요소들이 대두되고 있다.
“바로 그곳에 막대한 위협 요인이 도사리고 있습니다,”라고 아미스티드가 말합니다.
현장에서 사용되는 무기 체계, 전투기, 항공모함, 잠수함 등 수많은 프로젝트에서 센서, 감시 장비, 산업용 제어 장치, 무선 통신 기술을 활용하고 있으며, 이러한 도구들은 IoT 기술에 점점 더 의존하고 있습니다. 실제로 GAO는 비용 절감과 새로운 서비스 창출을 위해 각 기관 및 부처 전반에 걸쳐 사물인터넷(IoT) 활용이 급증하고 있다고 보고했다.
건설업체들이 IoT를 빠르게 도입하고 있는 반면, 의회는 작년 말에서야 비로소 ‘IoT 사이버보안 개선법(IoT Cybersecurity Improvement Act)’을 통과시켰으며, 이를 통해 미국 국립표준기술연구소(NIST)에 정부 기관을 대상으로 IoT 기기의 사용, 관리 및 보안에 관한 ‘사물인터넷 보안 지침( )’ 을 마련하여 발표하도록 지시했다. 규제 체계의 뒤처짐으로 인해 IoT 취약점을 근절하기 위해서는 강력한 조치가 필요하게 되었습니다. 예를 들어, 최근 미국 국방부( )가 중국산 카메라 및 감시 장비의 사용을 금지한 조치( )는 공급업체가 심어놓은 “백도어” 때문이었다고 데이비스는 말합니다.
상업 계약과 무관한 국방비 지출조차도 보안 취약점을 유발할 수 있다. The DOD inspector general issued a report in 2019 noting that the Army and Air Force had in the prior year bought at least $32,8 million of “information technology items, such as Lenovo computers, Lexmark printers, and GoPro cameras, with known cybersecurity vulnerabilities.”
대형 국제 로펌인 클라크 힐(Clark Hill)의 사이버 보안·데이터 보호·개인정보 보호 팀 공동 의장인 제프리 R. 웰스(Jeffrey R. Wells)는 “우리는 공급망 전반과 하위 단계로 위험을 전가하고 있는 나머지, 누구와 거래하고 있는지조차 알 수 없고, 검증 방법도 모르게 되어 결국 ‘ ’ SolarWinds 와 같은 문제를 겪게 된다”고 말했다. (미국의 정보기술 기업인 솔라윈즈(SolarWinds)는 러시아 해커들이 저지른 것으로 추정되는 사이버 공격의 표적이 되었으며, 이 공격은 고객사들로까지 확산되었음에도 수개월 동안 발견되지 않았다.)
준수 방법
지난 5월, 바이든 대통령은 국가의 사이버 보안을 강화하기 위한 ‘ ’ 행정명령( )을 발령했다. 이 명령은 위협 정보 공유에 대한 계약상 장벽을 제거하고, 보안 모범 사례를 도입하며, 소프트웨어 공급망 보안을 강화하기 위한 정부와 민간 기업 간의 협력 전략을 제시했다.
“방위 산업체들을 겨냥한 공격의 정교한 수준에 대한 이해가 일부 소규모 업체들에게는 아직 부족합니다.”헌팅턴 잉걸스 인더스트리즈의 최고정보보안책임자(CISO) 론 데이비스
아미스티드는 이번 명령을 환영하는 한편, 방위 산업체들이 자체 사이버 보안 전략을 주도적으로 수립해야 한다고 말했다. 즉, 국방 계약을 수주하기 위해 입찰에 참여하는 기업들은 새로운 사이버 보안 프로토콜에 따른 비용을 감수할 수 있어야 하며, 자사의 내부 사이버 방어 체계가 국방부가 요구하는 수준을 뛰어넘는 성과를 낼 수 있다고 확신해야 합니다.
방위 산업체들이 훨씬 더 많은 일을 할 여지가 있다. 예를 들어, NDIA 연구에 따르면, 소규모 기업의 방화벽 및 다단계 인증과 같은 기본적인 보안 도구 사용률은 “대기업에 비해 훨씬 낮은 수준”인 것으로 나타났다.
아미스티드는 조직들이 사이버 보안 수칙 에 관한 근본적인 질문들을 스스로에게 던져야 한다고 말하며, 이러한 질문들은 대개 조직이 현재 직면하고 있는 위험 요소를 해결하는 데 도움이 될 것이라고 덧붙였습니다.
[함께 읽어보세요: 사이버 위생 — 선제적인 위험 관리는 여기서부터 시작됩니다]
다음과 같은 질문들은 즉각적인 해결책을 시사할 수 있습니다. 네트워크 및 소프트웨어를 정기적으로 업데이트하고 계신가요? 자산 목록()을 알고 계신가요? 사이버 보안 정책( )과 관련 지침()이 마련되어 있습니까? 모든 사용자에게 관리자 권한을 부여하고 있습니까? 참가자들이 개인 노트북을 가져와도 되나요? 사고 대응 계획이 마련되어 있습니까? 의 제로 트러스트 네트워크 액세스( ) 모델을 도입하셨습니까?
“대부분은 상식적인 내용입니다,”라고 아미스티드가 말합니다. “기본도 제대로 지키지 않는 기업이 정말 많습니다.”

